
 ostorlab/rasp
Impacchetta un runtime nei file APK, AAB o IPA compilati per rilevare root, jailbreak, debugger, hook Frida, emulatori, intercettazione VPN/proxy e repackaging a runtime.



Runtime application self-protection (RASP) per app Android e iOS.
rasp protegge un'app che hai già compilato. Aggiunge un piccolo runtime all'APK, AAB o IPA, e l'app protetta controlla il dispositivo su cui viene eseguita e se stessa mentre è in uso. Non è necessaria alcuna modifica al codice sorgente dell'app.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
Un plugin è codice compilato nel runtime (API, esempio). Può aggiungere i propri controlli e riceve le osservazioni di ogni esecuzione, ad esempio per inviarle da qualche parte. Un runtime compilato senza plugin mantiene le osservazioni per sé, e una build di release non le registra.
packer/, Python) aggiunge il runtime all'app e lo restituisce non firmato.runtime/, C++) viene eseguito all'interno dell'app protetta ed esegue i controlli.Compila il runtime per la tua piattaforma (dettagli):
cd runtime
cmake --preset android
cmake --build --preset android
Metti i file compilati dove il packer li cerca: vedi i README in
packer/src/rasp_packer/android/resources/ e
packer/src/rasp_packer/ios/resources/.
Installa il packer:
cd packer
uv sync --locked
Proteggere un'app:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
Firma app-protected.apk con la tua chiave di release, poi distribuiscilo.
Il packer è anche una libreria Python:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| Gruppo | Android | iOS | Rileva |
|---|---|---|---|
root | ✓ | File di root, partizioni di sistema scrivibili, SELinux e proprietà di build | |
jailbreak | ✓ | File di jailbreak, fuga dalla sandbox e generazione di processi | |
debugger | ✓ | ✓ | Un debugger collegato all'app |
hooks | ✓ | ✓ | Frida e altre librerie iniettate nell'app |
integrity | ✓ | Il codice del runtime modificato in memoria | |
mitm | ✓ | ✓ | Tunnel VPN e proxy su iOS |
identity | ✓ | ✓ | Una copia dell'app riconfezionata (sempre attivo) |
emulator | ✓ | ✓ | Un emulatore o l'iOS Simulator |
virtualizer | ✓ | L'app in esecuzione nel container di un'altra app |
--checks (o checks= in Python). identity viene sempre aggiunto.--checks, viene eseguito solo identity.Ogni controllo e i segnali che riporta sono descritti in runtime/README.md.
| App Android protetta | Android 12 (API 31) o successivo. Il packer innalza a 31 un SDK minimo inferiore. |
| App iOS protetta | iOS 12.0 o successivo |
| Packer | Python 3.14, uv |
| Build del runtime | CMake 4.4, Clang da LLVM 23; l'Android NDK, l'SDK e un JDK per Android; Xcode su un Mac per iOS |
packer/README.md: il packer, le sue opzioni, i build id e i controlli.runtime/README.md: il runtime, ogni controllo, la compilazione e i log.TODO.md: lavoro noto non ancora completato.Non vuoi compilare il runtime da solo, o vuoi vedere cosa trovano le tue app protette su dispositivi reali? Mobile ADR (Mobile Application Detection & Response) sulla piattaforma Ostorlab protegge le tue app con rasp e mostra i loro eventi:
Crea un account sulla piattaforma Ostorlab e apri Mobile ADR.
Carica il tuo APK o IPA, scegli i controlli e scarica l'app protetta (Protect an app).
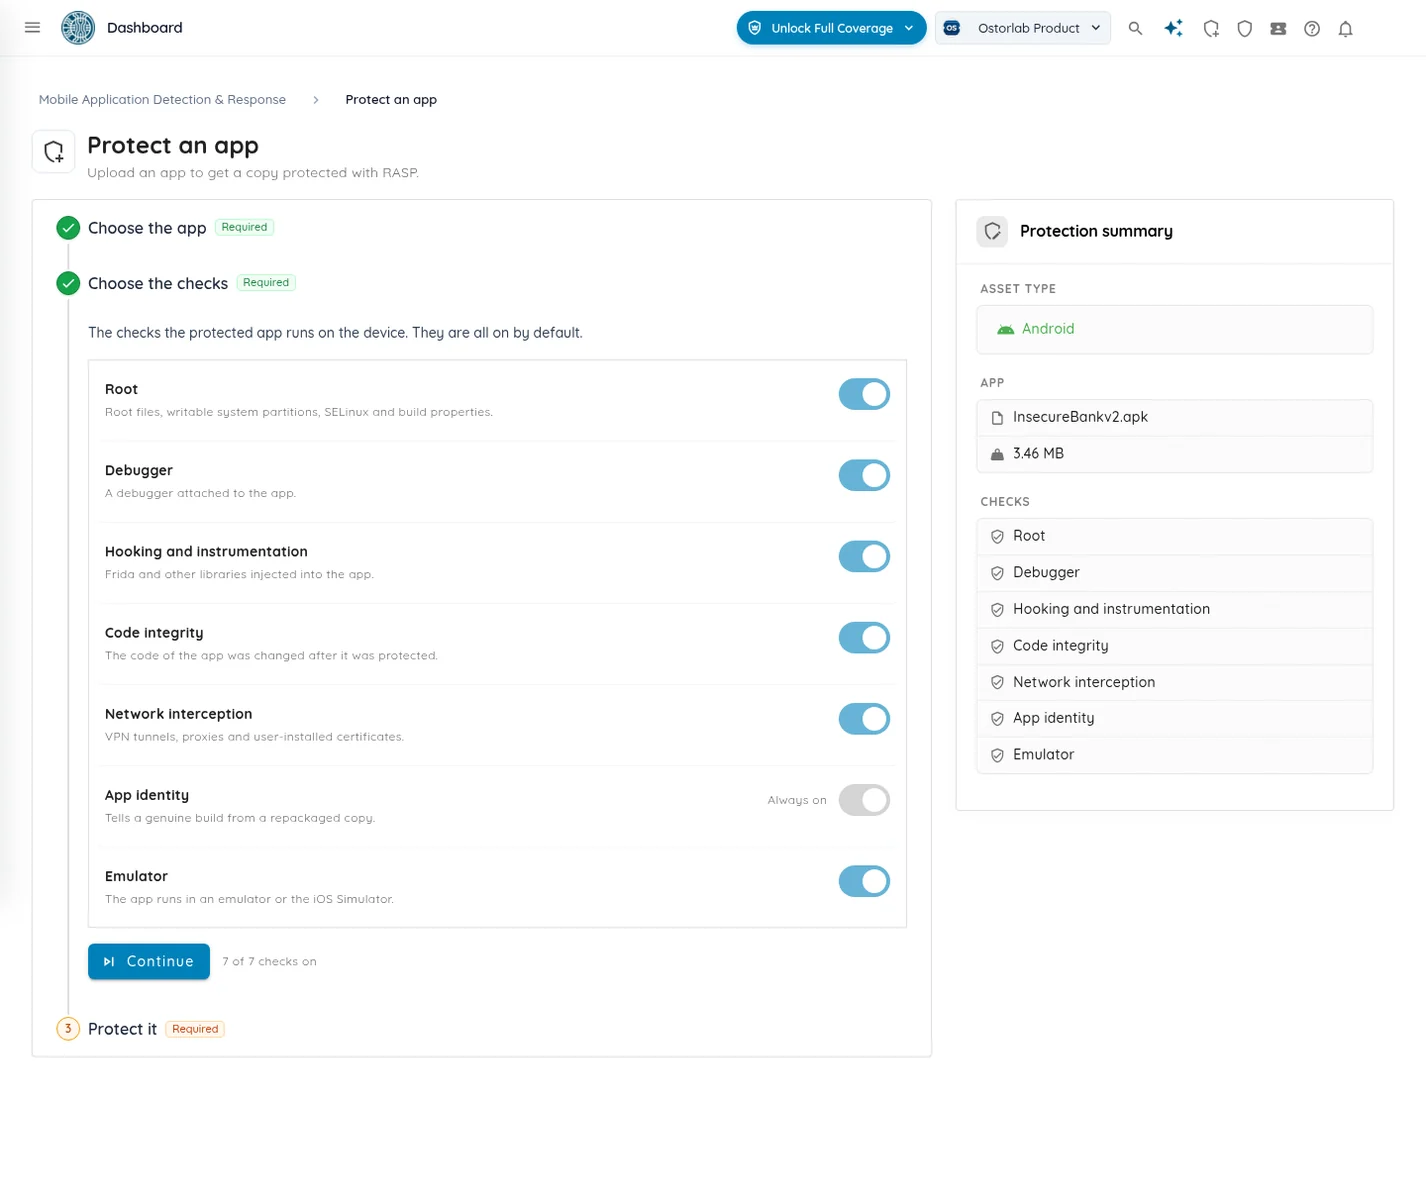
Firmala e distribuiscila come al solito.
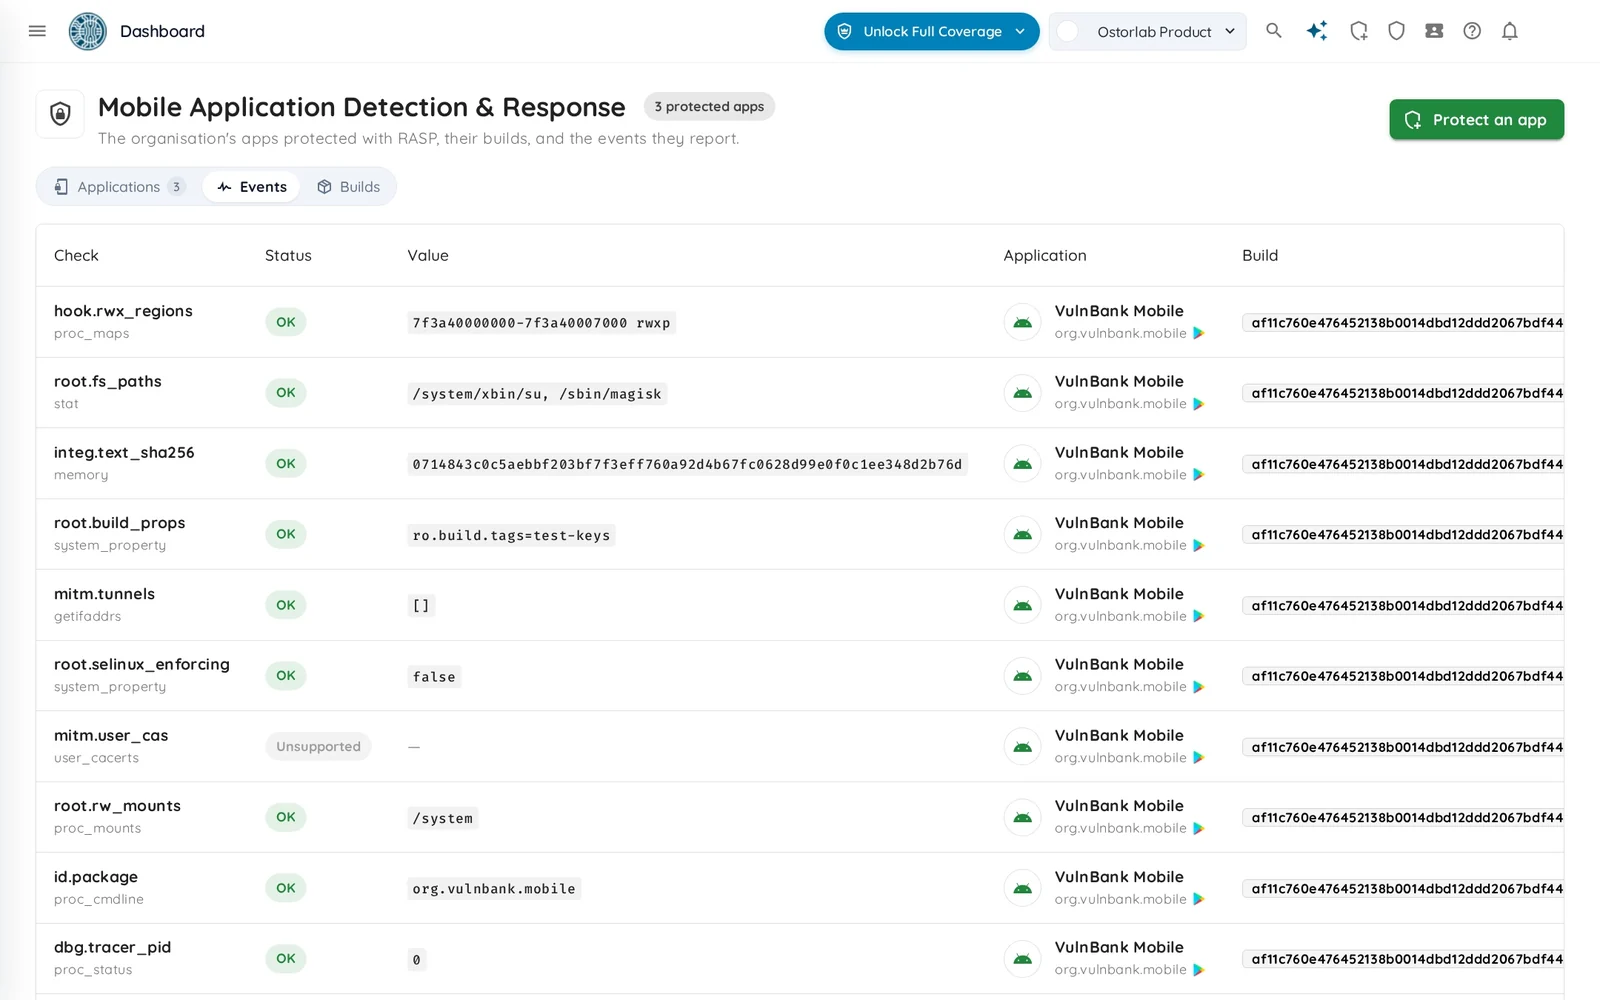
Visualizza gli eventi nella scheda Events: ogni controllo eseguito su un dispositivo, cosa ha trovato (file di root, Frida, un tunnel VPN…), e se il controllo è riuscito a essere eseguito (Events).
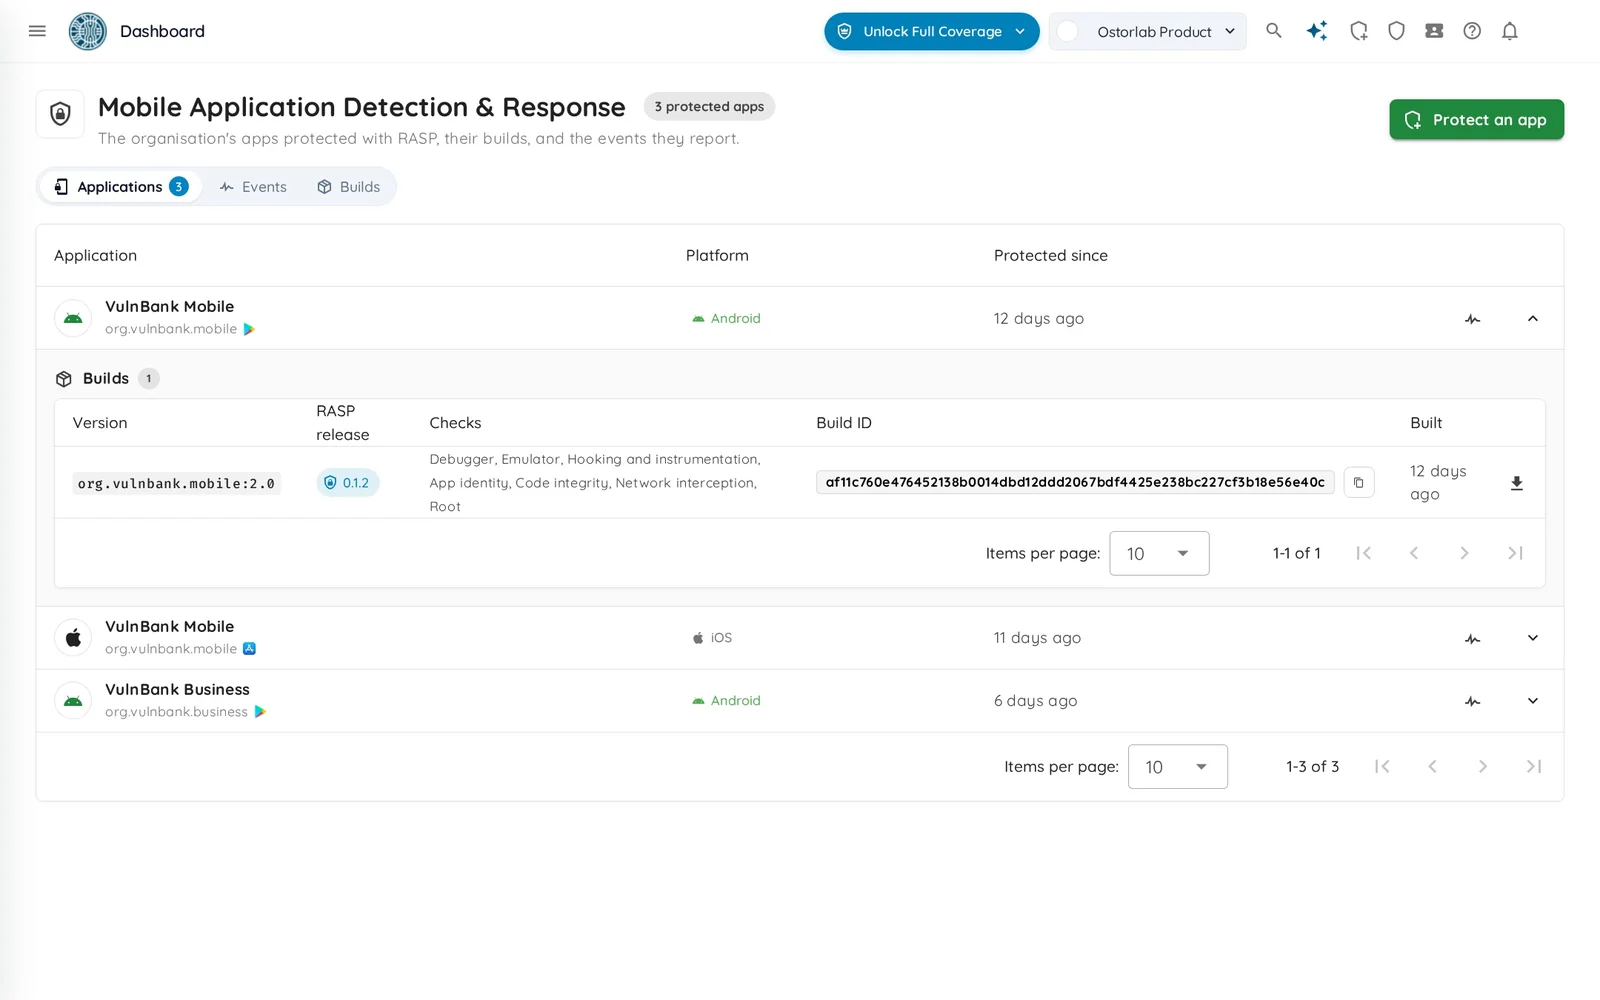
Trova ogni versione protetta della tua app, con i suoi controlli e la release RASP (Applications and builds).
I contributi sono benvenuti: apri una issue o una pull request. Ogni modifica passa attraverso una pull request.






