minglink/dsh-infinite-gen-5
Strumento di reverse engineering DeepSeek v4.1 flash (quinta generazione illimitata) Metti una Star ⭐Siete tutti invitati a inviare miglioramenti al progetto
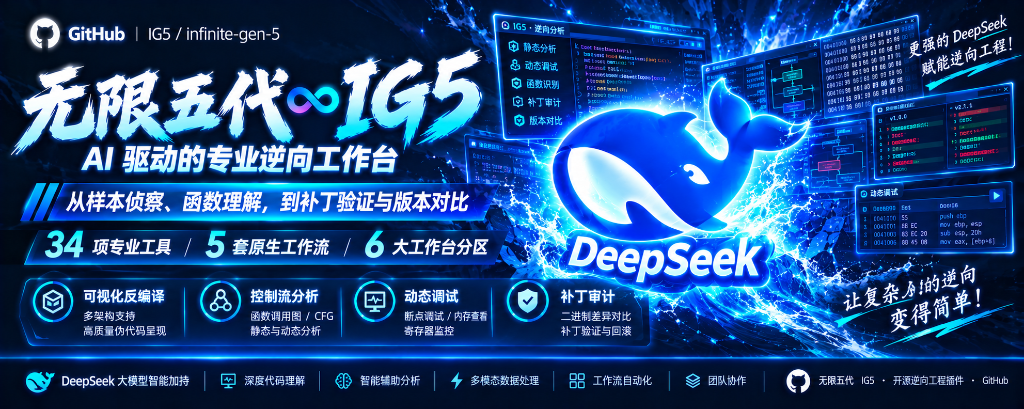


Infinite Gen 5 (dsh-infinite-gen-5 / IG5) è un plugin di analisi inversa e banco di lavoro visuale per DeepSeek Harness (DSH), che integra analisi statica, debug nativo, acquisizione del traffico, analisi dei dati e collaborazione tra agenti in un unico flusso di lavoro.
Il Core 8 predefinito fornisce l'accesso all'analisi quotidiana, espandibile su richiesta al Full 40; i 13 punti di ingresso di modifica o esecuzione sono soggetti all'approvazione dell'host. L'analisi ruota attorno all'identità del campione, alle revisioni del database e ai rapporti di evidenza, senza considerare le congetture del modello come conclusioni verificate.
Scarica il pacchetto di installazione completo · Installazione rapida · Comandi comuni · Documentazione d'uso · Aggiornamenti di versione · Community
Reverse engineering, audit di sicurezza e ricerca didattica limitati a obiettivi propri o legalmente autorizzati. Il progetto è mantenuto in modo indipendente e non ha rapporti di affiliazione o approvazione ufficiale con DeepSeek; per i requisiti di non utilizzo commerciale del codice e della documentazione propri, consultare la dichiarazione di licenza in fondo al documento.
| Ambito | Capacità principali | Limiti d'uso |
|---|---|---|
| Analisi statica | Ispezione di funzioni, stringhe, riferimenti incrociati, decompilazione, CFG, tipi, strutture, vtable e tabelle di salto | Il supporto dipende dal backend specifico; alcune analisi e risultati irrisolti restano contrassegnati |
| Banco di lavoro visuale | Pan/zoom del CFG SVG, doppio clic per visualizzare l'assembly, evidenziazione del focus sulle variabili locali, bozze di strutture e timeline di audit | Il filtro delle righe in focus non equivale a un'analisi completa della contaminazione; le bozze di modifica richiedono comunque invio e approvazione |
| Debug e simulazione | Debug nativo x64dbg, breakpoint, registri/memoria, tracce limitate; simulazione di singola funzione con Unicorn | L'esecuzione richiede autorizzazione e approvazione; la simulazione non fornisce un ambiente OS, import o TLS completo |
| Acquisizione HTTP/HTTPS | Proxy locale, decifratura TLS esplicita, cronologia del traffico, esportazione delle evidenze, replay delle richieste ed estrazione dei payload inviati | Approva solo l'origine; non modifica automaticamente il proxy di sistema o la fiducia nei certificati, non equivale alle funzionalità complete di Burp |
| Decifratura e protocolli | Verifica di codifica/compressione, XOR/AES, ricerca di candidati limitata, analisi PCAP/PCAPNG, framing e modelli di stato osservati | Non garantisce il recupero di chiavi sconosciute o la semantica di server nascosti; lacune, conflitti e ipotesi estrapolate restano evidenziati |
| IR e ricerca sulla deoffuscazione | P-code/SSA reale, livello di deoffuscazione in sola lettura per singola funzione, proiezione dei percorsi, combinazione di stati e ripristino offline delle tracce | Un modello locale o una dimostrazione matematica non equivalgono a unpacking generico, VM completa o recupero della logica di business |
| Indagine e collaborazione tra sub-agenti | Dossier di singola funzione, attività di indagine persistenti, handoff controllato, restituzione delle evidenze e budget di chiamate condiviso con la sessione radice | DSH gestisce l'assegnazione dei compiti; il plugin verifica identità/evidenze/ciclo di vita, non certifica la comprensione del modello né la correttezza delle conclusioni |
Richiede un profilo DeepSeek Harness già installato. Il pacchetto completo include Ghidra/JDK/Python, x64dbg/Python/bridge e i sorgenti upstream, le licenze e l'elenco degli hash; non è necessaria un'installazione commerciale di IDA, DSH stesso non è fornito con il pacchetto.
Scarica IG5-1.1.0-Windows-x64-full-20261020.zip e il relativo .sha256 dalla Release v1.1.0, e verifica lo SHA-256.
Estrai completamente, conservando plugin/, manifest.json e tutte le risorse di runtime; non copiare solo lo script di installazione.
Apri PowerShell nella directory radice di estrazione ed esegui:
& .\plugin\install.ps1
Uscire completamente e riavviare DSH, eseguire /ig5 engines e ig5_doctor per verificare la disponibilità effettiva.
Utilizzare ig5_profile per verificare version=1.1.0, implementationRevision=20261020-controlled-delegation-1, confermando che la nuova implementazione è stata caricata.
L'installer verifica l'integrità completa delle risorse, esegue il backup dei plugin esistenti e configura il profilo. In caso di file mancanti o hash non corrispondenti, rifiuta l'installazione; non modificare il manifest né saltare la verifica. La "presenza del file" nella diagnostica non equivale all'avvio riuscito del motore; se le policy di sistema bloccano i componenti nativi, conservare le prove del blocco e non aggirarlo copiando o rinominando i file.
Il codice sorgente ZIP / tar.gz e git clone sono sorgenti di manutenzione, non pacchetti di installazione offline completi. Per un'installazione normale, scaricare il ZIP completo di Windows con il nome sopra indicato. La sola commutazione degli interruttori dei plugin potrebbe riutilizzare moduli vecchi; dopo l'aggiornamento è necessario un avvio a freddo di DSH.
Eseguire nella directory radice del codice sorgente più recente:
& .\install.ps1
L'installatore da sorgente al primo accesso alla rete recupera il donatore fisso, completando solo runtimes/ e third_party/sources/, senza sovrascrivere il codice attuale del plugin. scripts/distribution.json resta fissato alla baseline degli asset 1.0.0, che è solo il donatore delle dipendenze native e non indica che il codice sorgente attuale sia stato riportato alla 1.0.0.
Se si dispone già dello ZIP originale fisso, è possibile riutilizzarlo offline; il file deve essere collocato al di fuori della directory del codice sorgente:
& .\install.ps1 -DistributionArchive 'D:\IG5-1.0.0-Windows-x64-dsh021-full-20261010.zip' -Offline
SHA-256 del ZIP donatore fisso: a2459ddca1f19e5eec2d7918c504f133889809800a0b277e1e379d3ce1459b54. Questo è il valore di checksum del donatore 1.0.0, non il valore di checksum del ZIP completo 1.1.0.
È inoltre possibile utilizzare una directory radice completa già verificata che contenga manifest.json e plugin/:
& .\install.ps1 -DistributionRoot 'C:\已解压的完整发行包根目录' -Offline