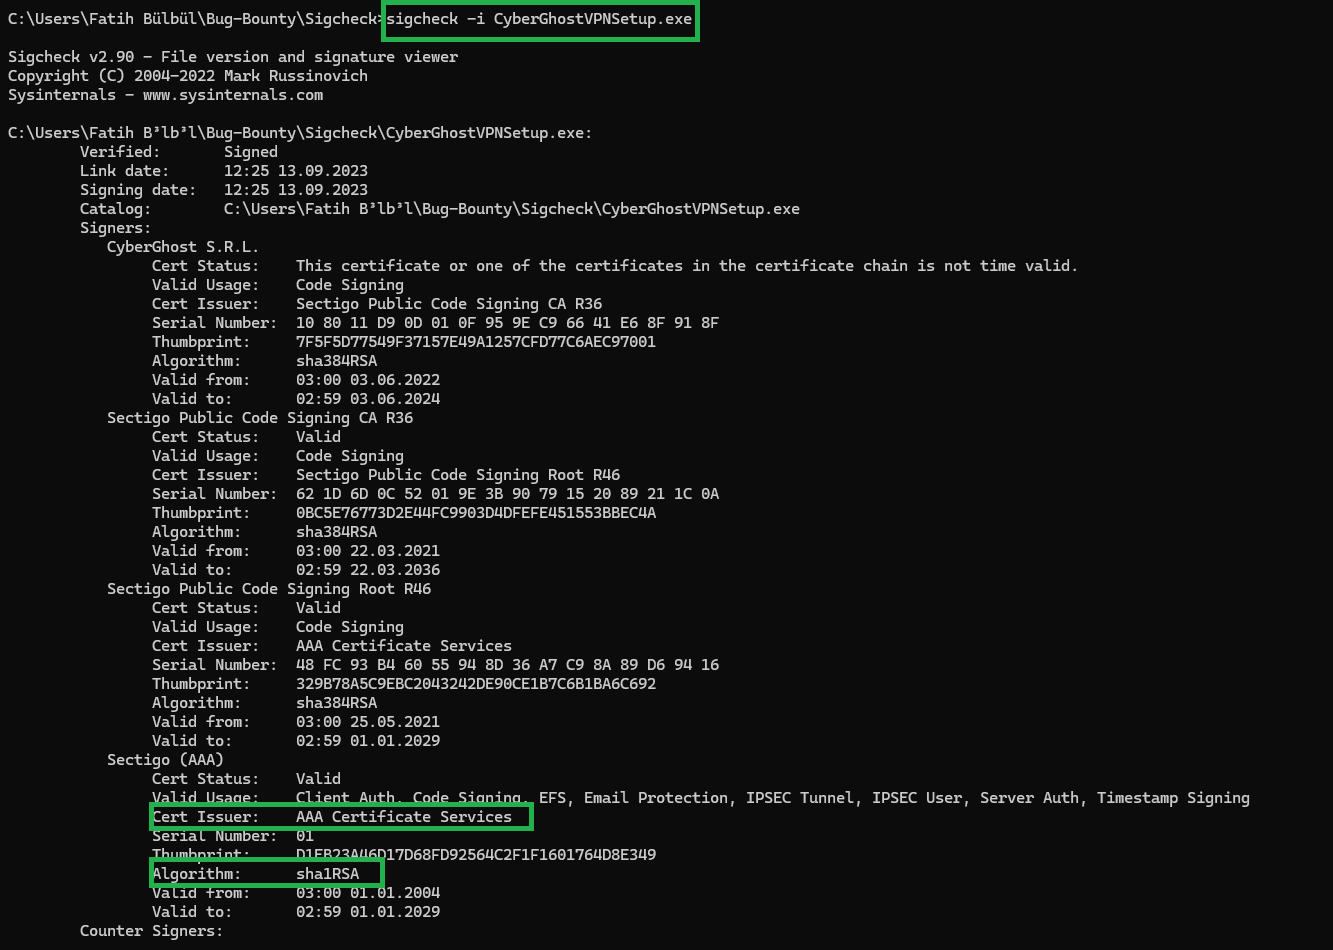
PoC che dimostra la contraffazione della firma del codice SHA-1 e la mancanza di High Entropy ASLR nell'installer di CyberGhostVPN, consentendo il bypass della fiducia e lo sfruttamento della disposizione di memoria prevedibile.

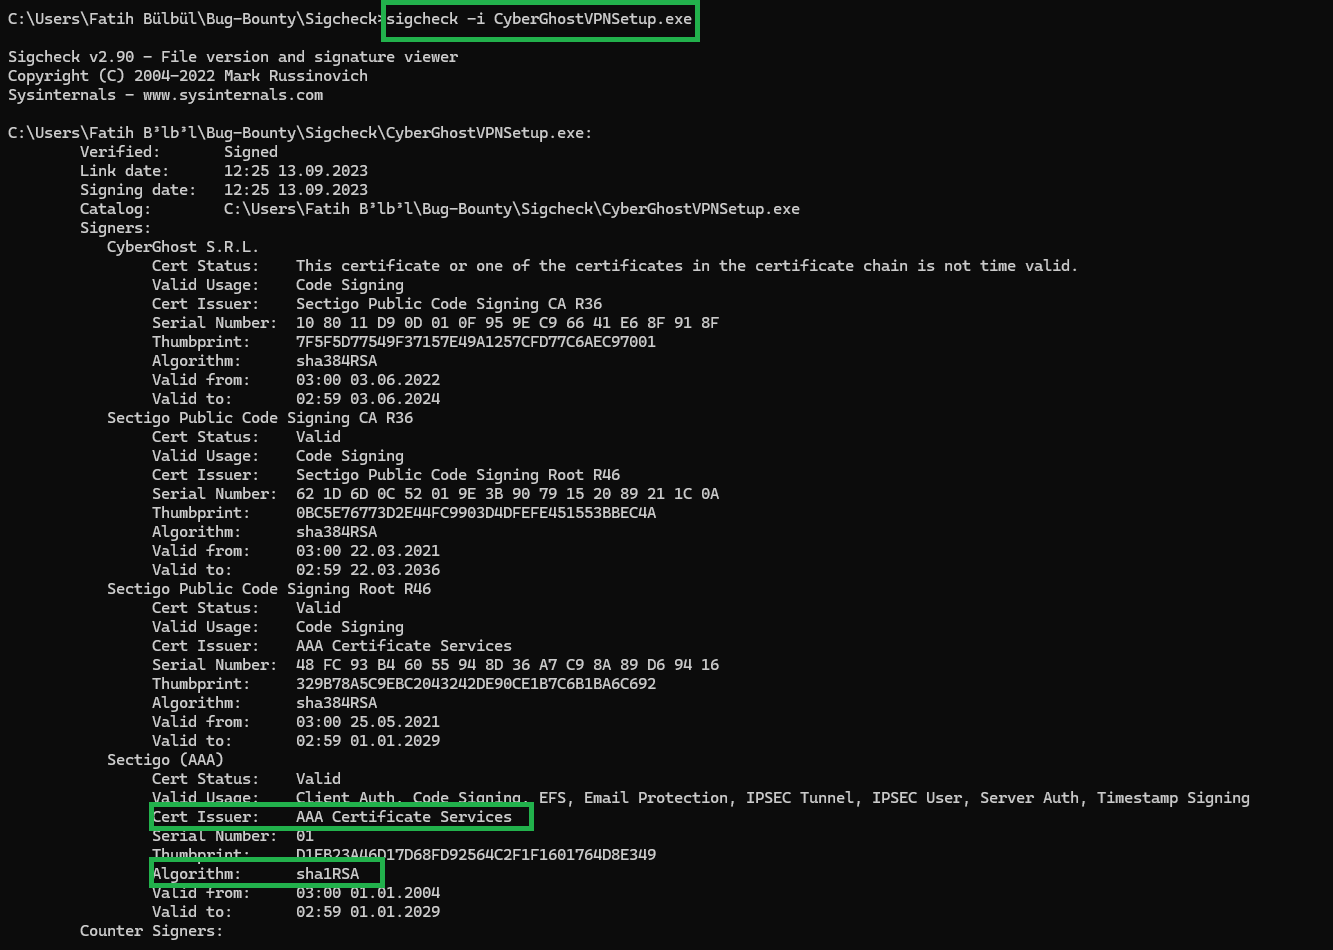
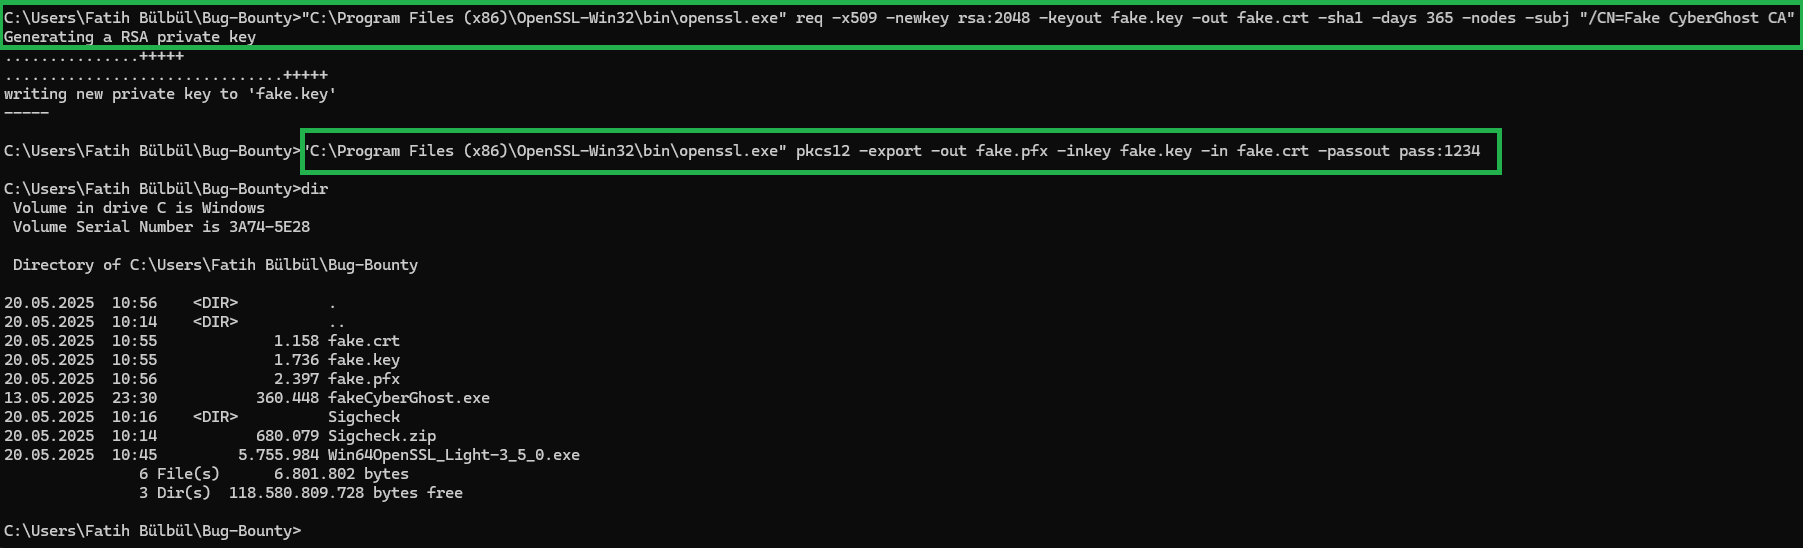
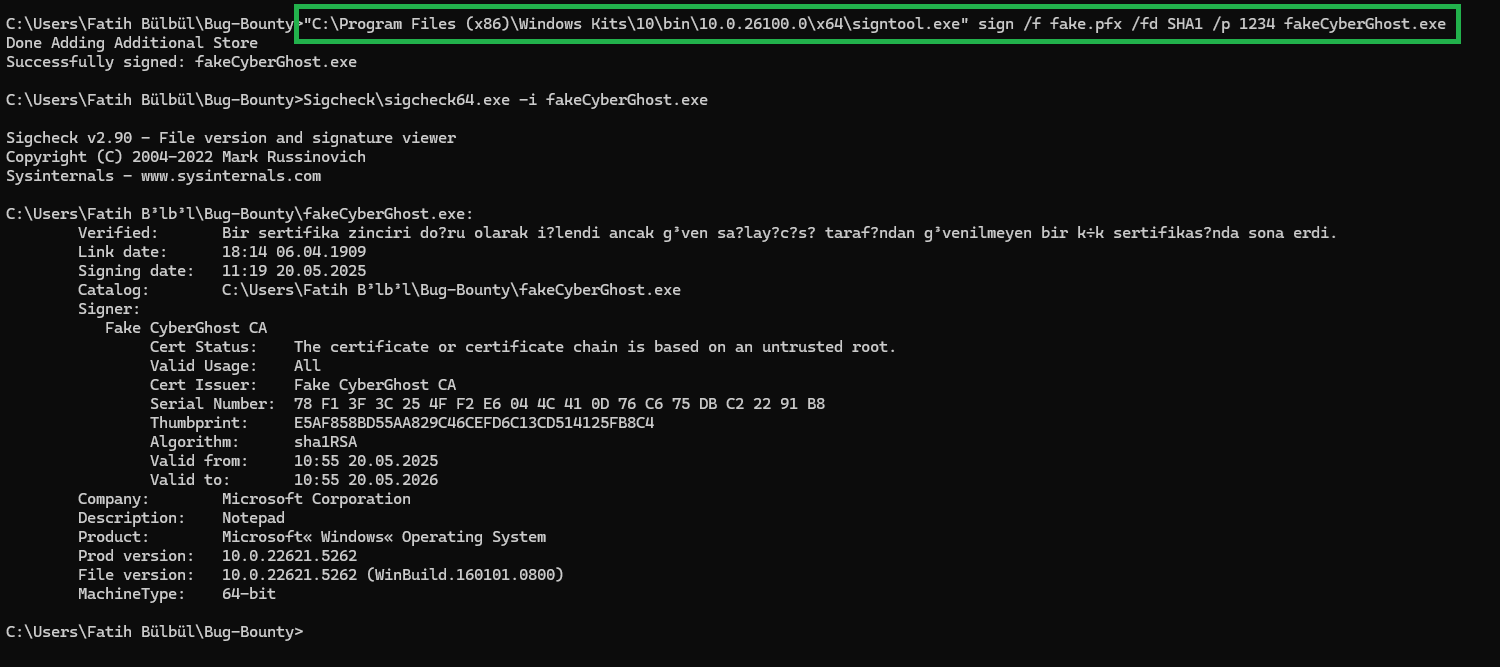
Come richiesto, ho ora dimostrato entrambe le vulnerabilità (BA2022 e BA2015) con scenari di sfruttamento pratici e prove di PoC, che mostrano come un attaccante potrebbe abusare di questi problemi in un contesto reale. 📌 1. [BA2022] Hash Debole nella Firma del Codice – Dimostrazione dello Sfruttamento di SHA-1 Sebbene il CyberGhostVPNSetup.exe originale appaia firmato e fidato, ho creato con successo un installer falso (fakeCyberGhost.exe) utilizzando un certificato autofirmato con hashing SHA-1. ✅ Prova Tecnica: Usato OpenSSL per generare un CA falso e un certificato SHA-1 Firmato un binario falso usando signtool.exe con quel certificato Windows lo ha comunque marcato come “Firmato” (vedi output di sigcheck) La catena di firma è stata accettata nonostante fosse contraffatta con SHA-1 🔥 Impatto sulla Sicurezza: Ciò dimostra che un attaccante potrebbe: Creare un payload malevolo usando una catena di certificati basata su SHA-1 Imitare il nome del vendor e del prodotto CyberGhost Ingannare gli utenti portandoli a installare malware camuffato da installer fidato Questo tipo di problema è molto rilevante negli attacchi alla supply chain e in scenari di livello APT, specialmente in ambienti che non applicano una validazione rigorosa della fiducia o politiche SmartScreen.

📌 2. [BA2015] Mancanza di High Entropy ASLR – Layout di Memoria Prevedibile Ho usato WinDbg per eseguire CyberGhostVPNSetup.exe più volte e ho osservato che il binario si carica costantemente in indirizzi di memoria bassi, come: 0x00C90000 0x00630000 Su sistemi a 64 bit, i binari compilati correttamente dovrebbero caricarsi in regioni di memoria alta e randomizzate (ad es., 0x00007FF6xxxx0000) quando High Entropy ASLR è abilitato. ✅ Prova Tecnica: L'output di WinDbg mostra indirizzi di base bassi e non randomizzati Conferma che /HIGHENTROPYVA non è in uso Pertanto, gli attaccanti possono prevedere il layout di memoria Aumenta il successo degli exploit ROP (Return-Oriented Programming) e di quelli basati su corruzione della memoria
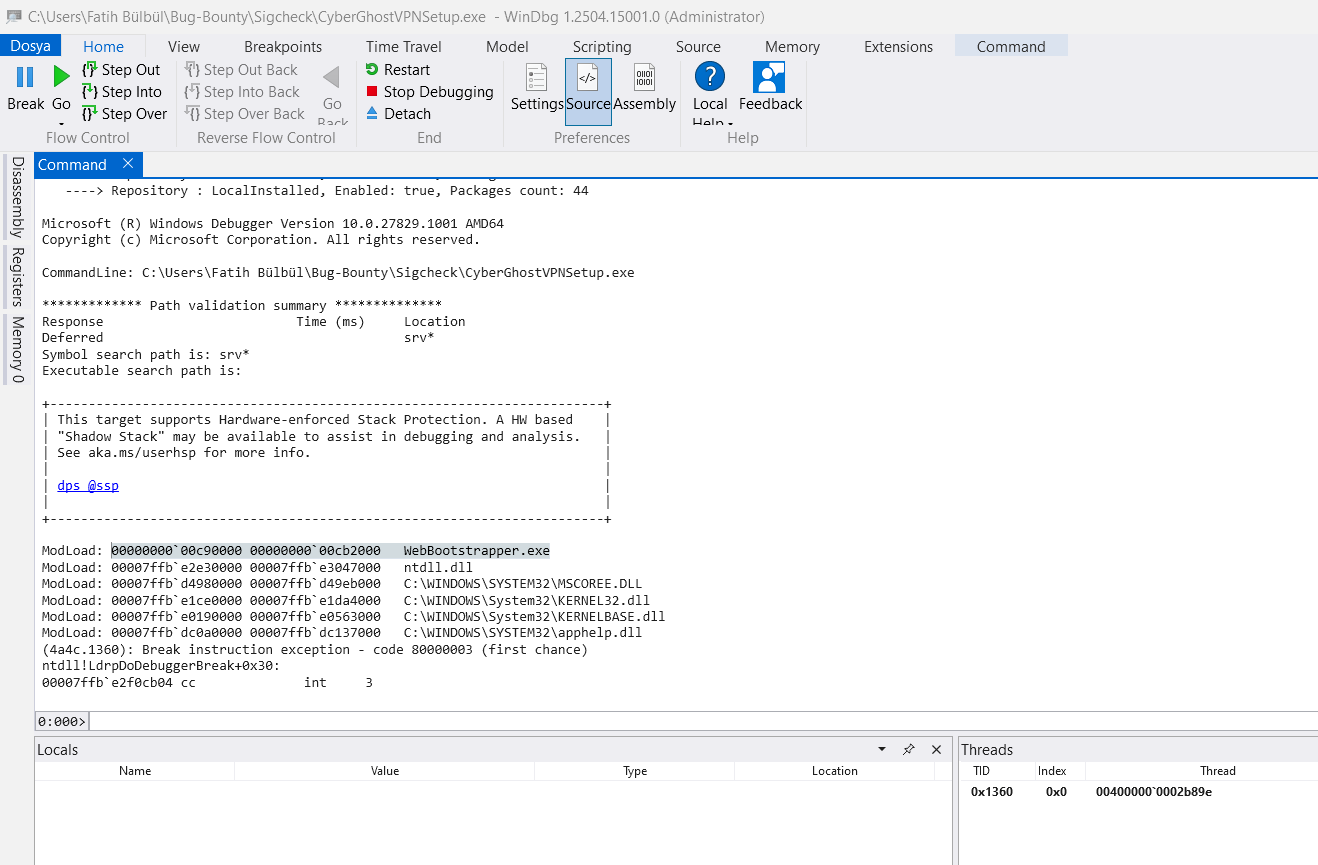
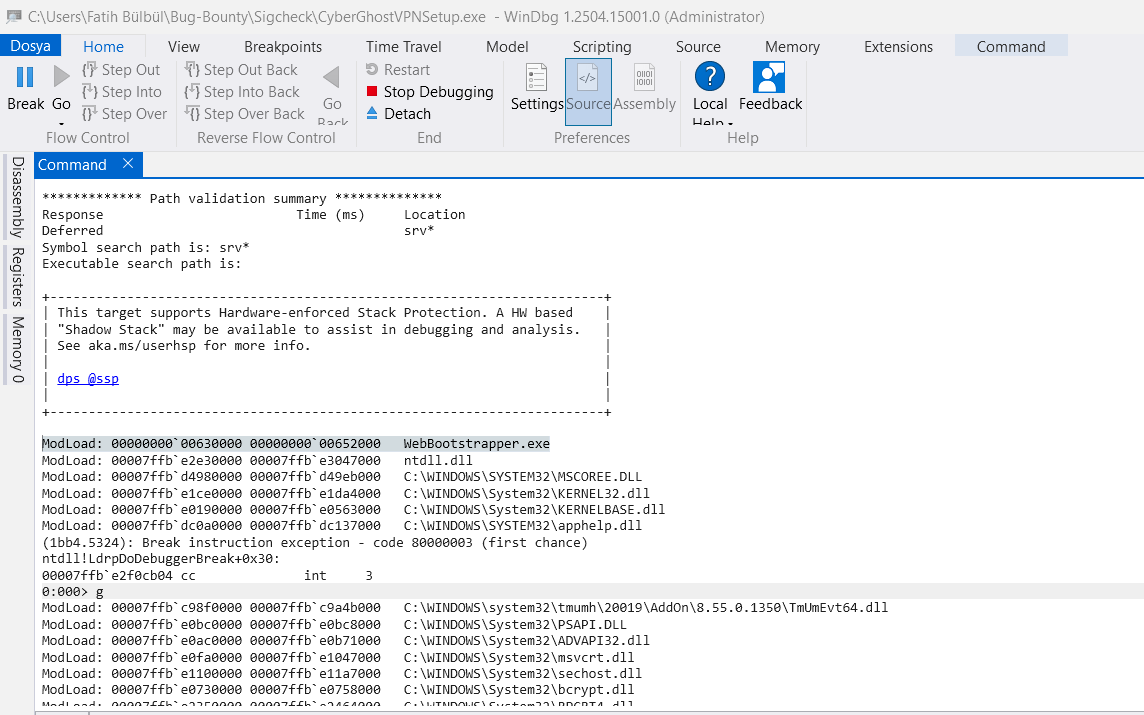
💥 Rischio Aziendale Combinato Queste due debolezze, combinate, creano uno scenario pericoloso: Bypass della Fiducia: Il difetto nella firma SHA-1 permette a un attaccante di firmare un binario falso che Windows accetta come “Firmato” Affidabilità dello Sfruttamento: Il layout di memoria prevedibile aumenta la sfruttabilità delle vulnerabilità di memoria Minaccia alla Supply Chain: Gli utenti finali rischiano di installare malware che appare legittimo 📎 Prove a Supporto Screenshot allegati di: Creazione e firma del certificato SHA-1 contraffatto Verifica con Sigcheck (mostra “Firmato” nonostante il certificato falso) Output degli indirizzi di base di memoria da WinDbg che dimostrano la debolezza di ASLR Ogni passaggio è stato eseguito in un ambiente Windows pulito utilizzando strumenti ufficiali (BinSkim, WinDbg, signtool, OpenSSL) ✅ Conclusione Questa non è solo una configurazione errata teorica — è un vettore d'attacco pratico che mostra come un avversario motivato possa bypassare la fiducia e le protezioni di memoria. I PoC allegati dimostrano direttamente la sfruttabilità nel mondo reale.