Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
DeepAudit — DeepAudit: un team di hacker AI a disposizione di tutti, per rendere la ricerca delle vulnerabilità accessibile a tutti. Il primo sistema multi-agente open source in Cina per la scoperta di vulnerabilità nel codice. Distribuzione e avvio con un clic per principianti, audit collaborativo autonomo + verifica automatica di PoC in sandbox. Supporta il deployment privato di Ollama, generazione automatica di report con un clic. Supporta stazione di transito. ​Per rendere la sicurezza non più costosa e l'audit non più complesso. | Kitploit
Strumenti/GitHubGitHub/lintsinghua/deepaudit
Analisi StaticaScanner di VulnerabilitàAnalisi del CodiceSfruttamento di Applicazioni WebPenetration TestingDevSecOpsApprendimento e FormazioneSicurezza dell'IA
GitHub
lintsinghua/deepaudit

DeepAudit

Vedi Repository
6.8k835652 giorni faRevisionato da Kitploit

Informazioni

DeepAudit: un team di hacker AI a disposizione di tutti, per rendere la ricerca delle vulnerabilità accessibile a tutti. Il primo sistema multi-agente open source in Cina per la scoperta di vulnerabilità nel codice. Distribuzione e avvio con un clic per principianti, audit collaborativo autonomo + verifica automatica di PoC in sandbox. Supporta il deployment privato di Ollama, generazione automatica di report con un clic. Supporta stazione di transito. ​Per rendere la sicurezza non più costosa e l'audit non più complesso.
Condividi

DeepAudit - Squadra di audit AI alla portata di tutti, rendere la scoperta delle vulnerabilità accessibile 🦸‍♂️

Logo DeepAudit

Versione Licenza: AGPL-3.0 React TypeScript FastAPI Python Chiedi a DeepWiki

Stelle Fork

lintsinghua%2FDeepAudit | Trendshift

Cinese semplificato | English

Demo DeepAudit

📸 Anteprima dell'interfaccia

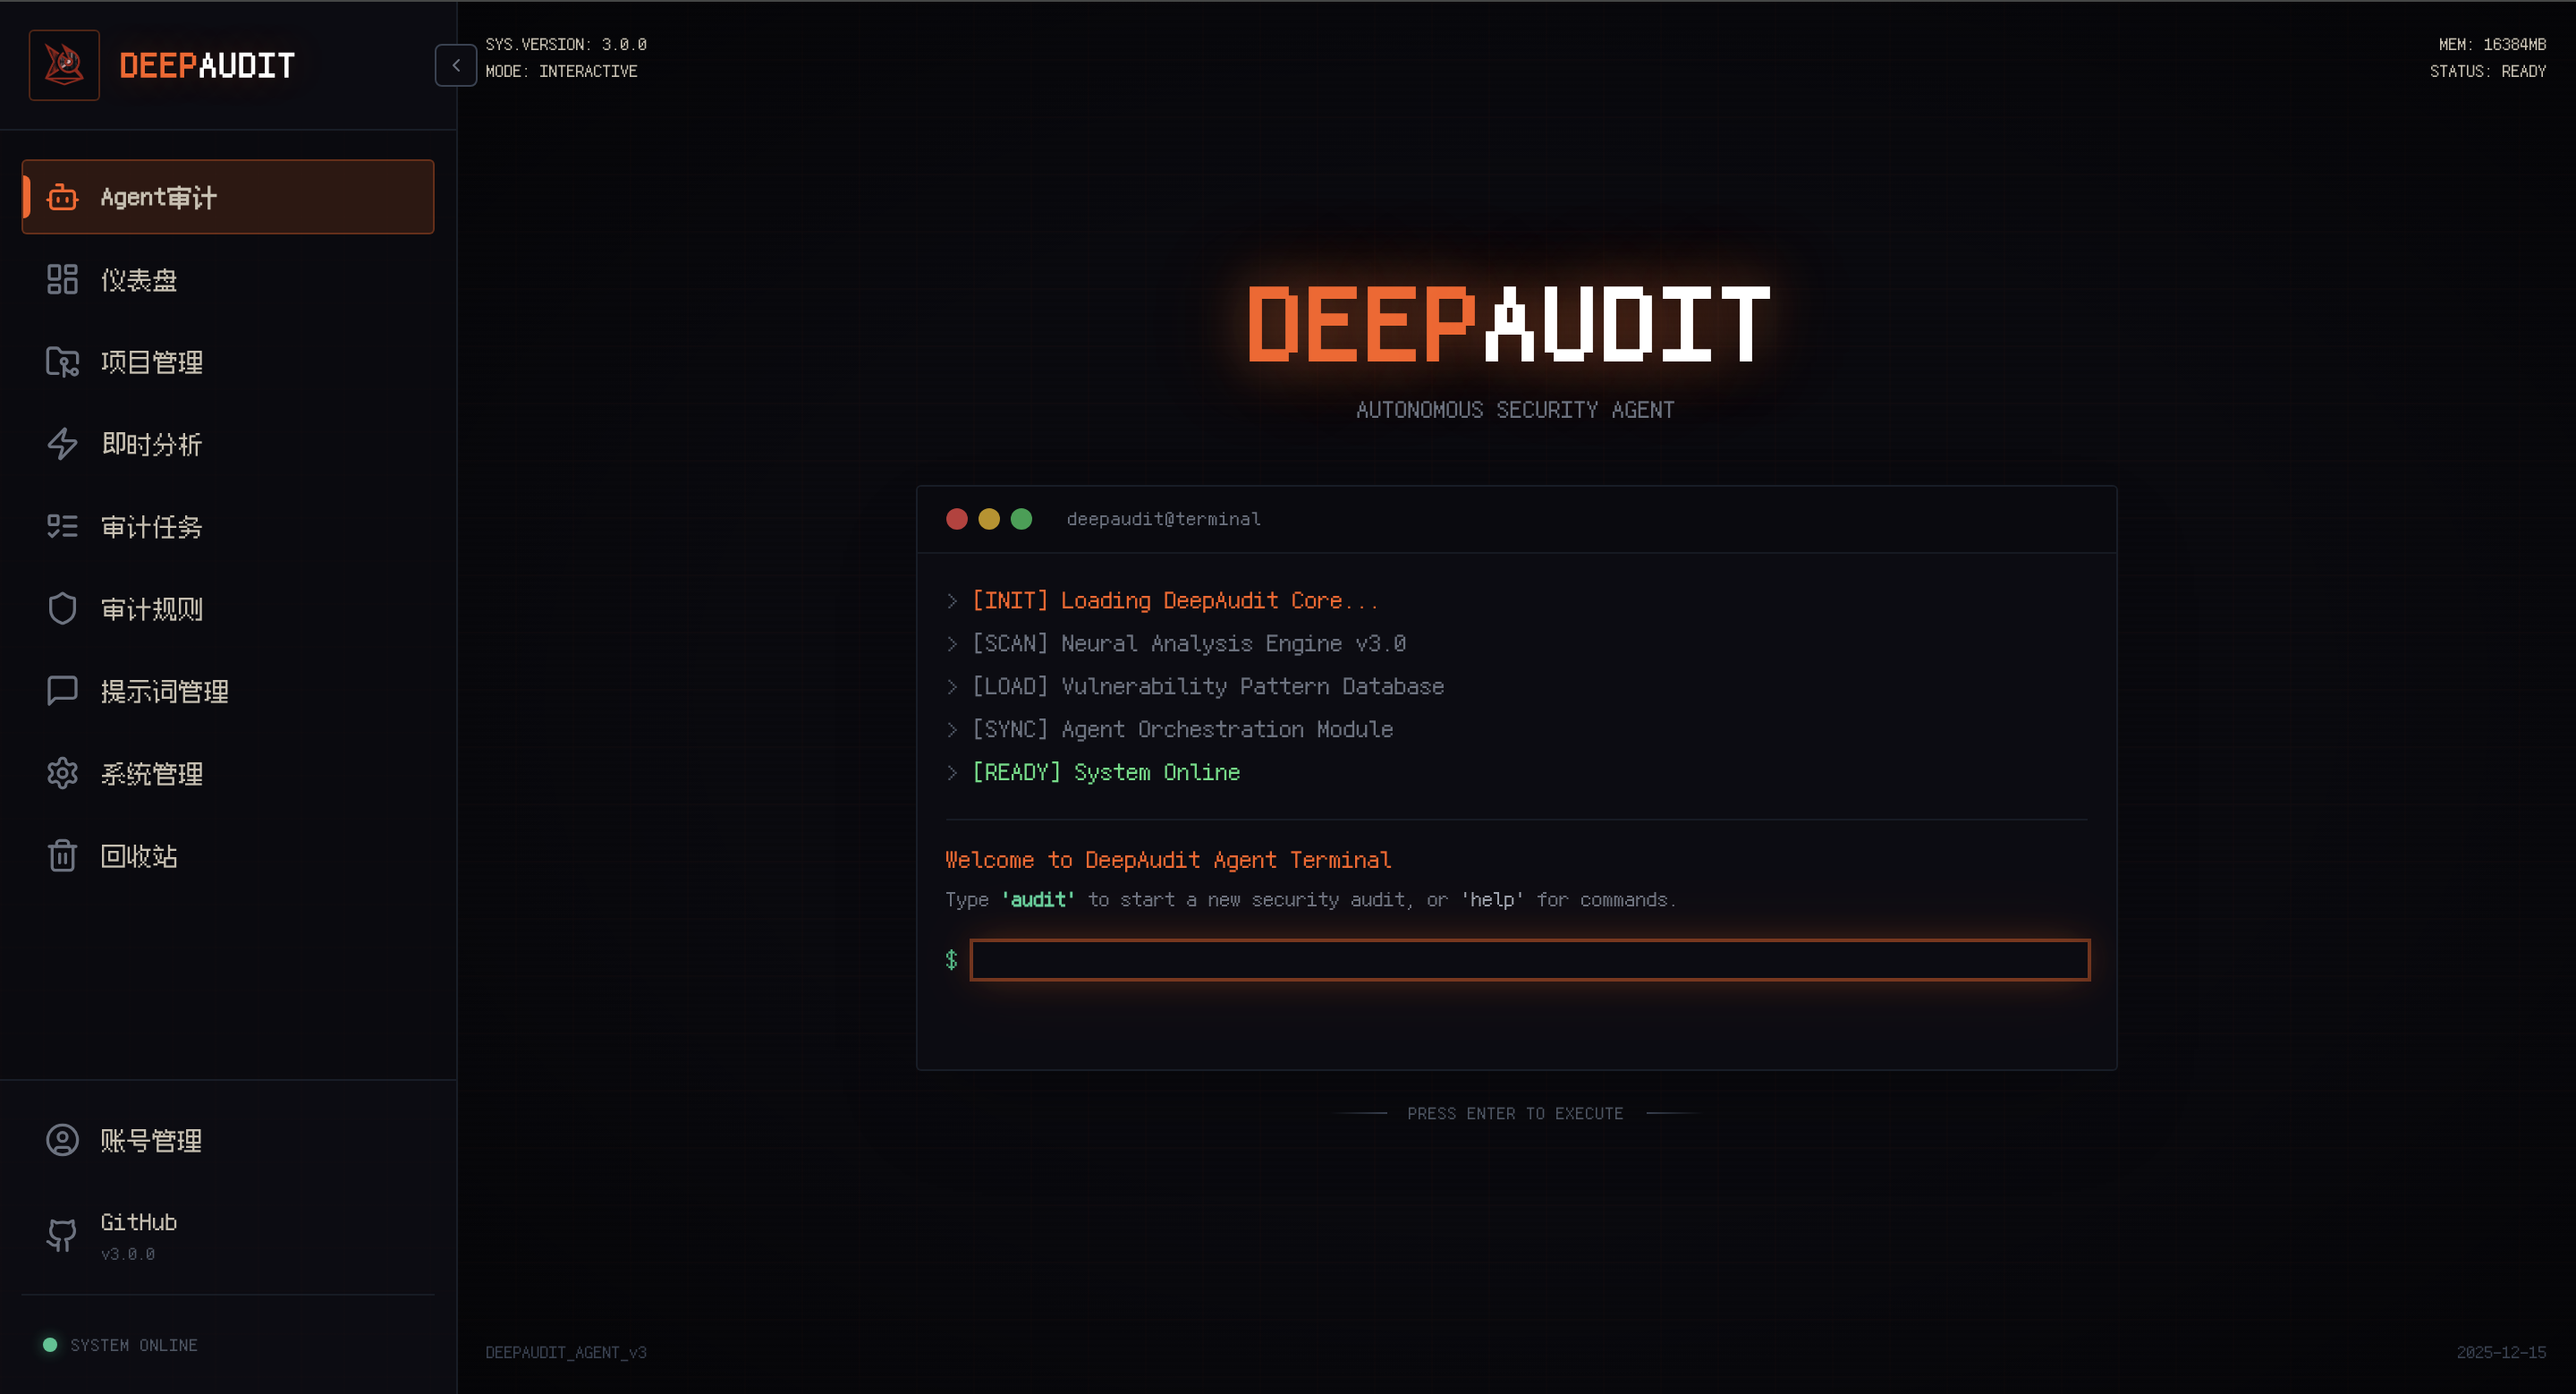
🤖 Ingresso audit Agent

Ingresso audit Agent

Accesso rapido dalla home all'audit approfondito Multi-Agent

📋 Log del flusso di audit
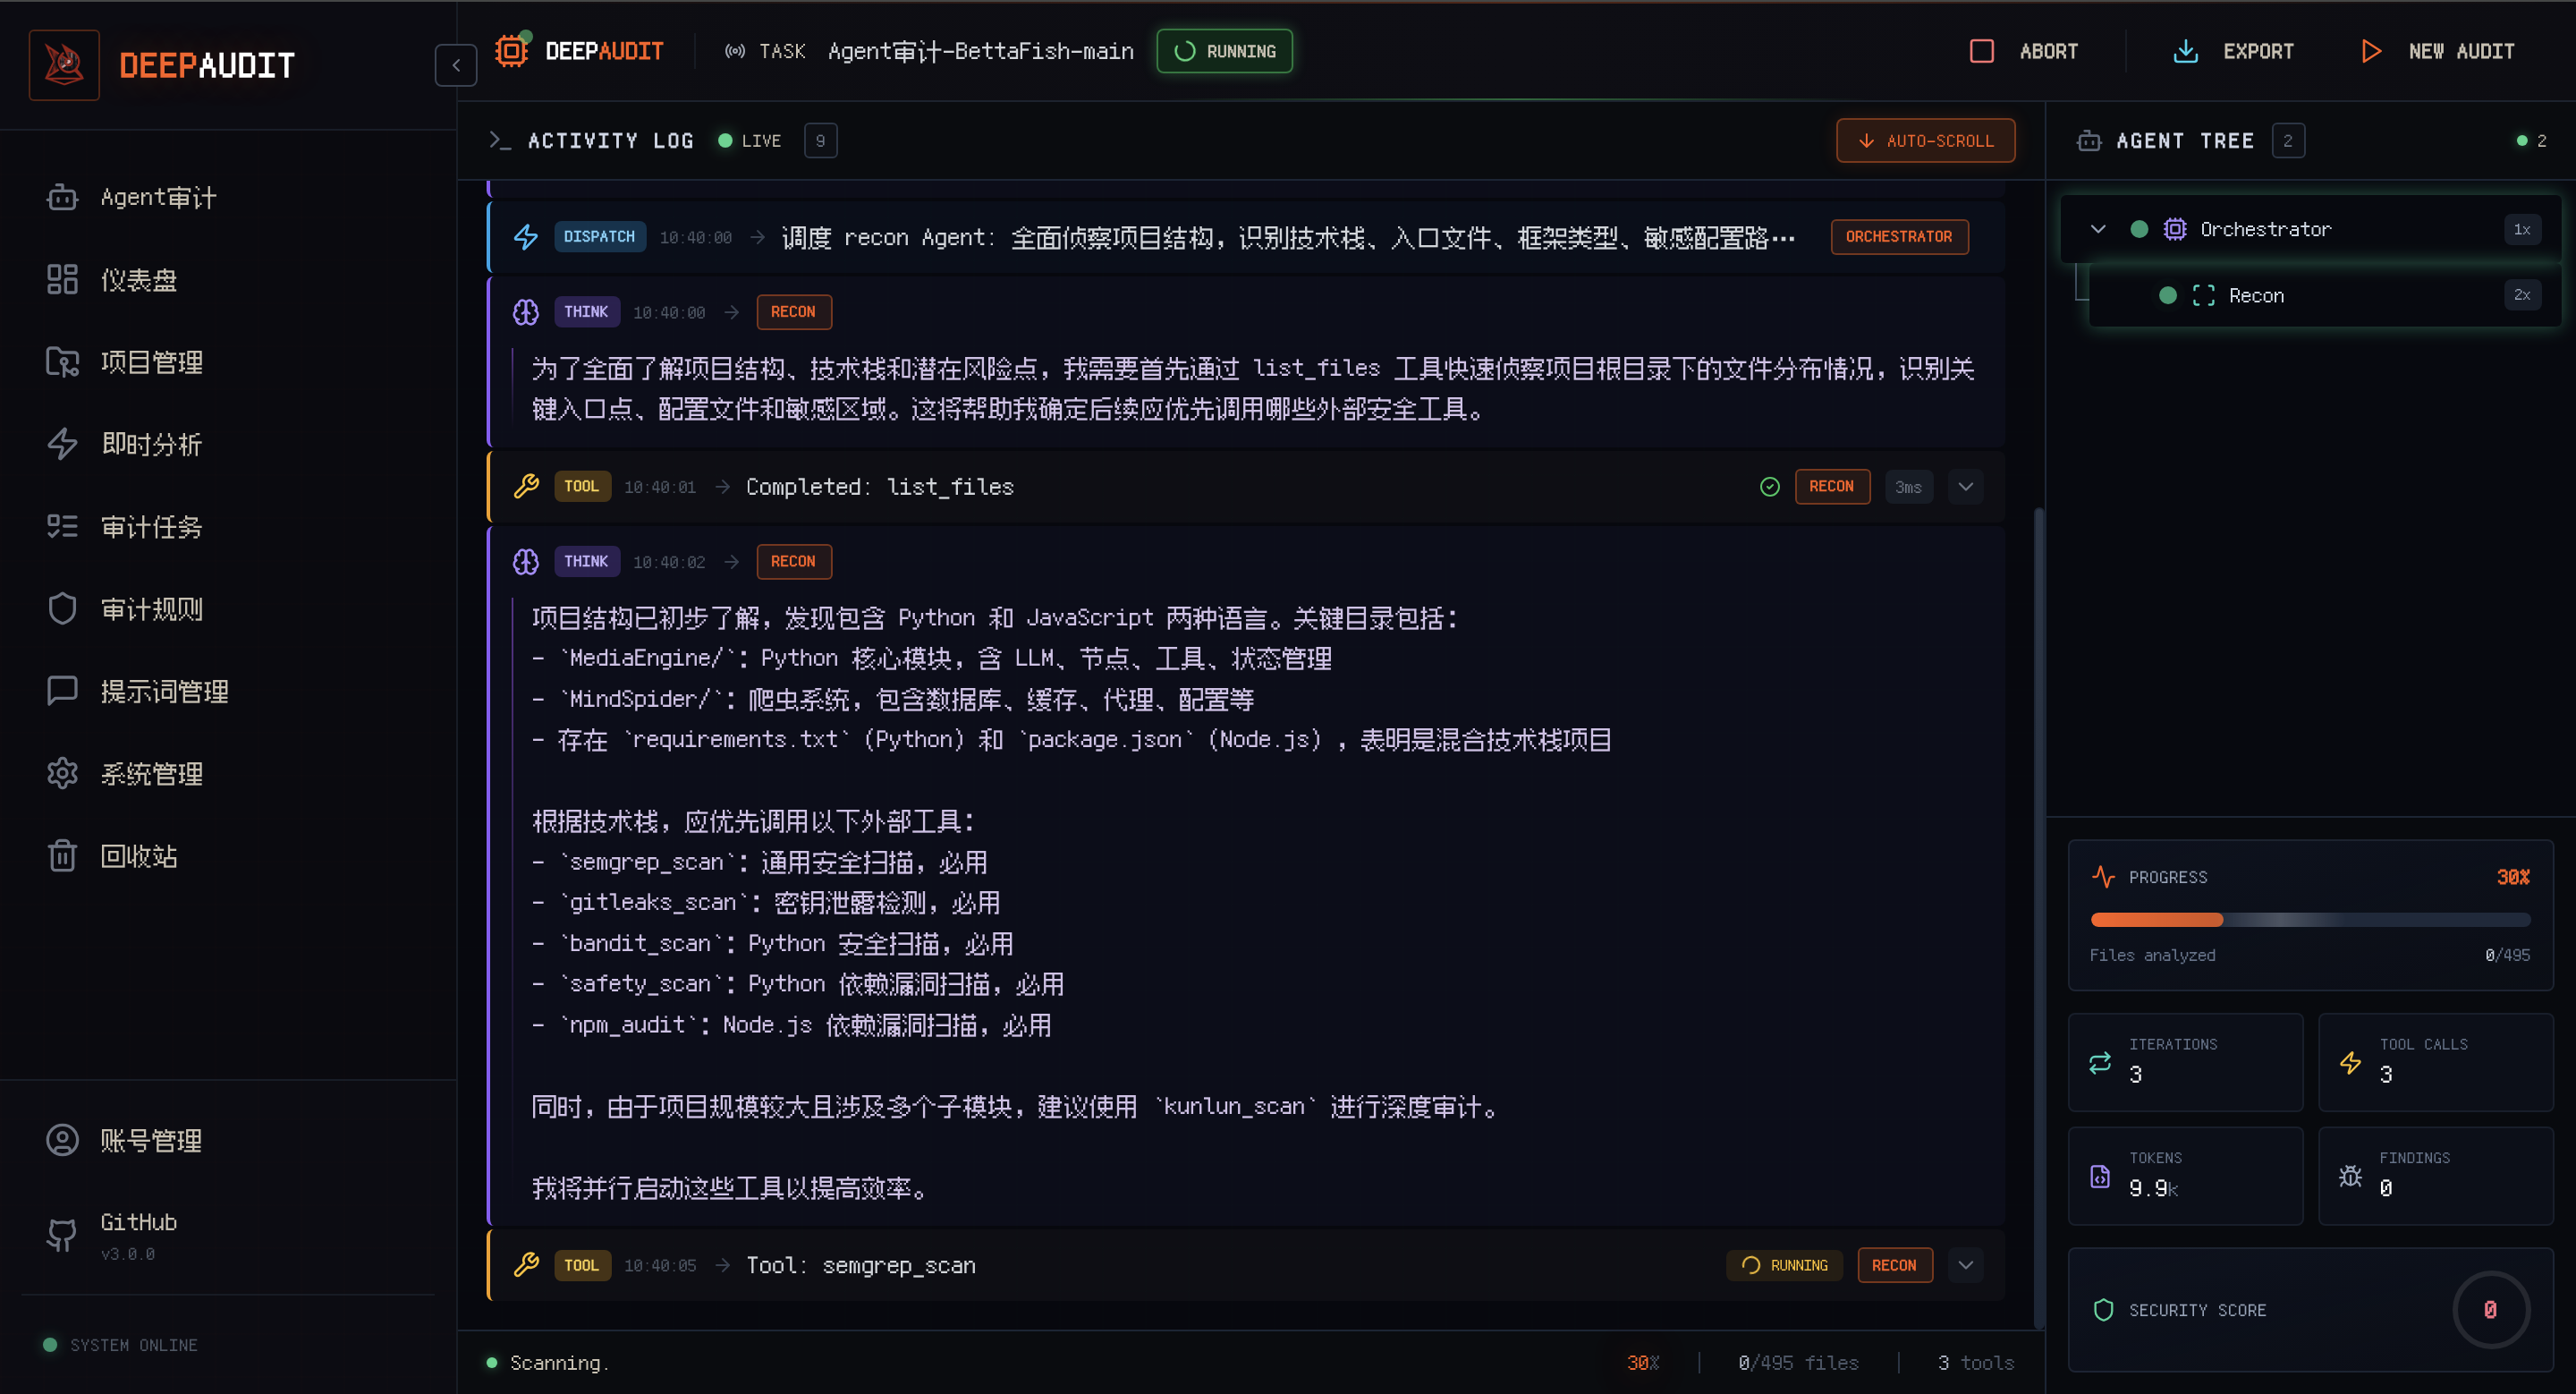
Log del flusso di audit
Visualizza in tempo reale i processi di pensiero ed esecuzione dell'Agent
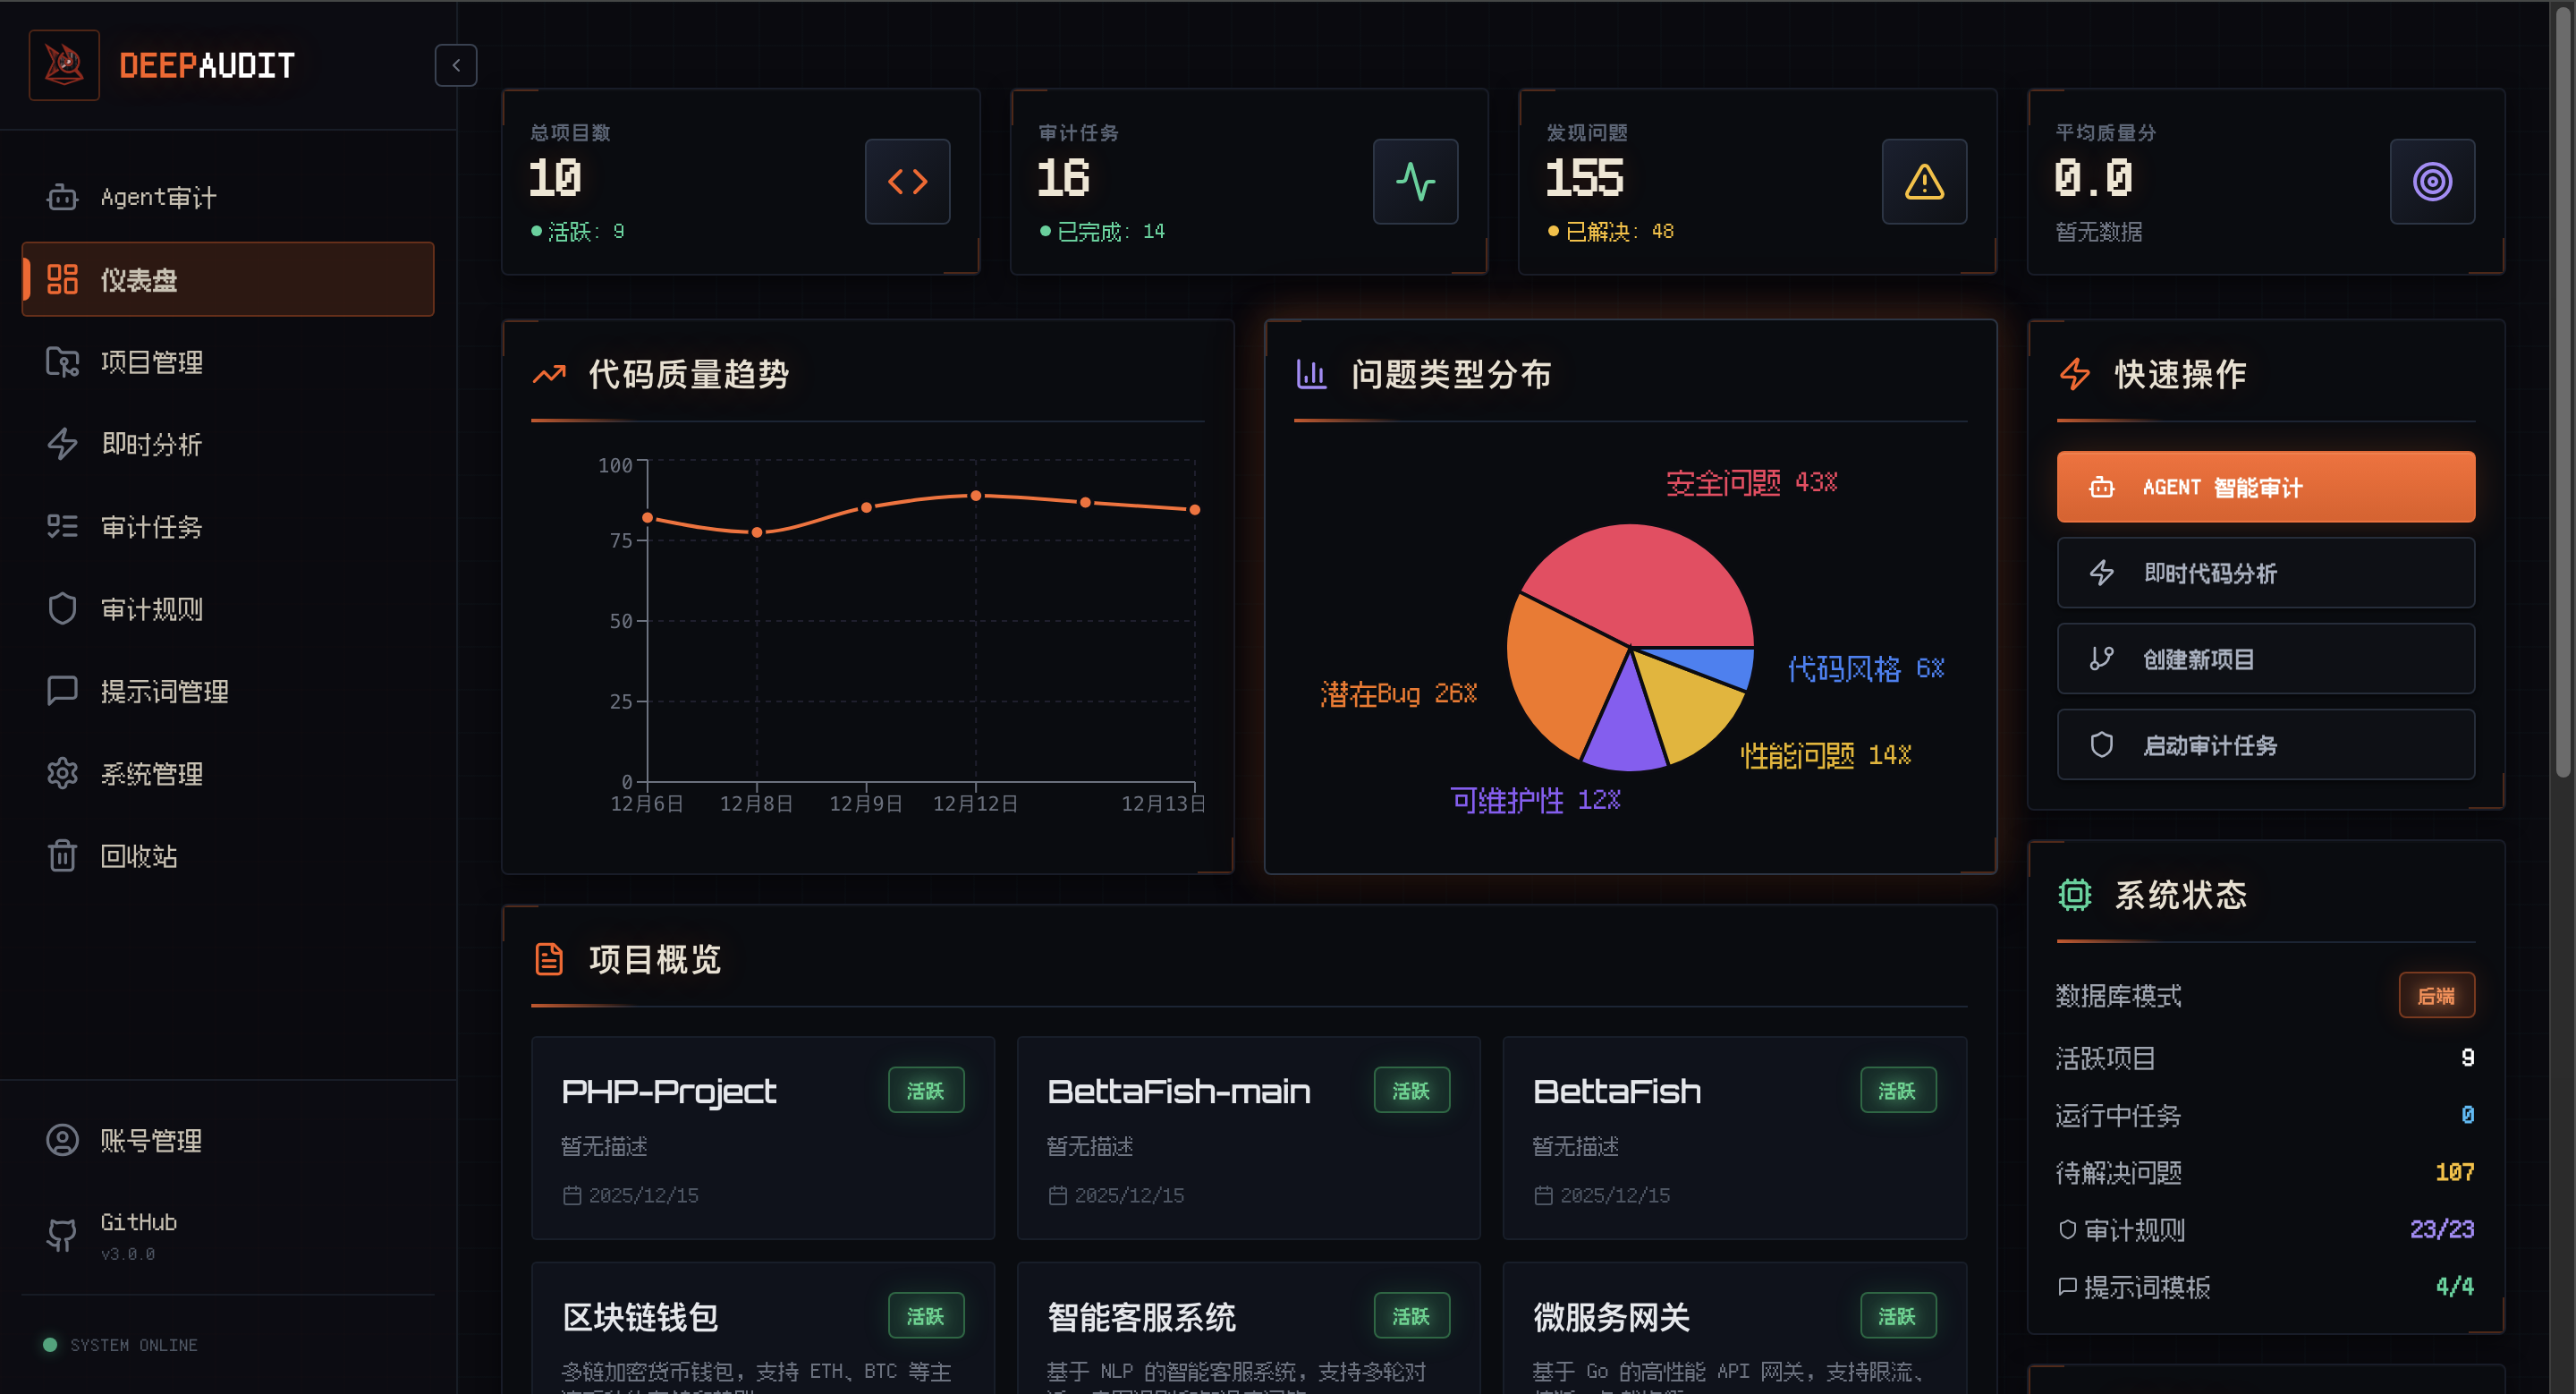
🎛️ Dashboard intelligente

Dashboard
Panoramica della sicurezza del progetto in un colpo d'occhio
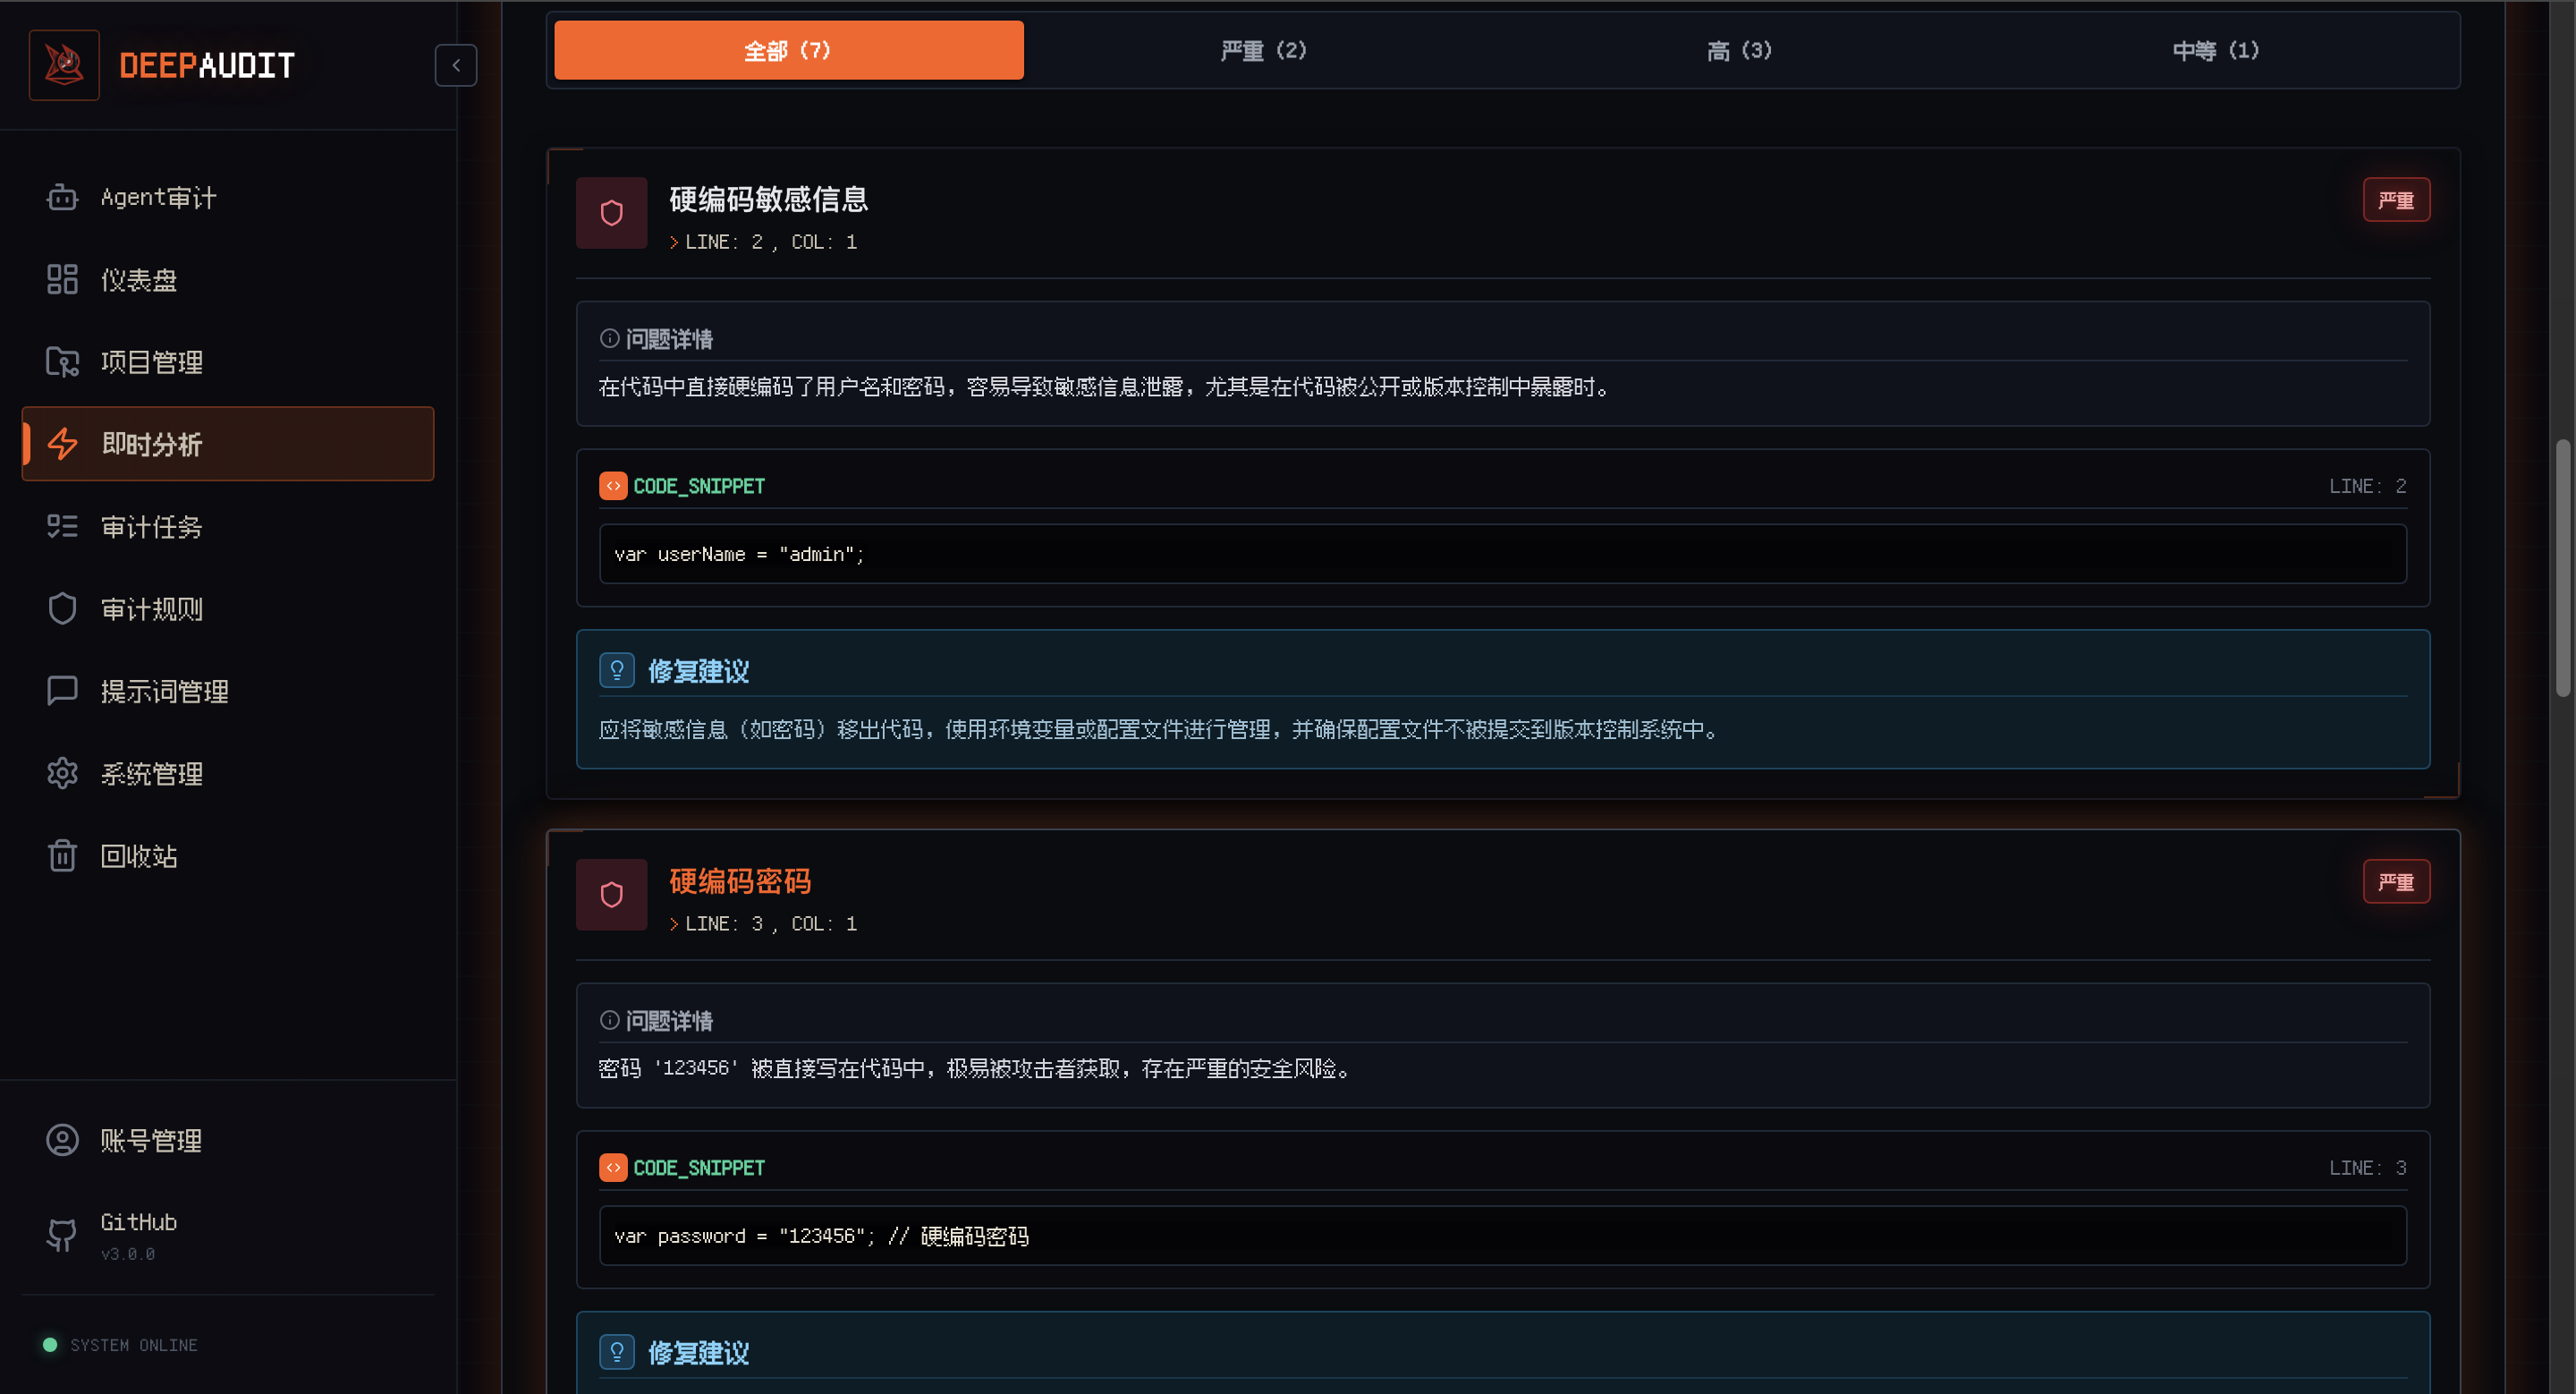
⚡ Analisi istantanea

Analisi istantanea
Incolla codice / carica file, risultati in pochi secondi
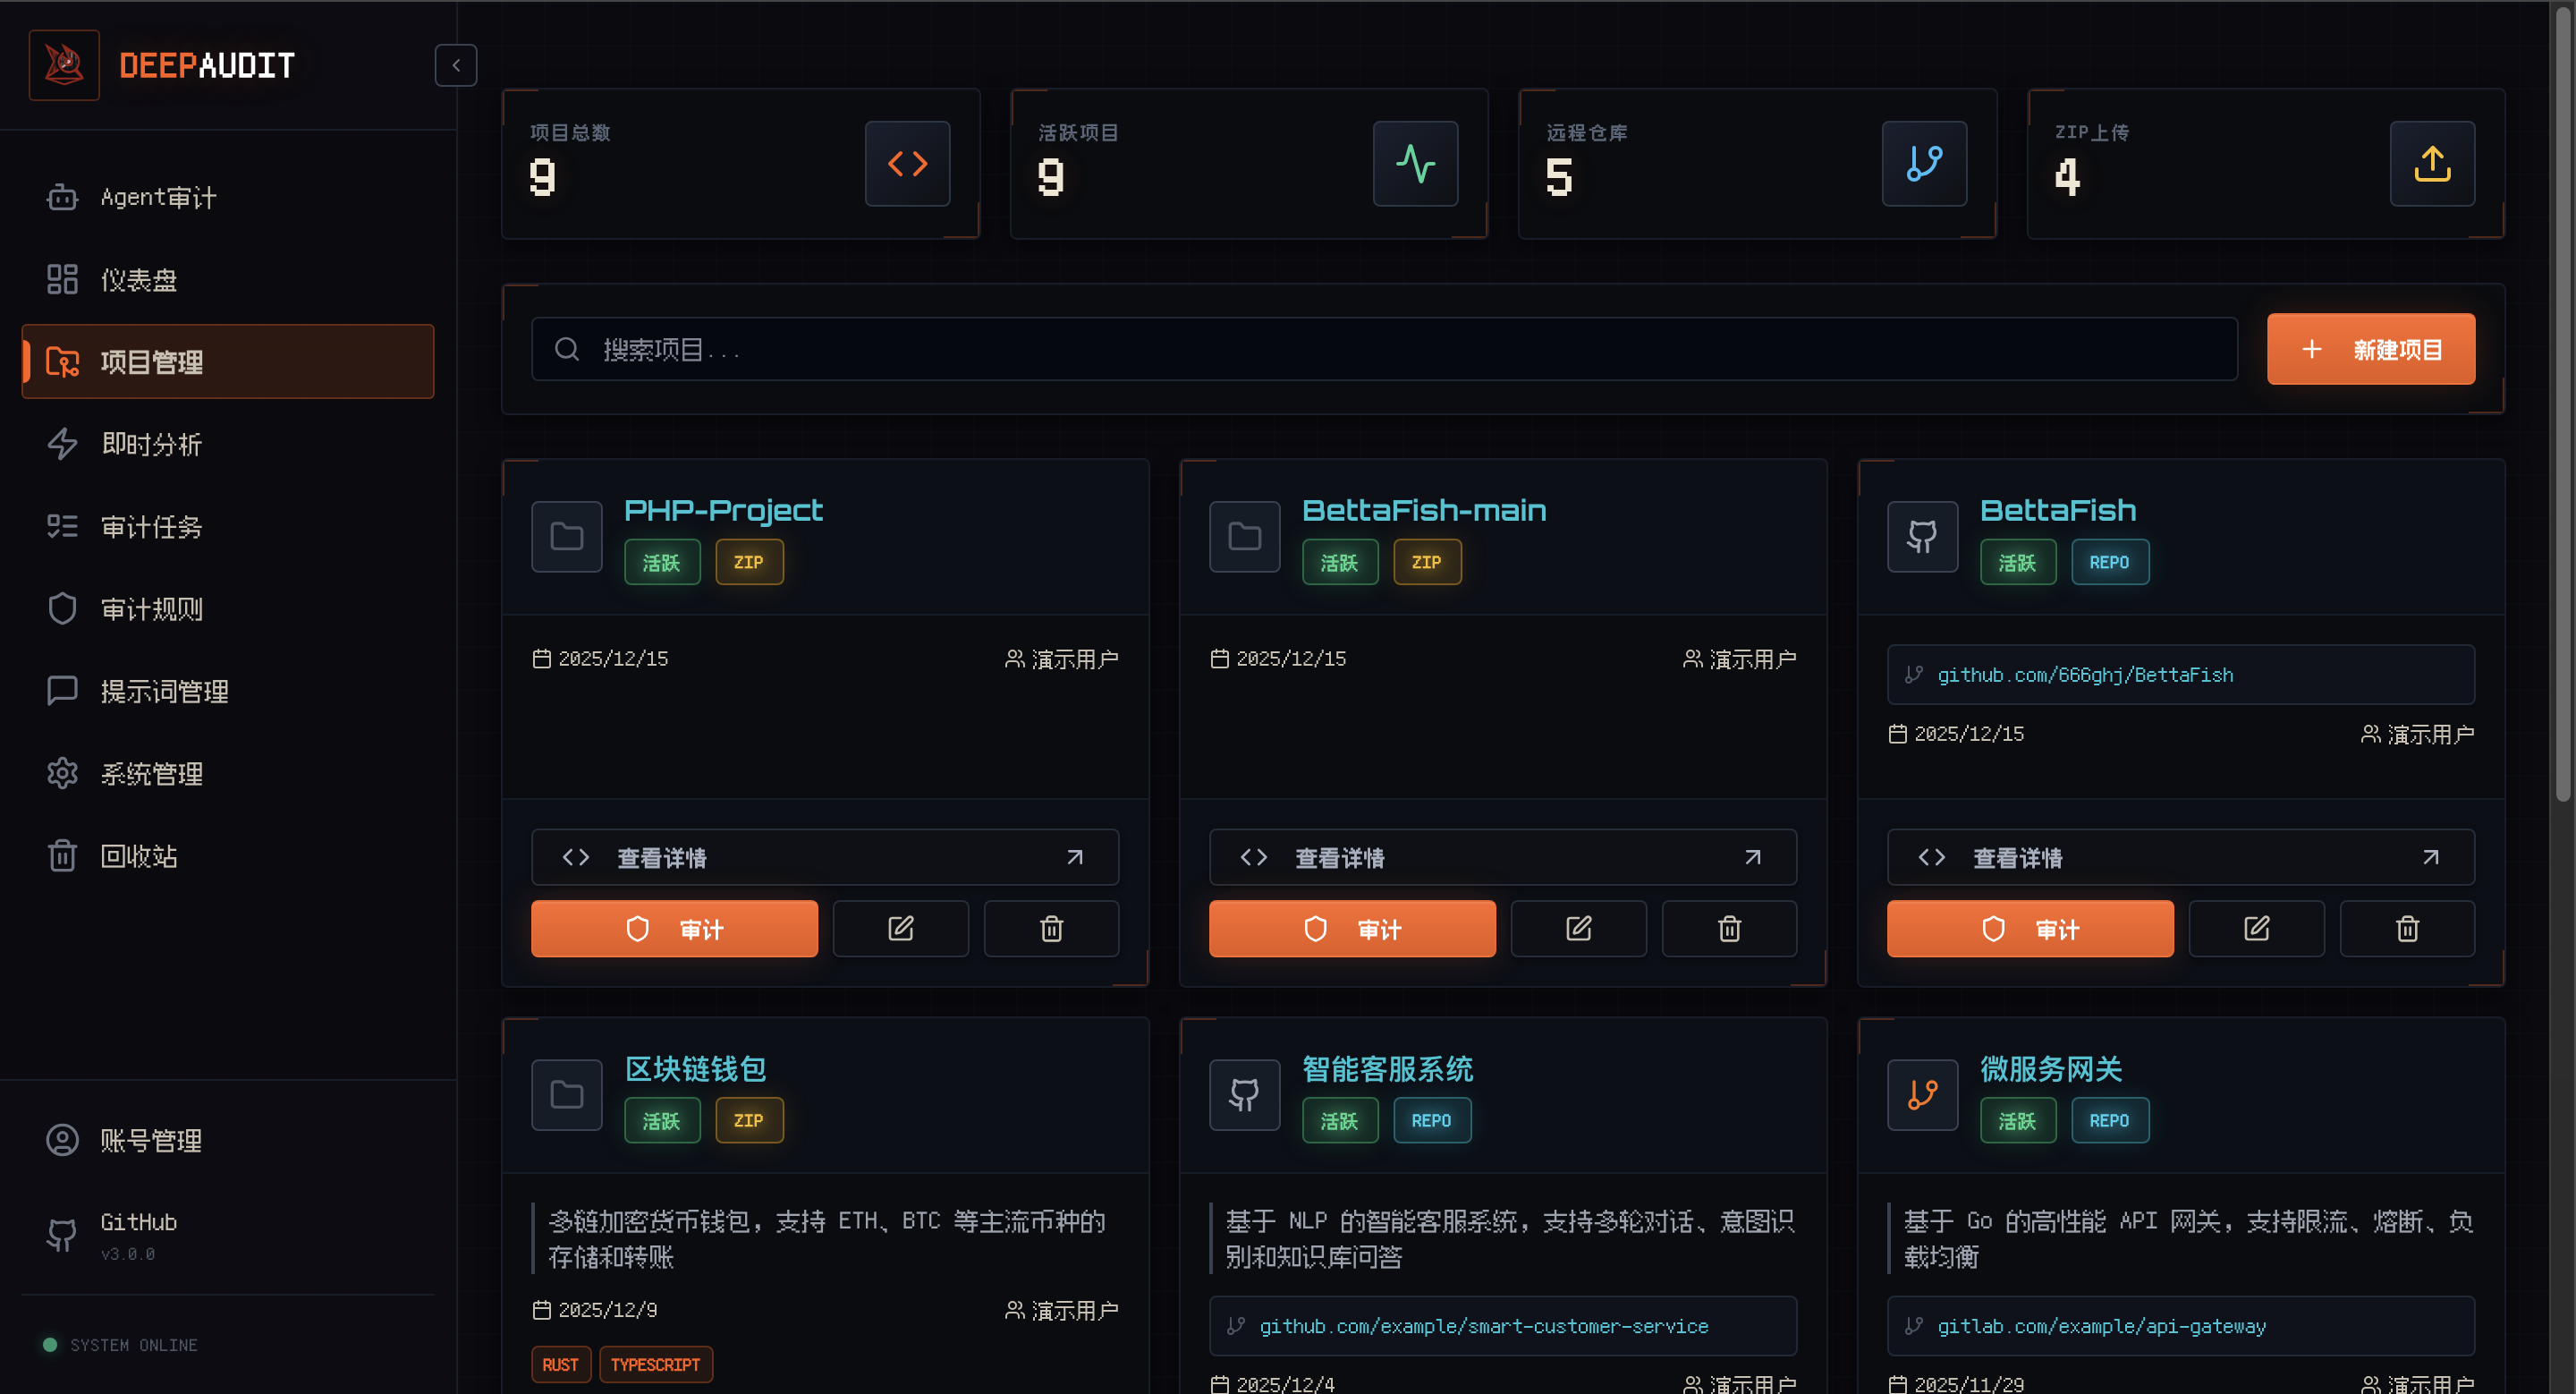
🗂️ Gestione progetti

Gestione progetti
Importazione da GitHub/GitLab/Gitea, gestione collaborativa di più progetti

📊 Report professionali

Report di audit

Esporta in PDF / Markdown / JSON con un clic (nella figura: modalità rapida, non report della modalità Agent)


🏆 Scoperte di vulnerabilità CVE

DeepAudit (versione closed-source) ha scoperto e ottenuto con successo 49 numeri CVE e 6 avvisi di sicurezza GHSA 🦞

Coinvolge 17 progetti open source noti

Risultati della scoperta di vulnerabilità OpenClaw🦞

La versione beta di DeepAudit ha condotto un audit di sicurezza approfondito sul progetto OpenClaw, scoprendo finora 6 vulnerabilità di sicurezza, tutte ufficialmente confermate e pubblicate come avvisi di sicurezza (GHSA). I tipi di vulnerabilità coprono iniezione di comandi, bypass della verifica della firma, esecuzione di codice remoto, esposizione di credenziali, esaurimento delle risorse e divulgazione di informazioni sensibili, inclusi diversi bug di livello Alto. Altre vulnerabilità sono ancora in fase di scoperta continua.

ID GHSAProgettoPopolarità del progettoTipo di vulnerabilitàGravità
GHSA-g353-mgv3-8pcjOpenClawStelleBypass della verifica della firma8.6
GHSA-99qw-6mr3-36qrOpenClawStelleEsecuzione di codice8.5
GHSA-7h7g-x2px-94hjOpenClawStelleEsposizione di credenziali6.9
GHSA-g2f6-pwvx-r275OpenClawStelleIniezione di comandiMedia
GHSA-jq3f-vjww-8rq7OpenClawStelleEsaurimento delle risorseAlta
GHSA-xwcj-hwhf-h378OpenClawStelleDivulgazione di informazioniMedia
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    249

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →