

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
clrinject — Inietta assembly C# EXE o DLL in ogni runtime CLR e AppDomain di un altro processo. | Kitploit

Strumenti/GitHubGitHub/jonatan1024/clrinject
Escalation di PrivilegiExploitMovimento LateralePost-ExploitPenetration TestingRed Teaming
GitHubjonatan1024/clrinject

clrinject

Inietta assembly C# EXE o DLL in ogni runtime CLR e AppDomain di un altro processo.

Vedi Repository
23757447 anni faRevisionato da Kitploit
Condividi

clrinject

Inietta assembly C# EXE o DLL in qualsiasi runtime CLR e AppDomain di un altro processo. L'assembly iniettato può quindi accedere alle istanze statiche delle classi del processo iniettato e quindi influenzare il suo stato interno.

Utilizzo

clrinject-cli.exe -p <processId/processName> -a <assemblyFile>

Apre il processo con id <processId> o nome <processName>, inietta l'EXE <assemblyFile> ed esegue il metodo Main.

Opzioni aggiuntive

  • -e Enumera tutti i runtime CLR caricati e gli AppDomain creati.
  • -d <#> Inietta solo nel <#>-esimo AppDomain. Se non viene specificato alcun numero o zero, l'assembly viene iniettato in ogni AppDomain.
  • -i <namespace>.<className> Crea un'istanza della classe <className> dal namespace <namespace>.

Esempi

Esempi di utilizzo

  • clrinject-cli.exe -p victim.exe -e (Enumera runtime e AppDomain da victim.exe)
  • clrinject-cli.exe -p 1234 -a "C:\Path\To\invader.exe" -d 2 (Inietta invader.exe nel secondo AppDomain del processo con id 1234)
  • clrinject-cli.exe -p victim.exe -a "C:\Path\To\invader.dll" -i "Invader.Invader" (Crea un'istanza di Invader in ogni AppDomain in victim.exe)
  • clrinject-cli64.exe -p victim64.exe -a "C:\Path\To\invader64.exe" (Inietta assembly x64 in un processo x64)

Esempio di assembly iniettabile

Il codice seguente può essere compilato come eseguibile C# e poi iniettato in un processo PowerShell. Questo codice accede a istanze statiche di classi interne di PowerShell per cambiare il colore del testo della console in verde.

using System;
using System.Reflection;

using Microsoft.PowerShell;
using System.Management.Automation.Host;

namespace Invader
{
    class Invader
    {
        static void Main(string[] args)
        {
            try
            {
                var powerShellAssembly = typeof(ConsoleShell).Assembly;
                var consoleHostType = powerShellAssembly.GetType("Microsoft.PowerShell.ConsoleHost");
                var consoleHost = consoleHostType.GetProperty("SingletonInstance", BindingFlags.Static | BindingFlags.NonPublic).GetValue(null);

                var ui = (PSHostUserInterface)consoleHostType.GetProperty("UI").GetValue(consoleHost);
                ui.RawUI.ForegroundColor = ConsoleColor.Green;
            }
            catch (Exception e)
            {
                Console.WriteLine(e.ToString());
            }
        }
    }
}

Comando di iniezione:

clrinject-cli64.exe -p powershell.exe -a "C:\Path\To\invader64.exe"

Risultato:
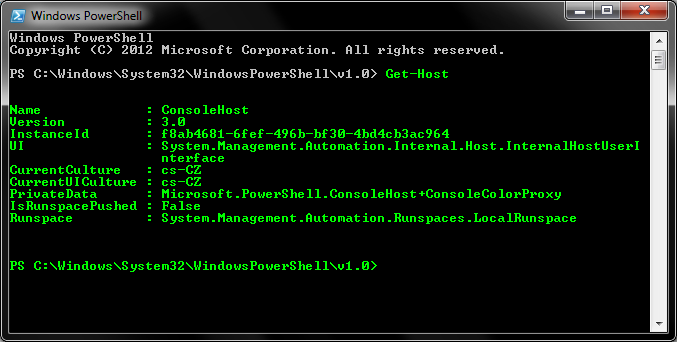
Result

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






