Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
xssmap — Scanner di vulnerabilità XSS basato su Python con supporto per richieste POST/GET, iniezione di parametri in cookies/referer/user-agent e multiple tecniche di bypass dell'encoding per test automatizzati di sicurezza web. | Kitploit
Strumenti/GitHubGitHub/jewel591/xssmap
Scanner di Vulnerabilità WebAnalisi delle VulnerabilitàSicurezza WebPenetration Testing
GitHubjewel591/xssmap

xssmap

Scanner di vulnerabilità XSS basato su Python con supporto per richieste POST/GET, iniezione di parametri in cookies/referer/user-agent e multiple tecniche di bypass dell'encoding per test automatizzati di sicurezza web.

Vedi Repository
27054556 anni faRevisionato da Kitploit
Sito web
Condividi

Aggiornamento del 20.08.2020 Ci sono ancora molti bug, quindi mi prenderò il tempo per risolverli presto, quindi per favore continuate ad aggiornare.
XSSMAP

image.png

codecov

Rileva vulnerabilità XSS nelle applicazioni web

L'utilizzo imita sqlmap, e se conosci sqlmap, puoi facilmente gestire xssmap!

  • 中文介绍

Schermate

image.png

Installazione semplice

Semplice come segue, basta una riga di codice:

curl -L https://raw.githubusercontent.com/Jewel591/xssmap/master/docs/install.sh|bash

Se ottieni un errore di rete, come 'Connection refused', usa git clone per installare:

git clone -b master https://github.com/Jewel591/xssmap.git
cd xssmap
pip3 install -r requirements.txt

Istruzioni per l'uso

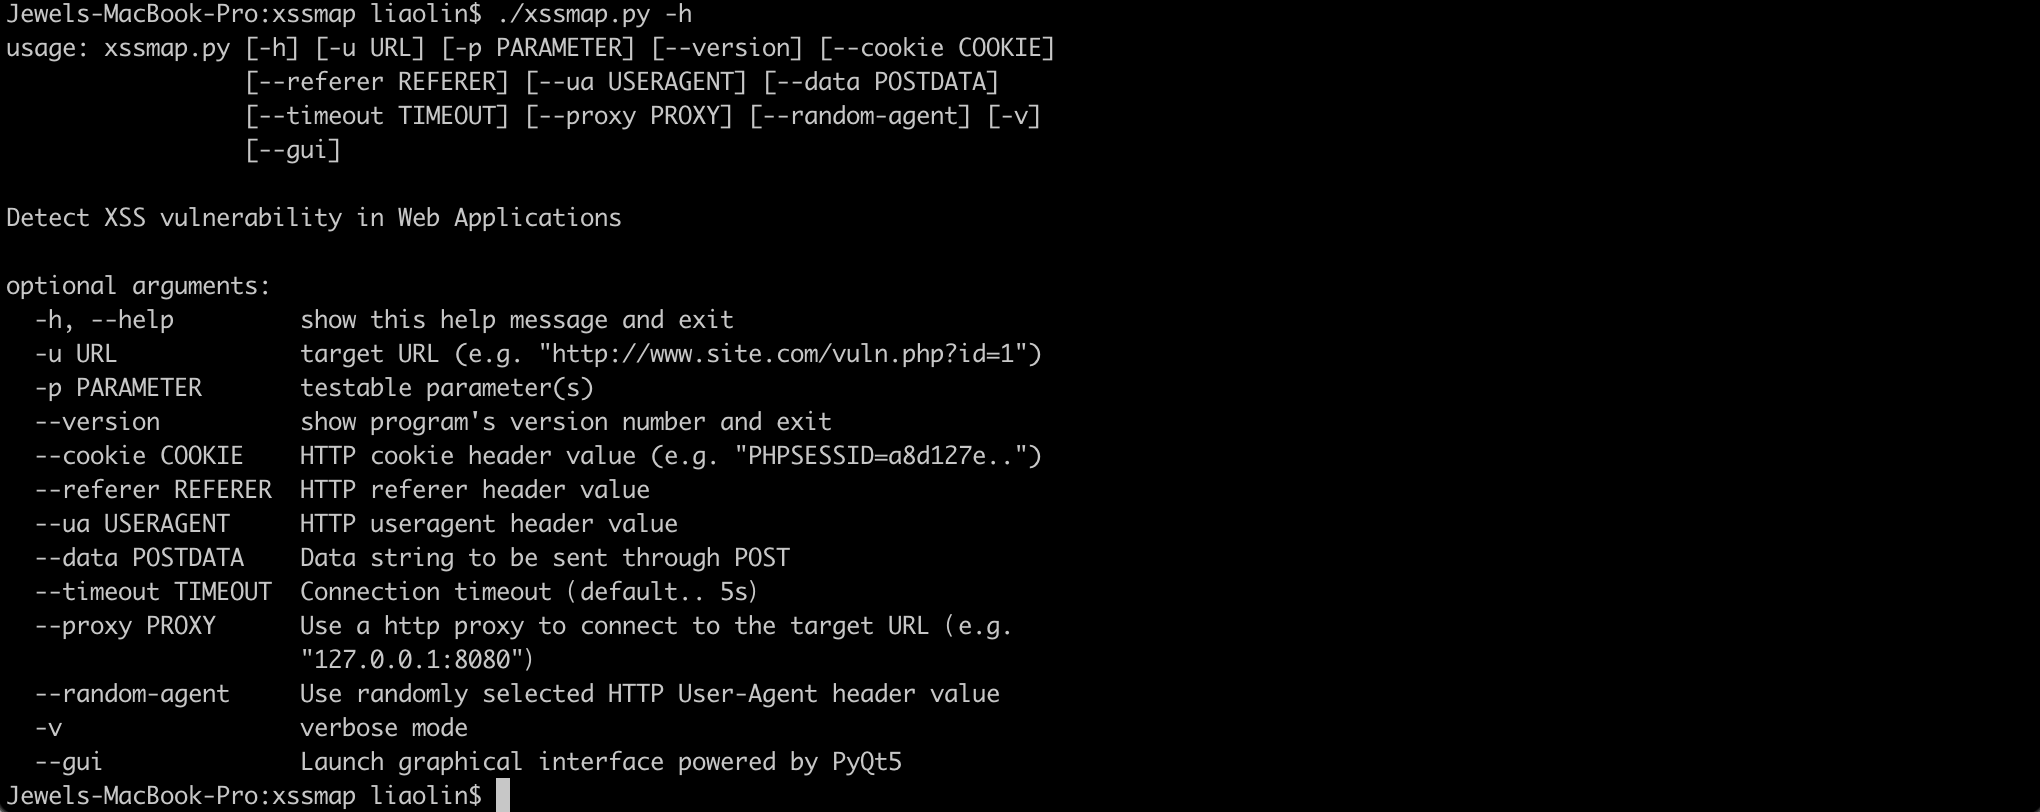
python3.6 xssmap.py -h

image.png

Supporta i metodi di richiesta POST e GET, supporta il rilevamento dell'iniezione di parametri nei campi cookie, referer, useragent. Ad esempio, testa il parametro returnUrl nei dati POST:

python3.6 xssmap.py -u "https://example.com/login.do" --data="returnUrl=utest" -p returnUrl

Caratteristiche

  1. Supporto bypass dell'encoding URL
  2. Supporto dell'encoding Unicode del valore dell'attributo del tag HTML per il bypass
  3. Supporto dell'encoding HTML per bypassare il valore dell'attributo del tag HTML
  4. Supporto per la sostituzione flessibile di () e ' per il bypass
  5. Bypass delle maiuscole/minuscole

Come contribuire

Contributi, segnalazioni di bug e richieste di funzionalità sono benvenuti!

Sentiti libero di consultare la pagina delle issues

grazie a @dwisiswant0

Manutentori

@Jewel591

Da fare

  • Rilevamento XSS DOM
  • Rilevamento XSS JSON

Licenza

MIT © Jewel591, Kyle

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →