Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/janniskirschner/horn3t
RicognizioneRaccolta InformazioniSicurezza WebPenetration TestingEnumerazione Sottodomini
GitHubjanniskirschner/horn3t

Horn3t

Potente enumerazione visiva dei sottodomini con un clic del mouse

Vedi Repository
13826367 anni faRevisionato da Kitploit
Condividi

Horn3t 🐝 - Migliore Riconoscimento dei Sottodomini

logo
  • Ricognizione dei tuoi obiettivi a velocità fulminea
  • Migliora la tua produttività concentrandoti su siti dall'aspetto interessante
  • Enumera immediatamente i siti critici
  • Pungi il tuo bersaglio

Horn3t è il tuo strumento numero 1 per esplorare visivamente i sottodomini.
Basandosi sul grande framework Sublist3r (o estensibile con il tuo preferito) cerca sottodomini e genera fantastiche anteprime delle immagini. Ottieni una rapida panoramica del tuo obiettivo con i codici di stato HTTP, aggiungi sottodomini trovati personalizzati e accedi direttamente agli URL trovati con un clic.
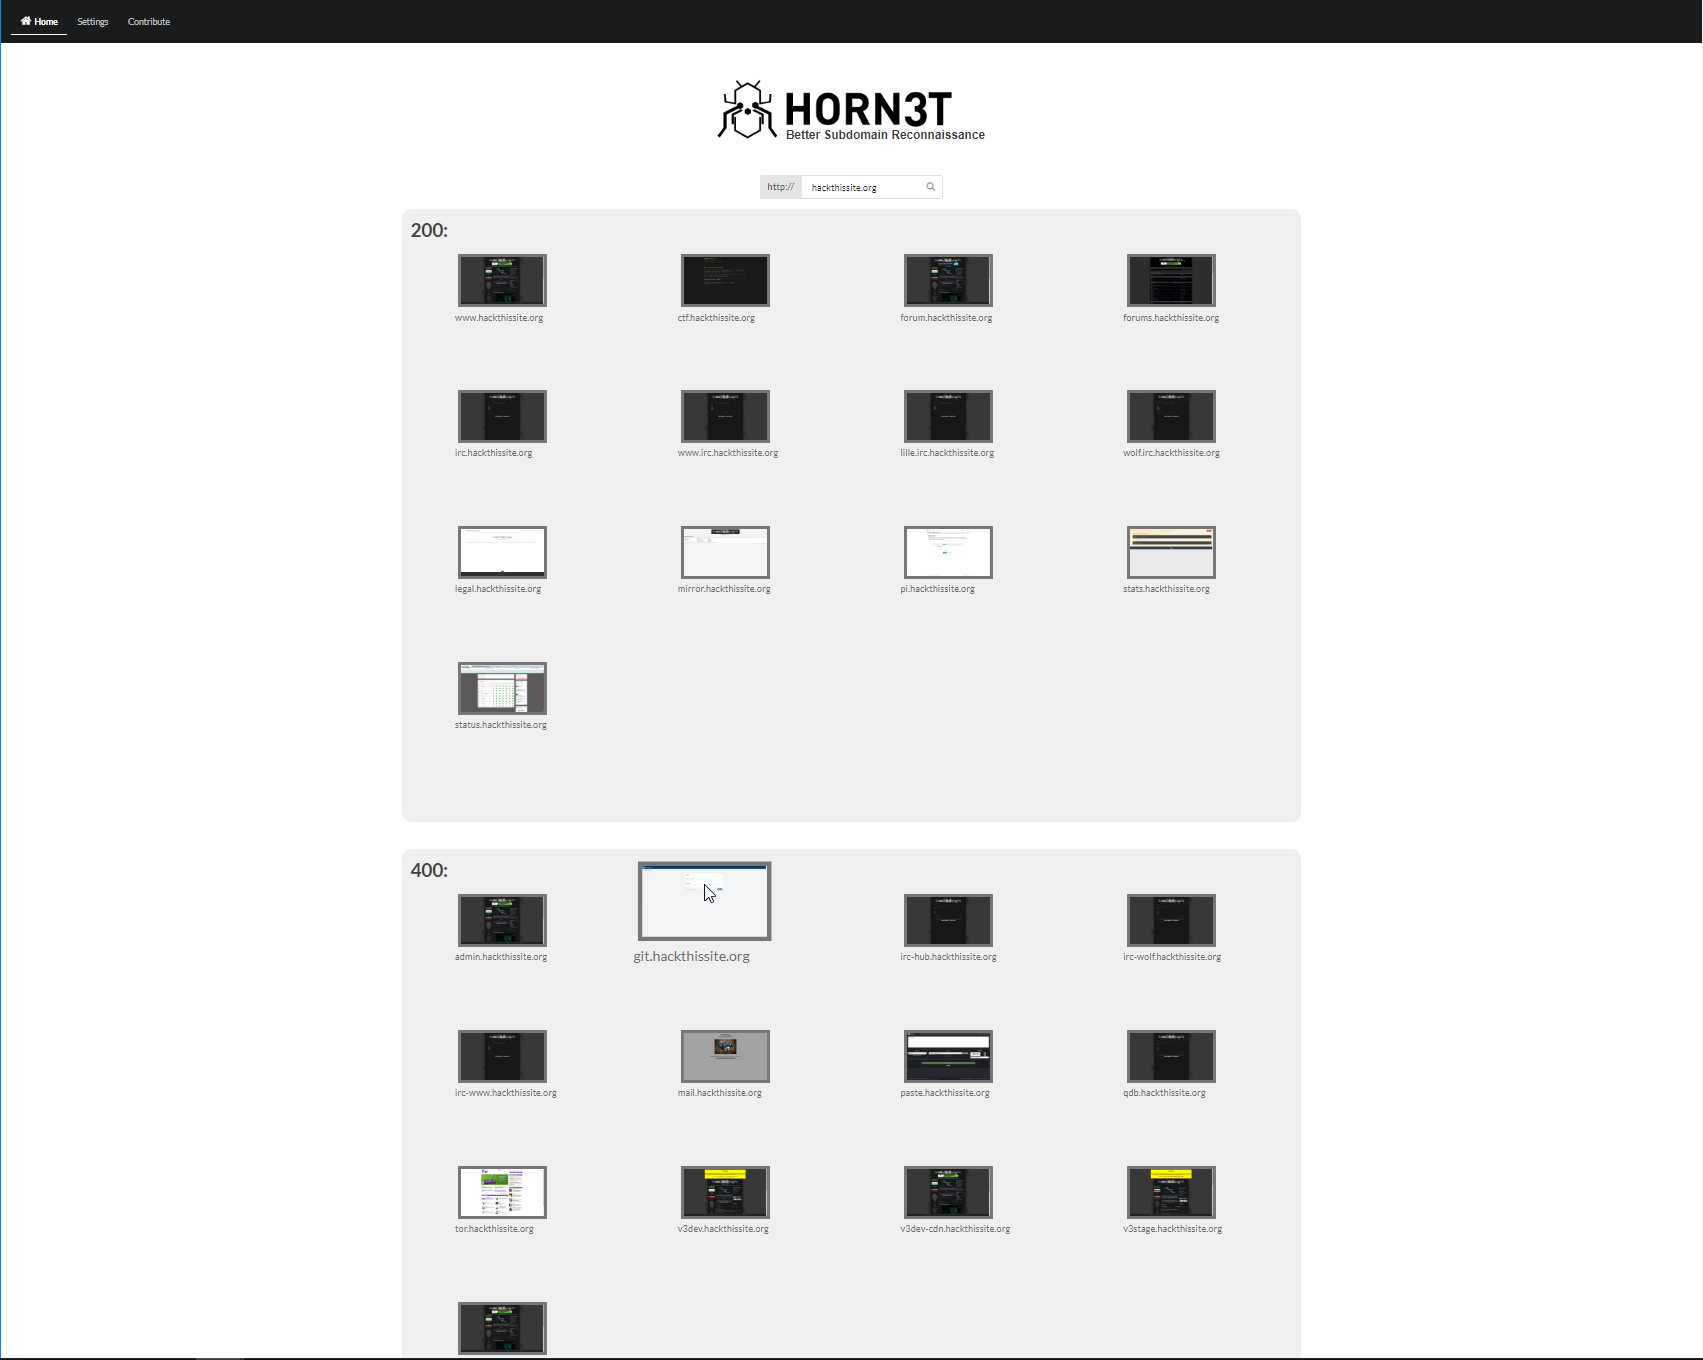
anteprima demo

Installazione

  • Installa Google Chrome
  • Installa requirements.txt con pip3
  • Installa requirements.txt di sublist3r con pip3
  • Metti la directory all'interno del server web di tua scelta
  • Assicurati di avere i permessi corretti
  • Esegui horn3t.py

Oppure utilizza alternativamente il file install.sh con docker.
Successivamente puoi accedere al portale web all'indirizzo http://localhost:1337

Da fare

  • Migliore ridimensionamento su Firefox
  • Aggiungere Dockerfile per Windows
  • Supporto diretto di Nmap con un clic su un sottodominio
  • Supporto diretto di Dirb con un clic su un sottodominio
  • Generare report PDF dei sottodomini trovati
  • Assistere con il takeover dei sottodomini

Licenza

Horn3t è concesso in licenza sotto GNU GPL. Dai un'occhiata alla LICENSE per maggiori informazioni.

Rispetta le restrizioni legali e conduci test solo contro infrastrutture per cui hai il permesso di targetizzare.

Riconoscimenti

  • aboul3la - Il creatore di Sublist3r; turbolist3r aggiunge alcune funzionalità ma per il resto è una copia quasi identica di sublist3r.
  • TheRook - Il modulo di brute force era basato sul suo script subbrute.
  • bitquark - La wordlist di Subbrute era basata sulla sua ricerca dnspop.

Testato su Windows 10 e Debian con Google Chrome/Chromium 73
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








