

AISA-Scanner è uno scanner di vulnerabilità autonomo basato su IA che mappa le CVE a exploit metasploit, MITRE, CEH e SANS, fornendo report di rischio intelligenti in tempo reale.
AISA-Scanner è un toolkit di analisi della sicurezza informatica auto-evolutivo, basato su AI/ML, che combina NLP, arricchimento CVE, scansione autonoma, modellazione del rischio e reporting di livello enterprise in un unico framework. È progettato per ricercatori di sicurezza moderni, penetration tester, red team e difensori aziendali che necessitano di insight in tempo reale sulle vulnerabilità, intelligence arricchita e risultati concreti.


| Categoria | Descrizione |
|---|---|
| Tipi di Target | Domini, Sottodomini, IP, Porte TCP |
| Motore AI | Classificazione OWASP Zero-Shot |
| Modello di Rischio | Classificatore online auto-apprendente con punteggi |
| CVE | Rilevamento CVE da banner, NLP (NER) e suggerimenti AI |
| Arricchimento CVE | CVSS, CWE e descrizioni da NVD |
| Mappatura Exploit | Moduli Metasploit mappati automaticamente dalla CVE |
| Report Aziendali | Report HTML con datatable, link CVE, mappe di calore MITRE, pulsanti di esportazione |
| Mappatura Tassonomica | Mappatura automatica verso MITRE ATT&CK, Moduli CEH e SANS CWE Top 25 |
| Scanner Sottodomini | Risolutore fuzzy con rilevamento wildcard |
| Supporto HTTP + TCP | Recupero e probe dei banner sulle porte TCP aperte |
| Risultati Persistenti | Registrazione SQLite con blob JSON per record |
| Rischio Basato su NLP | Usa confidenza AI + numero di vulnerabilità + link MSF per assegnare la severità |
| Offline/Riprendibile | Memorizza nella cache mappature, dettagli CVE, moduli MSF per uso offline |
| Modello Auto-Riparante | Si addestra su nuovi risultati per affinare l'accuratezza |
| Personalizzabile | Budget di tempo, gating di confidenza, limite sottodomini, intervallo porte personalizzato |
| Funzionalità | AISA-Scanner | Nessus | Nikto | OpenVAS |
|---|---|---|---|---|
| Etichettatura AI (OWASP) | ✅ | ❌ | ❌ | ❌ |
| Classificazione Zero-Shot (NLP) | ✅ | ❌ | ❌ | ❌ |
| Auto-Mappatura CVE verso Moduli MSF | ✅ | ❌ | ❌ | ✅ |
| Mappatura MITRE ATT&CK + CEH + SANS | ✅ | Parziale | ❌ | Parziale |
| Enumerazione Sottodomini | ✅ | ❌ | ❌ | ❌ |
| Scansione Banner sulle Porte TCP | ✅ | ✅ | ❌ | ✅ |
| Esportazione Report PDF/CSV/Excel | ✅ | ✅ | ❌ | ✅ |
| Modello di Rischio Auto-Apprendente | ✅ | ❌ | ❌ | ❌ |
| Leggero e Pronto per CLI | ✅ | ❌ | ✅ | ❌ |
| Gratuito e Open Source | ✅ | ❌ | ✅ | ✅ |
Perché AISA-Scanner vince: Combina classificazione intelligente, arricchimento autonomo, profonde relazioni CVE-MSF e un'interfaccia leggera e senza dipendenze per scansione e reporting in tempo reale—tutto in un unico script. Autore: Haroon Ahmad Awan [email protected]
Di seguito è riportato un esempio di report HTML in stile enterprise generato da AISA-Scanner:
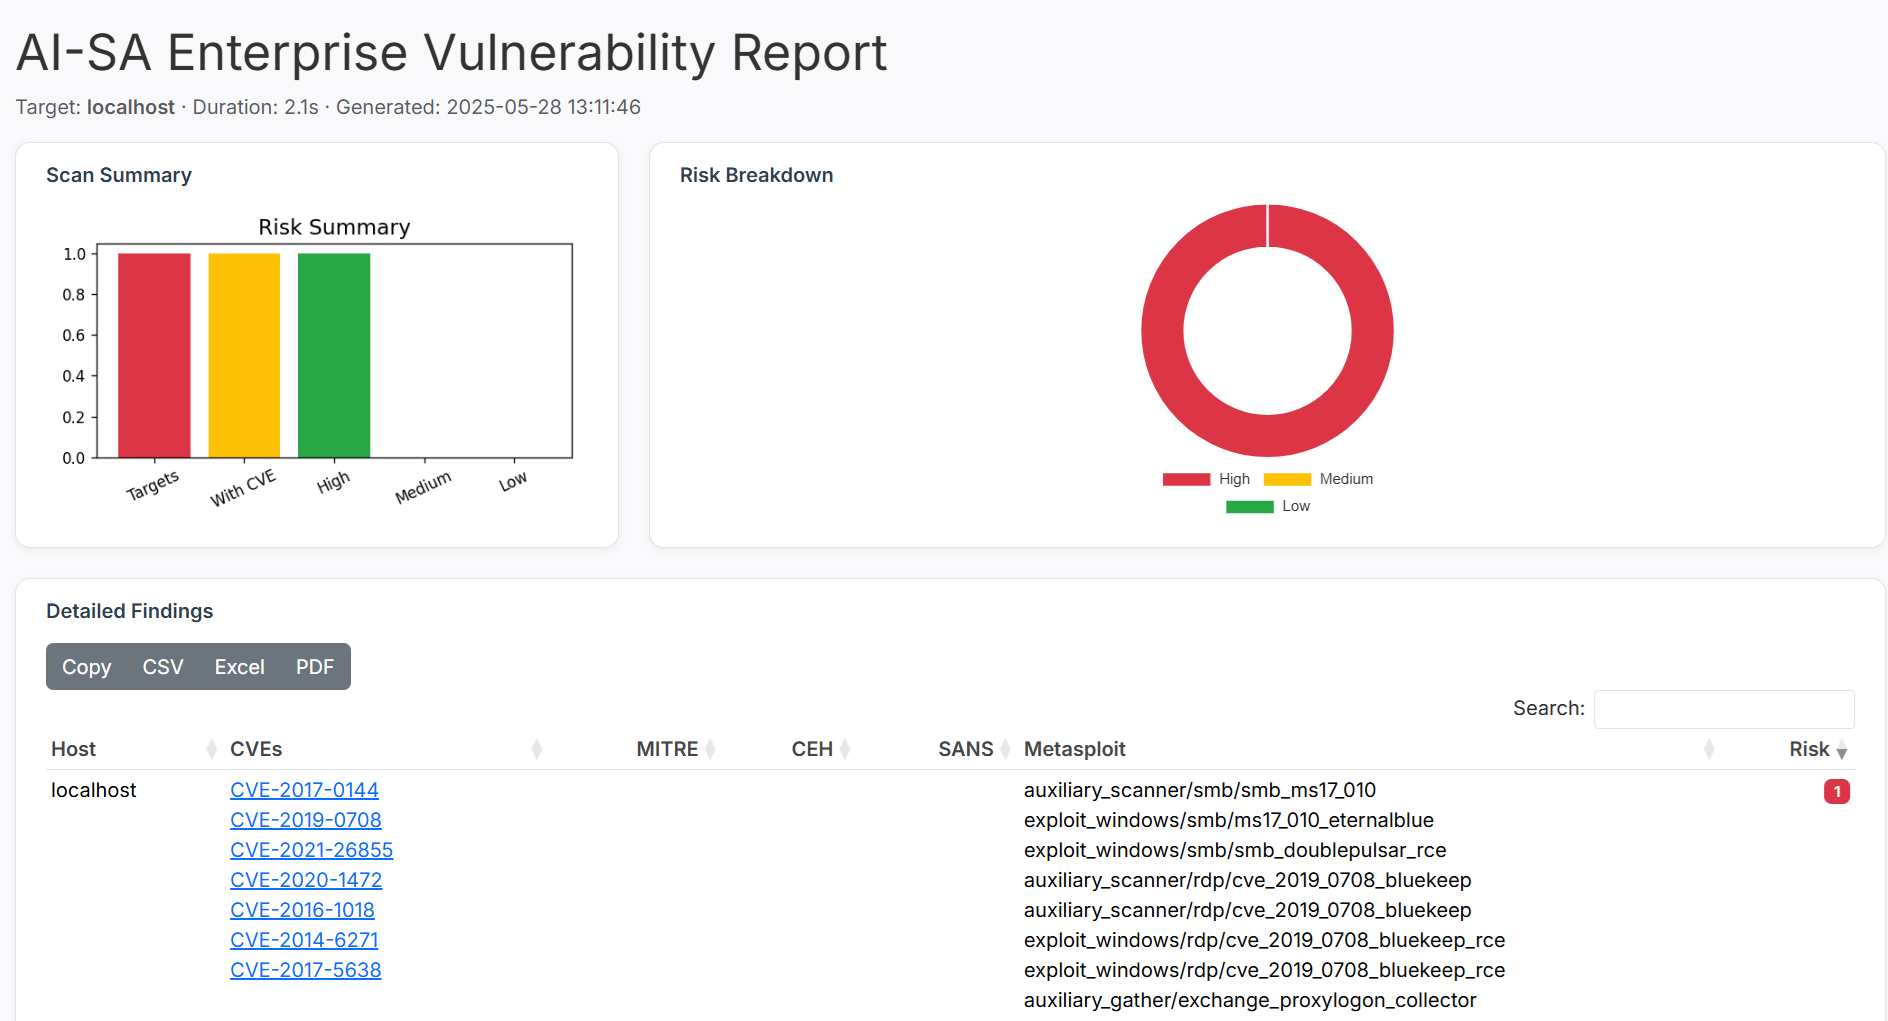
Include link CVE, tecniche MITRE, grafico del rischio, opzioni di esportazione (PDF, Excel) e tabella con ricerca.
git clone https://github.com/haroonawanofficial/AISA-Scanner.git
cd AISA-Scanner
pip install -r requirements.txt







