Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
TeamViewer_Permissions_Hook_V1 — Una DLL C++ iniettabile, una prova di concetto, che utilizza naked inline hooking e modifica diretta della memoria per modificare i permessi del tuo TeamViewer. | Kitploit
Strumenti/GitHubGitHub/gellin/teamviewer_permissions_hook_v1
Escalation di PrivilegiExploitMovimento LateralePost-ExploitPenetration TestingApprendimento e FormazioneRed TeamingStrumento di Accesso Remoto
Condividi
GitHub
gellin/teamviewer_permissions_hook_v1

TeamViewer_Permissions_Hook_V1

Una DLL C++ iniettabile, una prova di concetto, che utilizza naked inline hooking e modifica diretta della memoria per modificare i permessi del tuo TeamViewer.

Vedi Repository
31075388 anni faRevisionato da Kitploit

TeamViewer Permissions Hook V1


License

Una DLL C++ iniettabile come prova di concetto, che utilizza naked inline hooking e modifica diretta della memoria per cambiare i permessi di TeamViewer.

Caratteristiche

  • Come server - Abilita opzioni aggiuntive nel menu a comparsa sul lato destro. Finora è particolarmente utile per abilitare la funzionalità "switch sides" (inverti i lati), normalmente attiva solo dopo aver autenticato il controllo con il client e avviato un cambio di controllo/lati.
  • Come client - Consente di controllare il mouse ignorando le impostazioni di controllo e i permessi correnti del server.

Demo

Come server
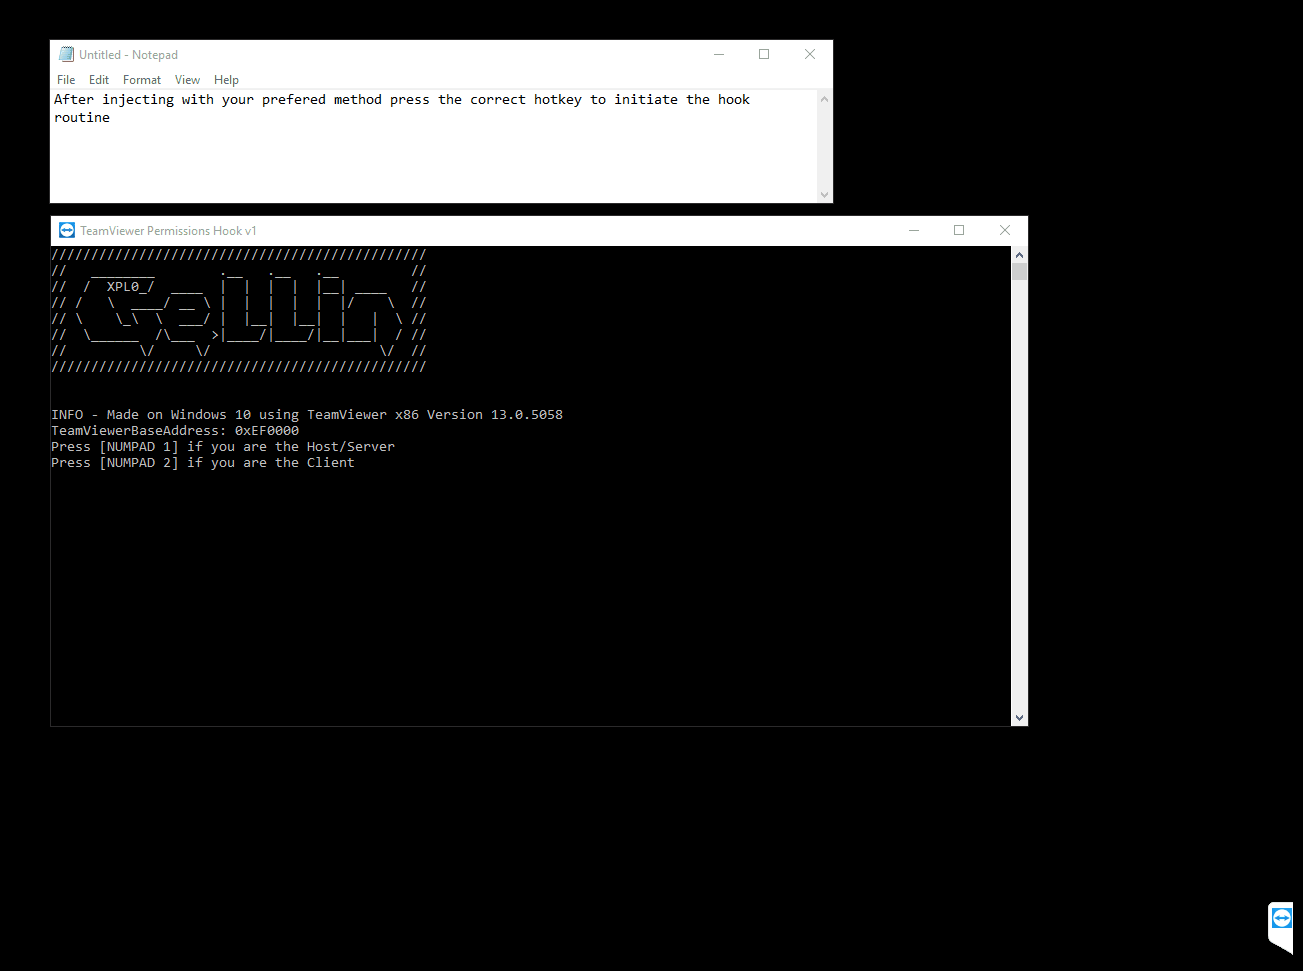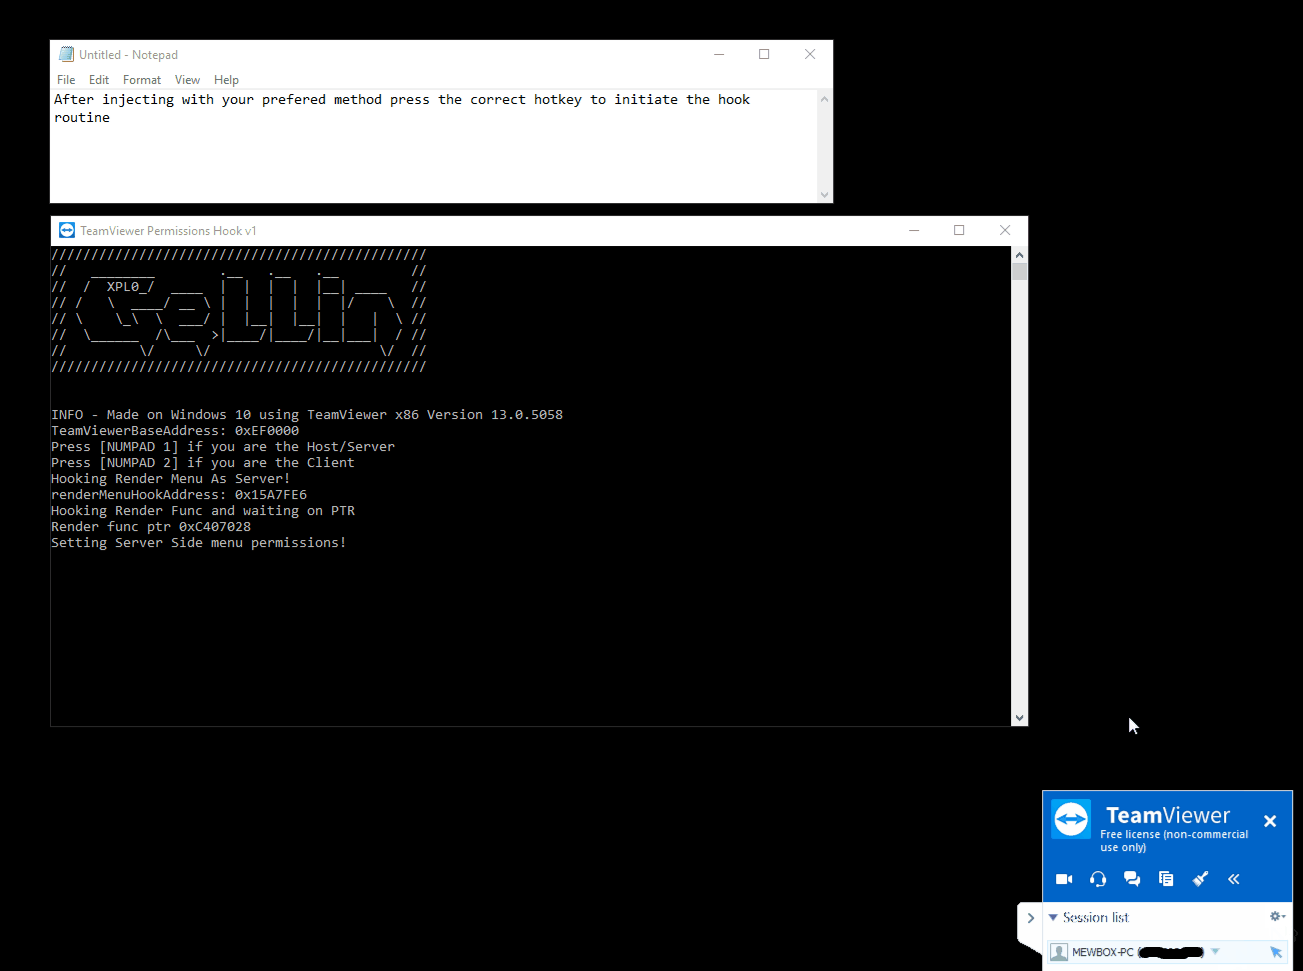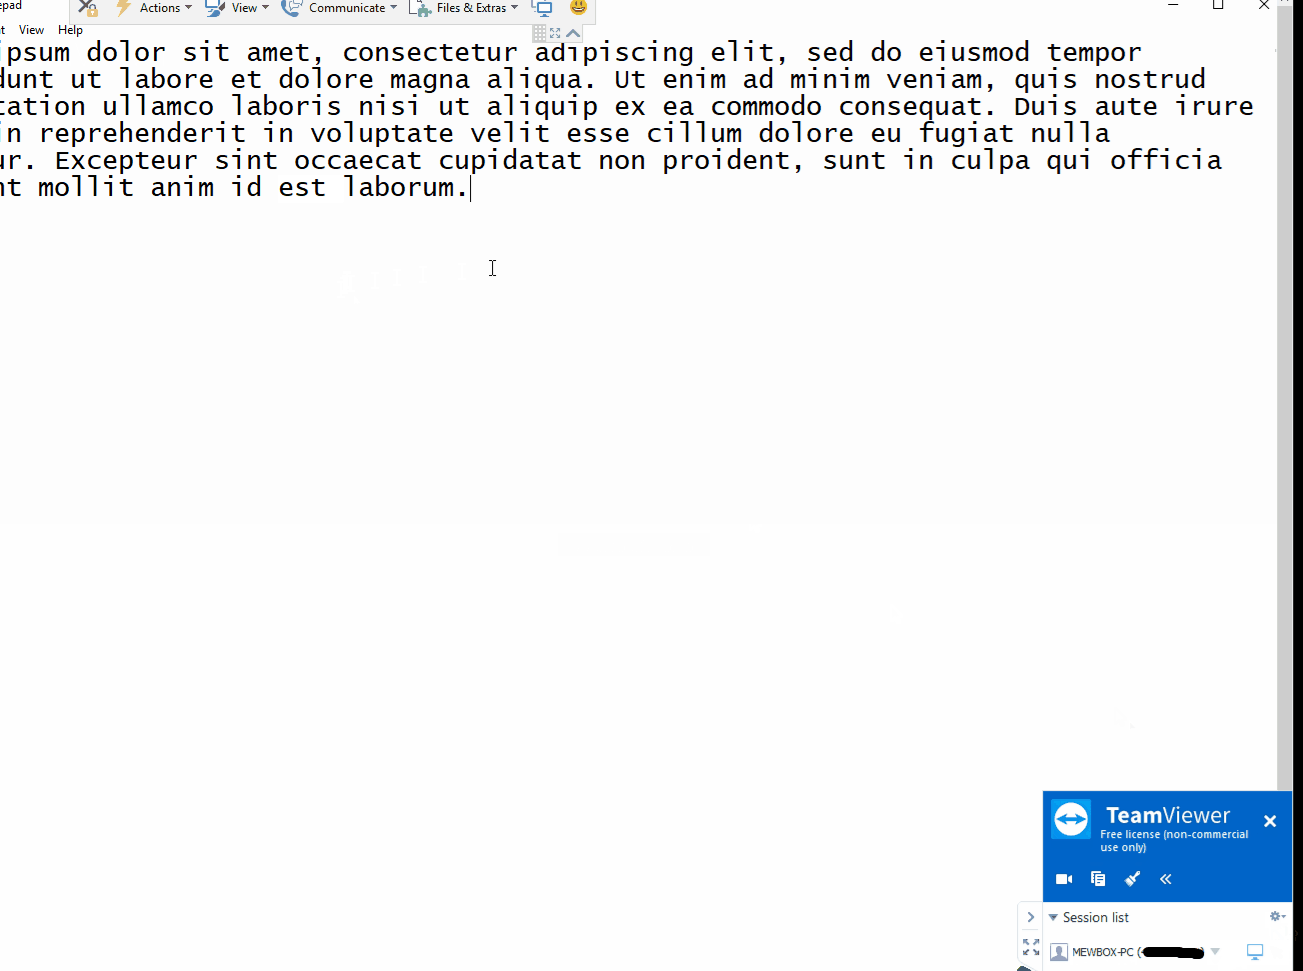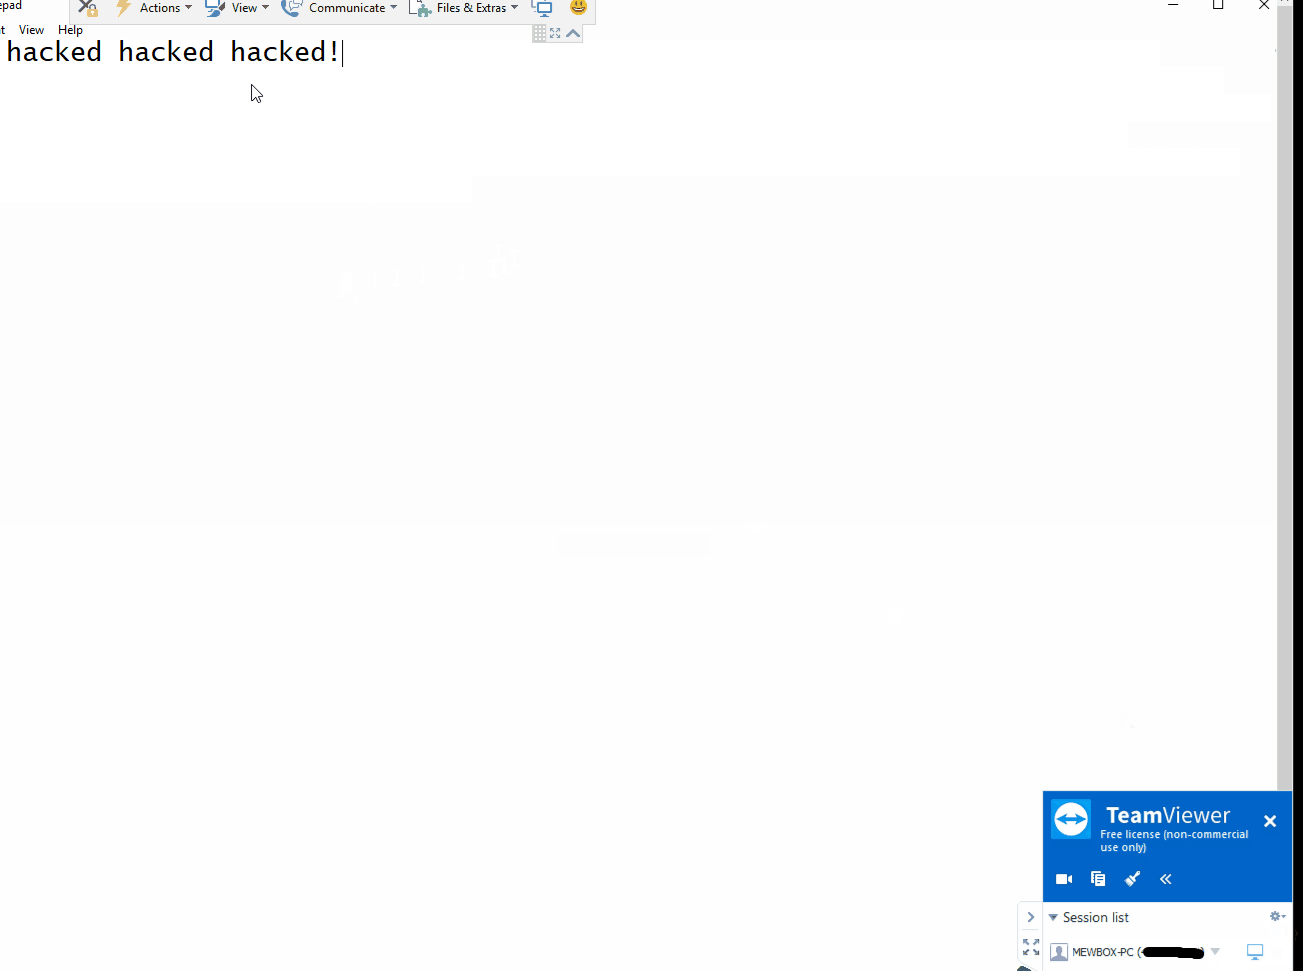
Come client
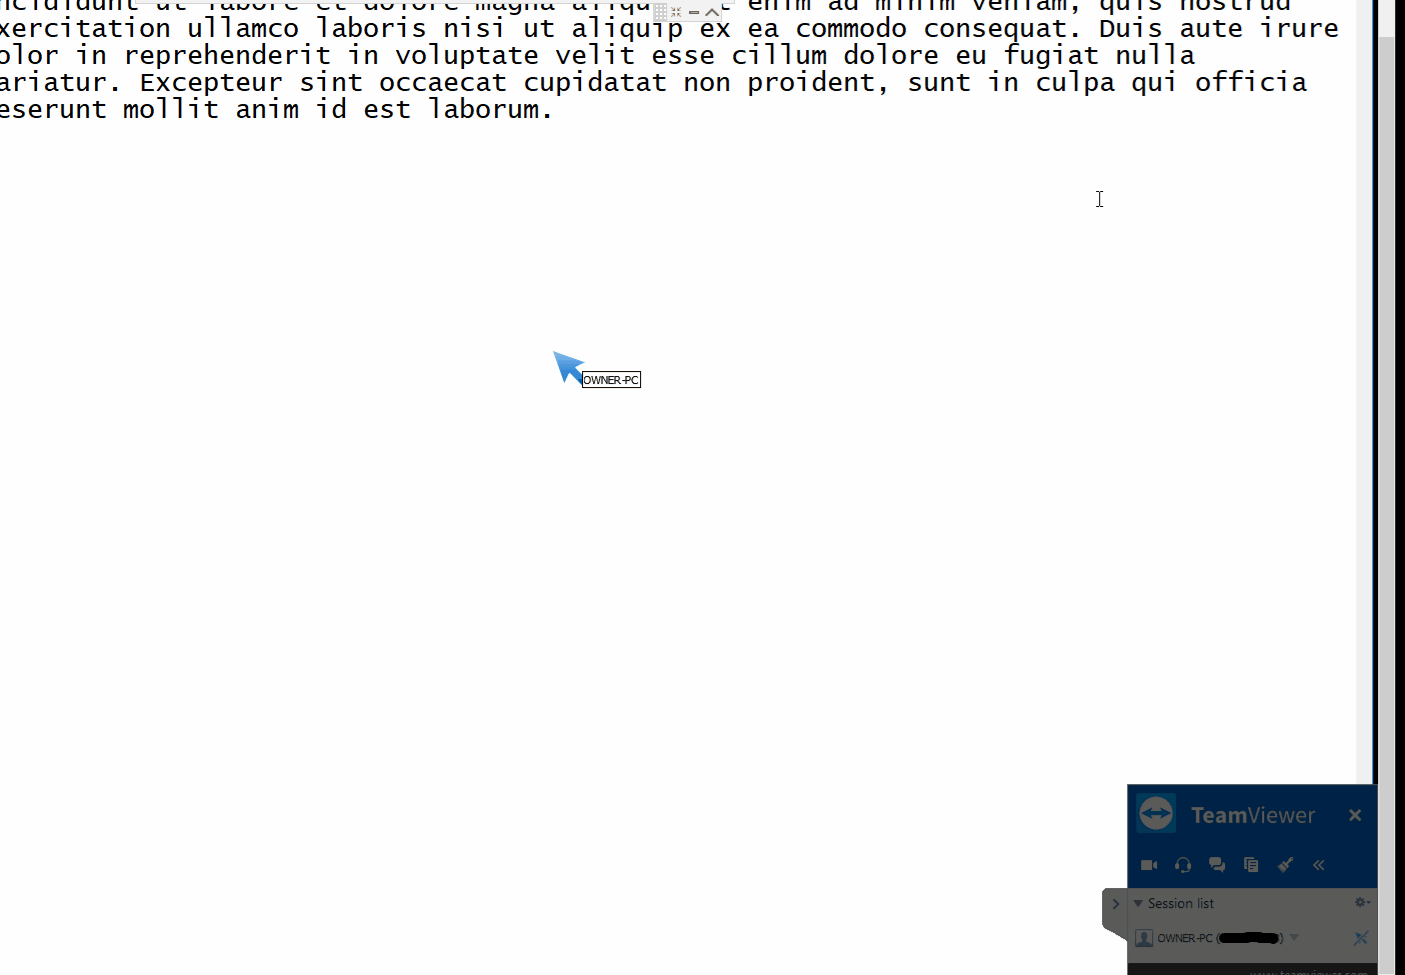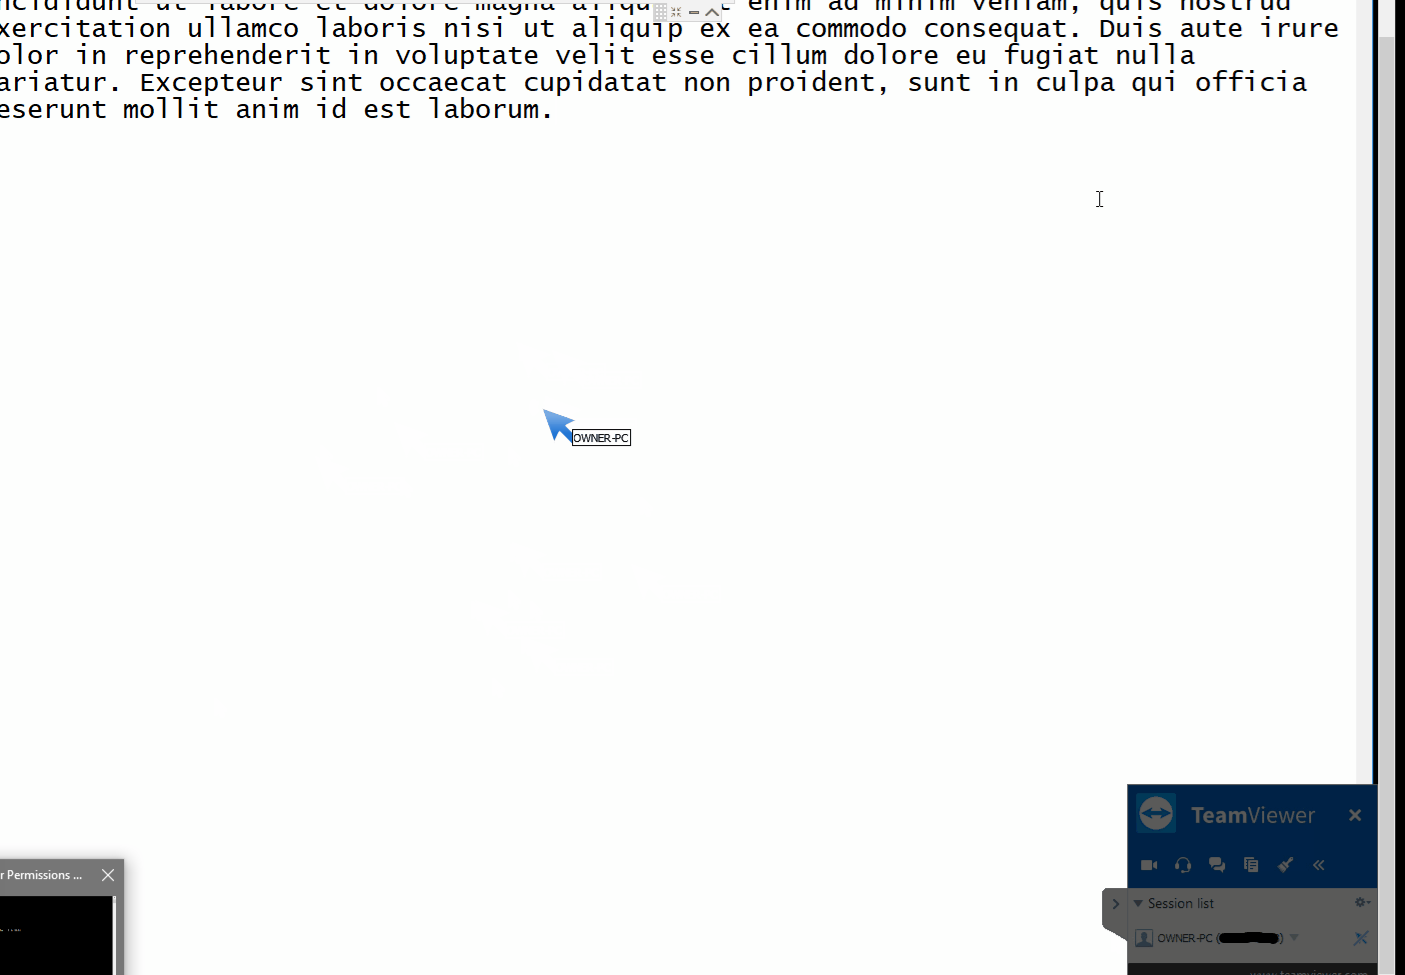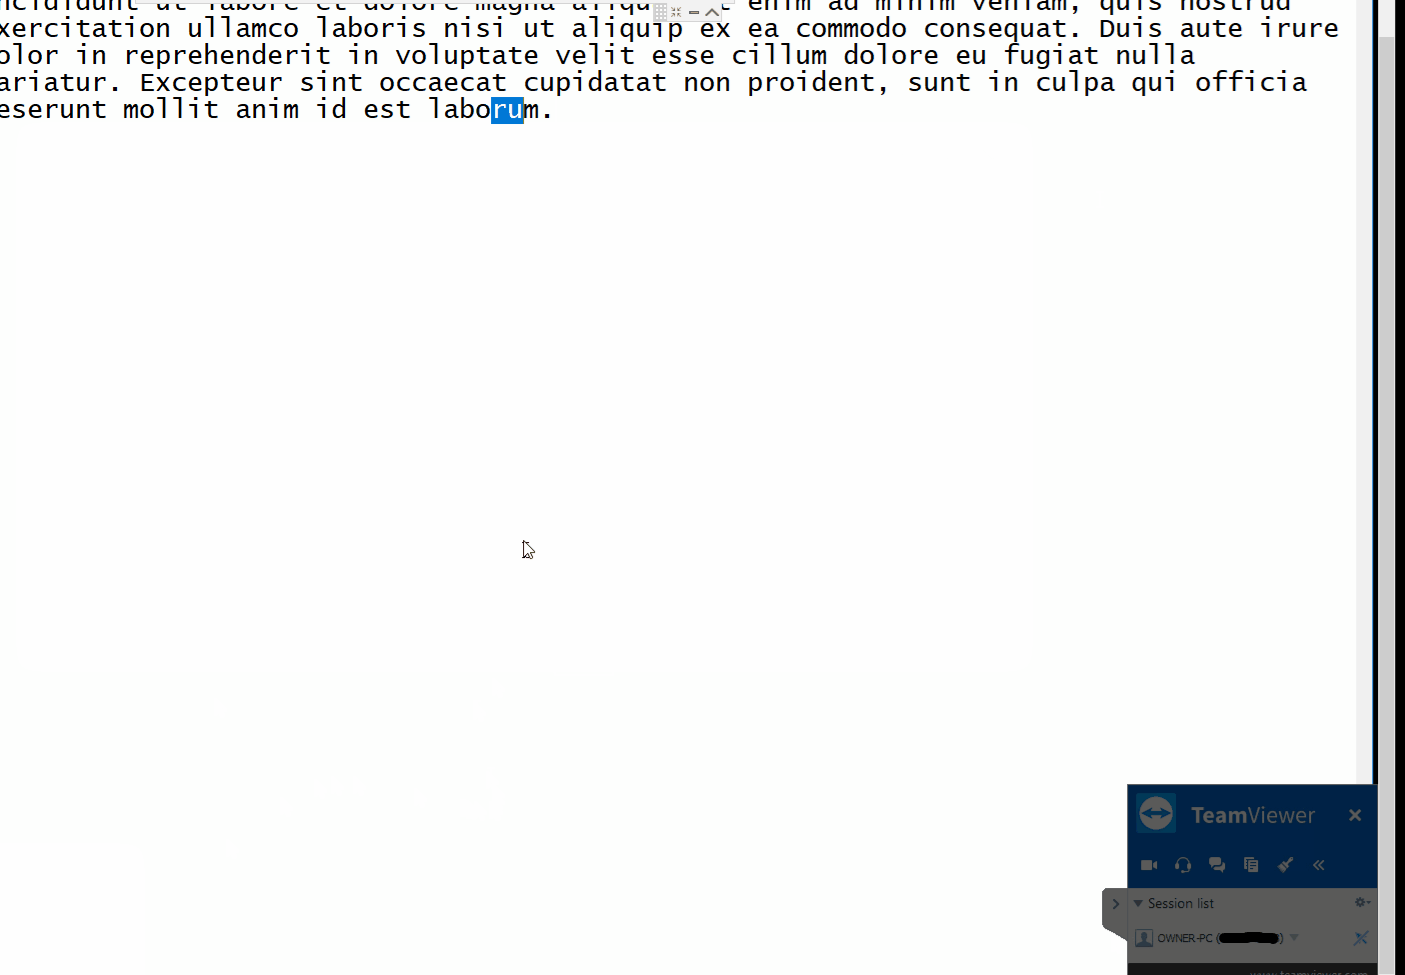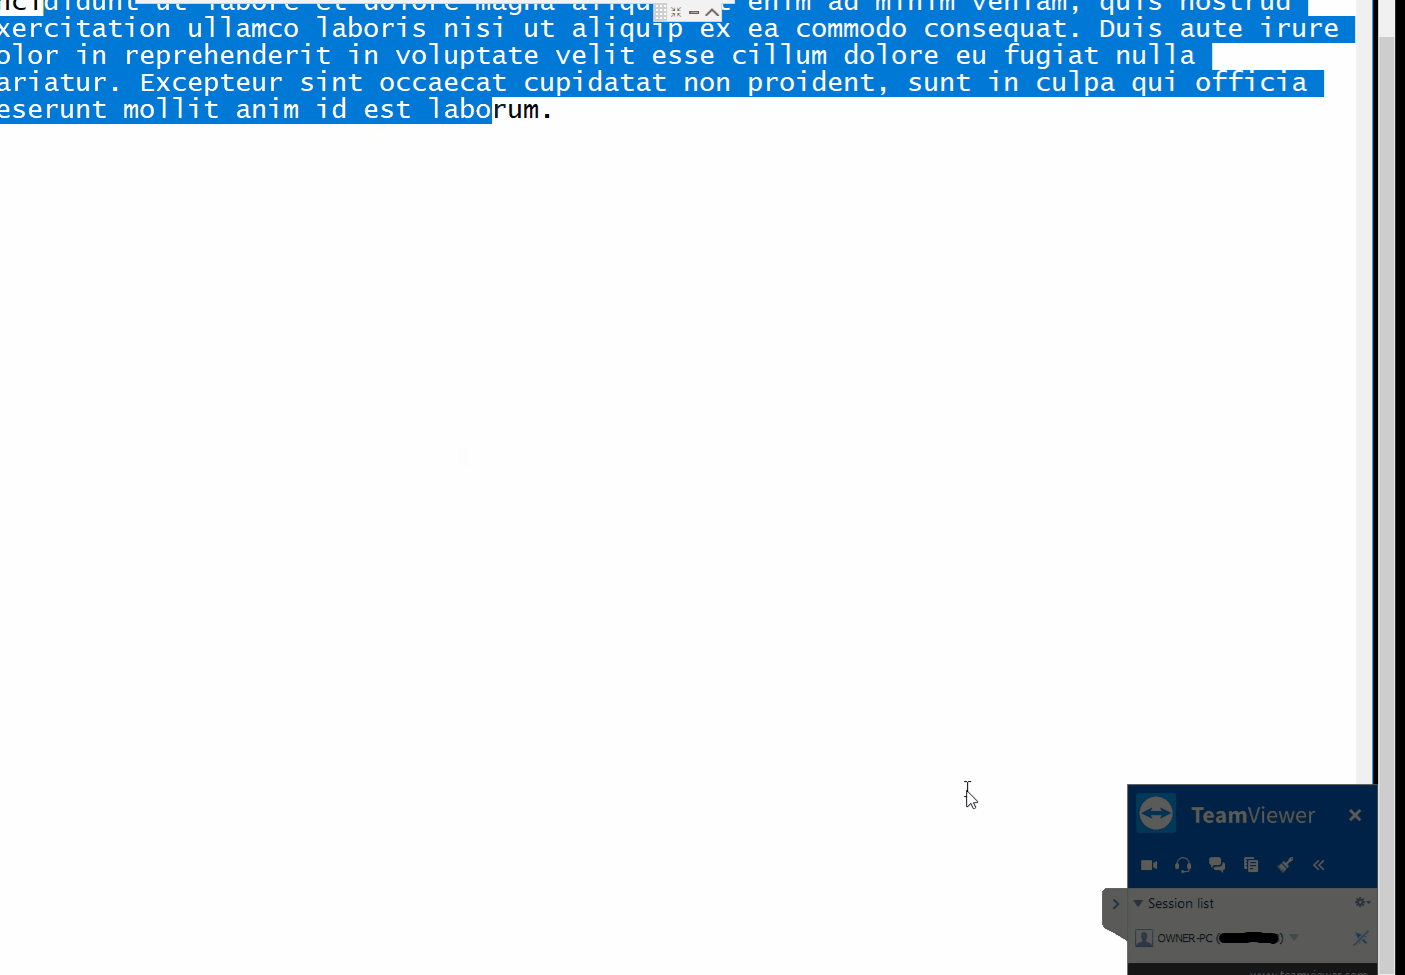
Sintesi

  • Utilizza la scansione di firme/modelli per individuare dinamicamente parti chiave del codice in cui i registri assembly contengono puntatori a classi interessanti. Applica naked inline hooking, noti anche come code caves, per dirottare i puntatori e utilizzarli per la modifica tramite accesso diretto alla memoria delle classi reverse-engineered.
  • Inietta e segui i passaggi

Requisiti

  • Il tuo Manual Mapper, PE Loader o DLL Injector preferito, inietta in - "TeamViewer.exe"
  • Questa versione è stata compilata su Windows 10, per TeamViewer x86 versione 13.0.5058 - (Altre versioni di TeamViewer non sono state testate, ma con firme più robuste potrebbe funzionare; linux non supportato)

Disclaimer

  • Sviluppato a scopo educativo come prova di concetto per test. Non approvo né supporto l'uso di questo software per scopi non etici o illeciti. Non si assume né si accetta alcuna responsabilità per un uso improprio.

Crediti

@timse93 - Ricerca e test

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








