Manuale CTF open-source che tratta Pwn, reverse engineering e sicurezza web, con capitoli strutturati, esempi svolti e configurazione degli strumenti per la pratica hands-on.
Questo libro 《Guida autorevole alle competizioni CTF (Edizione Pwn)》(a cura di Yang Chao, revisione di Wu Shi del team eee) è già disponibile!!! Acquista su JD Acquista su Dangdang
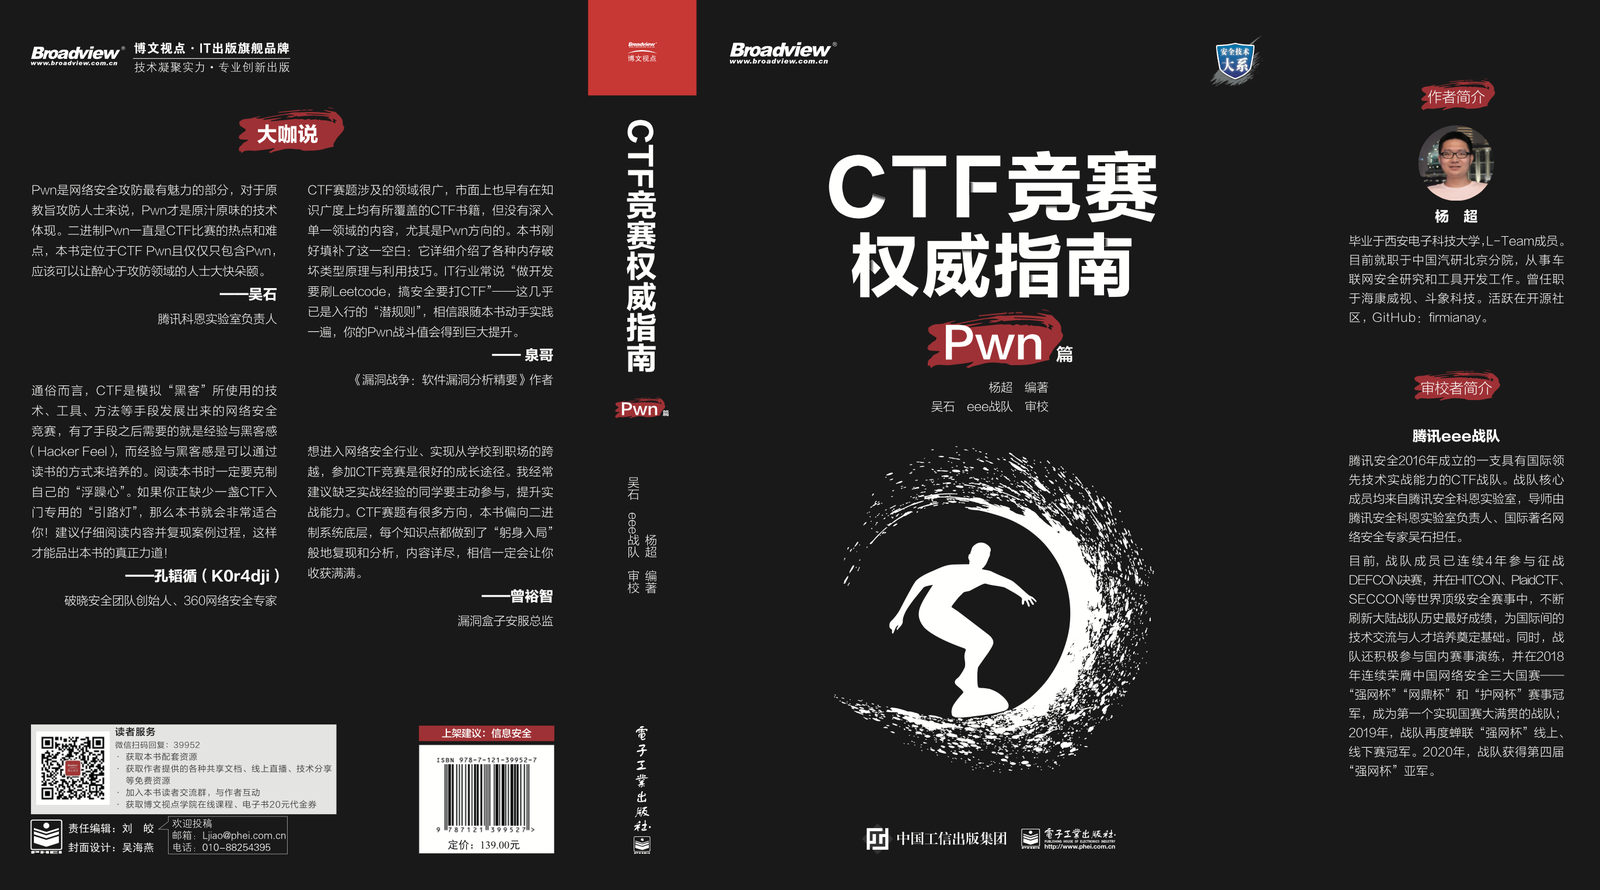
Questo libro si rivolge principalmente ai principianti del CTF Pwn ed è incentrato sulla sicurezza binaria su Linux. L'opera comprende 12 capitoli: partendo dai fondamenti del binario, analizza in dettaglio, con il supporto del codice sorgente, le comuni vulnerabilità della sicurezza binaria, i meccanismi di mitigazione e i metodi di exploit, affiancando la spiegazione degli strumenti di analisi e della configurazione dell'ambiente, in modo progressivo, per consentire al lettore uno studio sistematico. La scelta dei contenuti e dei materiali è piuttosto continua e completa: ogni punto di conoscenza è corredato di esercizi classici, ai quali è dedicato ampio spazio esplicativo, con l'obiettivo di ricostruire il più possibile il ragionamento analitico e il processo di risoluzione, ottenendo l'effetto di generalizzare a partire da un singolo esempio.
Il pwn è la parte più affascinante dell'offesa e difesa nella sicurezza informatica; per gli appassionati di attacco e difesa della vecchia scuola, il pwn è la vera espressione tecnica autentica. Il pwn binario è sempre stato un punto caldo e difficile nelle competizioni CTF; questo libro si posiziona sul contenuto del ctf pwn e contiene esclusivamente il pwn, e dovrebbe permettere a chi è dedito al campo dell'attacco e difesa di goderne appieno.——Wu Shi, responsabile del Tencent Keen Lab
Le sfide CTF coprono ambiti molto vasti, e sul mercato esistono già da tempo libri CTF che coprono l'ampiezza delle conoscenze, ma mancava un contenuto approfondito su un singolo ambito, in particolare la direzione Pwn. Questo libro colma proprio questa lacuna: introduce in dettaglio i principi delle varie tipologie di corruzione della memoria e le tecniche di exploit. Nel settore IT si dice spesso "per fare sviluppo bisogna allenarsi su Leetcode, per fare sicurezza bisogna giocare ai CTF"——questa è ormai quasi una "regola non scritta" per entrare nel settore; credo che, seguendo questo libro e mettendo in pratica gli esercizi, il tuo valore di combattimento nel Pwn aumenterà enormemente.——Quan Ge, autore di 《Guerra delle vulnerabilità: essenza dell'analisi delle vulnerabilità software》. Parliamo ancora di libri CTF
Per entrare nel settore della sicurezza informatica e realizzare il passaggio dalla scuola al mondo del lavoro, il CTF è un'ottima via di crescita. Consiglio spesso agli studenti che mancano di esperienza pratica di partecipare attivamente alle competizioni CTF per migliorare le proprie capacità pratiche. Questo libro è orientato al livello basso dei sistemi binari, e per ogni punto di conoscenza riesce a "mettersi in gioco in prima persona" per riprodurre e analizzare il processo; il contenuto è dettagliato e credo che ti lascerà certamente molto.——Zeng Yuzhi, direttore del servizio di sicurezza di Vulbox
Dal punto di vista più semplice e comprensibile, il CTF è una competizione di sicurezza informatica sviluppata simulando le tecniche, gli strumenti, i metodi e gli altri mezzi usati dagli "hacker"; una volta acquisiti i mezzi, ciò che serve sono esperienza e Hacker Feel, e l'esperienza e l'Hacker Feel si possono coltivare leggendo libri. Durante la lettura di questo libro bisogna assolutamente trattenere la propria "irrequietezza"; se ti manca proprio una "luce guida" dedicata all'introduzione al CTF, questo libro sarà perfetto per te: ti consiglio di leggere attentamente i contenuti e di riprodurre i processi in esso contenuti per assaporare il vero gusto di questo libro.——Kong Taoxun (K0r4dji), fondatore del team di sicurezza Poxiao, esperto di sicurezza di 360
Informazioni sul libro | Indice | Capitolo di esempio | Risorse correlate (codice sorgente, errata, ecc.)
Gruppo QQ per i lettori: 808542982、217863340
Per il gruppo WeChat aggiungetemi su WeChat, con la nota "aggiungi al gruppo". Benvenuti a seguire l'account ufficiale:
La stesura di un libro richiede tempo ed energie e assorbe una grande quantità di sforzi dell'autore: combattiamo la pirateria e tuteliamo le copie originali!
In fase di scrittura...
Informazioni sul libro | Indice | Capitolo di esempio | Risorse correlate (codice sorgente, errata, ecc.)
In fase di scrittura...
Informazioni sul libro | Indice | Capitolo di esempio | Risorse correlate (codice sorgente, errata, ecc.)
——"Piuttosto che credere alle voci, meglio continuare a studiare."
Indirizzo GitHub: https://github.com/firmianay/CTF-All-In-One
Indirizzo GitBook: https://firmianay.gitbook.io/ctf-all-in-one/
Si prega di consultare SUMMARY.md
Si prega di consultare CONTRIBUTING.md
Si prega di consultare CHANGELOG
CC-BY-SA-4.0