
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Taipan — Scanner di vulnerabilità per applicazioni web | Kitploit

Strumenti/GitHubGitHub/enkomio/taipan
Scanner di VulnerabilitàScanner di Vulnerabilità WebSicurezza WebPenetration Testing
GitHubenkomio/taipan

Taipan

Scanner di vulnerabilità per applicazioni web

Vedi Repository
46091575 anni faRevisionato da Kitploit
Sito web
Condividi

Taipan è ora un progetto sponsorizzato.

Lo sponsor della community riceverà l'accesso all'ultima versione di Taipan Community Edition. La versione gratuita viene rilasciata tre mesi dopo la data di rilascio.

Per saperne di più visita: https://github.com/enkomio-sponsor/info o https://taipansec.com.

Ultimo download della versione Community

DataVersione
2021-01-282.9.498.18

-=[ Il contenuto seguente potrebbe essere obsoleto ]=-

Taipan - Scanner di Vulnerabilità per Applicazioni Web

Taipan è uno scanner automatico di vulnerabilità per applicazioni web che consente di identificare vulnerabilità web in modo automatico.

Edizione Pro

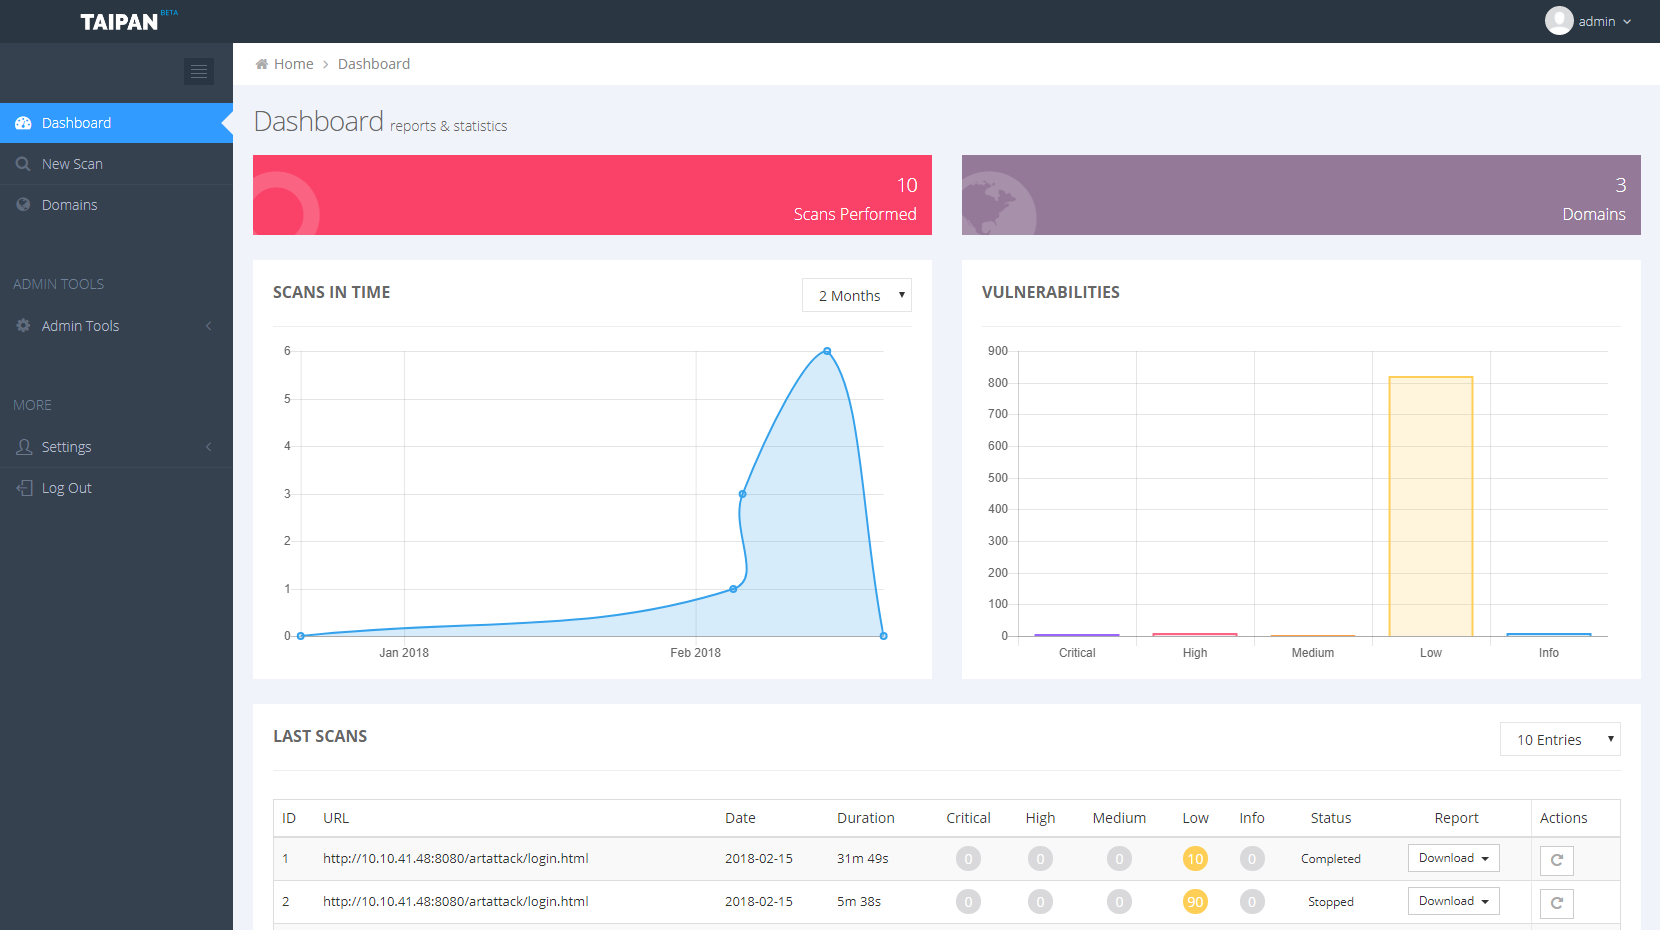
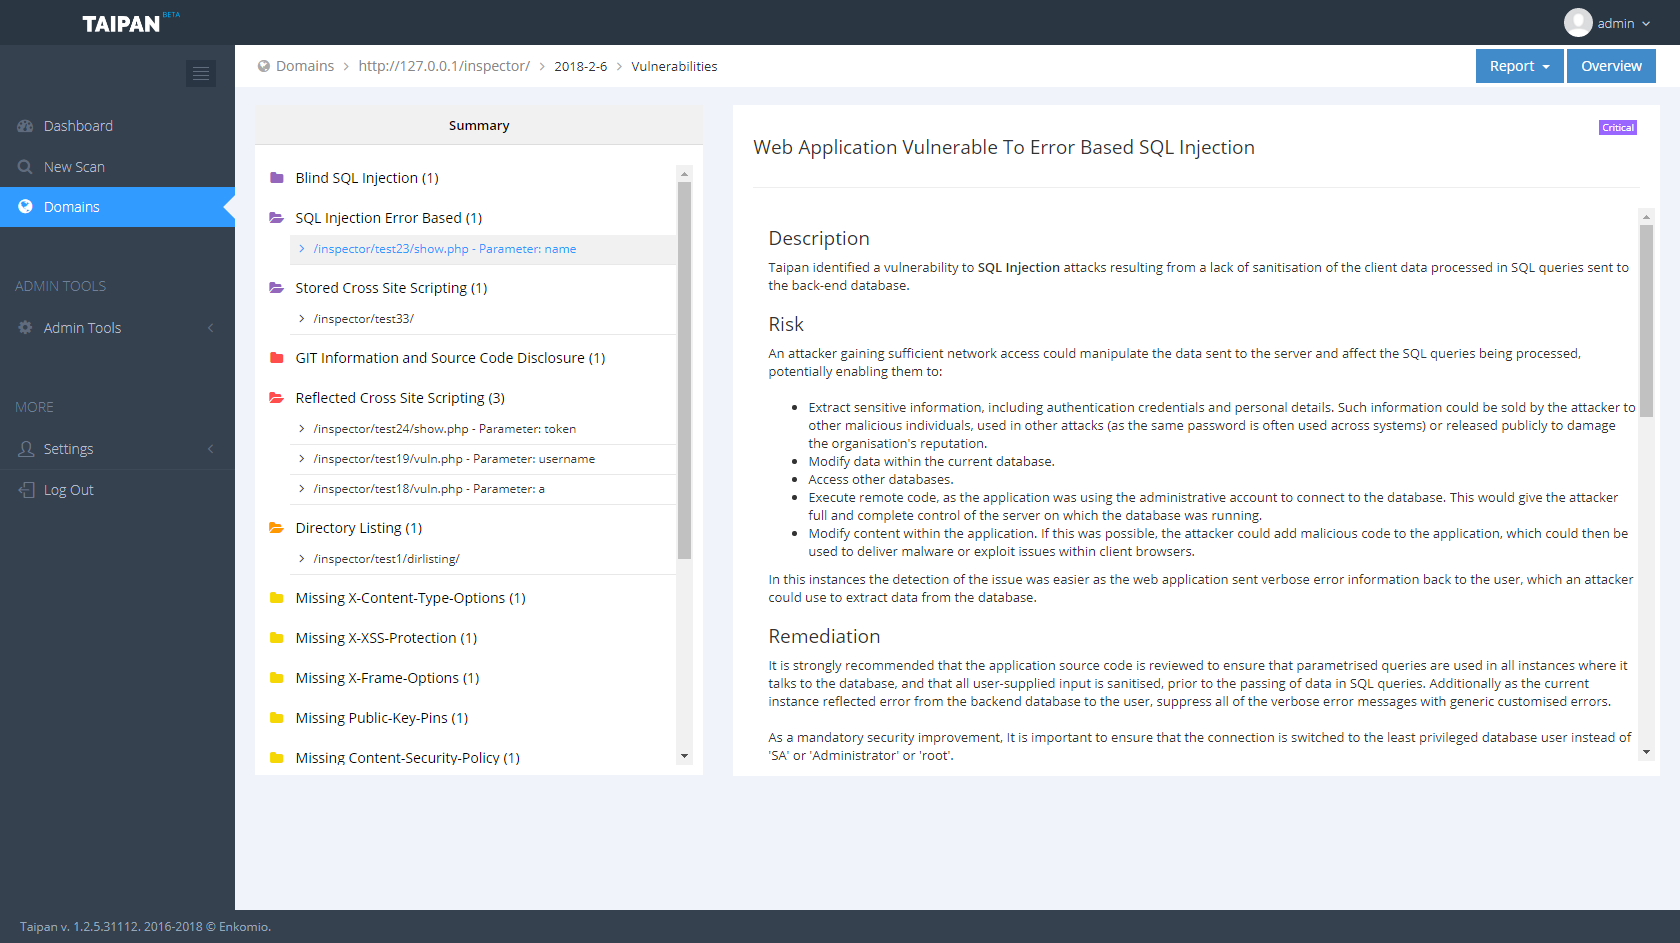
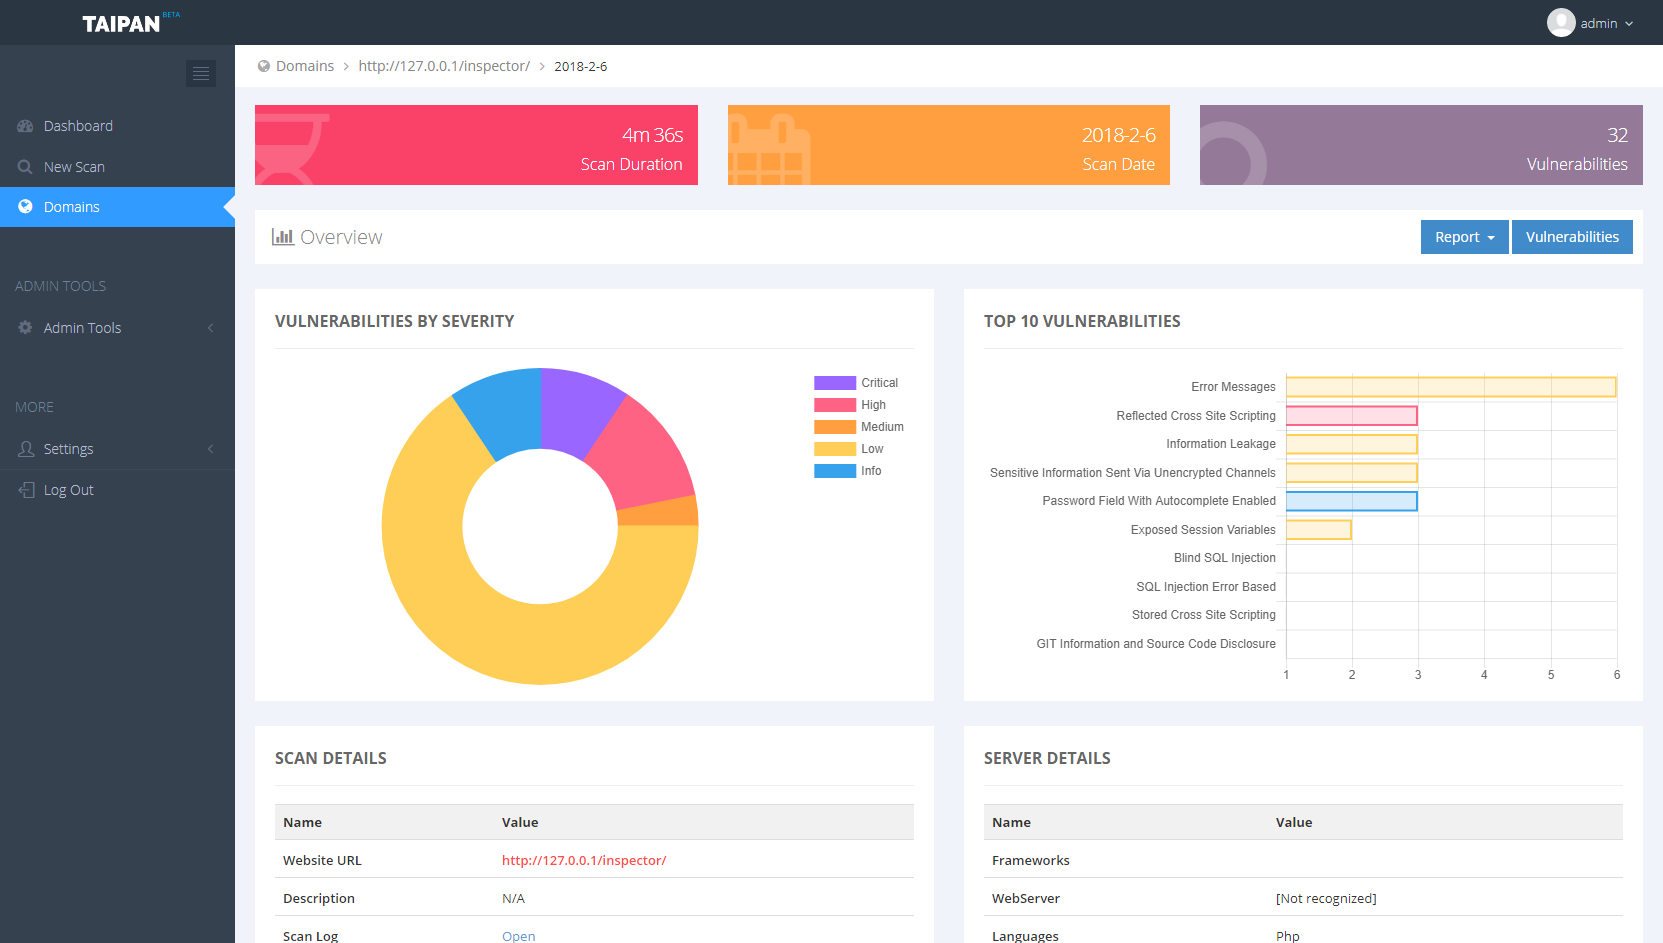
L'Edizione Pro è un progetto più ampio che include altri componenti, come un pannello di controllo web dove puoi gestire le tue scansioni, scaricare un report PDF e un agente scanner da eseguire su un host specifico. Di seguito alcuni screenshot del pannello di controllo dell'Edizione Pro di Taipan:
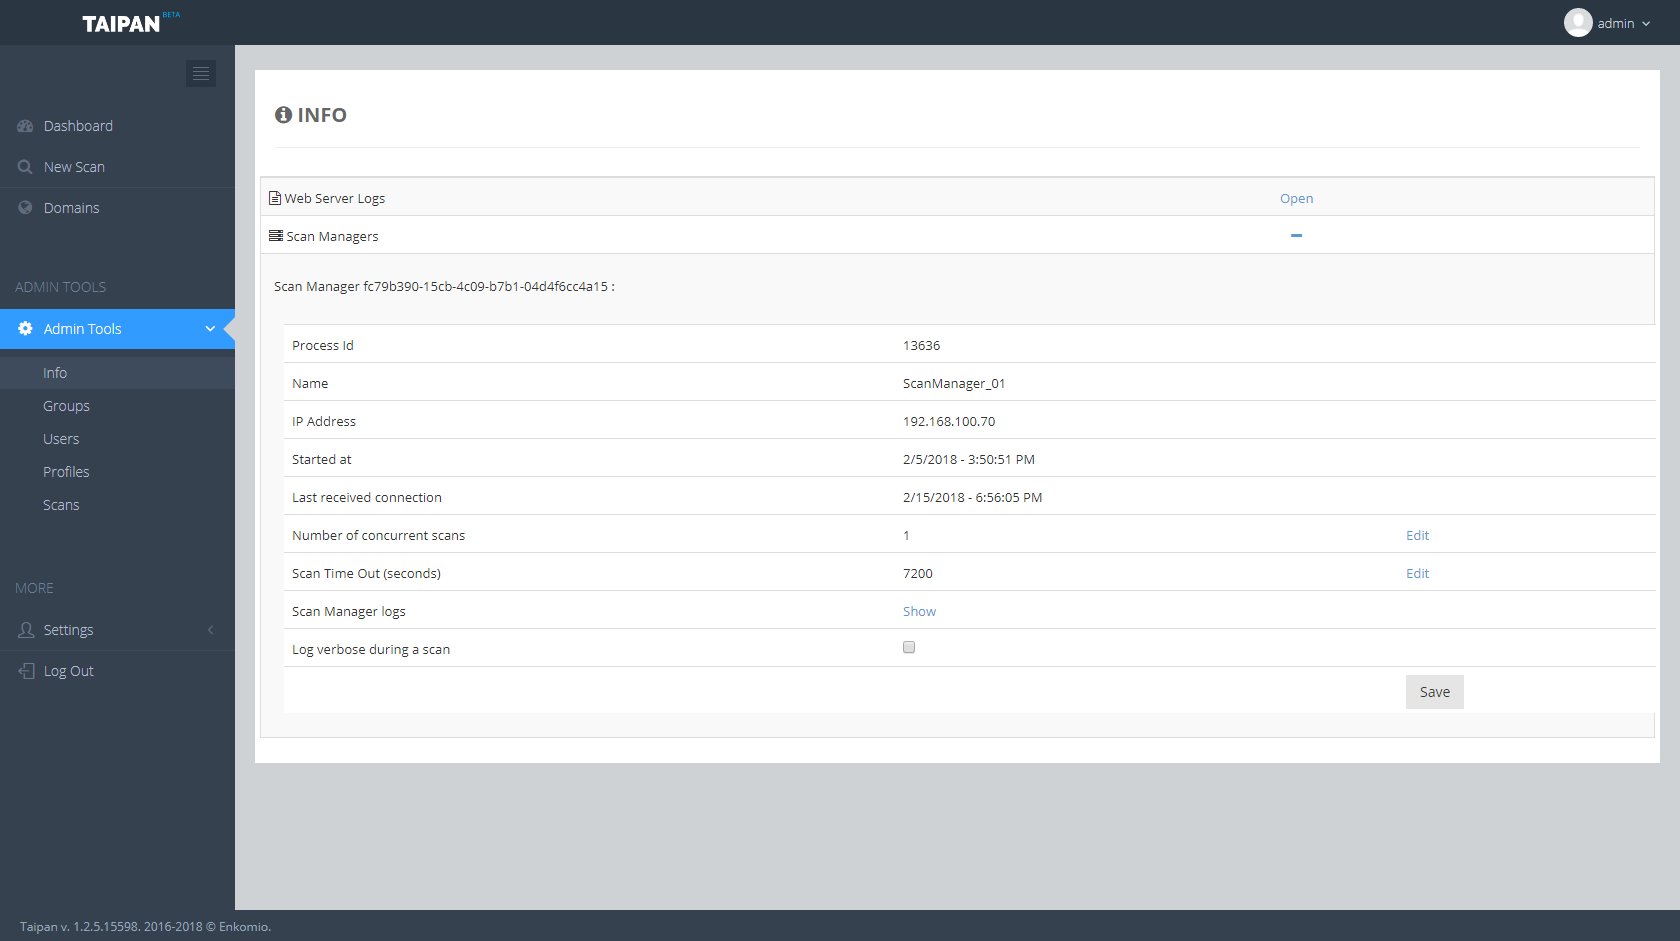
Se sei interessato a provare il prodotto completo, puoi visitare il sito web dedicato: https://taipansec.com.

Edizione Consultant

Abbiamo anche creato una versione più accessibile, l'Edizione Consultant. Puoi leggere di più sul sito web di Taipan.

Qui sotto puoi guardare un video dimostrativo dell'Edizione Consultant:
Taipan Consultant

Edizione Community

Crediamo che la sicurezza sia una necessità per tutti ed è per questo motivo che abbiamo deciso di rilasciare una versione Community del nucleo del nostro scanner.

La versione Community contiene esattamente lo stesso codice della versione commerciale ma senza le funzionalità avanzate. Puoi usare la Community per scansionare il tuo sito personale o per qualsiasi scopo non commerciale.

Qui sotto un esempio di esecuzione:
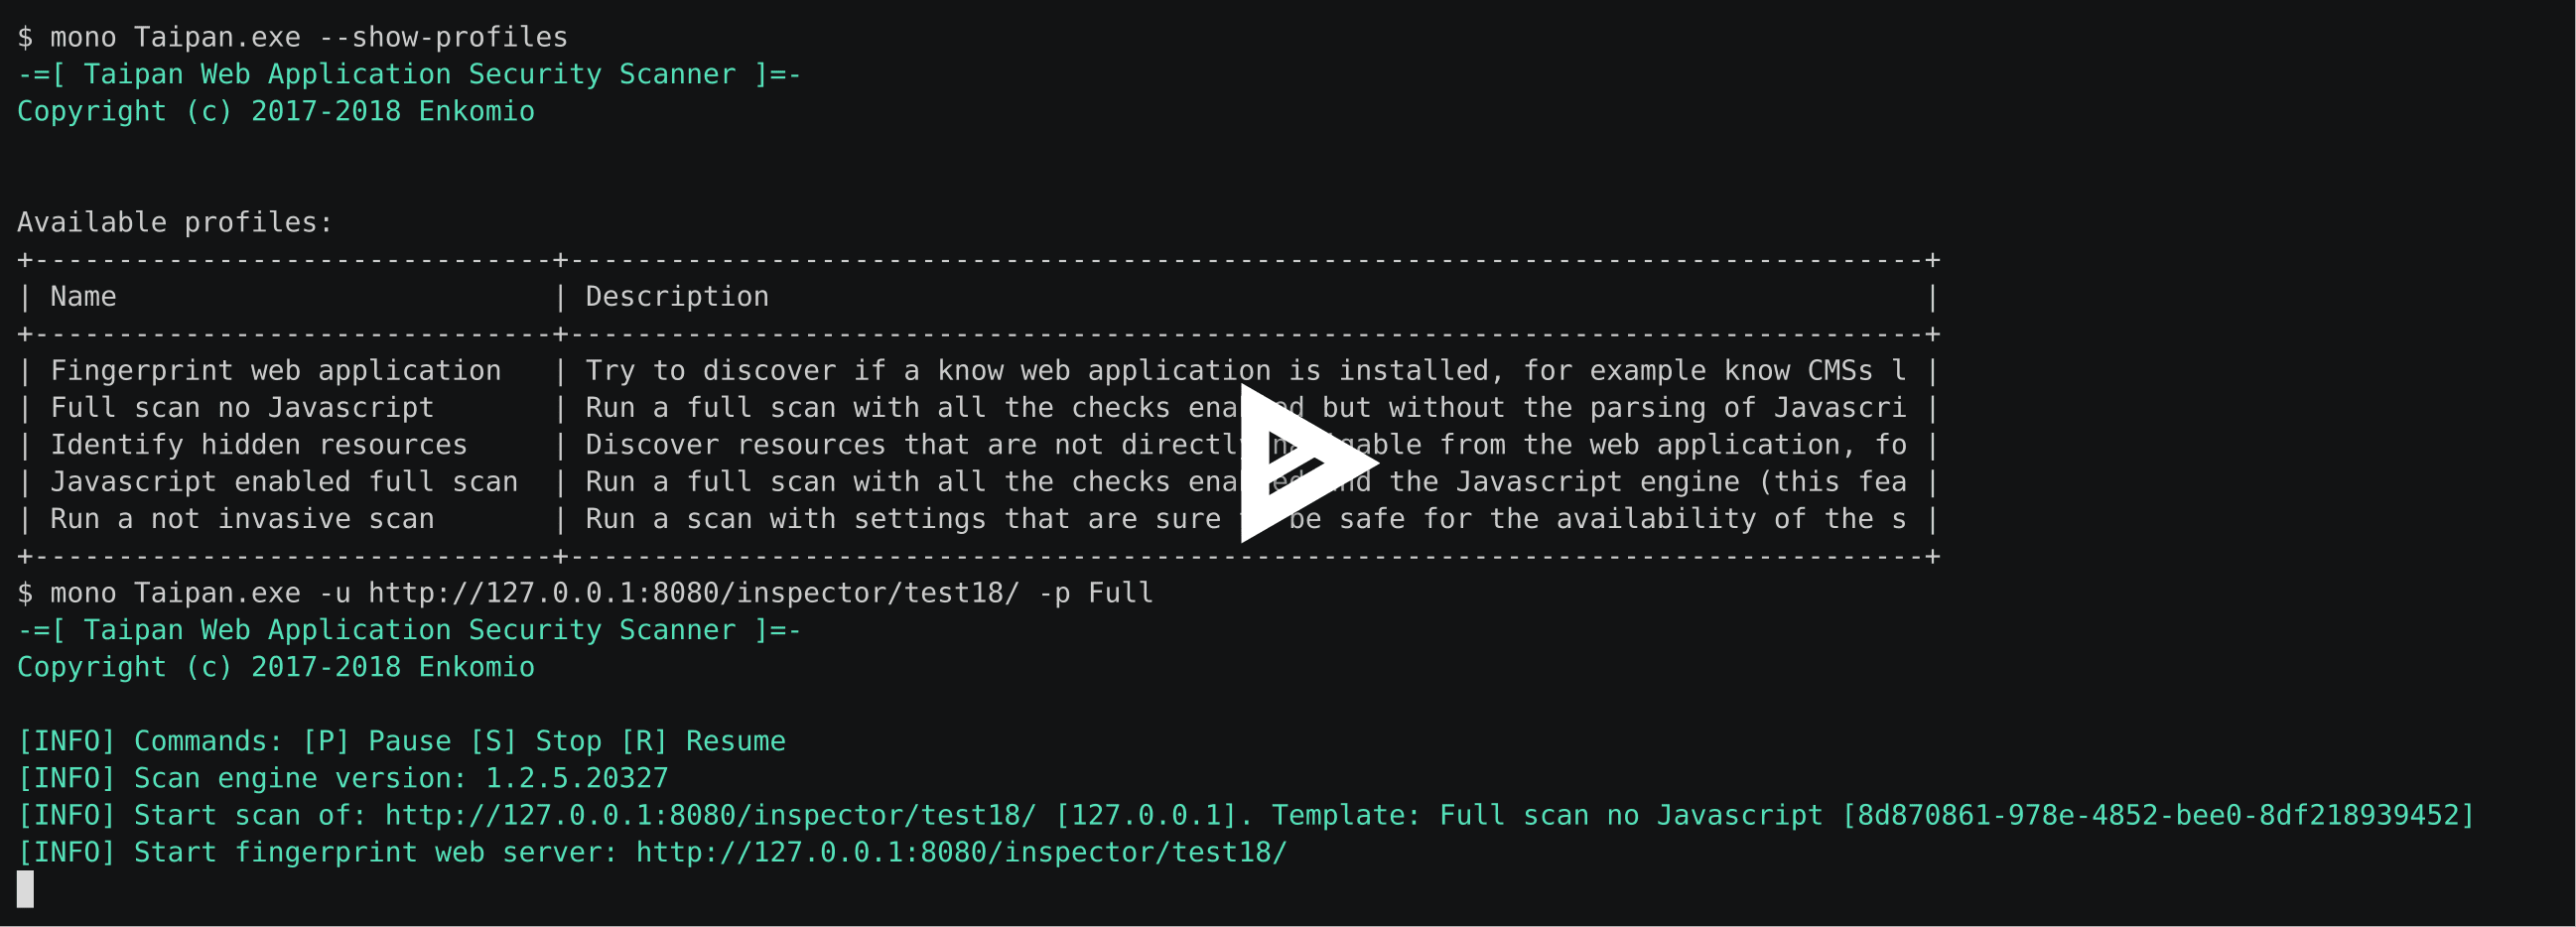
Utilizzo di Taipan

Taipan può funzionare sia su Windows (nativamente) che su Linux (con mono). Per eseguirlo su Linux devi installare mono in versione >= 4.8.0. Per maggiori informazioni su come usare Taipan consulta la documentazione ufficiale.

Per Windows è necessario pre-installare .NET 5.0 Runtime.

Autori

  • Antonio Parata - Sviluppatore Core - s4tan
  • Andrea Gulino - Sviluppatore Front End - andreagulino

Licenza

Taipan è concesso in licenza sotto Creative Commons.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →