 elhart05/airmongui
Un'interfaccia grafica locale per la suite di auditing wireless aircrack-ng.

Un'interfaccia web locale per la suite wireless aircrack-ng.



Screenshot · Avvio rapido · Funzionalità · Roadmap · Contribuire
[!WARNING] Usalo solo su reti di tua proprietà o per le quali hai ricevuto autorizzazione scritta al test. Scansionare, deautenticare o catturare traffico da reti che non controlli è illegale nella maggior parte dei Paesi. Vedi Uso legale e responsabile.
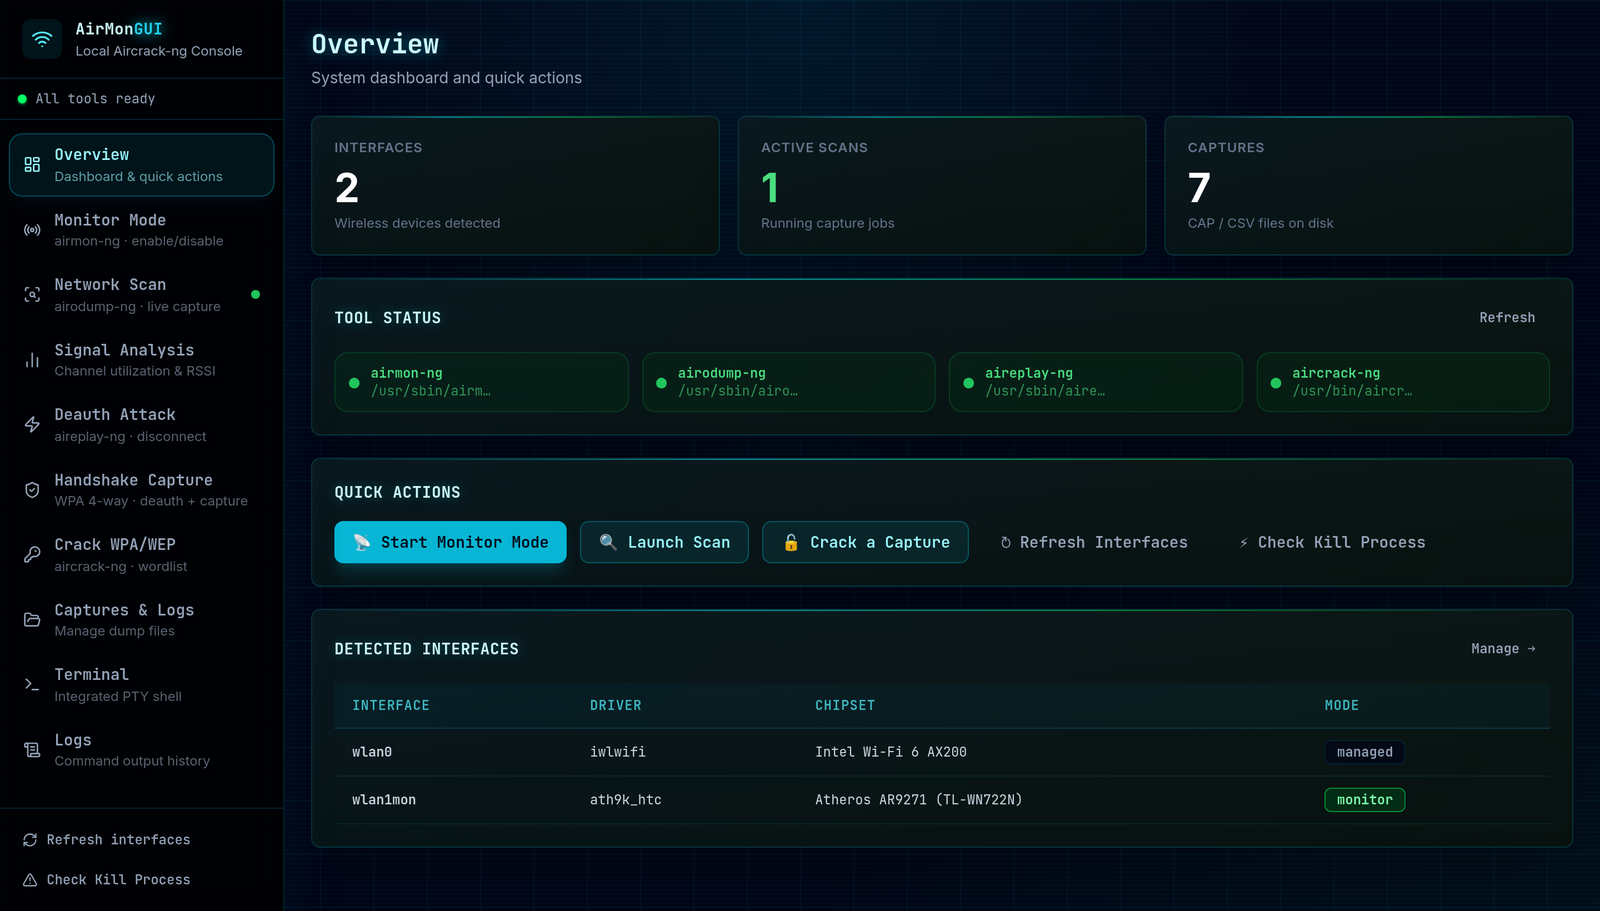
AirmonGUI riunisce airmon-ng, airodump-ng, aireplay-ng e aircrack-ng in un'unica app web che gira sulla tua macchina. Attivi la modalità monitor, scansiona le reti, catturi un handshake WPA e lo crachi cliccando su moduli etichettati invece di ricordare i flag.
Non reimplementa nessuno degli strumenti. Il backend esegue i binari reali e ne analizza l'output, quindi quello che vedi è ciò che la suite ha effettivamente fatto. L'interfaccia si lega a 127.0.0.1 e l'API non esce mai dalla tua macchina.
La suite aircrack-ng è eccellente, ma il flusso di lavoro si sviluppa su quattro comandi separati e molti flag da tenere a mente: metti la scheda in modalità monitor, salta tra i canali per trovare un target, aggancia un BSSID, lancia la deauth sul canale giusto, aspetta l'handshake a quattro passaggi, poi passa la cattura a una wordlist. Sbaglia canale e la deauth non va da nessuna parte. Dimentica --bssid e la tua cattura è piena di rumore.
Volevo trasformare l'intera sequenza in una serie di schermate che ti guidino, mostrino cosa c'è in onda e mantengano lo stato tra un passaggio e l'altro. Questo è ciò che fa. Funziona bene per imparare come si comportano realmente gli attacchi, per il lavoro in laboratorio e per velocizzare una valutazione autorizzata.
| Area | Cosa fa |
|---|---|
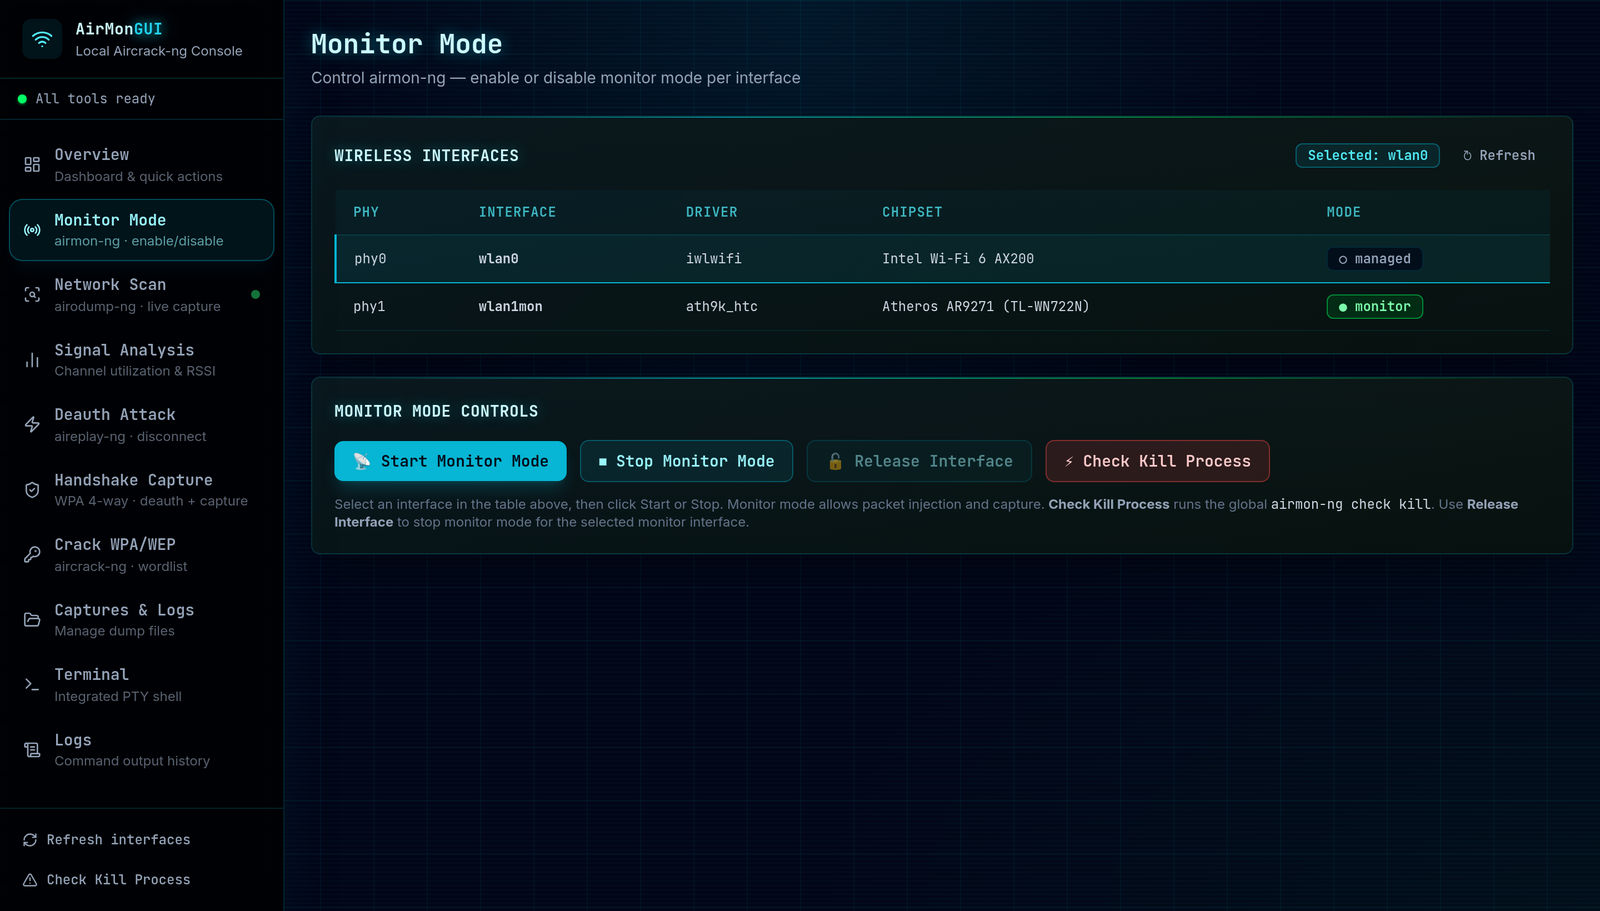
| Modalità monitor | Abilita o disabilita la modalità monitor su un'interfaccia scelta con airmon-ng. Un'azione check-kill separata esegue airmon-ng check kill quando servizi in background come NetworkManager bloccano la modalità monitor. |
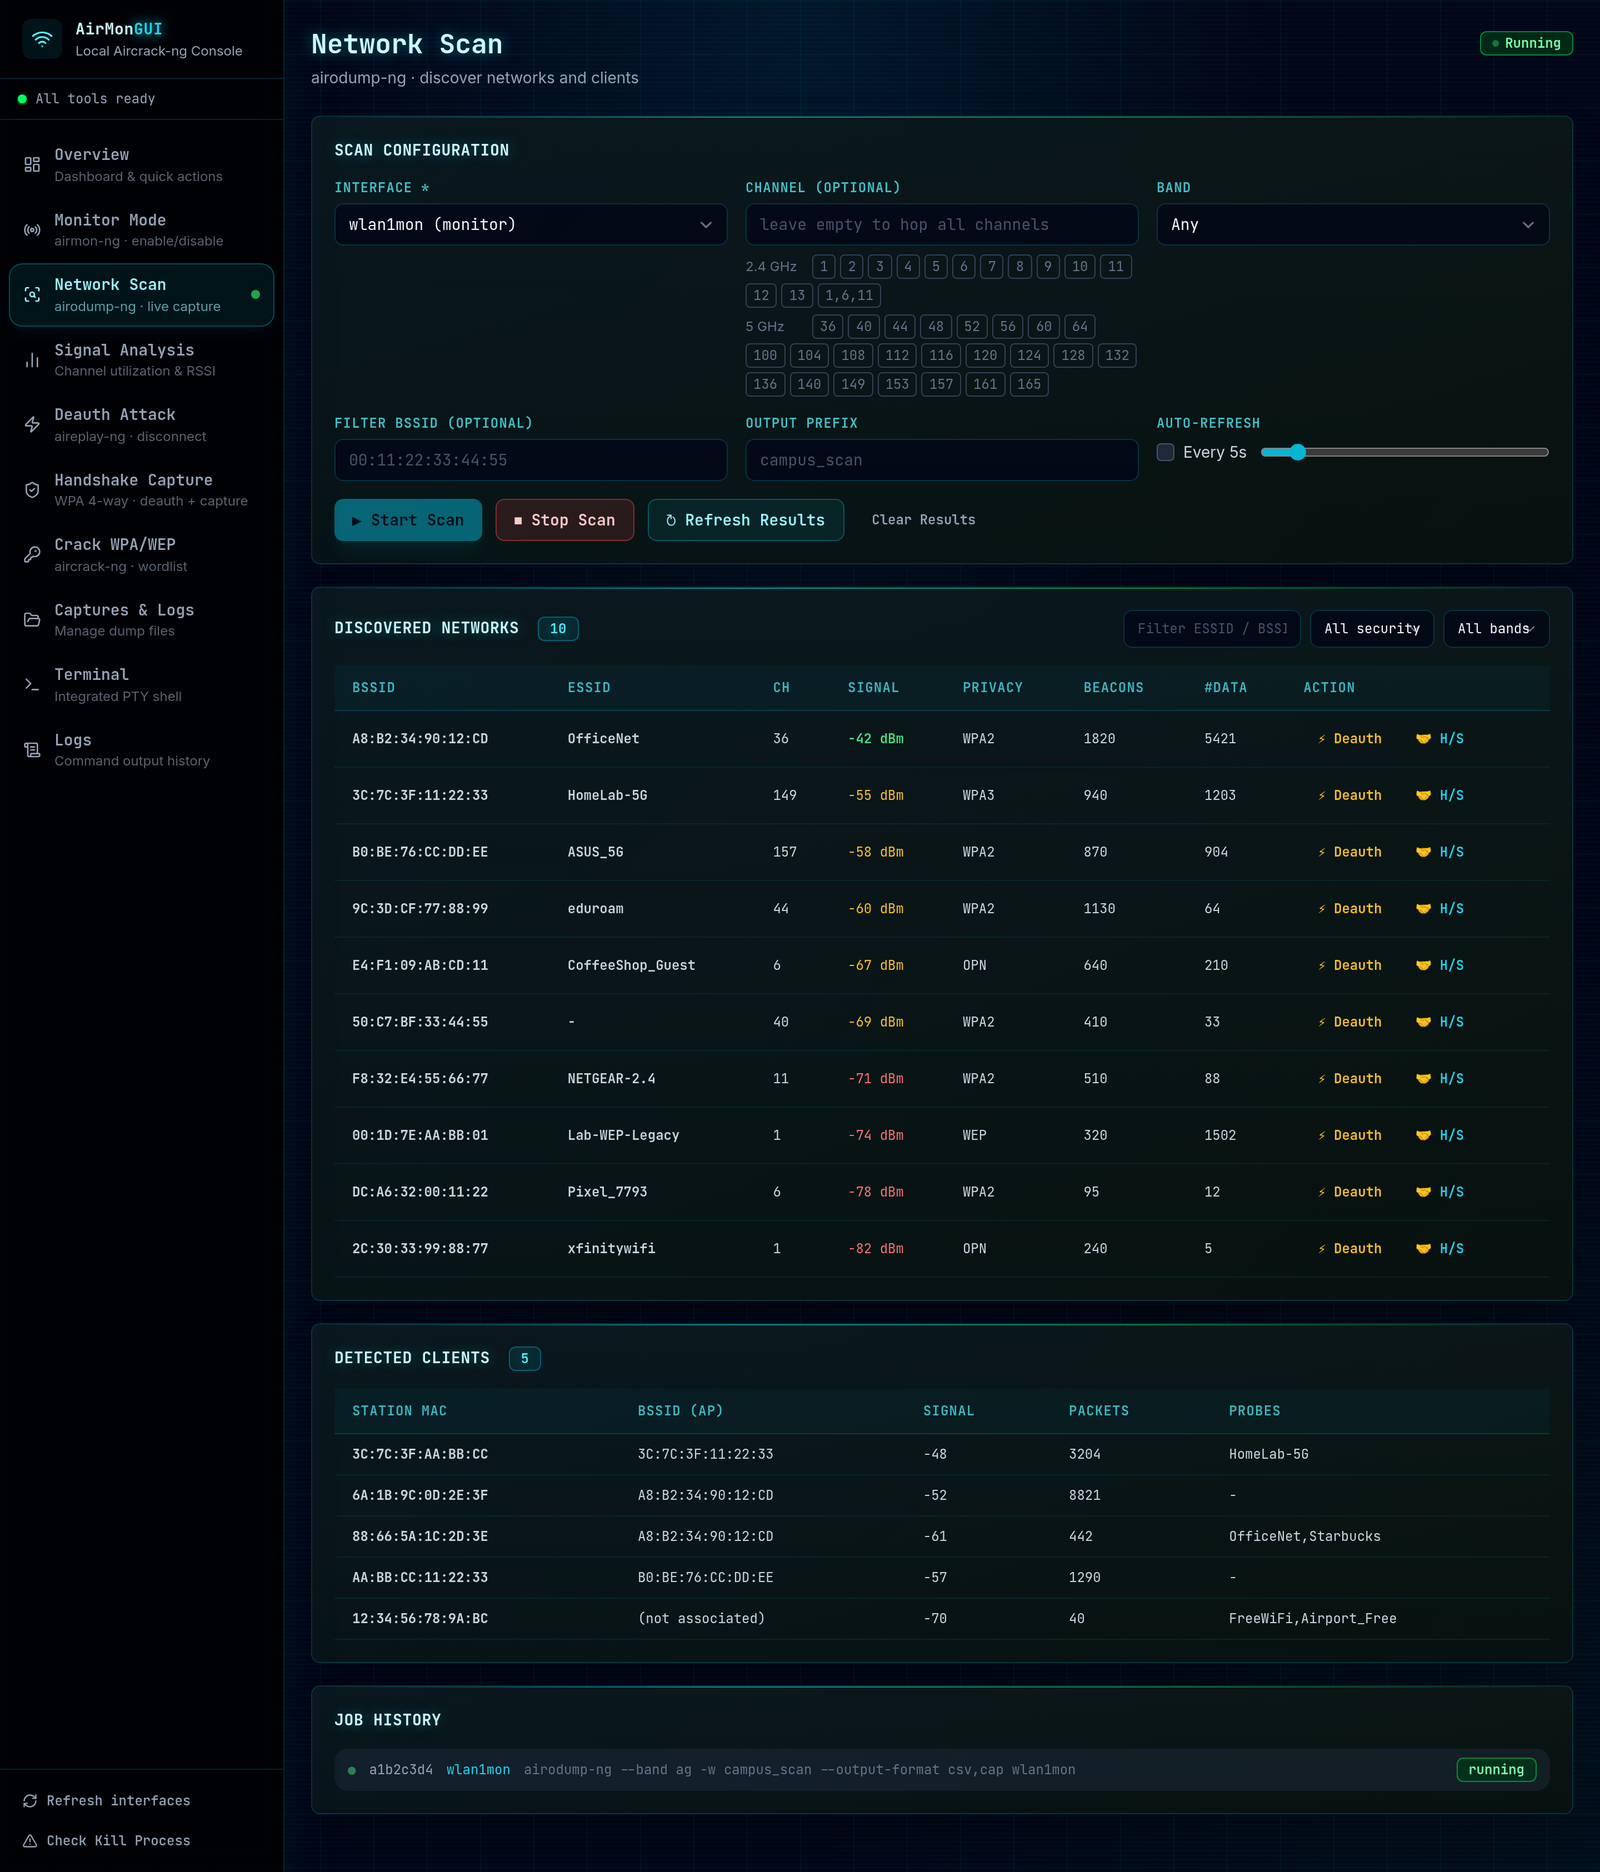
| Scansione di rete | Esegue job di cattura airodump-ng e mostra punti di accesso e client in una tabella live che puoi filtrare per nome, sicurezza o banda. |
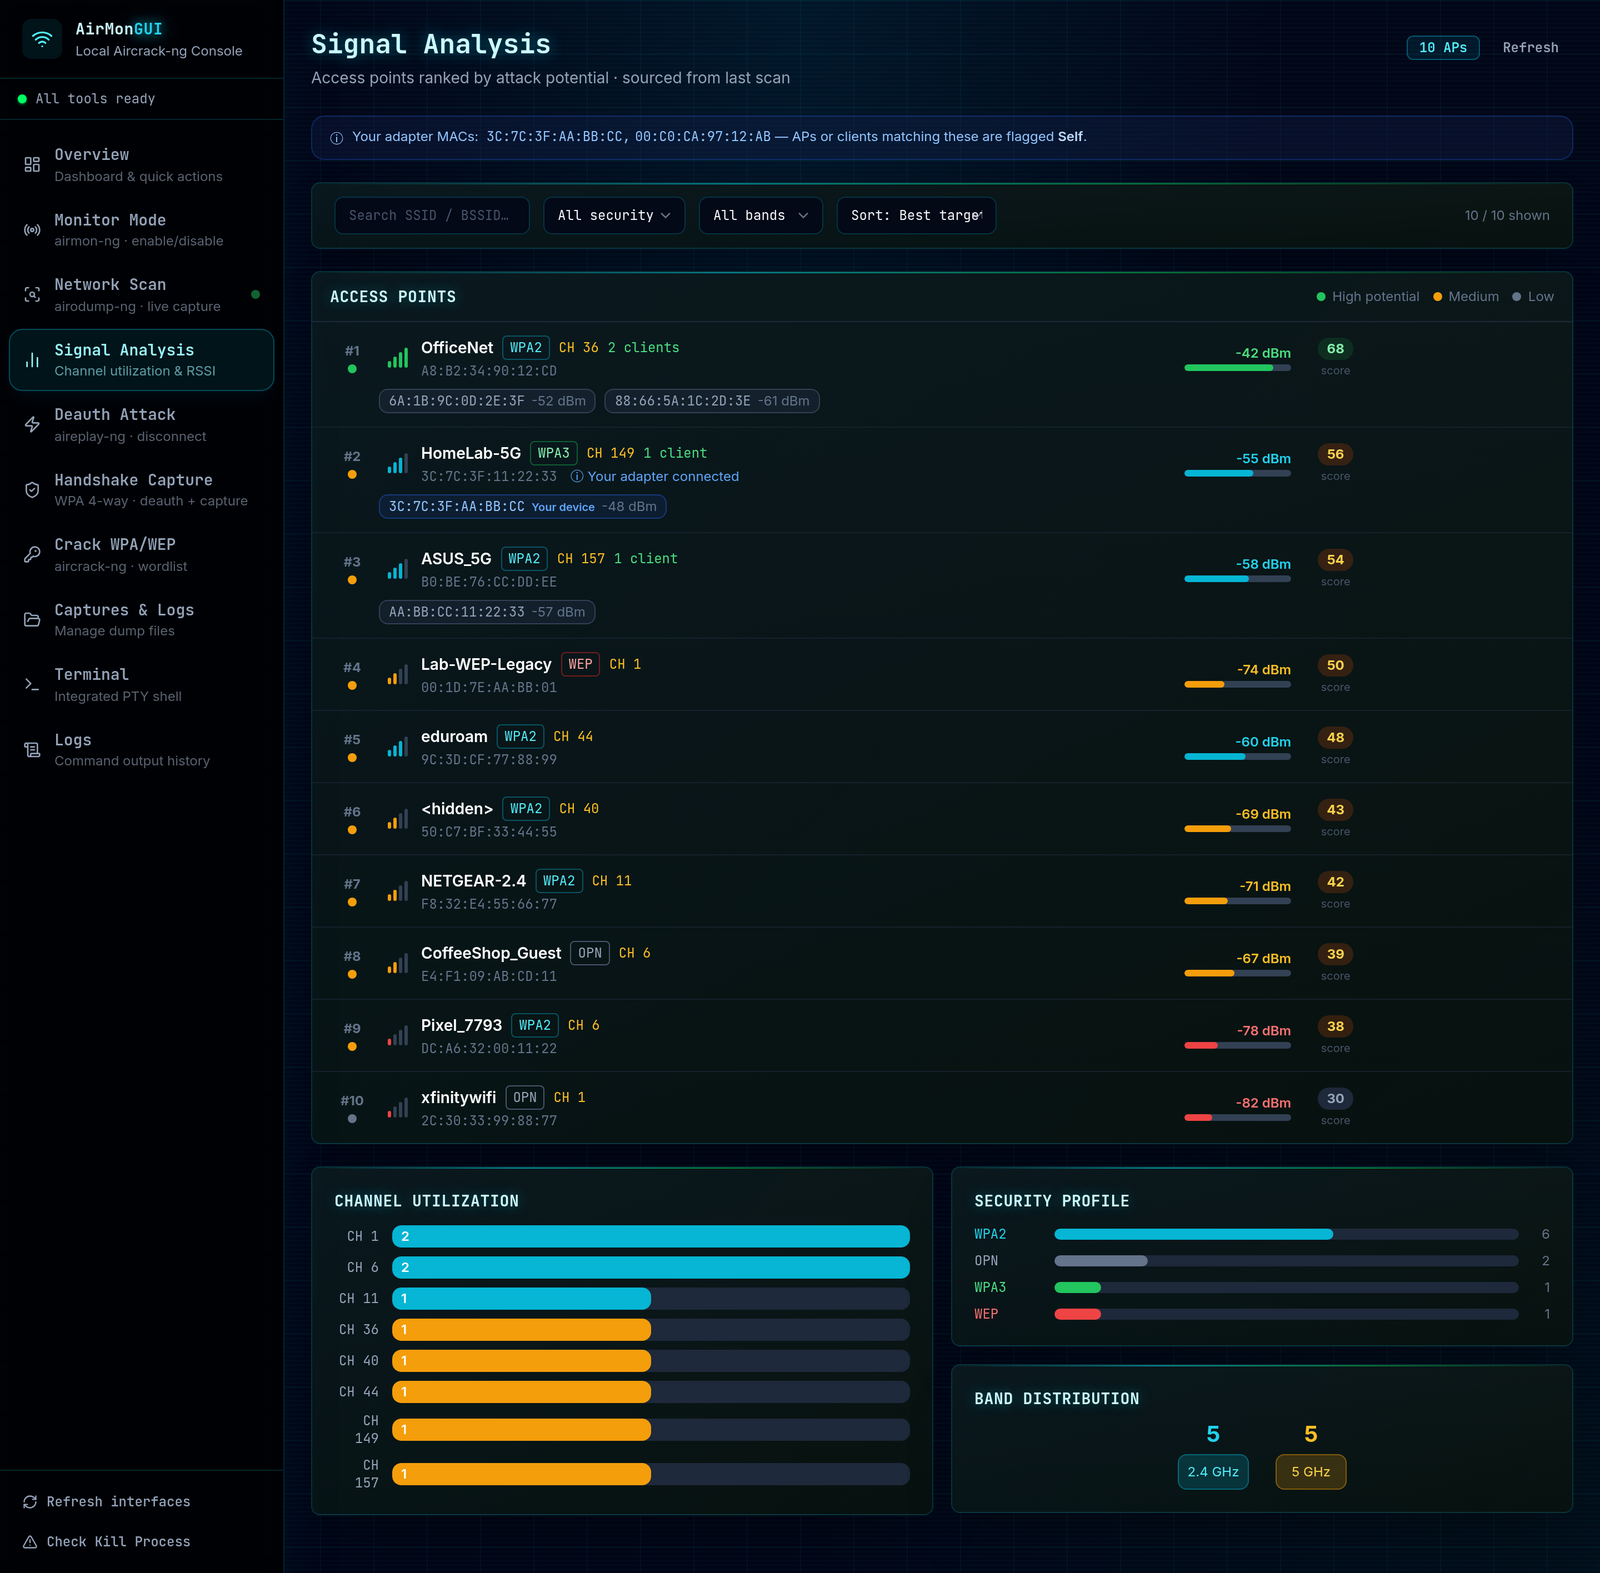
| Analisi del segnale | Classifica i punti di accesso in base a quanto sono attaccabili (potenza del segnale, sicurezza debole, client attivi) e grafica la congestione dei canali e il mix di sicurezza nell'area. |
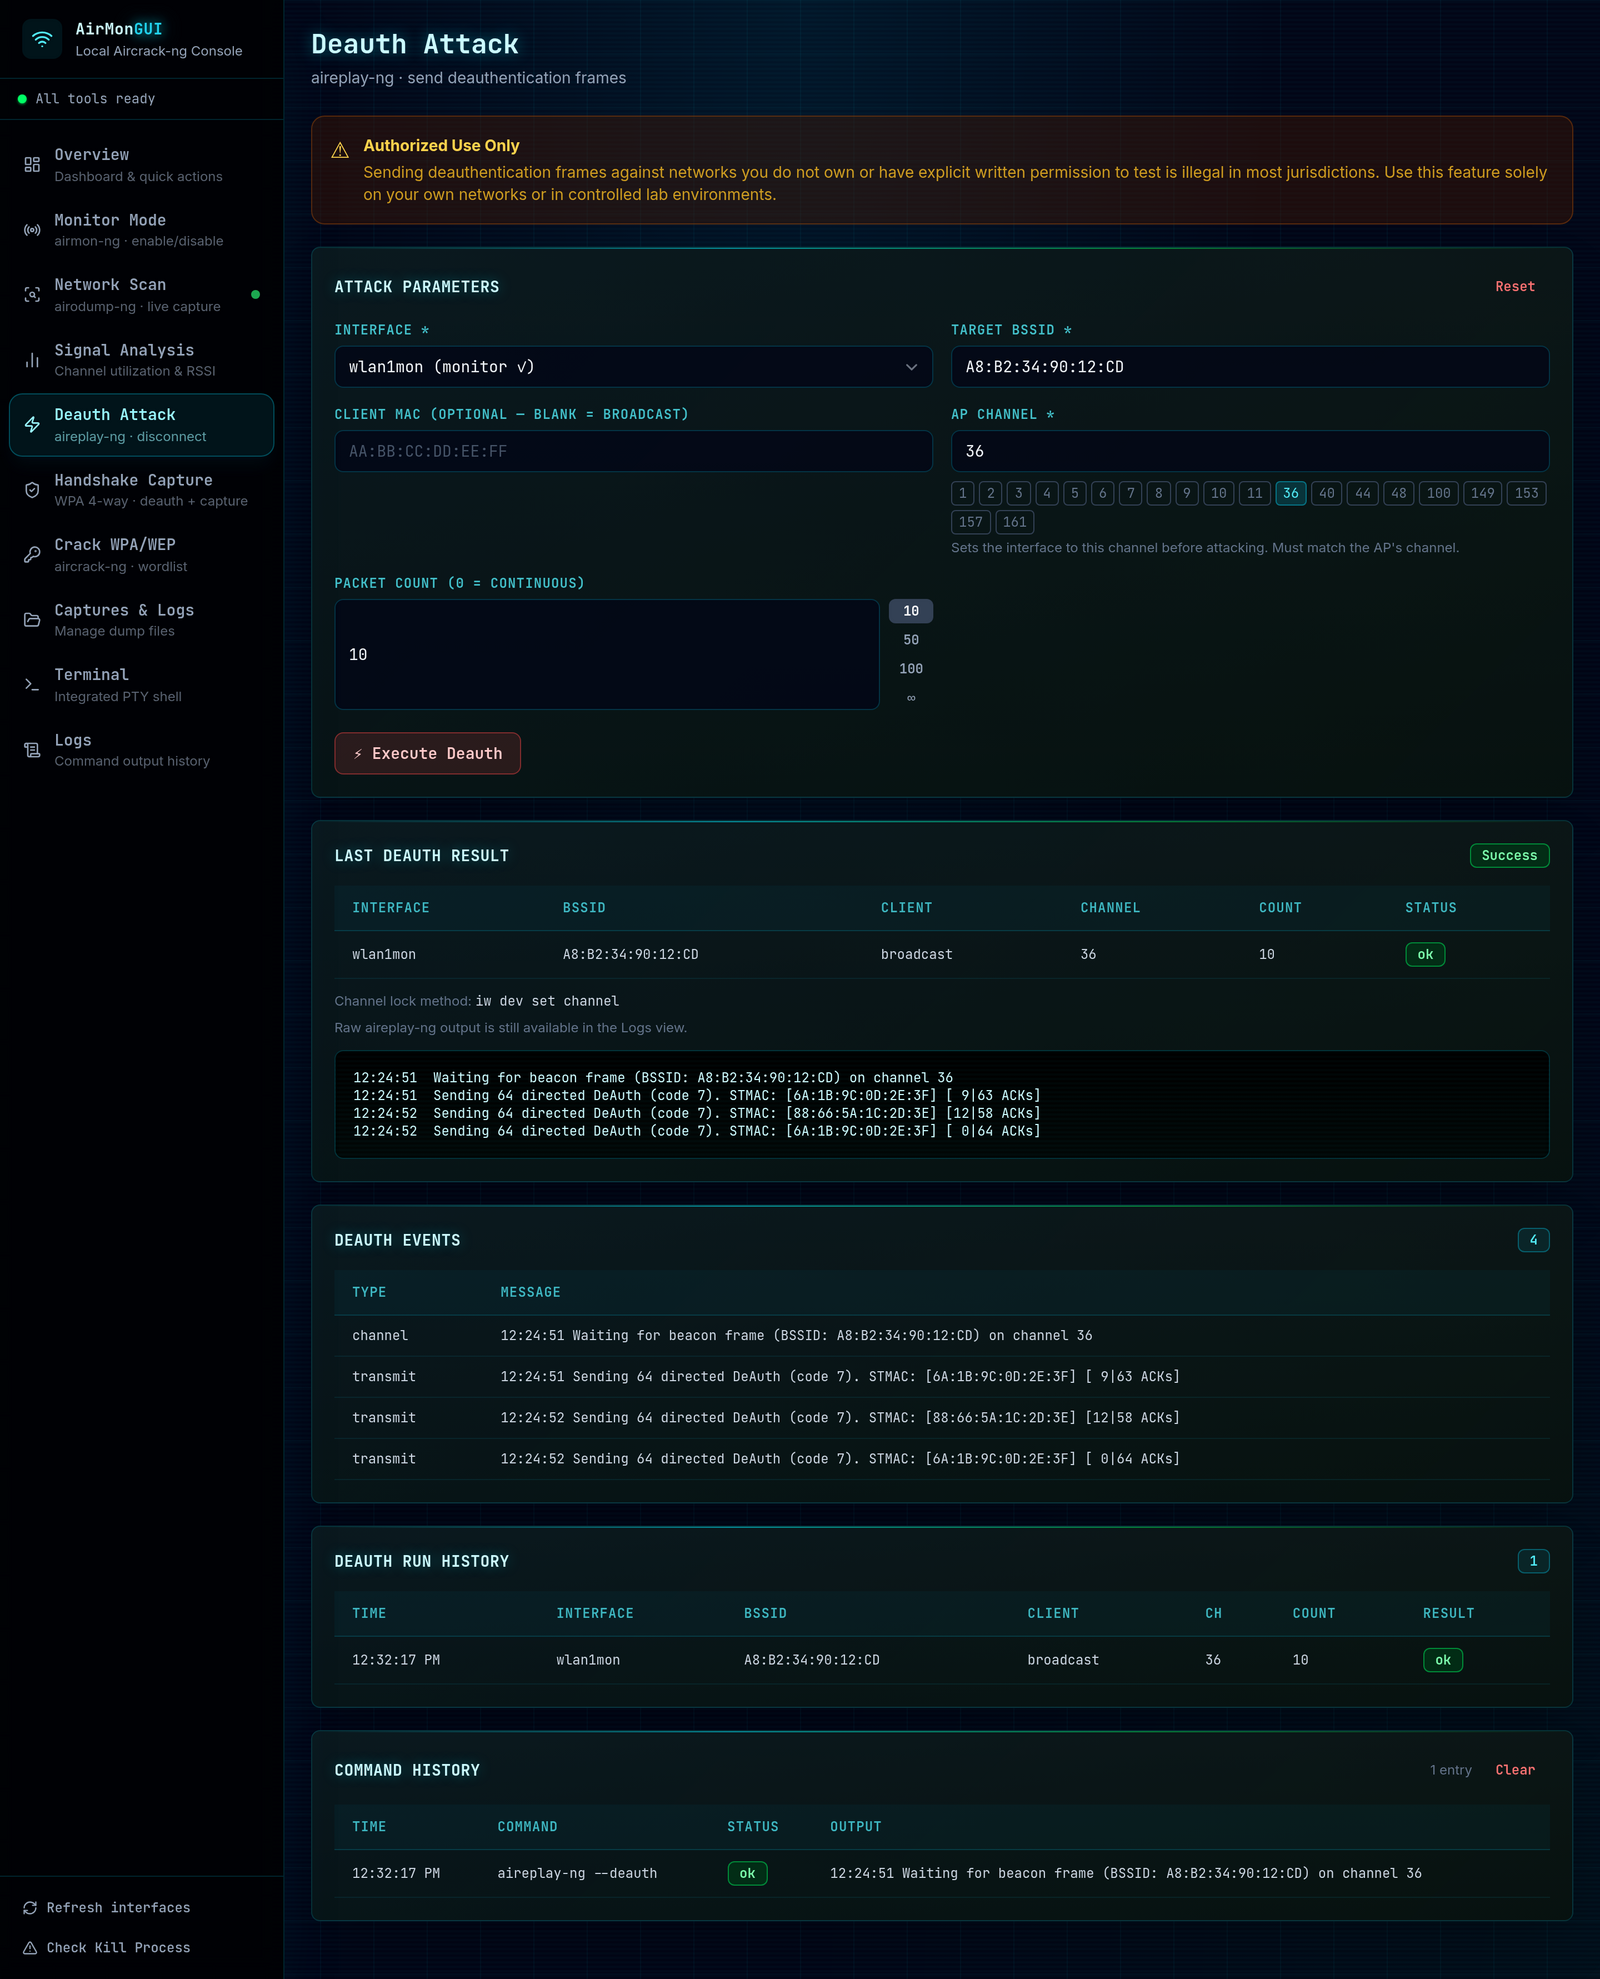
| Deautenticazione | Invia deauth mirate o broadcast tramite aireplay-ng, impostando prima l'interfaccia sul canale del punto di accesso così che i frame arrivino a destinazione. |
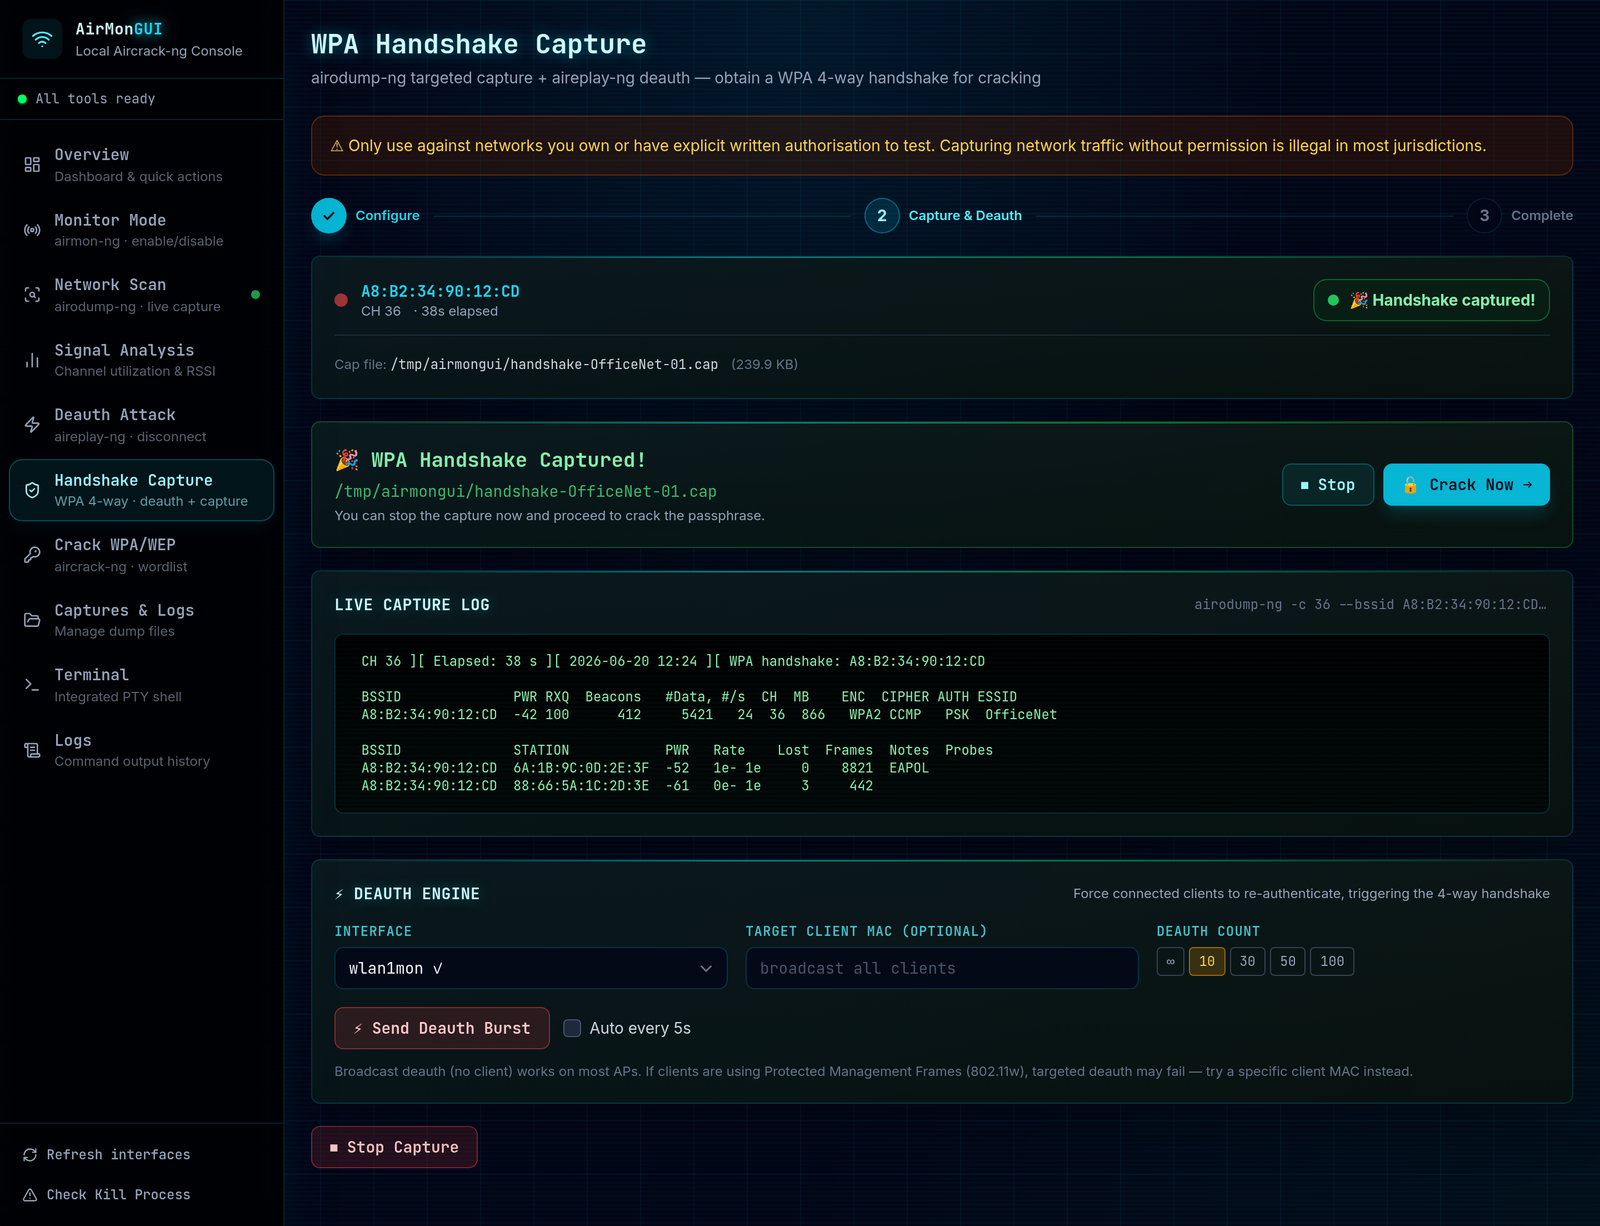
| Cattura dell'handshake | Un flusso di lavoro in tre passaggi che aggancia airodump-ng a un target, esegue un motore di auto-deauth e rileva da solo l'handshake WPA a quattro passaggi. |
| Cracking | Alimenta aircrack-ng con una cattura e una wordlist, trasmette il log in tempo reale e mostra la chiave recuperata nel momento in cui appare. |
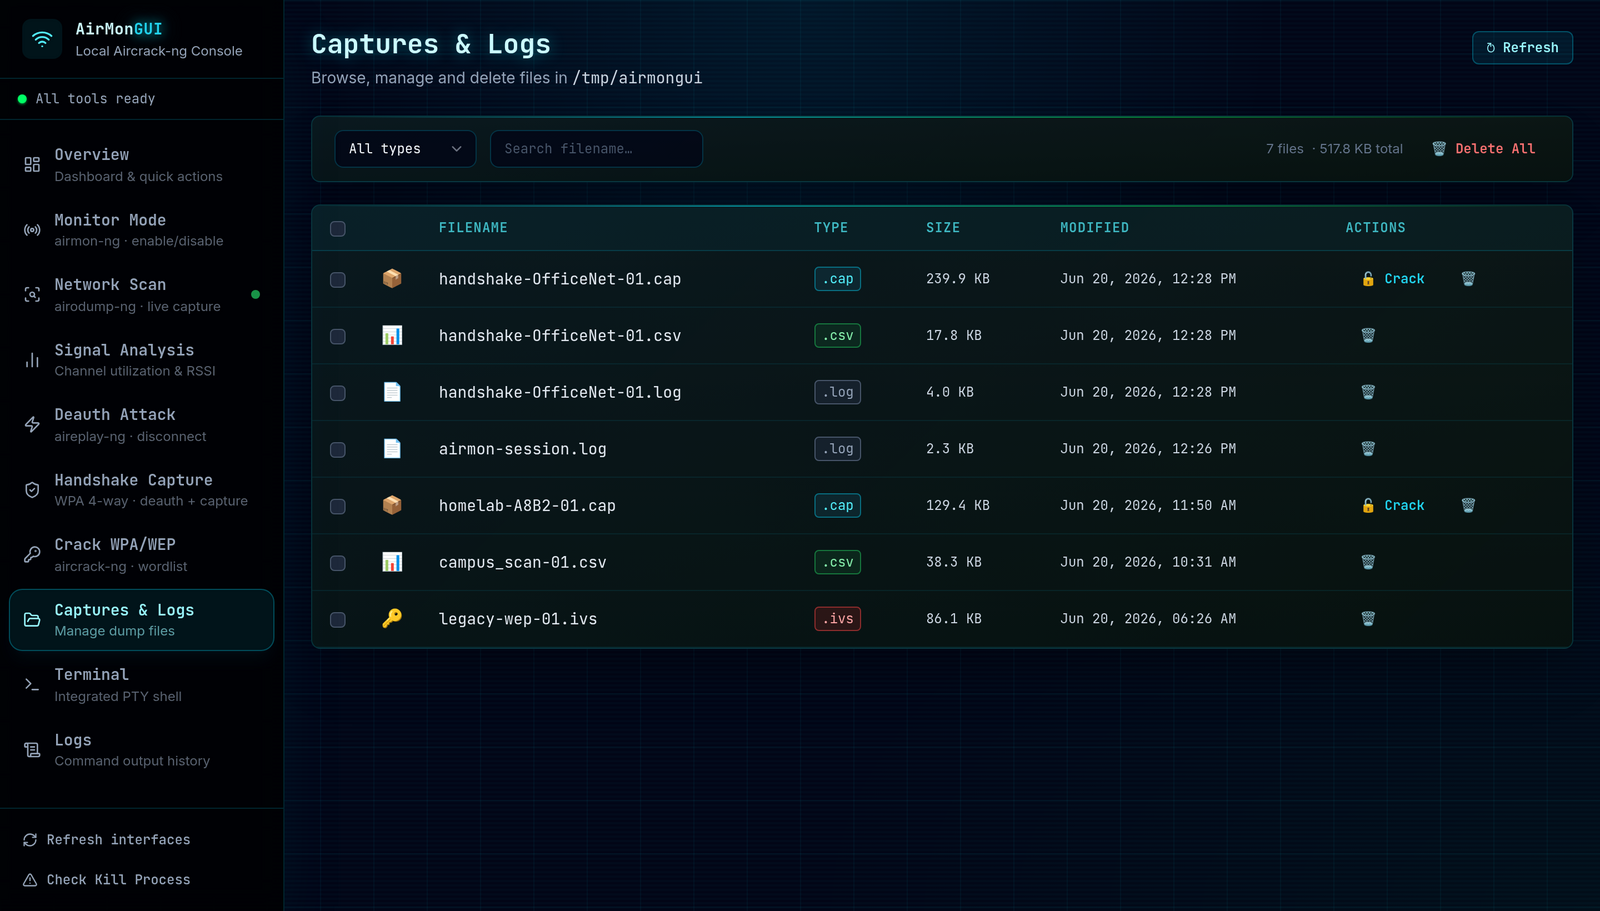
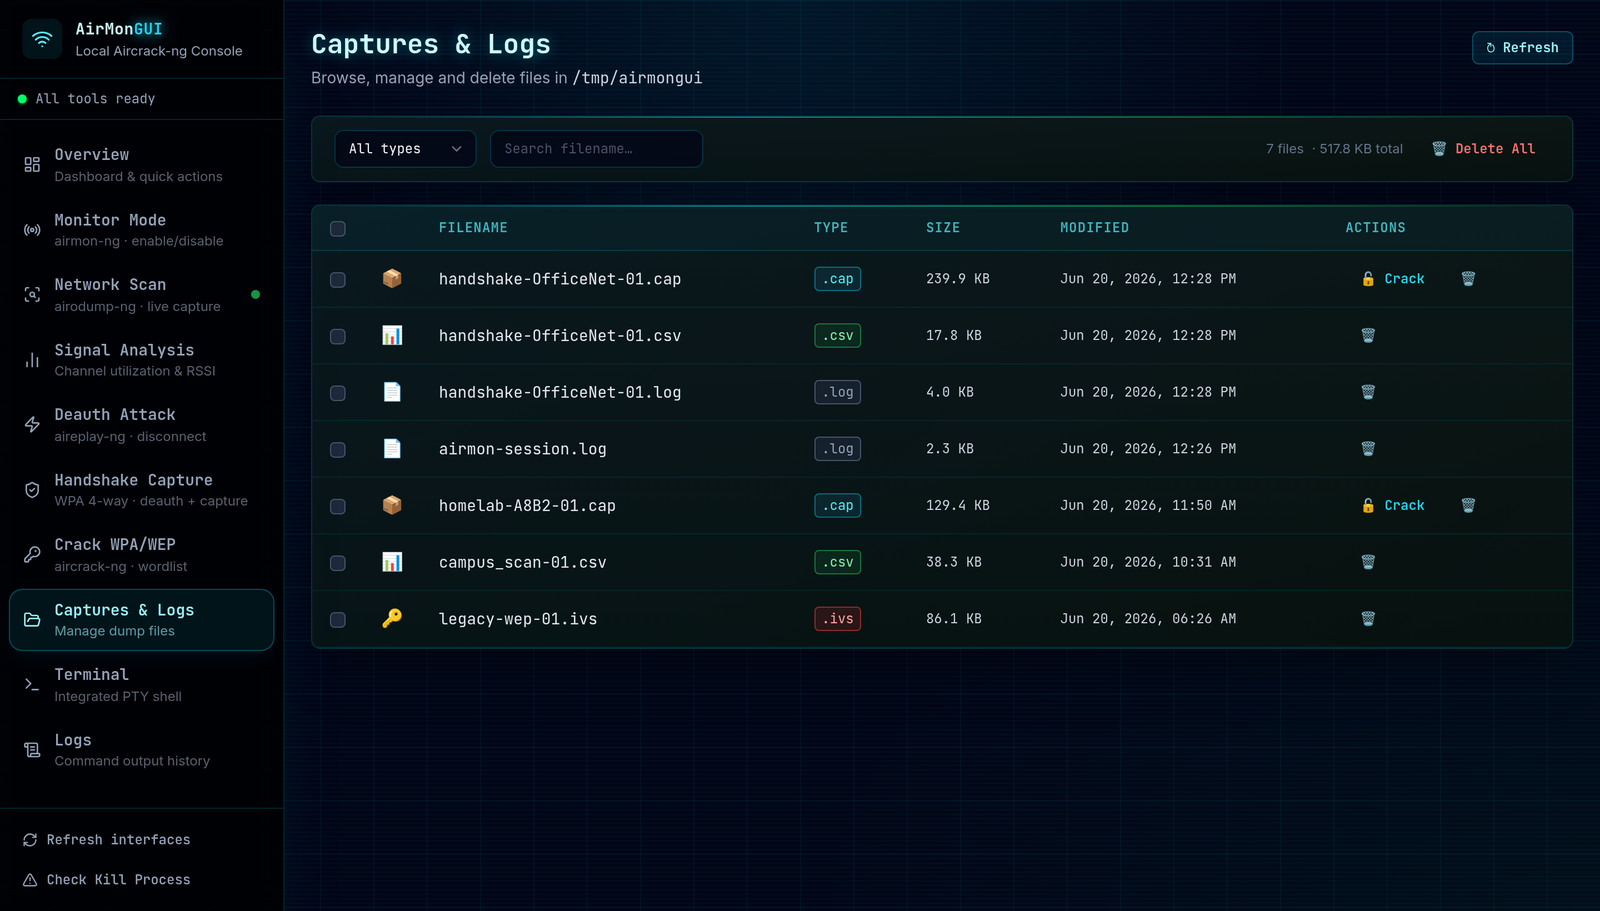
| Gestione delle catture | Sfoglia, filtra, seleziona in massa ed elimina i file .cap, .csv, .pcap, .ivs e .log scritti dalla suite. |
| Terminale integrato | Una vera shell PTY (xterm.js) per quando vuoi la riga di comando grezza nella stessa finestra. |
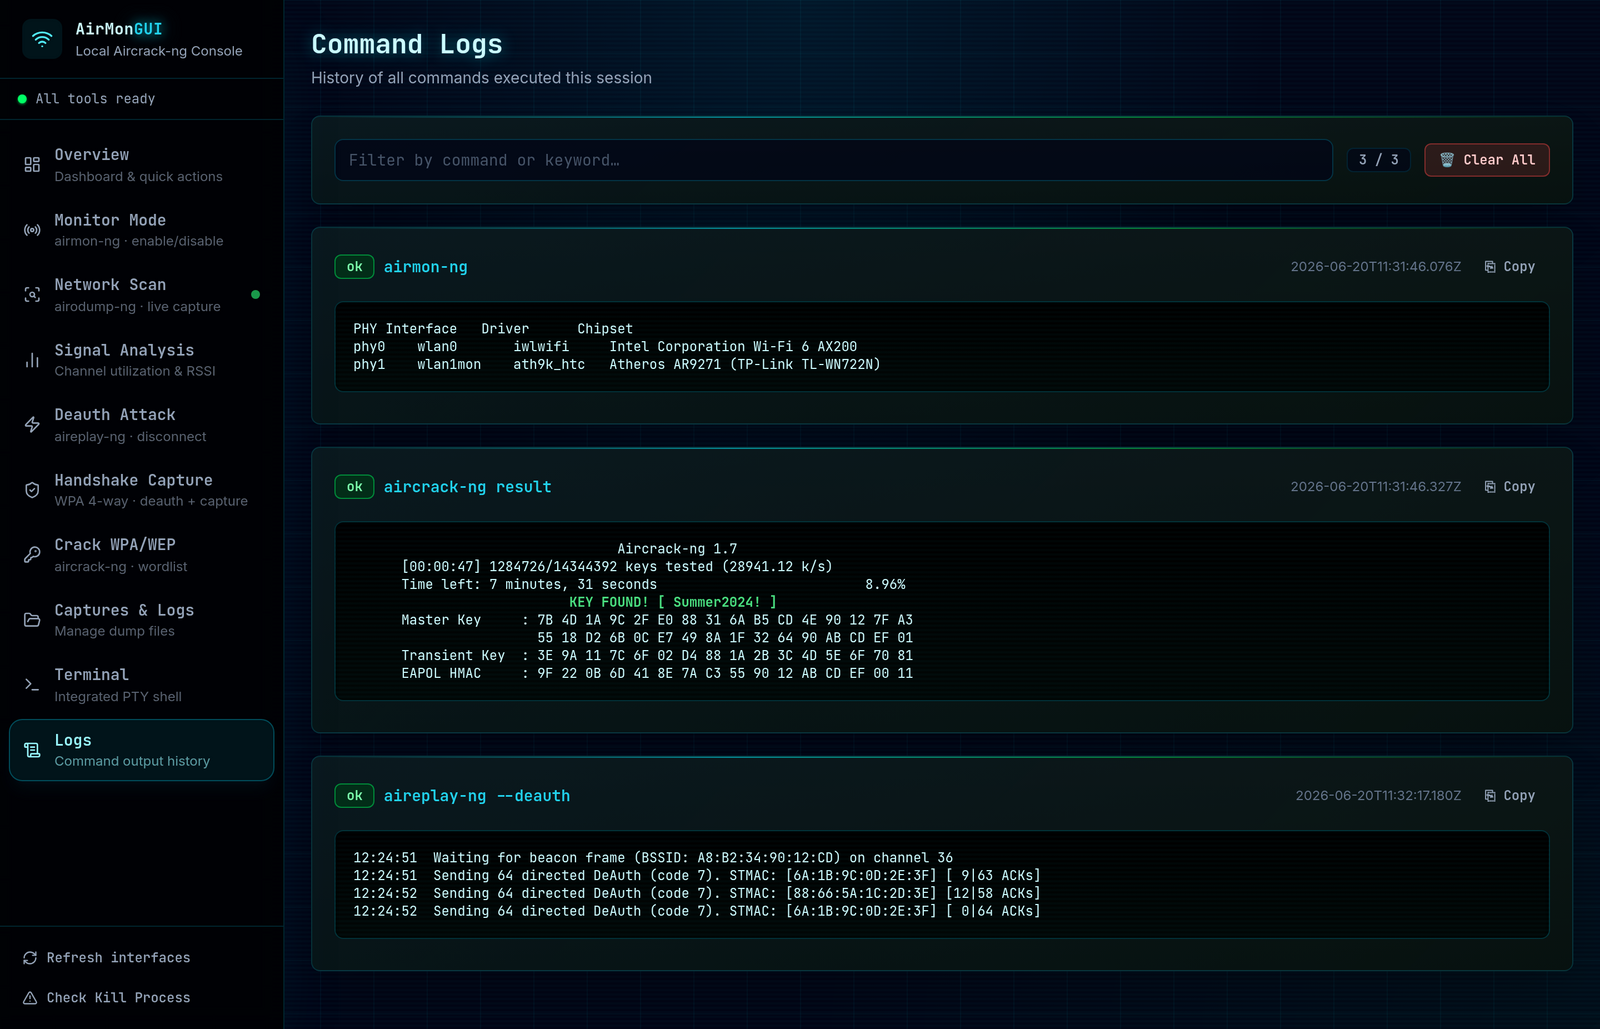
| Log dei comandi | Ogni comando eseguito nella sessione, con stdout, stderr, stato e copia con un clic. |
Un'esecuzione procede dall'alto verso il basso nella barra laterale. Ecco ciascuna schermata.
Le reti, i BSSID e i client negli screenshot seguenti sono dati dimostrativi sintetici, non una cattura reale.
Scegli un'interfaccia, controlla driver, chipset e PHY e attiva la modalità monitor. Quando hai finito, rilascia solo quell'interfaccia.
Avvia un job airodump-ng e guarda i punti di accesso e i client riempire la tabella mentre vengono trovati. Filtra la tabella, poi invia qualsiasi rete direttamente a un flusso di lavoro deauth o handshake.
L'analisi del segnale valuta ogni punto di accesso, così quelli forti e poco protetti con client attivi salgono in cima. Mostra anche quanto è trafficato ogni canale e quale sicurezza usano le reti circostanti. I tuoi dispositivi vengono segnalati, così non punti nulla per sbaglio verso te stesso.
Questa schermata aggancia airodump-ng al BSSID e al canale del target, esegue il motore di auto-deauth per disconnettere i client così che si riconnettano e diventa verde nell'istante in cui viene catturato un handshake a quattro passaggi.
Punta aircrack-ng sulla cattura e su una wordlist. Il log scorre durante l'esecuzione e, se la passphrase è nella tua lista, appare in cima.
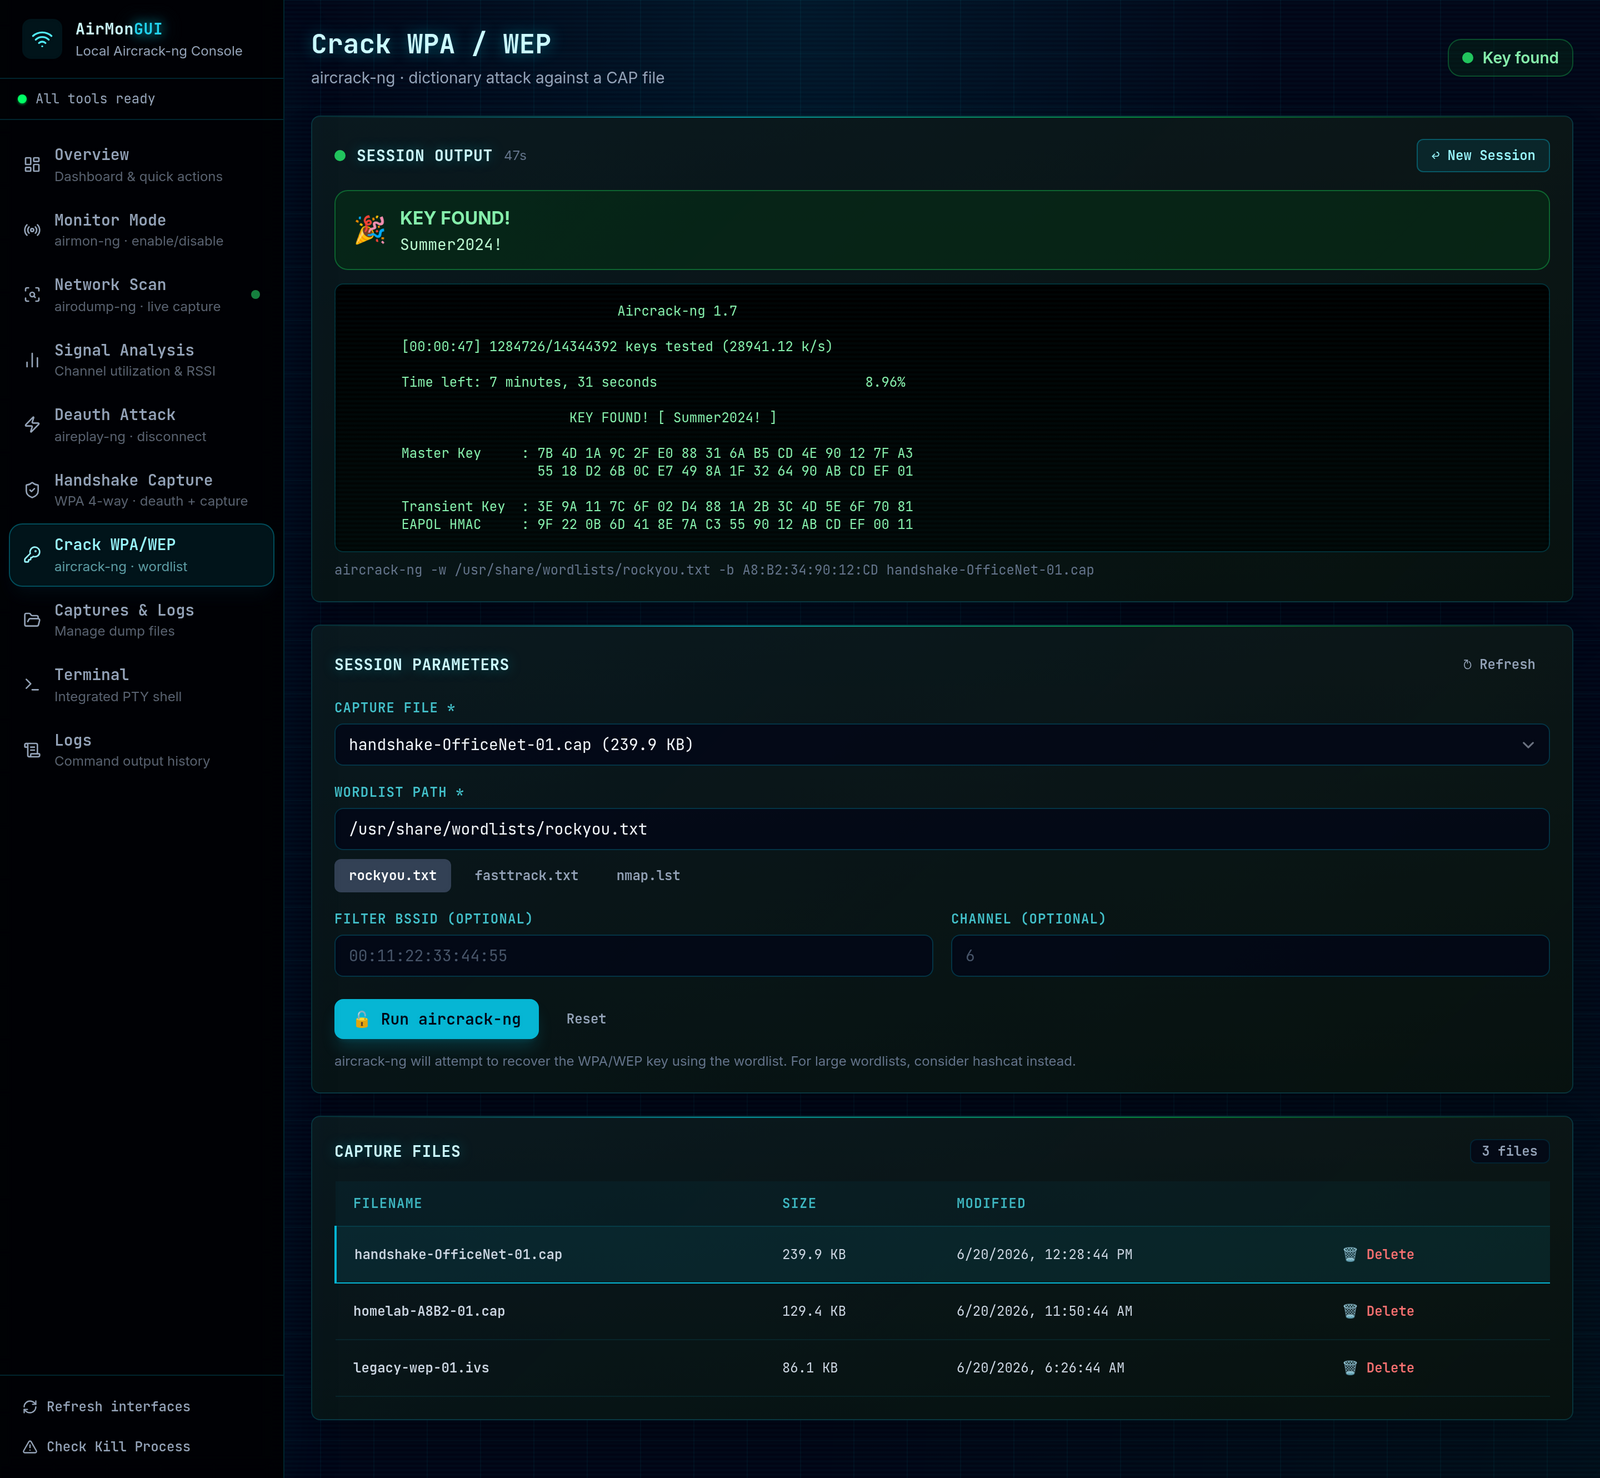
Deauth standalone con blocco del canale, cronologia delle esecuzioni e output degli eventi analizzato:
Gestione dei file di cattura:
Cronologia dei comandi della sessione:
Servono Linux, root, un adattatore wireless che supporti la modalità monitor e la suite aircrack-ng nel $PATH. Vedi Requisiti per l'elenco completo.

