Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
4-ZERO-3 — 403/401 Metodi di bypass + Automazione Bash + Il tuo supporto ;) | Kitploit

Strumenti/GitHubGitHub/dheerajmadhukar/4-zero-3
Analisi delle VulnerabilitàEvasione IDS/IPSBypass WAFSicurezza WebPenetration Testing
GitHubdheerajmadhukar/4-zero-3

4-ZERO-3

403/401 Metodi di bypass + Automazione Bash + Il tuo supporto ;)

Vedi Repository
1.7k308474 anni faRevisionato da Kitploit
Condividi

License Follow on Twitter

>_ Introduzione

4-ZERO-3 Strumento per bypassare 403/401. Questo script contiene tutte le possibili tecniche per farlo.

  • NOTA : Se vedi più [200 Ok]/bypass come output, devi controllare il Content-Length. Se il content-length è lo stesso per più [200 Ok]/bypass, significa falso positivo. Il motivo può essere "301/302" o "../" [Payload] NON PREOCCUPARTI.
  • Lo script stamperà il PAYLOAD di cURL se viene trovato un possibile bypass.

>_ Anteprima

4-ZERO-3_priview

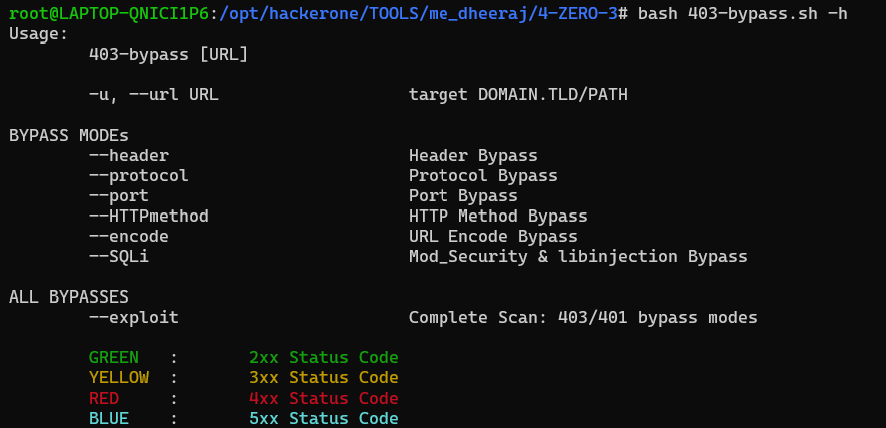
>_ Aiuto

root@me_dheeraj:$ bash 403-bypass.sh -h
4-ZERO-3

>_ Utilizzo / Modalità

  • Scansione con payload specifici:
    • [ --header ] Supporta bypass/payload basati su HEADER
      root@me_dheeraj:$ bash 403-bypass.sh -u https://target.com/secret --header
      
    • [ --protocol ] Supporta bypass/payload basati su PROTOCOLLO
      root@me_dheeraj:$ bash 403-bypass.sh -u https://target.com/secret --protocol
      
    • [ --port ] Supporta bypass/payload basati su PORTA
      root@me_dheeraj:$ bash 403-bypass.sh -u https://target.com/secret --port
      
    • [ --HTTPmethod ] Supporta bypass/payload basati su METODO HTTP
      root@me_dheeraj:$ bash 403-bypass.sh -u https://target.com/secret --HTTPmethod
      
    • [ --encode ] Supporta bypass/payload con codifica URL
      root@me_dheeraj:$ bash 403-bypass.sh -u https://target.com/secret --encode
      
    • [ --SQLi ] Supporta bypass/payload di MySQL mod_Security e libinjection [** Nuovo **]
      root@me_dheeraj:$ bash 403-bypass.sh -u https://target.com/secret --SQLi
      
  • Scansione completa {include tutti gli exploit/payload} per un endpoint [ --exploit ]
root@me_dheeraj:$ bash 403-bypass.sh -u https://target.com/secret --exploit
Prerequisiti
  • apt install curl [Debian]

Supporto

Se ti piace 4-ZERO-3 e ti aiuta nel lavoro, bounty, pentesting, ricognizione o semplicemente ti rende felice, mostra il tuo supporto! 🛑 Per favore, evita di aprire issue su GitHub per richieste di supporto o domande! offrimi una birra per mantenermi carico :)

Buy Me A Beer

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →