 devzero-security/redstackpro
Componi l'infrastruttura red team e i range di Active Directory su una tela, poi compila in una directory di lavoro completa di Terraform e Ansible che esegui tu stesso. Convalida TTP e strumenti a livello di produzione. GCP, AWS e Azure.



Una tela visuale per l'infrastruttura red team e le cyber range. Componi una topologia, esporta una directory di lavoro completa ed eseguibile di Terraform e Ansible, e distribuiscila dalla tua macchina. redStackPRO non conserva mai le tue credenziali cloud.
redStackPRO è una range di validazione per TTP e strumenti a livello di operazioni di produzione, non un prodotto di formazione o CTF.
[!IMPORTANT] redStackPRO è in prerelease (beta). Le funzionalità sono ancora in evoluzione prima della 1.0. GCP, AWS e Azure sono testati end to end; Proxmox ed ESXi sono nella roadmap. Aspettati spigoli, e fissa una versione rilasciata se hai bisogno di stabilità.
Hai incontrato uno spigolo o hai feedback? Apri una issue su Issues. Se riguarda un deploy, allega il file
logs/deploy-*.logripulito scritto dall'esecuzione (registra versioni, provider e dove si è fermato, con i segreti rimossi) così può essere analizzato rapidamente. Le tue segnalazioni plasmano il rilascio.
redStackPRO mette l'infrastruttura d'attacco e le range bersaglio sulla stessa tela. Le due
modalità della tela sono Offense (infrastruttura d'attacco) e Defense (range AD difensive); l'
export nomina il suo handoff OFFENSE-BRIEFING.md o DEFENSE-BRIEFING.md in base alla modalità.
Split horizon C2, infrastruttura d'attacco: due front door che non condividono un destino, Apache davanti a Sliver e Nginx davanti a Mythic e Adaptix, ogni redirector sulla propria rete peered, con i teamserver, il collector e gli operatori dietro un jumpbox.
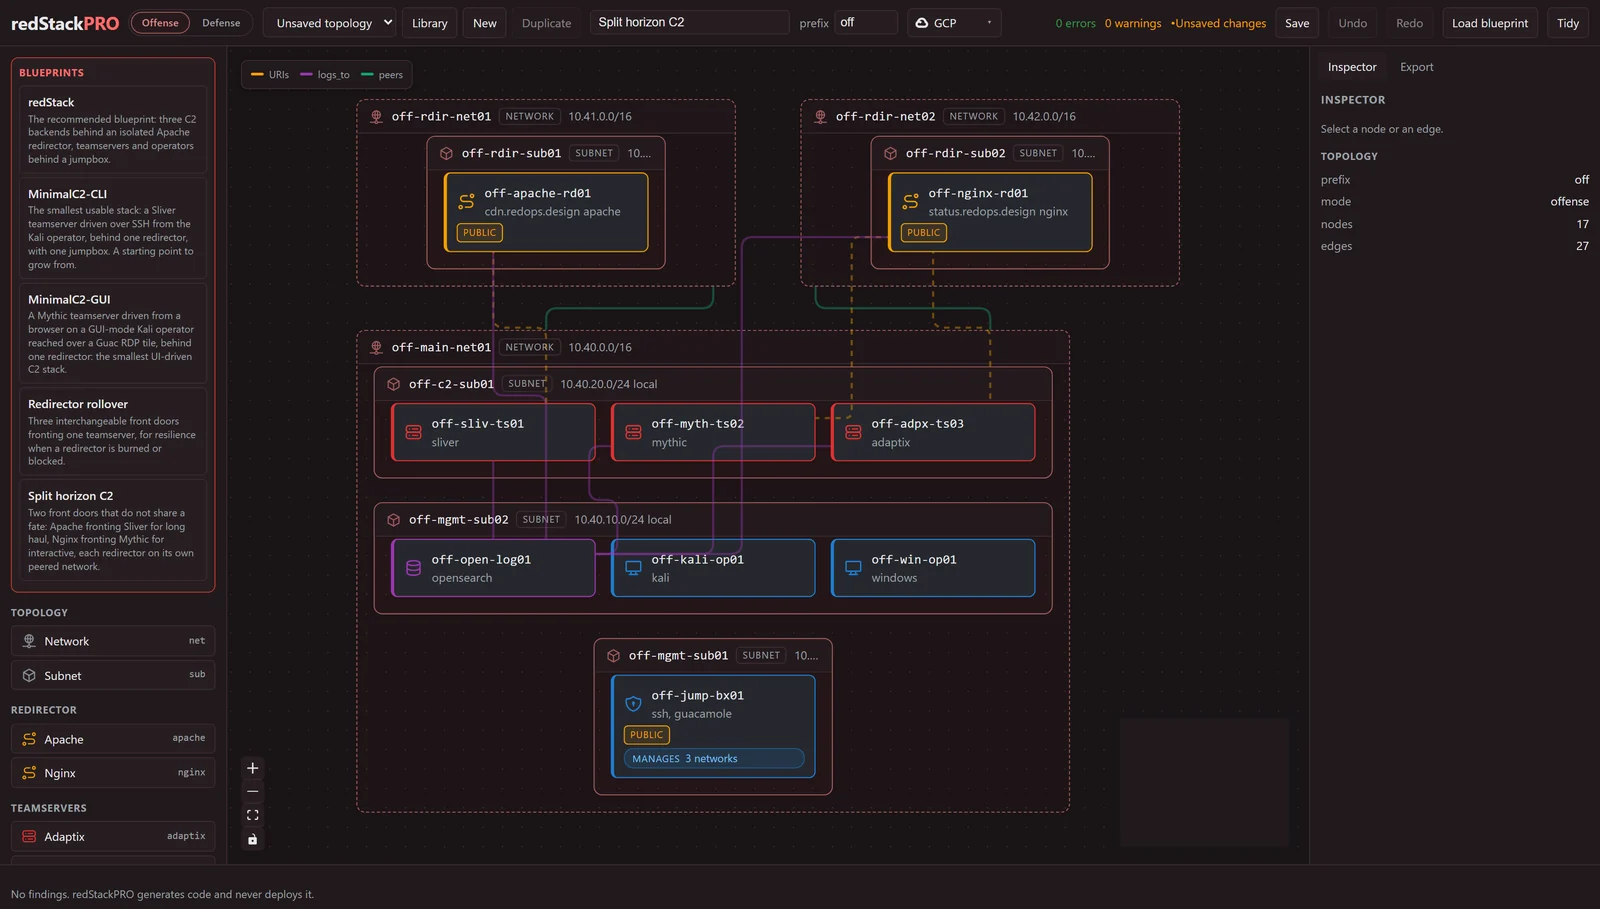
I due errori nella barra superiore sono la tela che valida mentre costruisci: i redirector non hanno ancora un dominio, che imposti a uno che controlli prima di distribuire. Viene intercettato qui, non al momento dell'apply.
Più operatori, un solo stack. Un jumpbox dell'infrastruttura d'attacco può indicare un
elenco di operators (handle più ruolo), e ciascuno riceve un login al portale Guacamole
sulla password di laboratorio condivisa. Imposta access_mode del jumpbox a wireguard o
openvpn (il default è un portale pubblico) e ogni operatore riceve anche una credenziale
VPN personale, generata sul jumpbox durante il provisioning: le chiavi non
entrano mai nell'export, e la configurazione client di ciascun operatore, che contiene la sua chiave
privata, attende sul jumpbox che tu la recuperi e la consegni. I login al portale degli
operatori indicati nella topologia condividono l'unica password di laboratorio, quindi l'isolamento
per operatore deriva dalla credenziale VPN propria di ciascun operatore, non dal login al portale;
le password individuali del portale per loro sono nella roadmap. In una modalità di accesso VPN il
portale si chiude verso internet e si sposta dietro il tunnel, mentre SSH resta aperto
così l'amministratore può continuare a distribuire e gestire la macchina, e
sudo rsp-operator add <handle> (anche remove e list) aggiunge un compagno di squadra al
jumpbox in esecuzione, stampando la sua credenziale VPN e una password di portale
propria. Vedi la
wiki Deploying a Range.
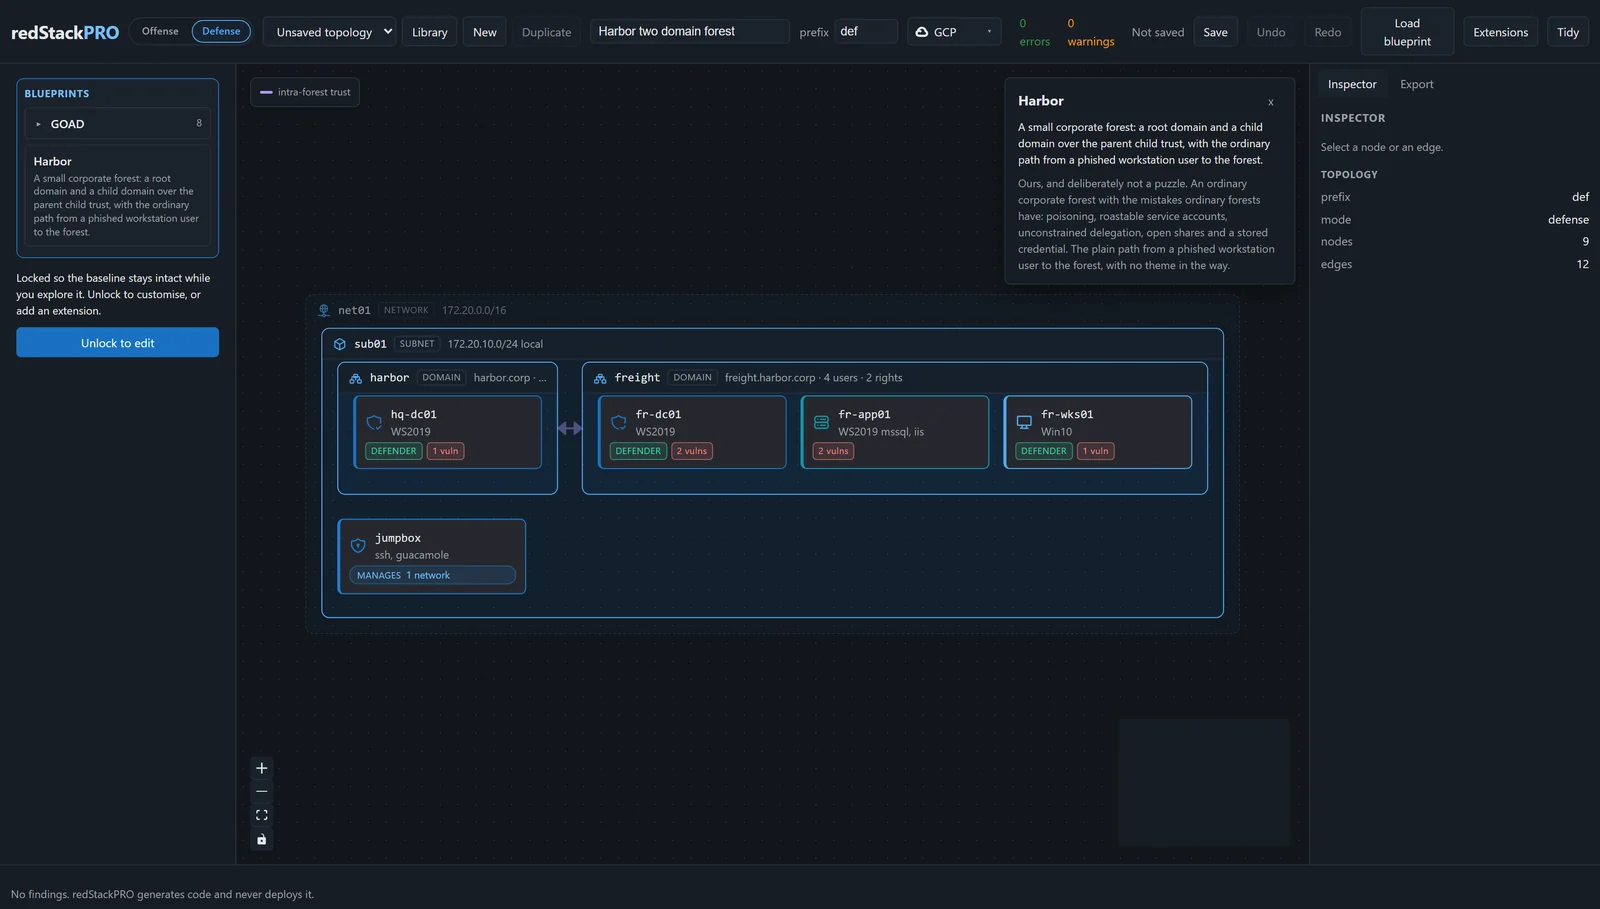
Harbor, una range bersaglio: una piccola foresta aziendale, un dominio root e un figlio su una relazione di trust padre-figlio, con il percorso ordinario da una workstation phished alla foresta.
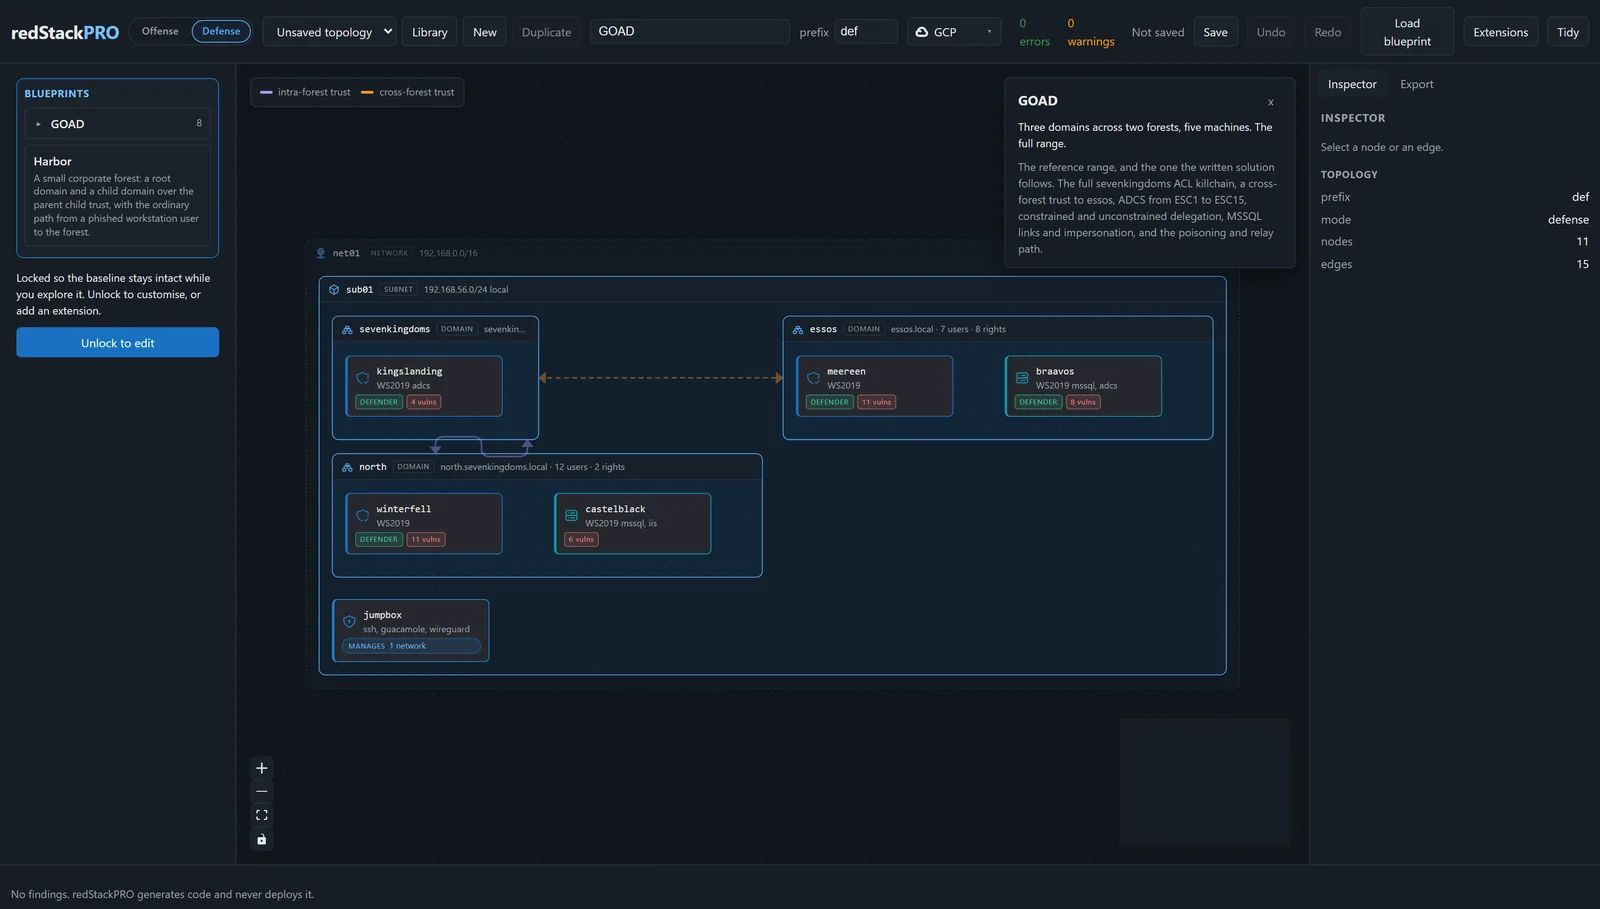
GOAD, il laboratorio completo: tre domini su due foreste, cinque macchine e le loro trust, la gamma di riferimento che la soluzione scritta segue.
[!IMPORTANT] L'export è il confine. La canvas genera file; li esegui con le tue credenziali. redStackPRO non distribuisce mai nulla e non conserva mai le tue credenziali o chiavi cloud.
[!CAUTION] Solo uso autorizzato. redStackPRO costruisce infrastrutture offensive e gamme deliberatamente vulnerabili. Usalo solo in ambienti di laboratorio che possiedi o che sei esplicitamente autorizzato a testare, mai contro sistemi per cui non hai il permesso scritto.
Pre-release, con altro in arrivo prima della 1.0. La pipeline stessa funziona end to end: una topologia viene compilata in Terraform e Ansible, e l'export viene distribuito.
| Provider | Stato |
|---|---|
| GCP, AWS | Supportati e testati end to end, sia per le gamme target sia per l'infrastruttura d'attacco. |
| Azure | Supportati e testati end to end, sia per le gamme target sia per l'infrastruttura d'attacco (novità nella 0.10.0). |
| Proxmox, ESXi | In roadmap, non ancora supportati. |
L'intera canvas in un unico container, l'API e la web app su una sola porta:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # compila l'immagine da questo checkout
Compose esegue l'immagine che fissa, ghcr.io/devzero-security/redstackpro:0.10.0,
prelevandola da GHCR e compilandola da questo checkout solo quando il pull fallisce.
Oppure esegui l'immagine pubblicata senza compose (:latest e :0.10.0 sono la stessa
build):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
La canvas è in ascolto sulla porta 8000 all'interno del container. Per servirla su una porta
host diversa, modifica la metà sinistra del mapping (-p 8787:8000), oppure imposta
REDSTACKPRO_PORT per compose (REDSTACKPRO_PORT=8787 docker compose up in bash,
$env:REDSTACKPRO_PORT=8787; docker compose up in PowerShell).
Compose include anche un backend Postgres opzionale per una distribuzione condivisa:
REDSTACKPRO_DATABASE_URL=postgresql+psycopg://redstackpro:redstackpro@db:5432/redstackpro \
  docker compose --profile postgres up
L'immagine è solo il livello di composizione. Non include Terraform o Ansible e non conserva mai le tue credenziali cloud: esegui l'export che produce dalla tua macchina, esattamente come nel flusso da sorgente qui sotto.







