
 #1
Strumenti per la creazione e la gestione di ambienti isolati (VM, container) per test di sicurezza e analisi malware.
Raccomandato da Kitploit

 vulhub/vulhub
Ambienti vulnerabili pre-costruiti basati su Docker-Compose
 dockur/windows
Esegui Windows all'interno di un container Docker con accelerazione KVM, installazione automatica e risorse personalizzabili. Supporta più versioni…
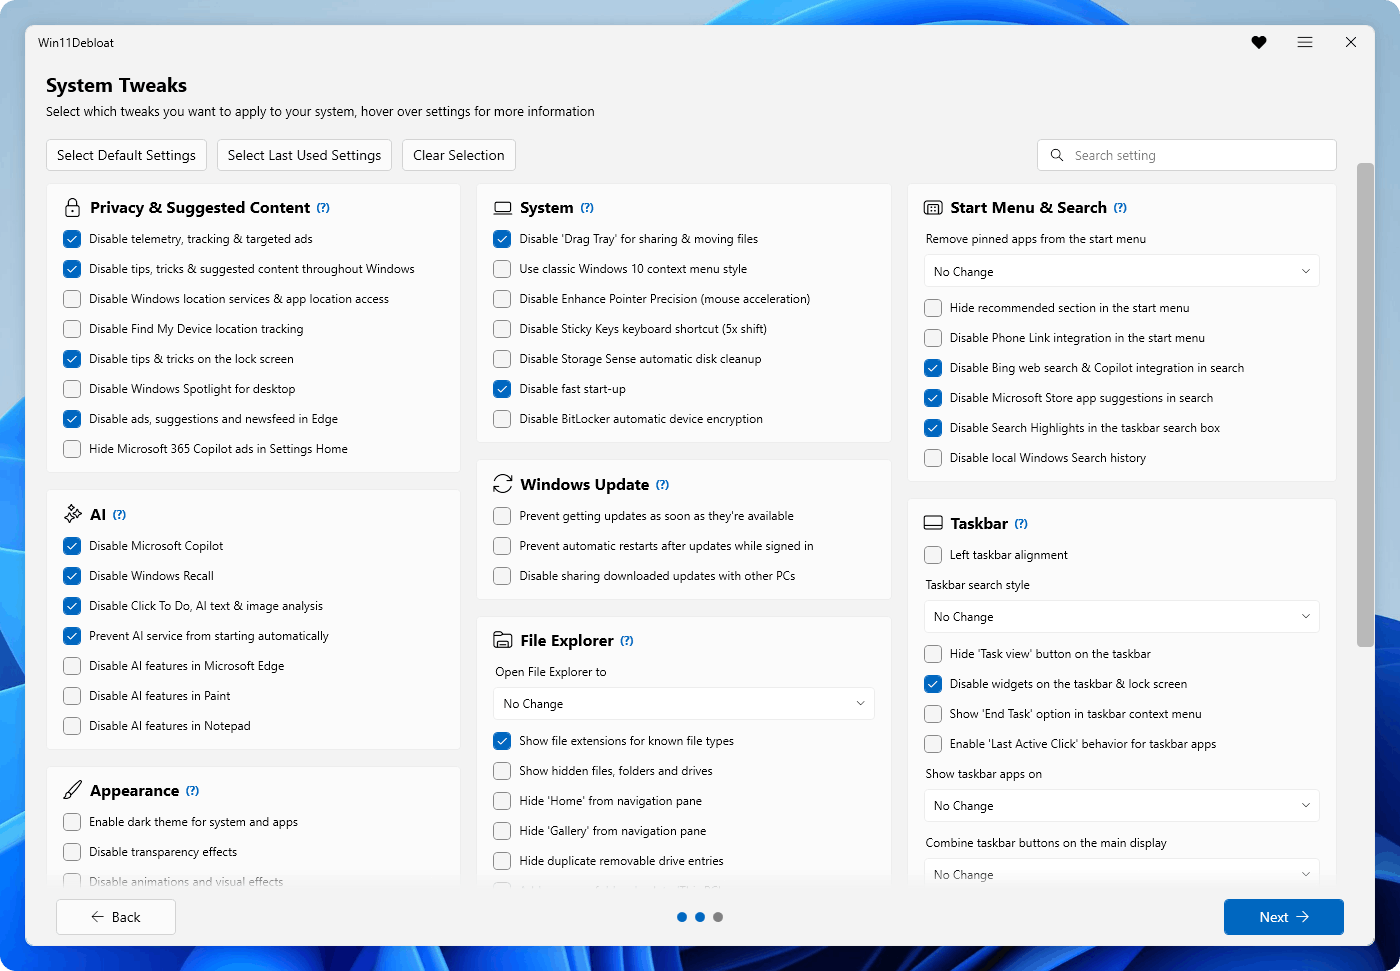 raphire/win11debloat
Uno script PowerShell semplice e leggero che ti consente di rimuovere le app preinstallate, disabilitare la telemetria e apportare varie altre…
 firecracker-microvm/firecracker
MicroVM sicure e veloci per il computing serverless.
 google/gvisor
Isola in sandbox i container tramite un kernel applicativo in spazio utente che intercetta le chiamate di sistema, limita l'accesso al kernel…
 qemu/qemu
Mirror ufficiale di QEMU. Consultare https://www.qemu.org/contribute/ per sapere come inviare modifiche a QEMU. Le Pull Requests sono disabilitate.…
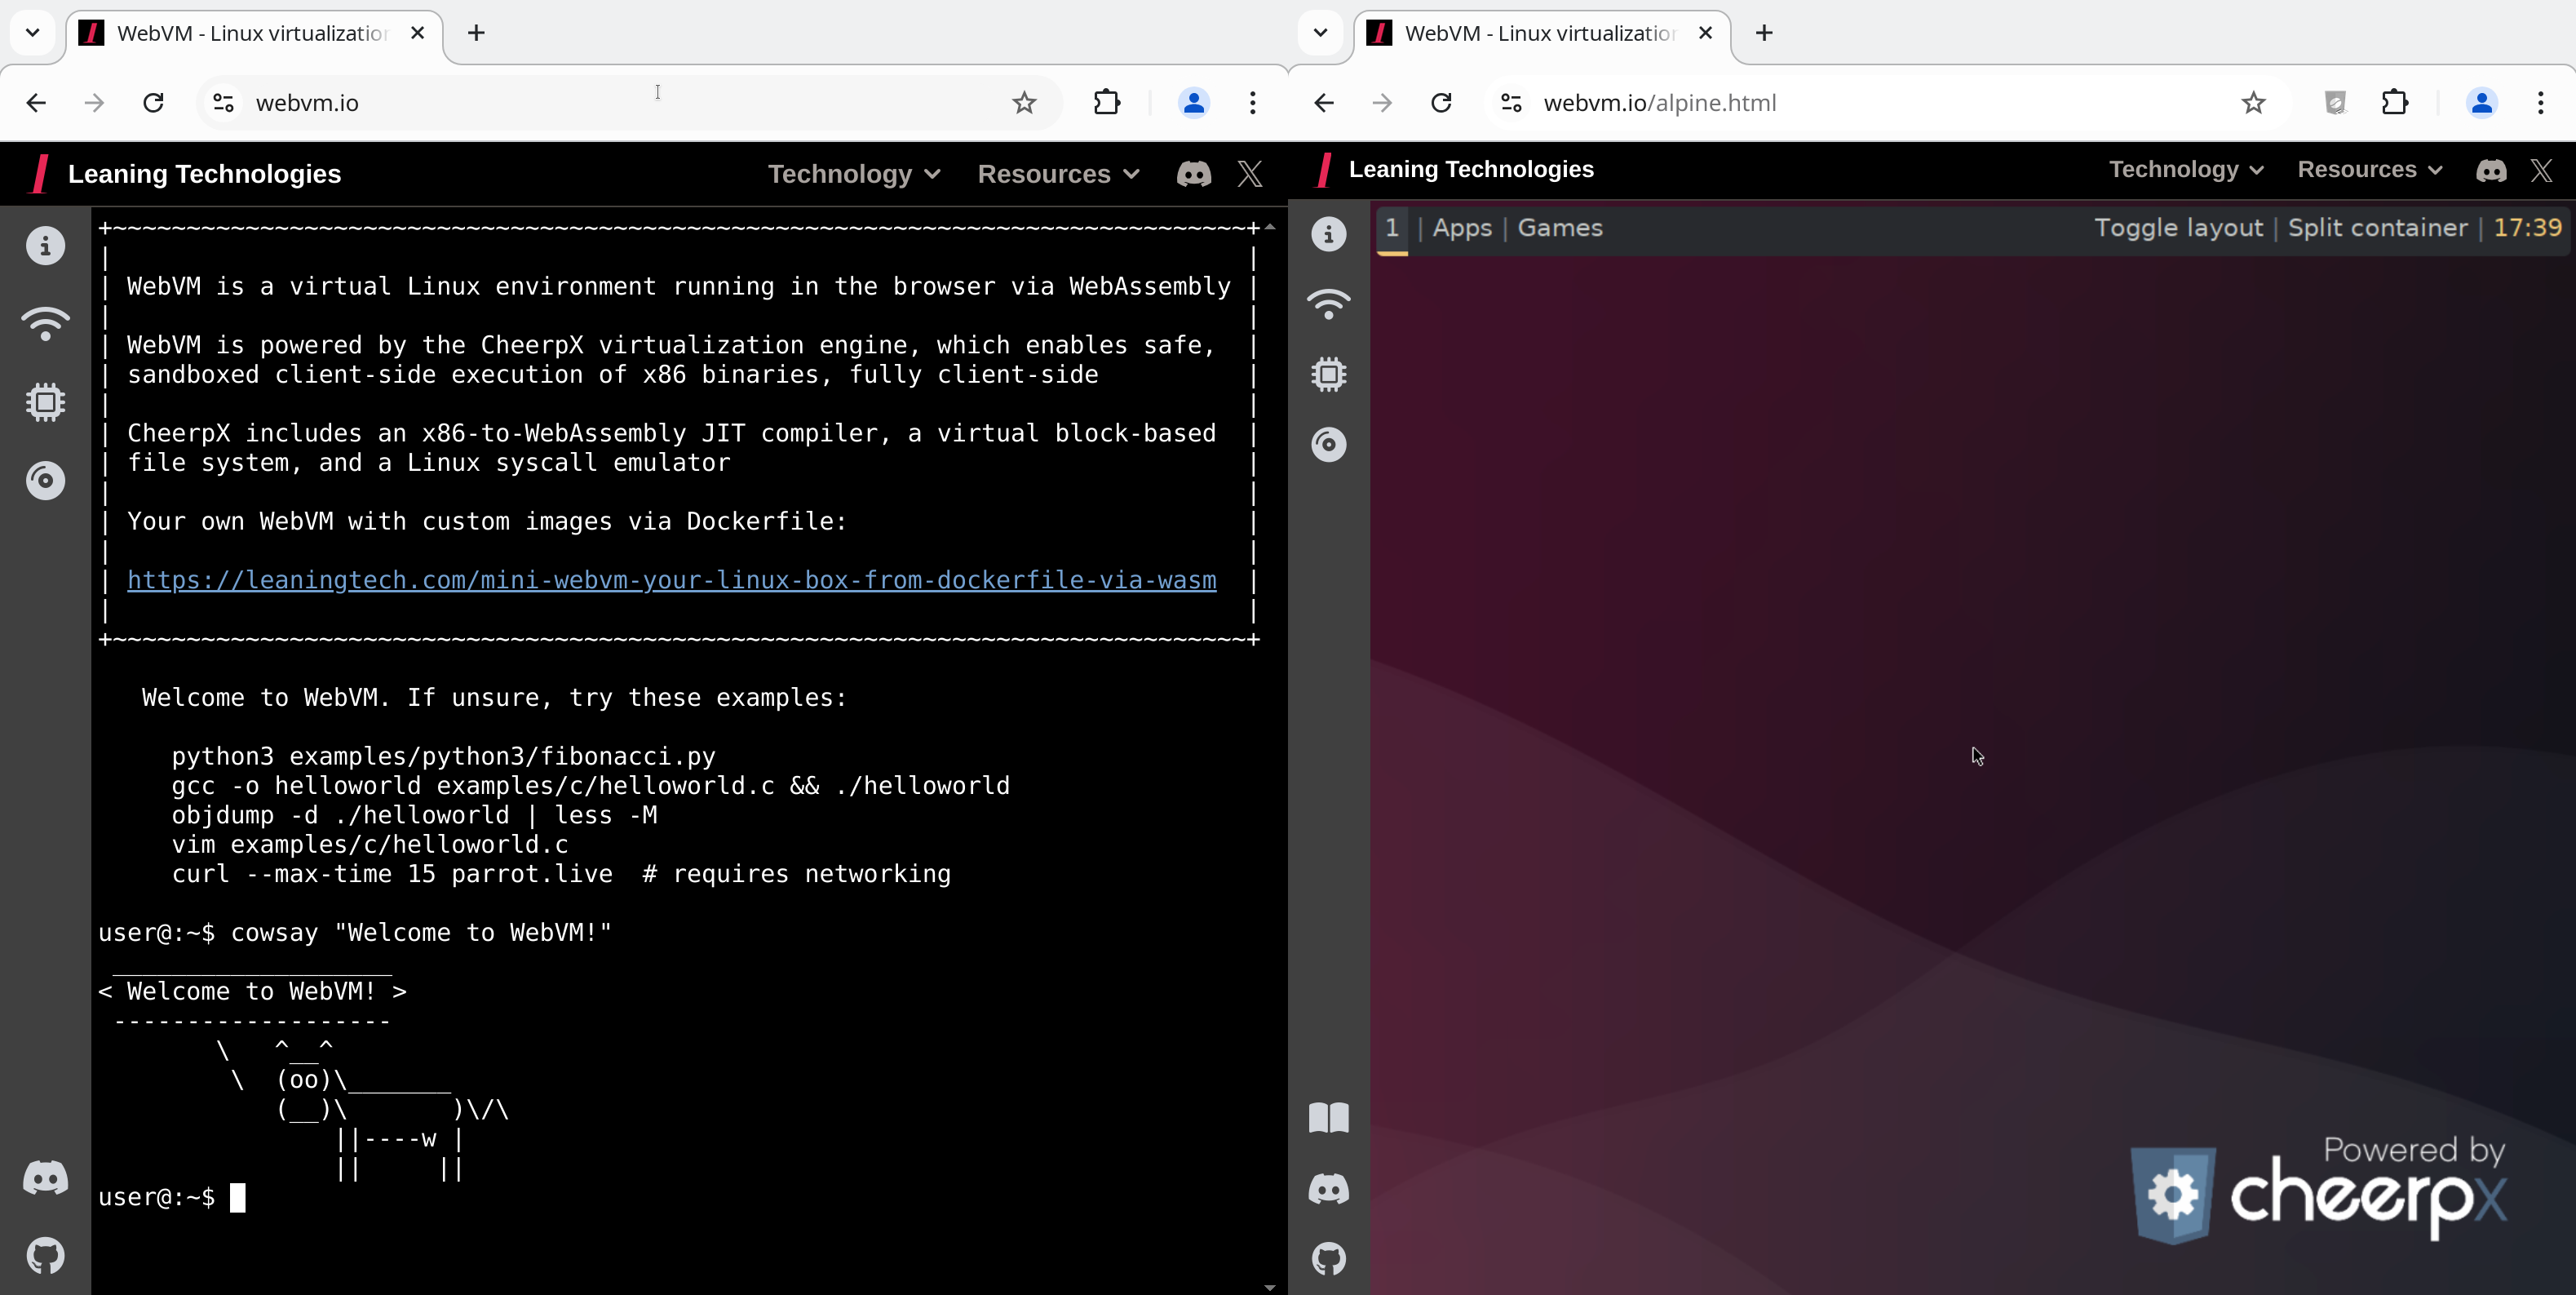 leaningtech/webvm
Macchina virtuale Linux lato client in esecuzione nel browser tramite WebAssembly, con rete Tailscale, immagini personalizzate basate su Dockerfile e…
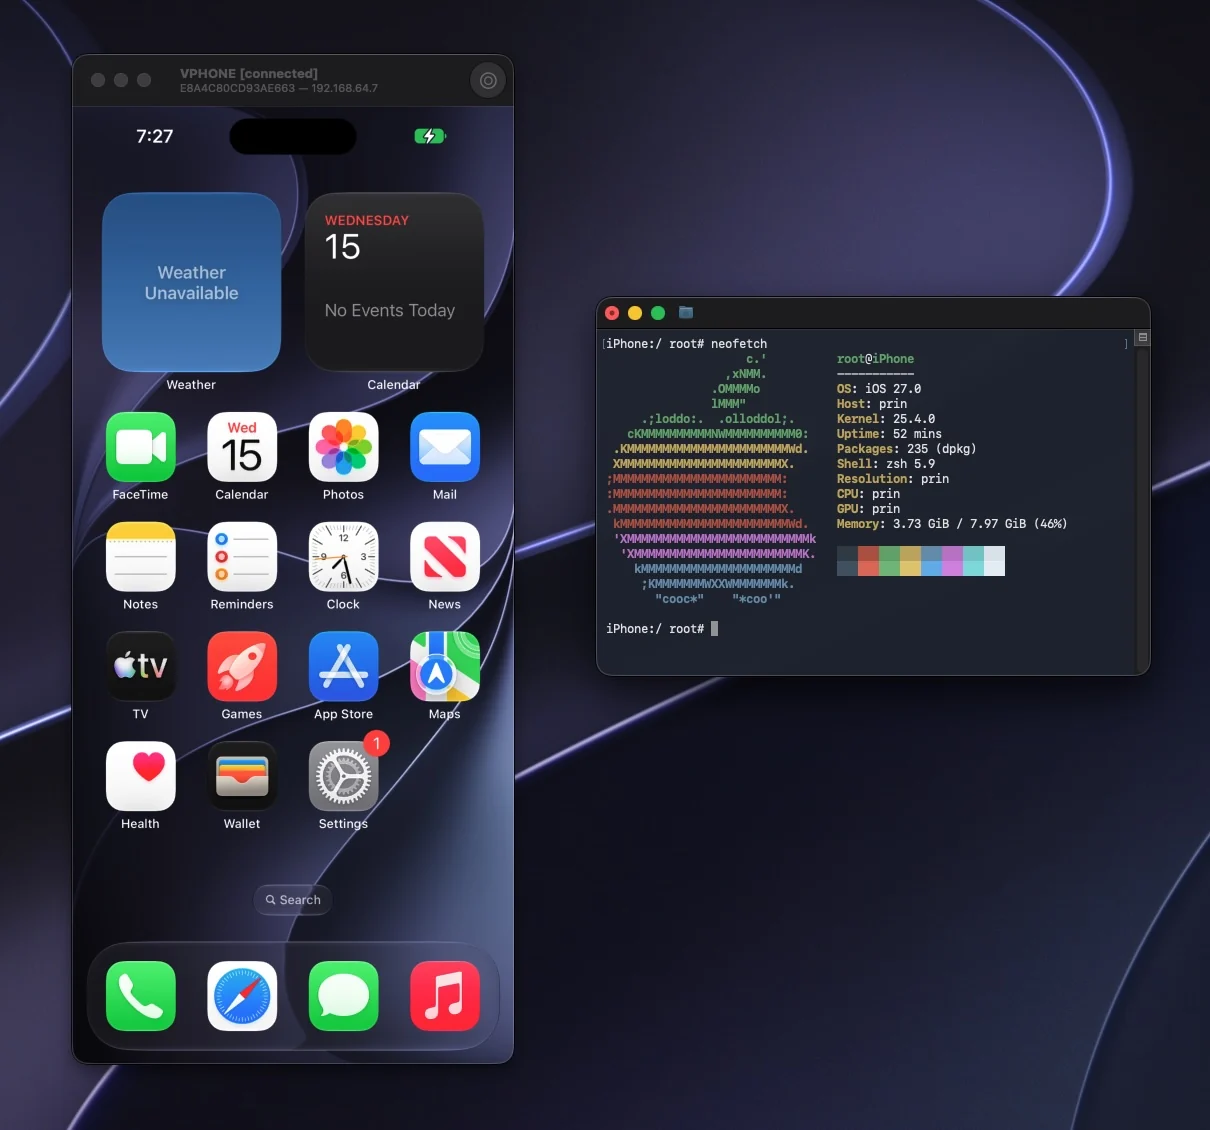 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 kata-containers/kata-containers
Kata Containers è un progetto e una community open source che lavorano per costruire un'implementazione standard di Macchine Virtuali (VM) leggere…
 nvidia/openshell
Runtime sandboxed per agenti AI autonomi con policy YAML dichiarative che applicano vincoli su filesystem, rete e processi, oltre all'iniezione di…
 blackarch/blackarch
Una distribuzione basata su ArchLinux per penetration tester e ricercatori di sicurezza.
 mandiant/commando-vm
Distribuzione personalizzabile di macchina virtuale basata su Windows, preconfigurata con strumenti di sicurezza offensiva per test di penetrazione e…
 netblue30/firejail
Linux namespaces e sandbox seccomp-bpf
 bmax121/apatch
Il patching del kernel Android e del sistema Android
 rapid7/metasploitable3
Metasploitable3 è una VM costruita da zero con un gran numero di vulnerabilità di sicurezza.
 containers/bubblewrap
Strumento di sandboxing di basso livello senza privilegi usato da Flatpak e progetti simili
 momo5502/sogen
🪅 Emulatore userspace per Windows e Linux





