Verificatore offline delle prove di CopyEscape per Docker relativo a CVE-2026-17106. Prove sulla versione di Docker e sulla configurazione di build. Python autonomo; report JSON/CSV/HTML; nessun payload di exploit.



Evasione della destinazione di copia di Docker
CVE-2026-17106 · triage offline delle versioni
copyescape-check è il repository dedicato a CVE-2026-17106 (alias GHSA-hfg8-hc9c-6c3h), una vulnerabilità in cui un archivio appositamente costruito può indurre la copia in uscita di docker cp (e altre estrazioni di moby/go-archive) a scrivere al di fuori della destinazione prevista.
È uno strumento Python 3.10+ autonomo, basato solo sulla libreria standard, che confronta le versioni segnalate dall'operatore di Docker Engine/CLI, Docker Desktop e moby/go-archive con le correzioni pubblicate, e riporta l'incertezza in modo onesto. Non effettua richieste di rete, non esegue Docker né codice applicativo e non verifica mai la sfruttabilità. Di CompleteTech LLC.
[!IMPORTANT] Un confronto di versioni è un'evidenza, non uno stato di runtime verificato. Un risultato
potentially_affectednon è una sfruttabilità confermata, efixed_version_reportednon è una garanzia di sicurezza né una patch distribuita verificata. I backport dei fornitori e le build personalizzate non sono rilevabili da una stringa di versione.
| Campo | Ambito |
|---|---|
| Identificatore dell'exploit | CVE-2026-17106 |
| Alias per questo stesso exploit | GHSA-hfg8-hc9c-6c3h |
| Regole verificate rispetto alle fonti primarie | 2026-10-24 |
| Stato di implementazione | Implementato (triage offline delle versioni) |
Gli alias e i molteplici prodotti interessati identificano questo stesso exploit; non creano ulteriori ambiti di scansione. Le correzioni per vulnerabilità diverse appartengono a repository indipendenti.
python3, sostituirlo nei comandi seguenti.python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
Nel primo comando, Engine 29.6.2 è al di sotto della correzione riportata (potentially_affected), e go-archive 0.2.5 rientra in un intervallo in cui le fonti sono in disaccordo (unknown, mai sicuro).
Esegui python copyescape_check.py --help per l'utilizzo e i codici di uscita, e python copyescape_check.py --tool-version per la versione del checker. Esegui i test con python -m unittest -v. Input, campi e formati di output sono documentati nella reference.
Le immagini mostrano il report HTML generato dagli input sintetici con nomi riservati in docs/example-inventory.json; l'output è docs/example-report.html. Sono un esempio dell'output reale del checker, non una valutazione di alcun sistema.
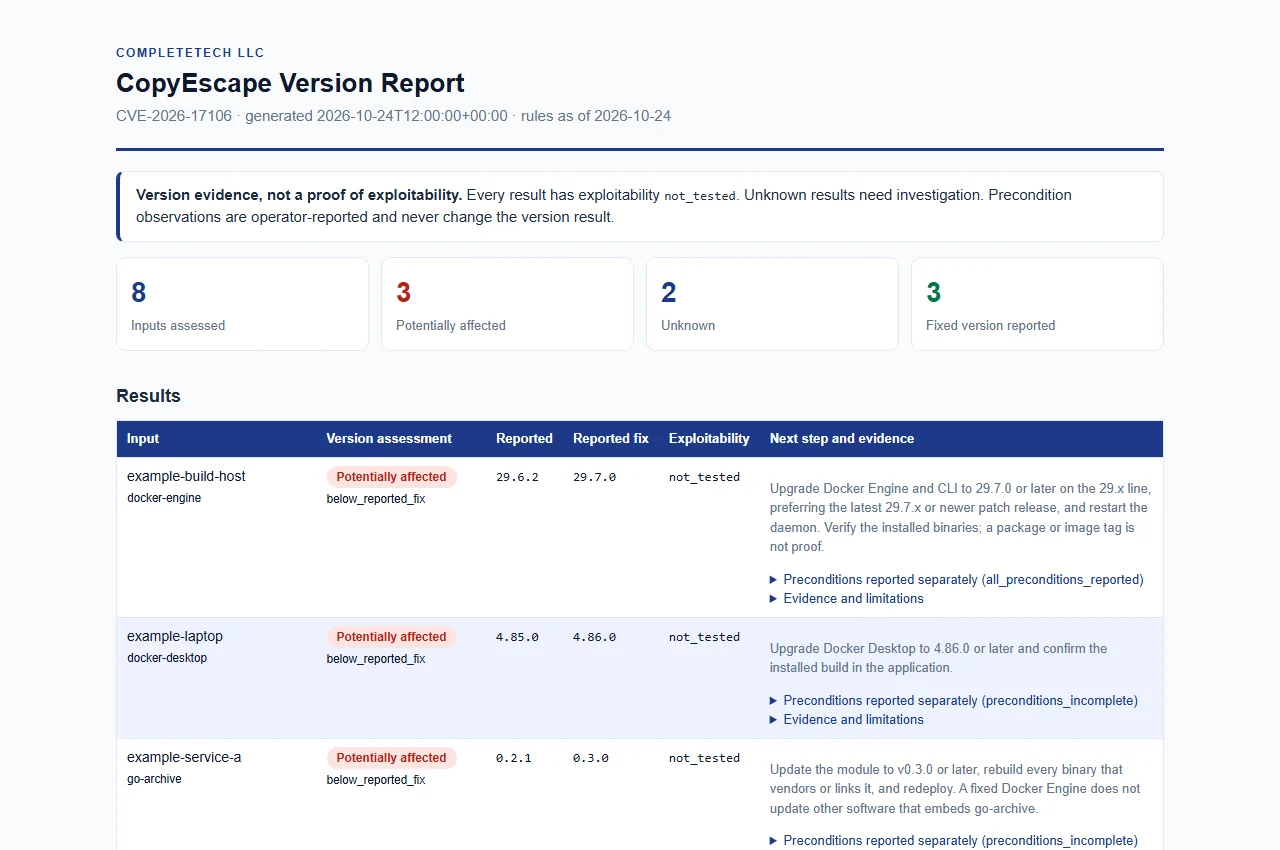
Esempio sintetico generato da input inventati; non è una valutazione reale.
copyescape_status (lo stato della versione) è separato dalle osservazioni sulle precondizioni e dall'exploitability.
| Stato | Significato |
|---|---|
potentially_affected | La versione semplice riportata è al di sotto della correzione riportata sull'unica linea di rilascio coperta dalle fonti. Non è exploitability confermata. |
fixed_version_reported | La versione semplice riportata soddisfa la correzione riportata. Non è una garanzia che la build distribuita sia corretta. |
unknown | Versioni mancanti, malformate, prerelease, qualificate, vendor/custom-build, in conflitto, con intervallo contestato o su linee non coperte. Esaminale; non modificano mai il codice di uscita. |
not_tested per ogni risultato.docker cp o estrazione con go-archive, privilegi di scrittura sul filesystem host) possono essere fornite come osservazioni dell'operatore. Sono riportate accanto al risultato della versione e non lo modificano mai.unsupported_runtime non è utilizzato: le fonti del vendor esaminate non pubblicano evidenze sul ciclo di vita per questi componenti in questo contesto.x.y.z (con v iniziale opzionale); tutto il resto rimane unknown.L'elenco completo dei motivi dello stato della versione e dei campi del report è nella reference.
Esaminate il 2026-10-24 rispetto alle fonti primarie di seguito. Le regole sono uno snapshot offline datato (rules_as_of compare in ogni report); ricontrolla gli advisory prima di affidarti a una copia obsoleta di questo strumento.
| Componente | Versione corretta riportata | Linea valutata | Fonte |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Docker Engine v29 release notes |
| Docker Desktop | 4.86.0 | 4.x | Docker security announcements |
moby/go-archive | 0.3.0 | 0.x | Publisher and GitHub-reviewed advisories |
Gestione dei confini e limiti:








