Recaf 


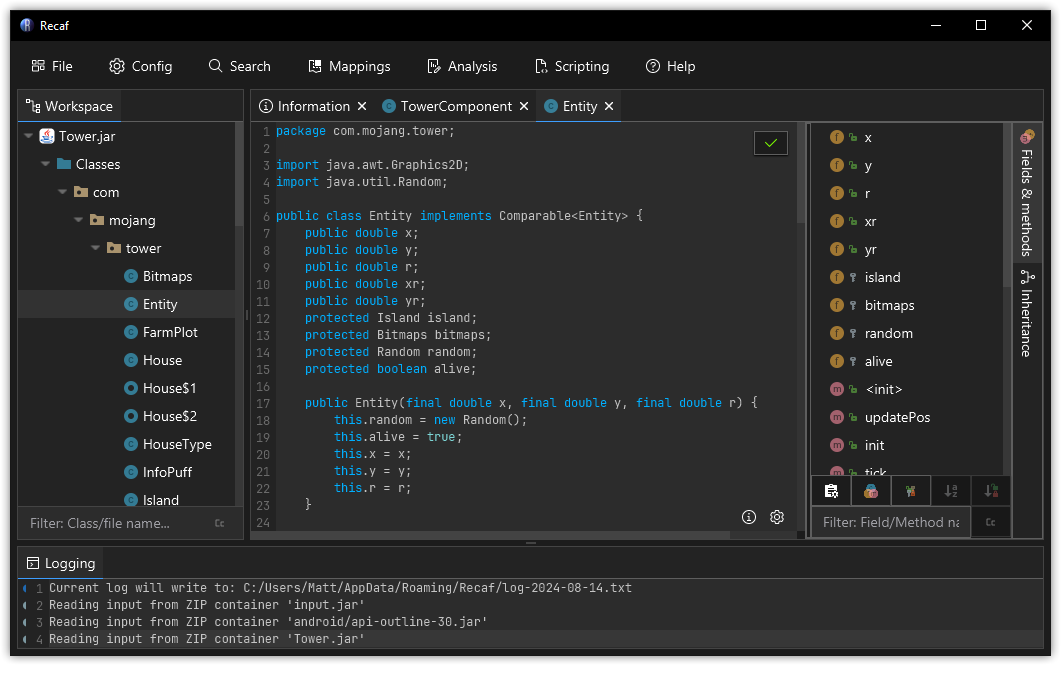
Un editor di bytecode Java e Android versatile e facile da usare. Recaf rende più semplice lavorare con applicazioni Java compilate. Esplora codice sconosciuto, analizza applicazioni offuscate, modifica le classi senza il loro codice sorgente originale ed esporta le tue modifiche, il tutto tramite un'interfaccia familiare simile a quella di un IDE.
Download
- Launcher
- Scarica le release snapshot dalle esecuzioni CI di GitHub, assicurandoti di avere le release più aggiornate.
- Utilizzo e istruzioni per il launcher sono disponibili nel repository del launcher.
- Snapshot releases
- Consulta le CI actions per gli artefatti di release.
- Independent releases
Funzionalità
Decompila ed esplora applicazioni Java
Naviga le applicazioni compilate tramite un'interfaccia familiare, simile a quella di un IDE.
- Passa tra più decompilatori Java configurabili: CFR, Procyon, Fernflower
- Ogni decompilatore può essere configurato completamente tramite il menu di configurazione. Se ti perdi, usa semplicemente la barra di ricerca della finestra di configurazione e digita il nome del decompilatore che vuoi modificare.
- Cerca stringhe, costanti, riferimenti a classi, metodi e pattern di istruzioni bytecode.
- Naviga le applicazioni Java come faresti con un IDE.
- Control + clic sinistro o premi F3 per saltare alle classi, ai campi e ai metodi referenziati.
- Sinistra/Destra + Alt per saltare tra le posizioni visitate di recente.
- Control + G per trovare rapidamente classi, membri o contenuto di file in un'applicazione aperta.
- Tutto il resto è accessibile tramite menu contestuali con clic destro.
- Clicchi su una classe? Vengono mostrate le operazioni per la classe.
- Clicchi su un metodo? Vengono mostrate le operazioni per il metodo.
- Le applicazioni Java e Android sono trattate allo stesso modo.
Modifica il bytecode Java con facilità, da un livello alto o basso
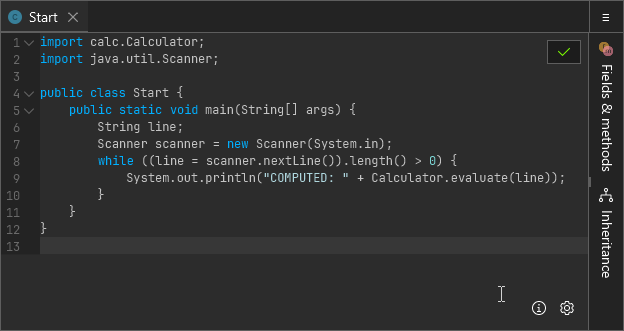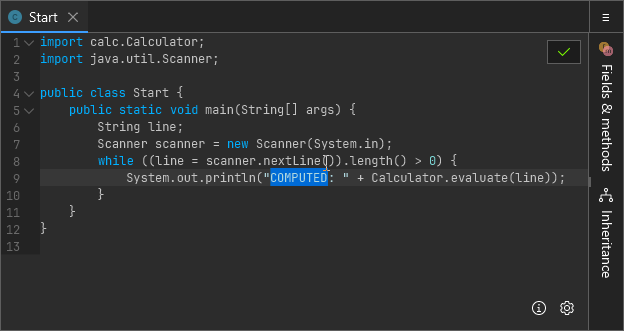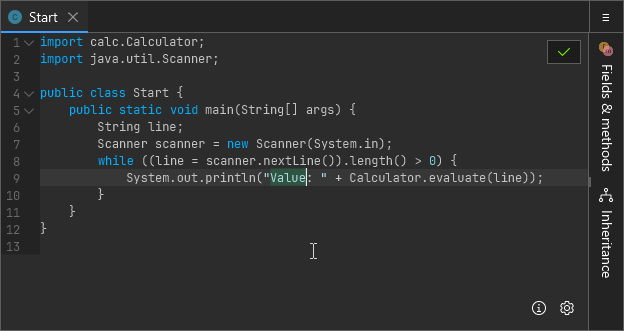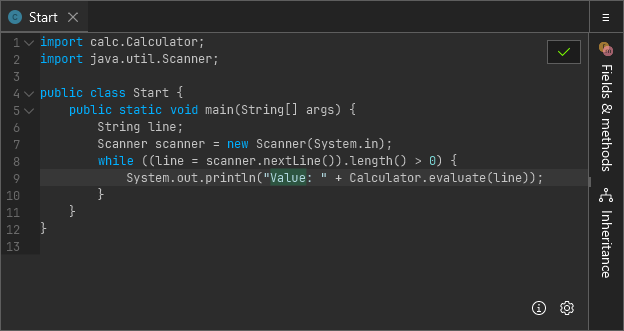
Apporta modifiche semplici modificando direttamente il codice sorgente Java decompilato, salva le modifiche, quindi esporta l'applicazione modificata.
- Manca codice di dipendenze / librerie nel JAR dell'applicazione? Recaf può colmare le lacune analizzando il codice esistente e generando codice scheletro per le librerie. Il compilatore non riesce a notare la differenza.
- Riscontri problemi con la qualità della decompilazione che rendono troppo difficili le modifiche al sorgente? Usa l'assembler di bytecode!
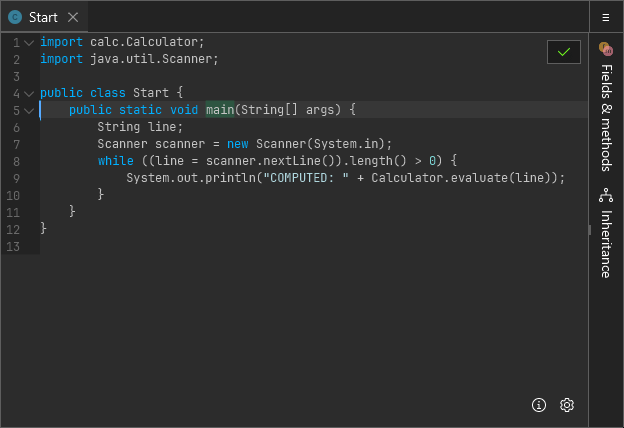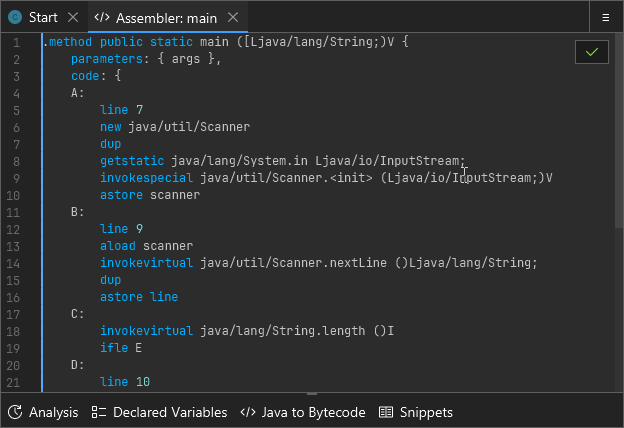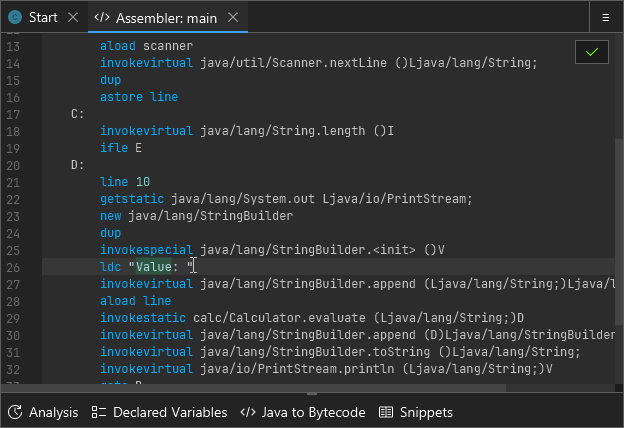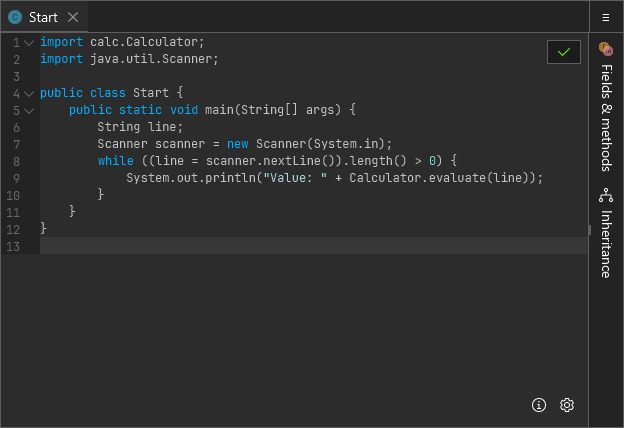
L'assembler di bytecode di Recaf rende facile modificare i file di classe di basso livello. Gli aspetti complessi del formato del file vengono astratti da te. Strumenti utili possono assisterti anche se sei un totale principiante del bytecode.
- Funzionalità dell'assembler:
- Nomi di variabili usati al posto degli slot delle variabili, rendendo il codice più facile da leggere e comprendere.
- Feedback immediato sugli errori di sintassi, sull'uso improprio delle istruzioni, ecc.
- Visualizza il flusso di controllo cliccando su un'etichetta per vedere dove portano le istruzioni di controllo del flusso.
- Strumenti dell'assembler:
- Analisi: Visualizza quali valori si trovano sullo stack e nelle variabili locali in qualsiasi punto del metodo. Clicca su una riga e questa si aggiorna per mostrare cosa accade in quel punto del codice.
- Variabili dichiarate: Una tabella di tutte le variabili, di come vengono usate e con navigazione a singolo clic per saltare tra tali utilizzi.
- Da Java a Bytecode: Scrivi un semplice codice sorgente Java sul lato sinistro, visualizza il bytecode Java equivalente sul lato destro. Puoi facilmente generare bytecode complesso dal codice sorgente, quindi copiarlo e incollarlo nell'assembler ovunque desideri.
- Snippet: Ti ritrovi a scrivere sempre la stessa chiamata di debug
println? Salvala come snippet e accedivi in qualsiasi momento. Copiare e incollare stampe di debug pronte all'uso è il linfa vitale di qualsiasi programmatore che cerca disperatamente di fare debug di codice di terze parti i cui autori sono andati per la via dei dinosauri.
Analizza e deoffusca applicazioni protette
Recaf offre una serie di strumenti per rendere il lavoro con codice offuscato il più semplice possibile. La ridenominazione degli identificatori, la cifratura delle costanti numeriche e stringa e persino l'offuscamento del flusso di controllo possono essere tutti neutralizzati con facilità.
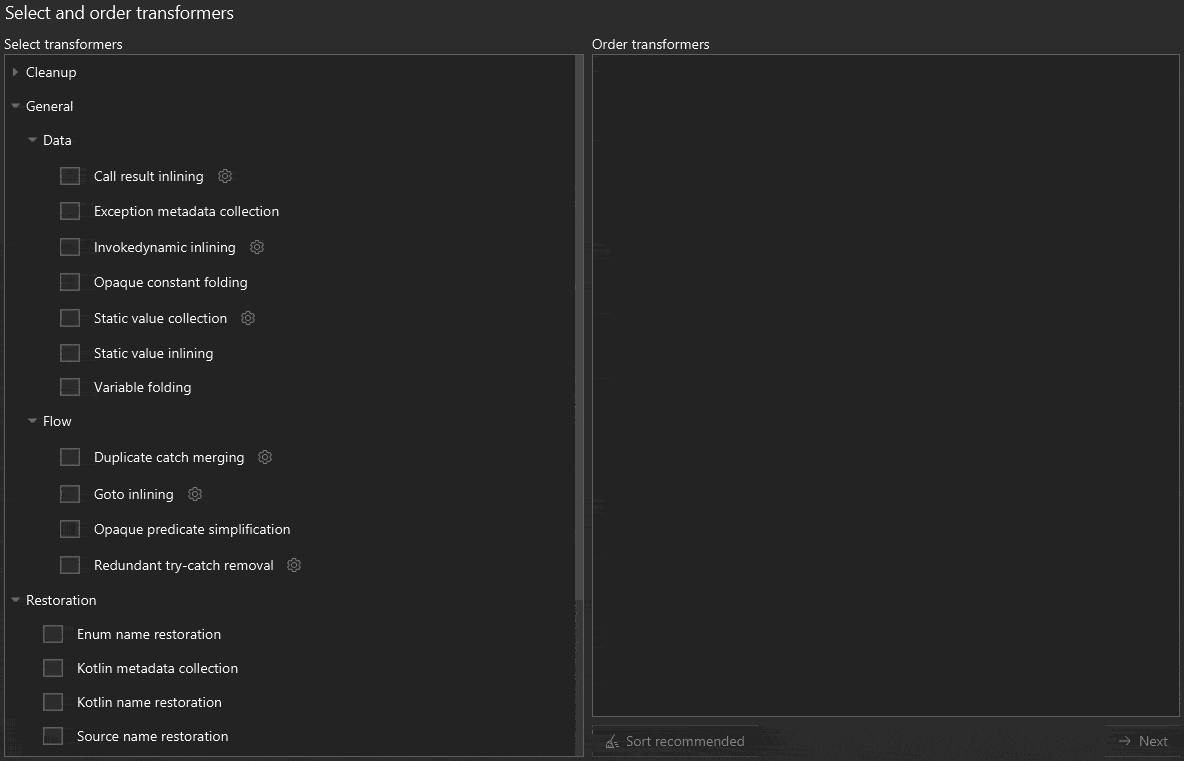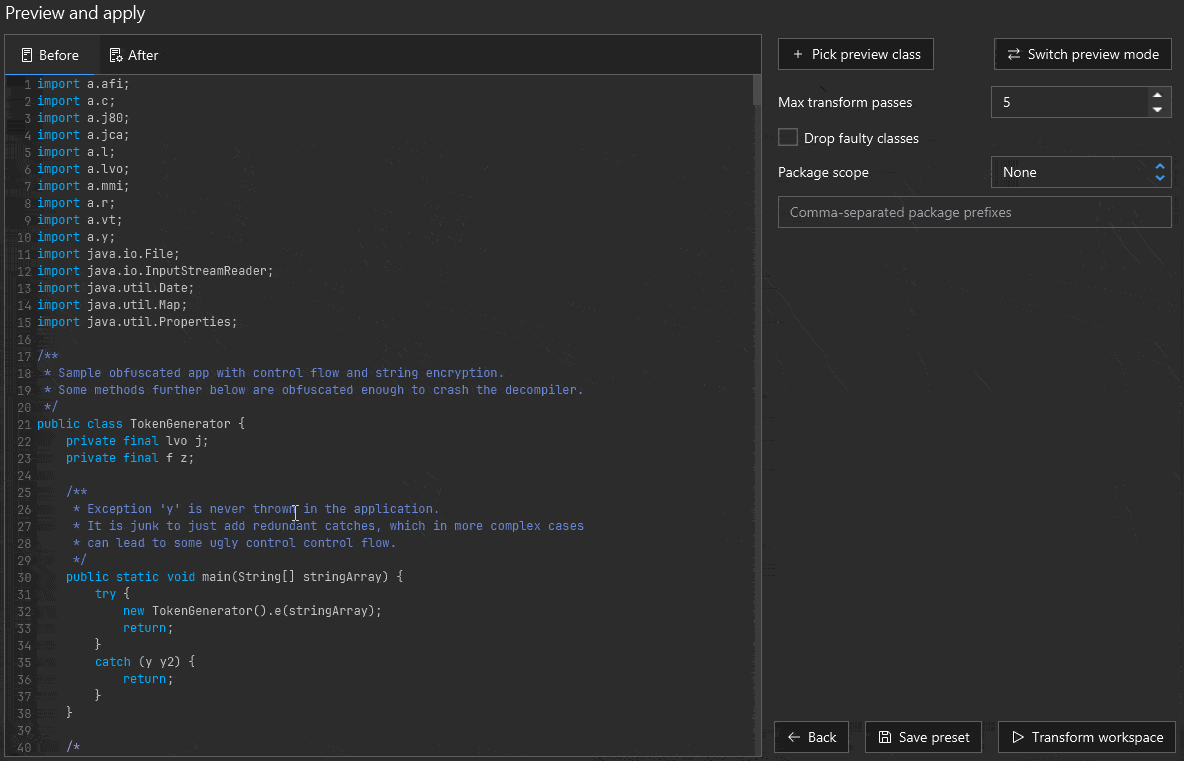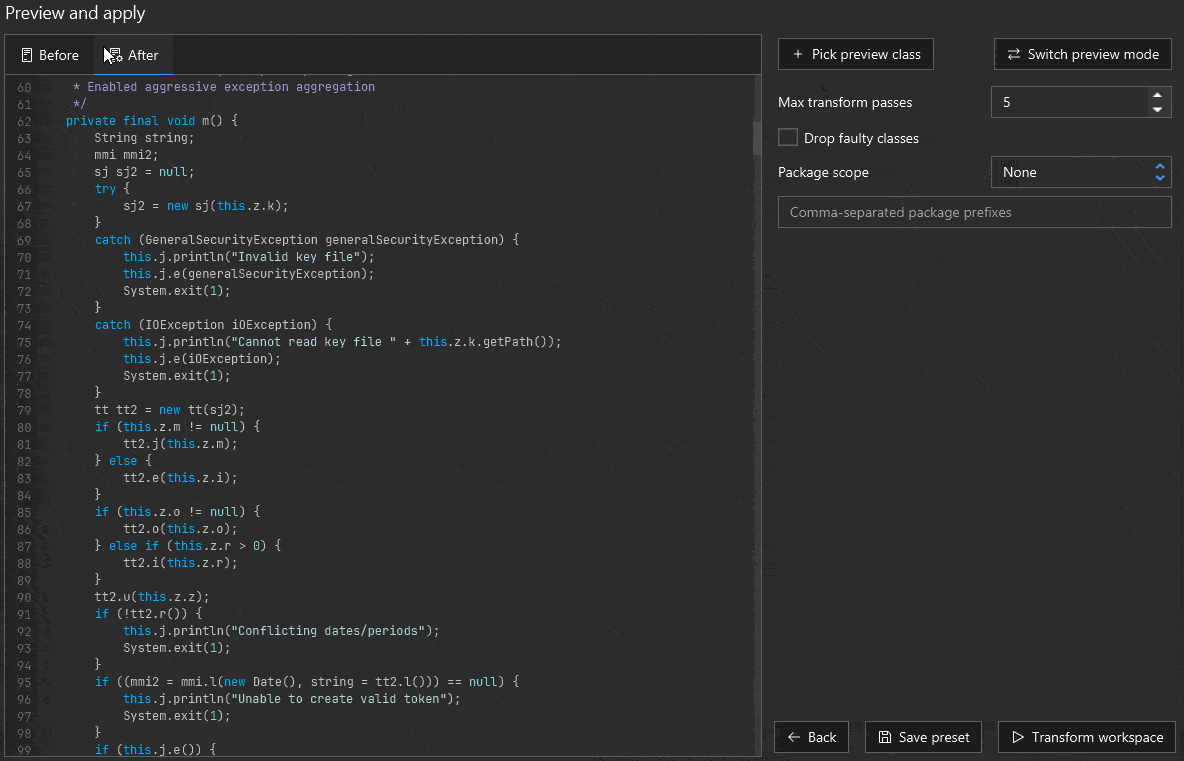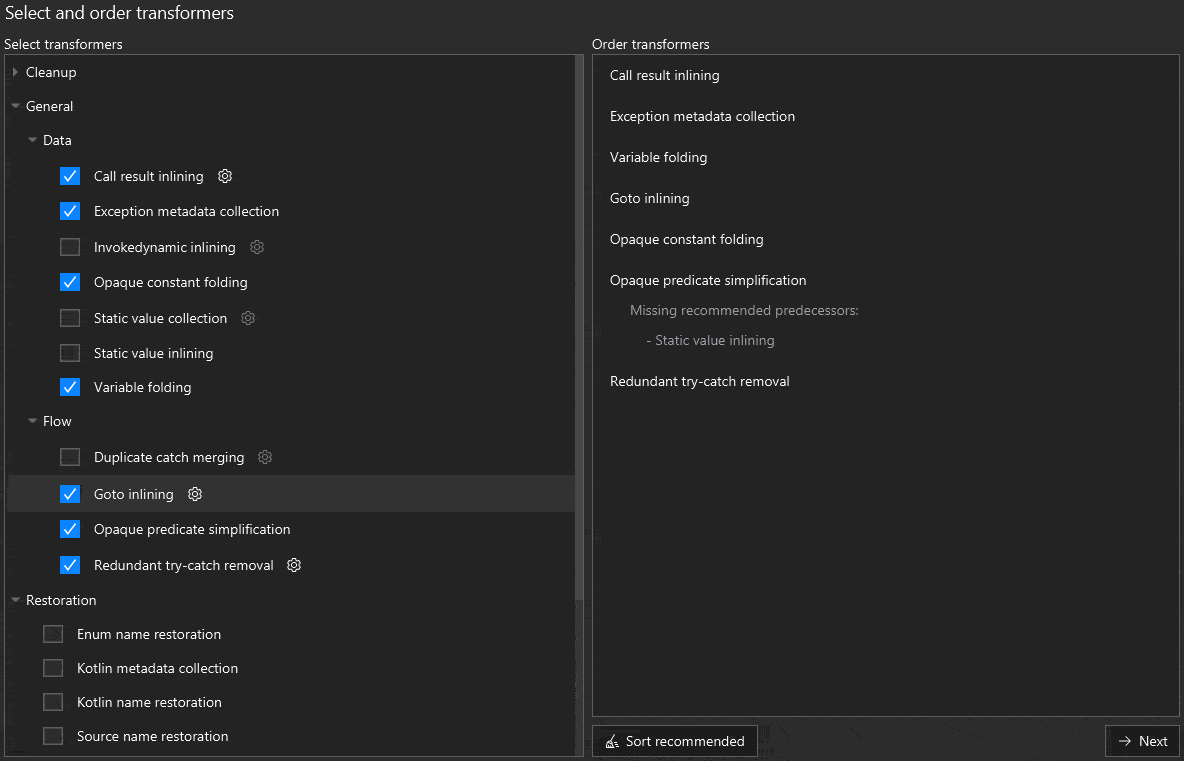
Automatizza i flussi di lavoro di analisi e reverse engineering con script e plugin
Recaf espone tutte le sue funzionalità tramite API modulari. Puoi scrivere uno script per automatizzare un flusso di lavoro e poi eseguirlo ancora e ancora tramite la CLI. 
 col-e/recaf







