
Suite di test di sicurezza mobile open-source per iOS e Android. Precedentemente Passionfruit


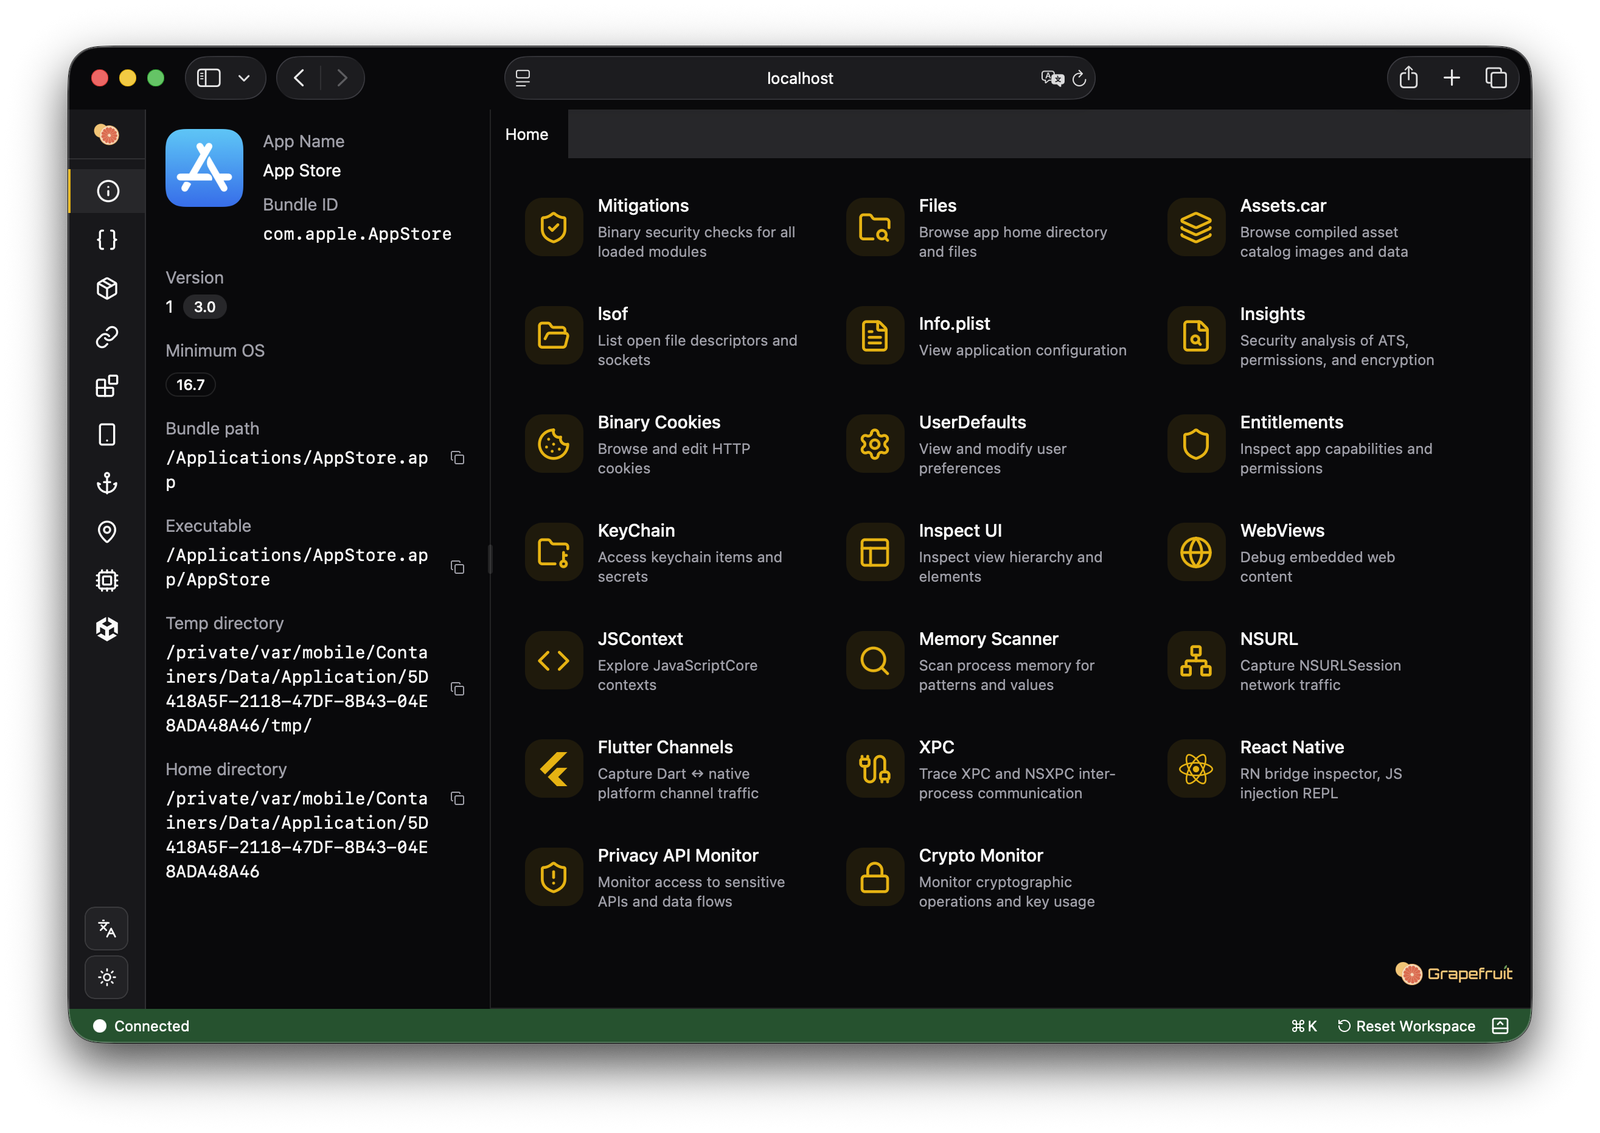
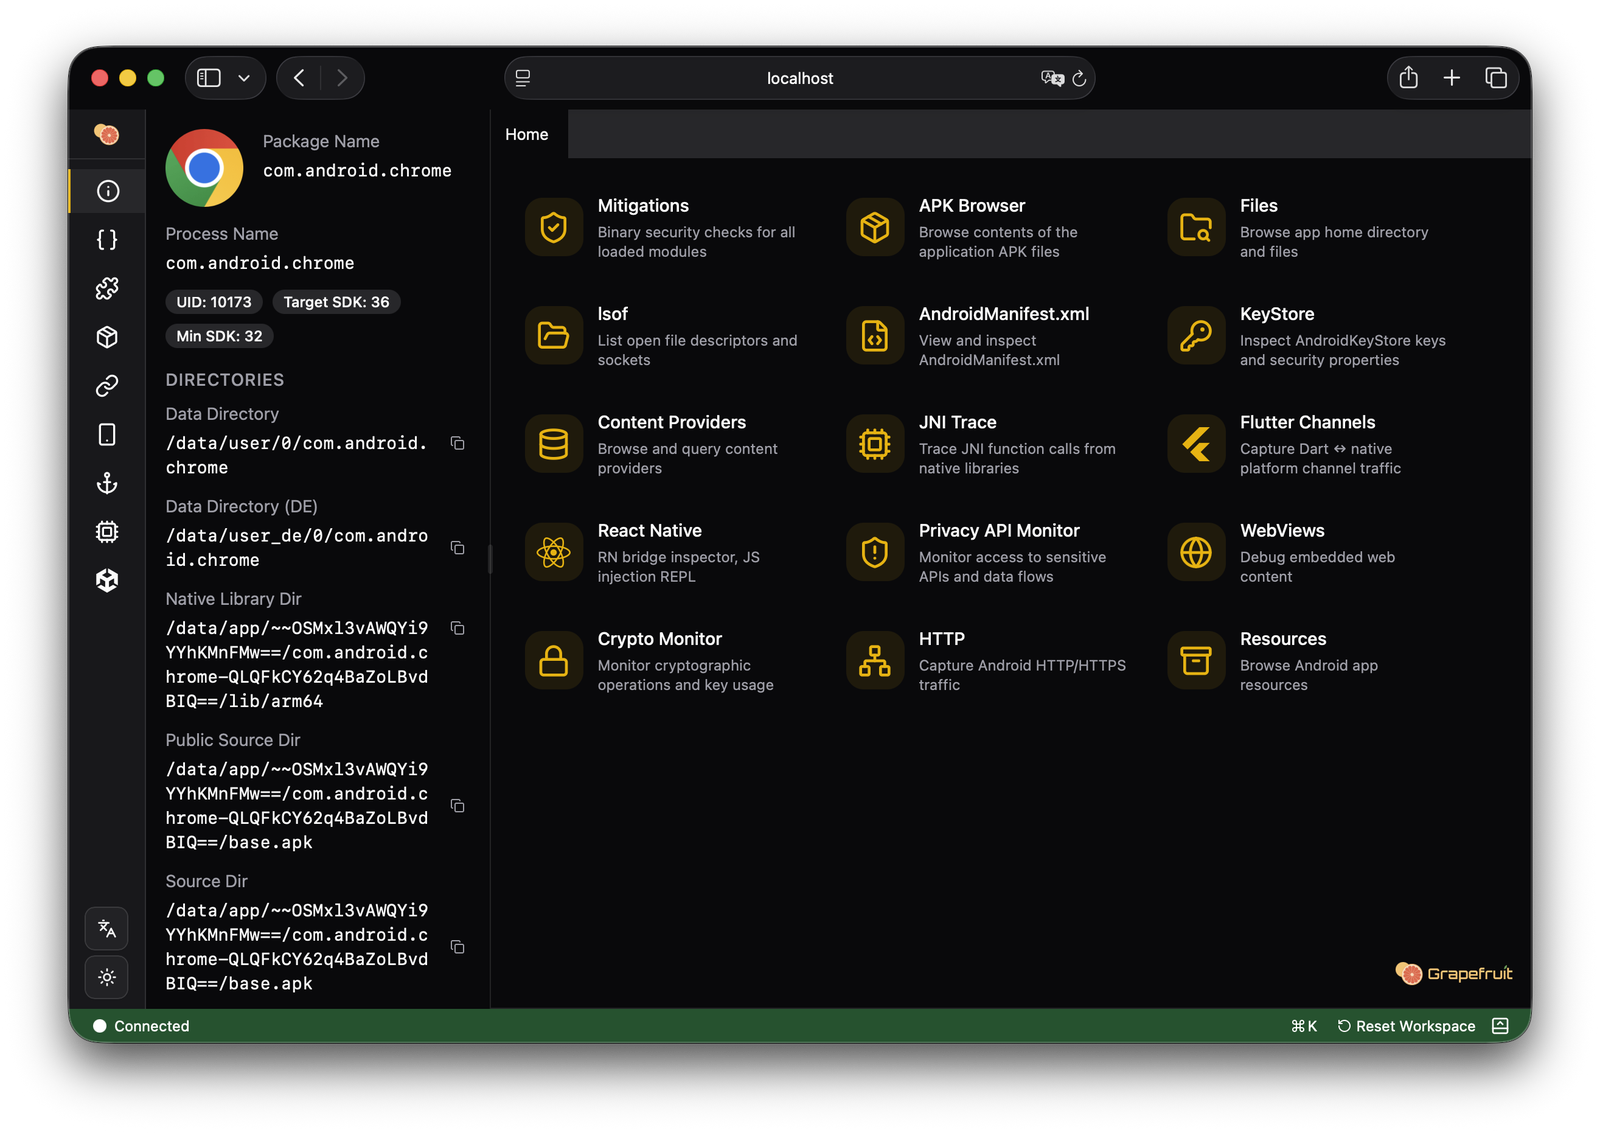
Toolkit di strumentazione runtime per applicazioni mobile basato su Frida. Ispeziona, esegui hook e modifica le app mobile tramite un'interfaccia web.
Ora supporta sia iOS che Android!
Richiede il server Frida in esecuzione sul tuo dispositivo. Segui prima le guide ufficiali di configurazione(Android).
npm (consigliato, richiede Node.js 22.18+)
npm install -g igf
igf
Oppure eseguilo senza installazione (richiede Node.js 22.18+)
npx igf
I binari precompilati per macOS, Linux e Windows sono disponibili su GitHub Releases. Sia lo sviluppo da sorgente che gli eseguibili precompilati utilizzano Node.js; consulta la guida allo sviluppo per il flusso di lavoro npm.
igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message
| Variabile | Descrizione | Predefinito |
|---|---|---|
HOST | Indirizzo di bind del server | 127.0.0.1 |
PORT | Porta del server | 31337 |
FRIDA_VERSION | Versione principale di Frida (16 o 17) | 17 |
FRIDA_TIMEOUT | Timeout delle operazioni Frida (ms) | 1000 |
PROJECT_DIR | Directory del progetto per dati/cache/log | .igf nella cwd |
I flag da riga di comando hanno la precedenza sulle variabili d'ambiente quando entrambi sono impostati.
Questo progetto non include bypass integrati per le protezioni anti-tampering:
Motivazione: Le soluzioni RASP (Runtime Application Self-Protection) si evolvono continuamente per rilevare i framework di strumentazione. Mantenere bypass efficaci richiede uno sforzo costante per stare al passo con i nuovi metodi di rilevamento, introducendo un significativo onere di manutenzione e potenziali problemi di stabilità. Inoltre, questi bypass sono altamente specifici per l'applicazione, rendendo fragili le soluzioni generiche.
Invece di distribuire bypass integrati fragili, Grapefruit si concentra su capacità di strumentazione e ispezione che si integrano bene con strumenti di bypass dedicati.
Approcci consigliati per valutazioni autorizzate in cui è richiesto il bypass di RASP:
Frida Syscall Tracer — Usa frida-strace (Frida 17.8.0+) per tracciare le chiamate di sistema nel processo target. Questo aiuta a identificare gli artefatti di rilevamento e a determinare quali patch sono necessarie prima di collegare Grapefruit:
frida-strace -U -f com.example.app
Consulta le note di rilascio di Frida 17.8.0 per i dettagli.









