 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Note di reverse engineering e strumenti Python per il firmware degli JBL Wave Buds 2 (BES1306): formato del contenitore OTA, layout della flash, protocollo BLE/GATT e modello di fiducia CRC-32.


Note di reverse engineering e strumenti riproducibili per gli JBL Wave Buds 2
(Bestechnic BES1306, PID 2100): il layout sulla flash, il formato del container
OTA fino al singolo byte, il protocollo di comando BLE/GATT e il trasporto cifrato
"TOTA v2" di BES, i confini di fiducia lato dispositivo e lato app, la console
di fabbrica, e un metodo riproducibile per caricare un'immagine compilata in autonomia su un'unità di tua
proprietà.
L'analisi copre due build — il wavebuds.elf analizzato con IDA (apr 2025) e
il pacchetto di distribuzione 2.9.0 (set 2026) — un container OTA a 8 stream
completamente specificato (verificato tramite repack byte-identico), il modello di integrità CRC-32
confermato sia lato app che lato dispositivo, una tabella di comandi di fabbrica con 54/59 voci,
12 variabili di stato OTA in RAM, un'enumerazione di 7.960 funzioni e un
differenziale tra le build. Il recupero semantico è approfondito per i sottosistemi OTA/flash/CRC/fabbrica
e solo enumerativo altrove — vedi l'audit di completezza.
[!WARNING] Questa è una ricerca hardware eseguita dal proprietario, non un aggiornamento ufficiale JBL. Il flashing di un'immagine modificata è irreversibile: la fase di download è a stadi e sicura contro il brick, ma l'attivazione di un'immagine valida per il CRC ma difettosa non ha alcun percorso di recupero esposto. Leggi SAFETY.md prima di riprodurre qualsiasi cosa.
Versione turca: README.tr.md
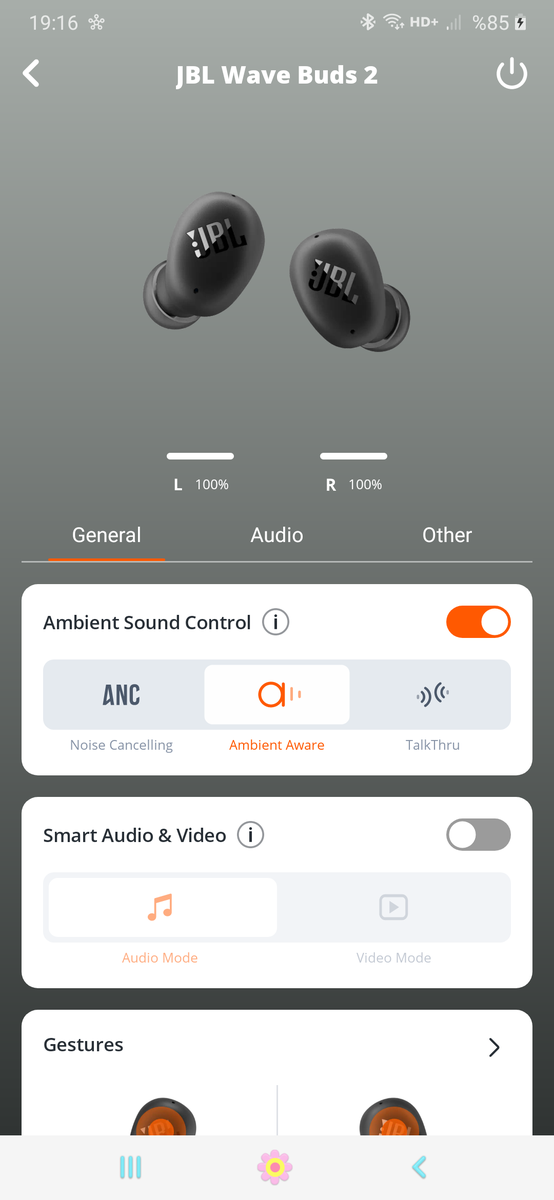
Risultato hardware sull'unità testata: dopo la validazione della pipeline OTA app + MITM con CA utente, entrambi gli auricolari si connettono, riportano il 100% e ogni controllo dell'app (ANC/Ambient, gesti, EQ) funziona. Quando è stato fornito il pacchetto modificato di un byte, il proprietario ha riportato successo dell'aggiornamento, riavvio e funzionamento normale. Il byte modificato non è stato riletto dal dispositivo; questa è un'osservazione sullo stato di salute, non una prova di quale immagine sia stata eseguita.
Gli indirizzi provengono dalla build analizzata (wavebuds.elf); vedi il
registro degli indirizzi e la provenienza.
0x2C0918BC verifica la configurazione, ogni segmento e
l'intera immagine con la routine CRC-32 0x2C0CE944 (tabella 0x2C0F5218) più un
magic "BEST". Il pacchetto modificato di un byte ha prodotto un aggiornamento
riportato come riuscito; l'esecuzione del byte modificato e i controlli ROM restano non verificati.com.jbl.counterfeit.Rsa2048DynamicVerifier) è
anti-contraffazione (autenticità del dispositivo), non firma del firmware.0x28120000 mentre
l'applicazione in esecuzione rimane intatta. Questo riduce il rischio della fase di download ma
non garantisce il recupero da un aggiornamento difettoso.0x2C0905E4: MEMORY[0x20026BA0] ∈ {2,4}).UNRESOLVED.La modifica è intenzionalmente minima — un byte dell'immagine decompressa.
Il marcatore RTX V5.5.1 inizia all'offset decompresso 64096; la sua cifra finale
è stata modificata all'offset 64105 (0xFA69) per produrre V5.5.2, e il CRC-32
del container è stato ricalcolato. È cosmetica per design:
lo scopo è testare la consegna di un'immagine modificata ma con CRC valido senza cambiare
il comportamento. Il proprietario ha riportato successo e funzionamento normale, ma il
marcatore modificato non è stato riletto; vedi il confine di validazione.
Base (owner-supplied; not redistributed)
  official 2.9.0 package   549,558 bytes   SHA-256 836cb251f9fb2261dde14f39ba18d358c48018817f3c3d1b527e1ac5f3ab7ba2
  decompressed image       955,596 bytes   SHA-256 489663e80b76f20f4c94671064908569fac5f4e3df10ab6d7369baffe094f67d
  container CRC-32          A0C7CCEC (valid), input range [0x0, 0x862AD)
Il repository non contiene intenzionalmente alcun firmware JBL. Fornisci il tuo pacchetto ottenuto legalmente e riproduci:
python3 tools/ota_unpack.py  <official_2.9.0_package.bin> --extract image.bin
python3 tools/ota_repack.py  make-test <official_2.9.0_package.bin> test.bin
python3 tools/ota_unpack.py  test.bin      # exactly one decompressed byte differs; CRC valid
I byte esatti del container ripacchettizzato dipendono dall'encoder LZMA; il dispositivo verifica CRC-32, non un hash del pacchetto (vedi docs/04), e la differenza di un byte dopo la decompressione è deterministica. La consegna tramite l'app è descritta in docs/08.
| Mappa della flash | partizionamento della NOR da 2 MB |
| Flusso dei comandi OTA | la sequenza e i suoi checkpoint CRC-32 |
| Confini di fiducia | cosa verifica ogni fase, e su cosa si fonda la fiducia nell'immagine |







