#1
Strumenti per estrazione firmware, unpacking, emulazione, scoperta vulnerabilità e analisi binaria.
Raccomandato da Kitploit
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 openwrt/openwrt
Sistema operativo Linux per dispositivi embedded con filesystem scrivibile, gestione dei pacchetti e framework di build. Consente la creazione di…
 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
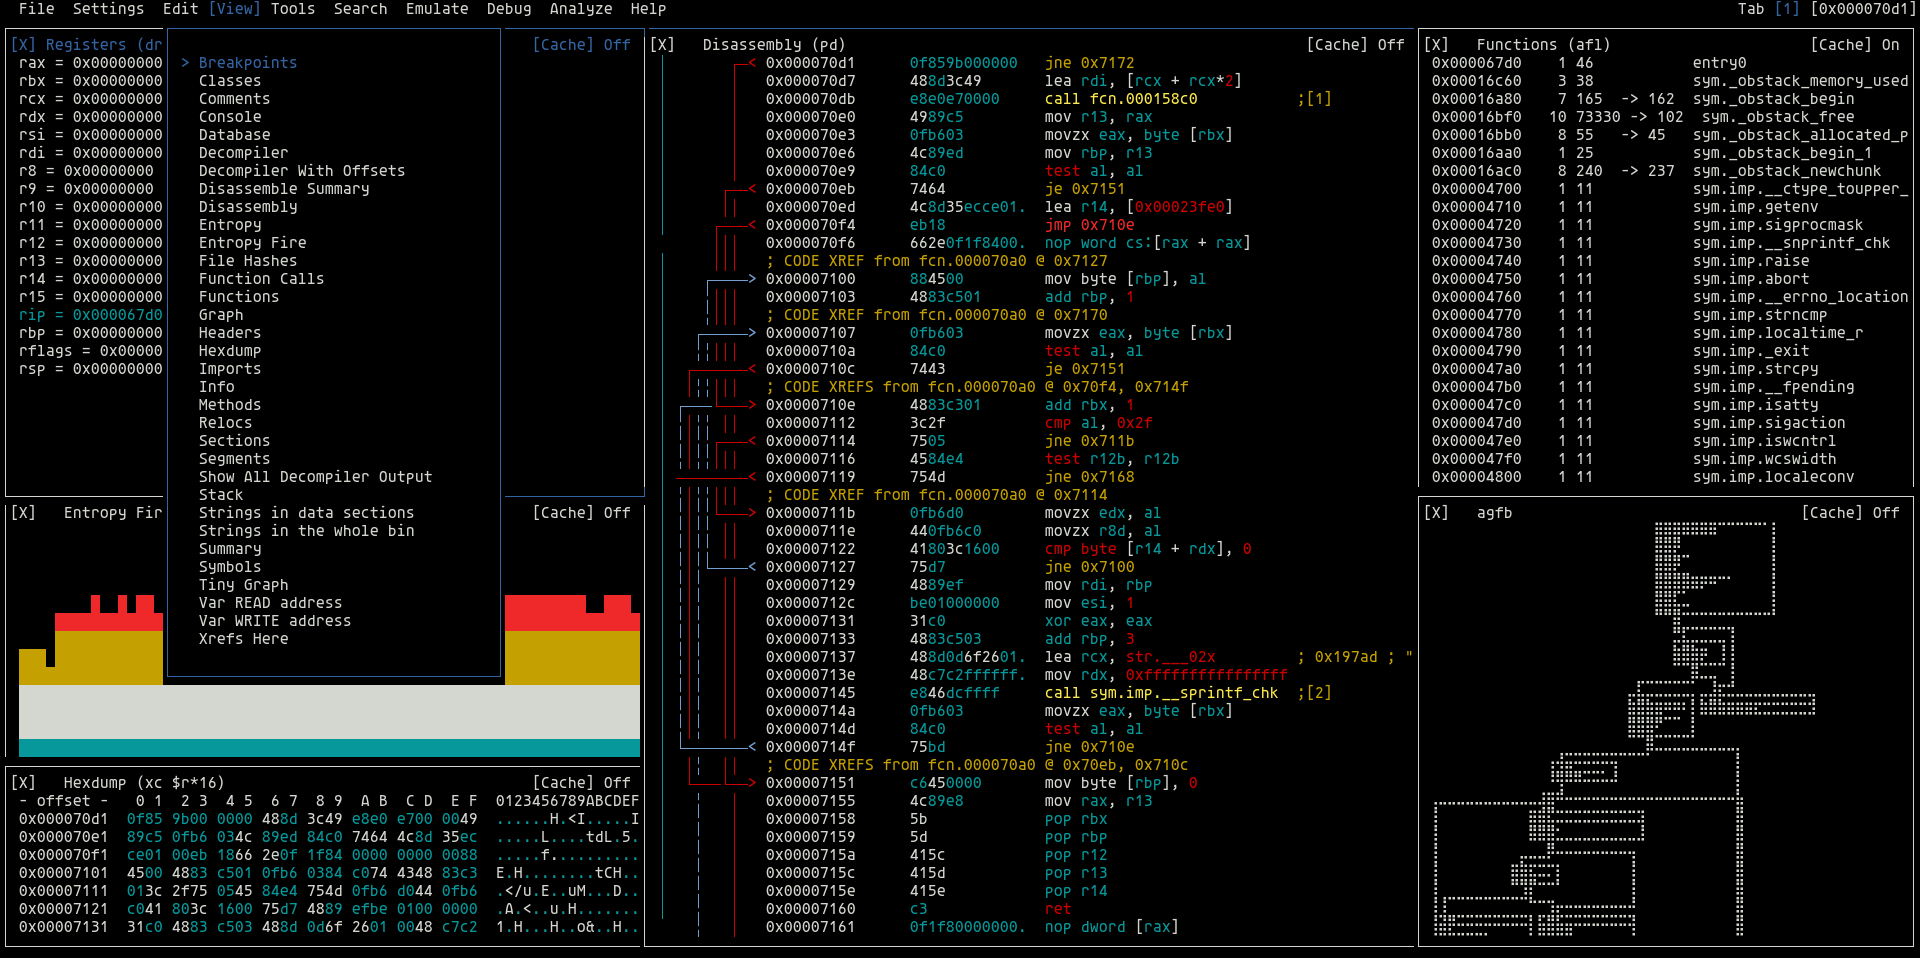 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
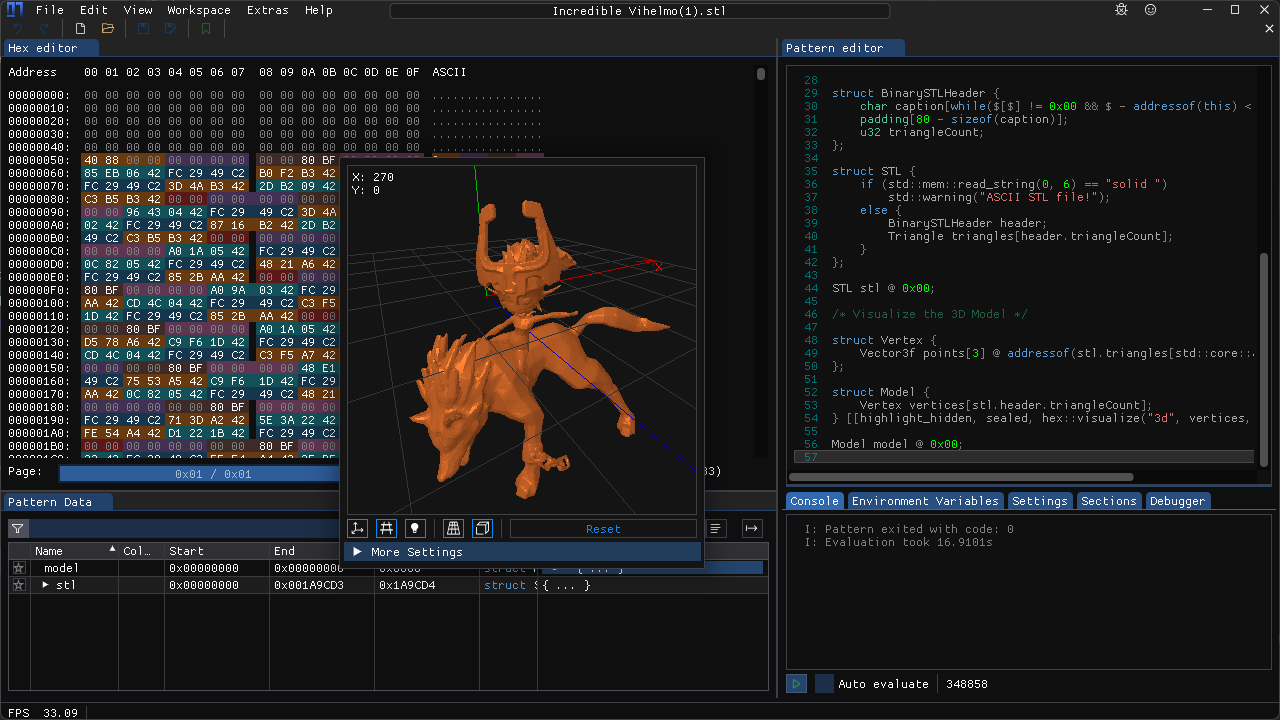 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 zhaoxuya520/reverse-skill
Pacchetto router di competenze basato sull'IA per reverse engineering, penetration testing e ricerca sulla sicurezza. Instrada gli agenti IA verso le…
 djsime1/awesome-flipperzero
🐬 Una raccolta di risorse fantastiche per il dispositivo Flipper Zero.
 qemu/qemu
Mirror ufficiale di QEMU. Consultare https://www.qemu.org/contribute/ per sapere come inviare modifiche a QEMU. Le Pull Requests sono disabilitate.…
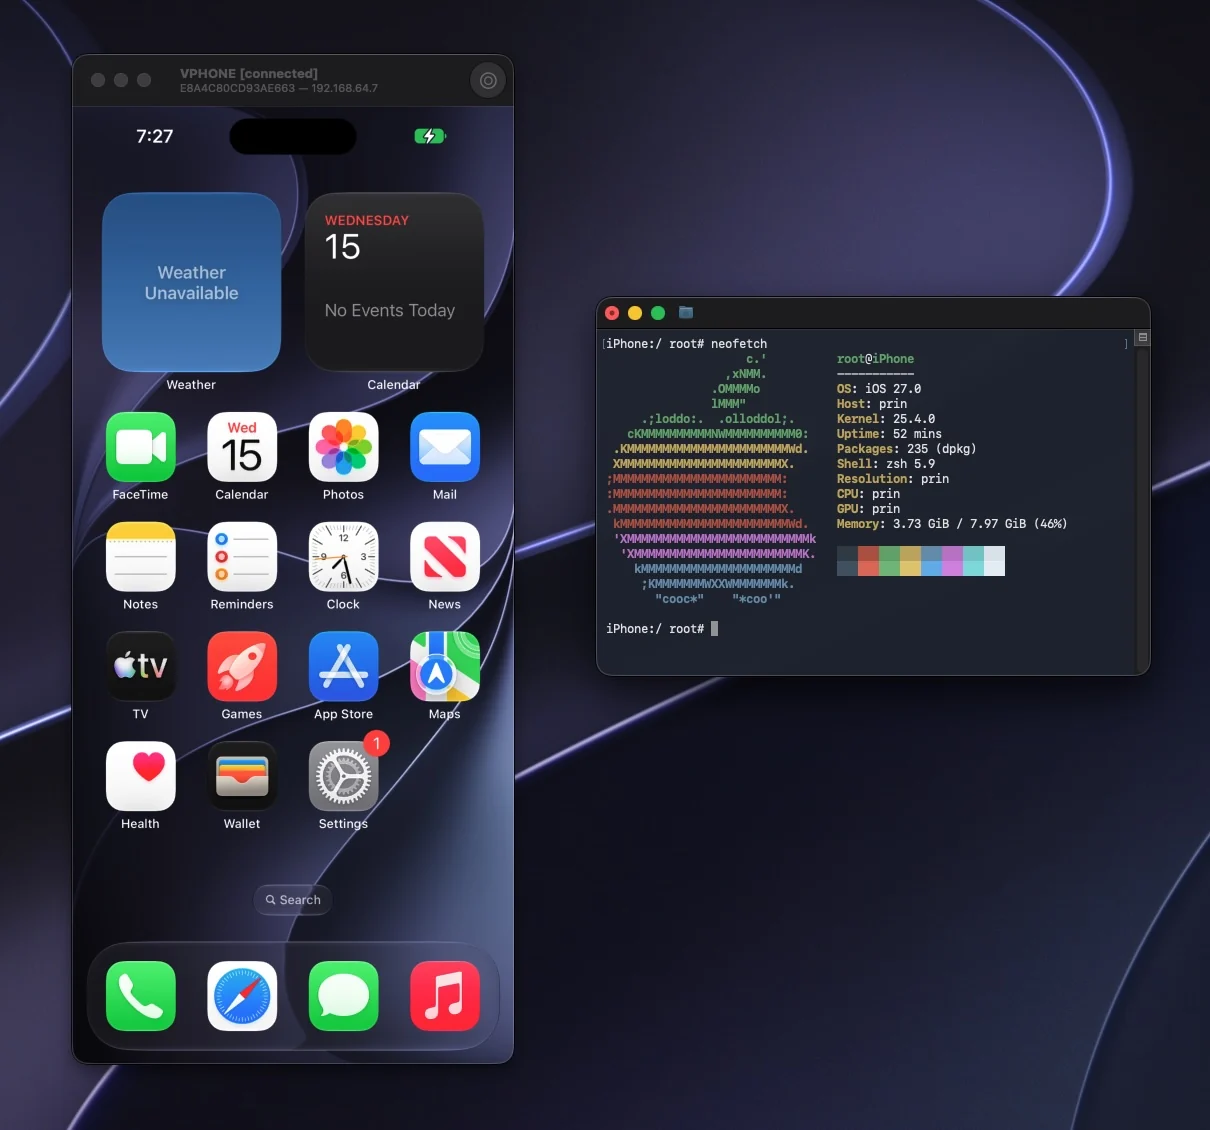 lakr233/vphone-cli
Avvia e gestisci iPhone virtuali su Apple Silicon con patch del firmware, varianti di jailbreak e funzionalità di ricerca sulla sicurezza per test e…
 capstone-engine/capstone
Framework di disassemblaggio multi-architettura che fornisce un'API leggera e thread-safe per l'analisi binaria, il reverse engineering e la ricerca…
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
 angr/angr
Una potente e intuitiva piattaforma di analisi binaria!
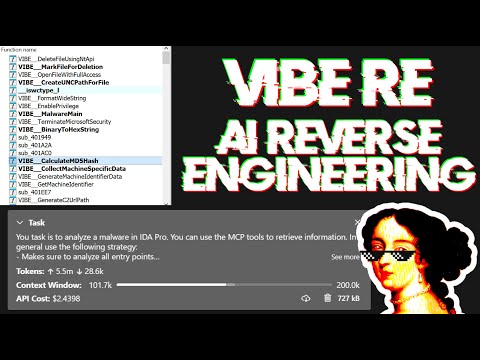 mrexodia/ida-pro-mcp
Assistente di reverse engineering basato su IA che collega IDA Pro con modelli linguistici tramite MCP.
refirmlabs/binwalkStrumento di analisi del firmware
 v33ru/awesome-connected-things-sec
Una lista curata di risorse di sicurezza per tutte le cose connesse
 mister-devel/main_mister
Binario principale e documentazione di una piattaforma di emulazione hardware basata su FPGA per lo sviluppo di sistemi retrò, compilazione di…
 mandiant/flare-vm
Una raccolta di script di installazione software per sistemi Windows che ti permette di configurare e mantenere facilmente un ambiente di reverse…