Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
web-threat-mitigation — Laboratorio pratico per rilevare e mitigare le minacce alle applicazioni web usando OWASP ZAP, Burp Suite e ModSecurity WAF (con OWASP CRS). Caso di studio: Spring4Shell (CVE-2022-22965). Setup basato su Docker in locale. | Kitploit
Strumenti/GitHubGitHub/brunoh6/web-threat-mitigation
Scanner di VulnerabilitàExploitEvasione IDS/IPSSfruttamento di Applicazioni WebAudit di ConfigurazioneBypass WAFSicurezza WebPenetration TestingDevSecOps
Apprendimento e Formazione
Lab e Pratica
GitHubbrunoh6/web-threat-mitigation

web-threat-mitigation

Laboratorio pratico per rilevare e mitigare le minacce alle applicazioni web usando OWASP ZAP, Burp Suite e ModSecurity WAF (con OWASP CRS). Caso di studio: Spring4Shell (CVE-2022-22965). Setup basato su Docker in locale.

Vedi Repository
411 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    315

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

web-threat-mitigation

Laboratorio pratico per rilevare e mitigare le minacce alle applicazioni web utilizzando OWASP ZAP, Burp Suite e ModSecurity WAF (con OWASP CRS). Caso di studio: Spring4Shell (CVE-2022-22965). Setup locale basato su Docker.

Laboratorio di Mitigazione delle Minacce Web – OWASP ZAP, ModSecurity e Sfruttamento di CVE

Questo repository documenta un laboratorio incentrato sulla simulazione, analisi e mitigazione delle minacce comuni alle applicazioni web. Include l'installazione di target vulnerabili, strumenti di scansione, il deployment di un WAF (ModSecurity con OWASP CRS) e lo sfruttamento in tempo reale di CVE-2022-22965 (Spring4Shell).

Obiettivi del Laboratorio

  • Distribuire un'applicazione web vulnerabile (WebGoat) utilizzando Docker
  • Eseguire scansioni di vulnerabilità con OWASP ZAP e Burp Suite
  • Configurare un proxy inverso con Nginx + ModSecurity + OWASP CRS 4.9.0
  • Analizzare i risultati prima e dopo l'implementazione del WAF
  • Sfruttare Spring4Shell e verificare l'efficacia del WAF

Strumenti Utilizzati

  • Docker + Docker Compose
  • OWASP ZAP e Burp Suite
  • ModSecurity (tramite libnginx-mod-http-modsecurity)
  • OWASP Core Rule Set (CRS 4.9.0)
  • Kali Linux con Metasploit Framework
  • CentOS 9 Stream e Debian 12

Flusso di Lavoro del Laboratorio

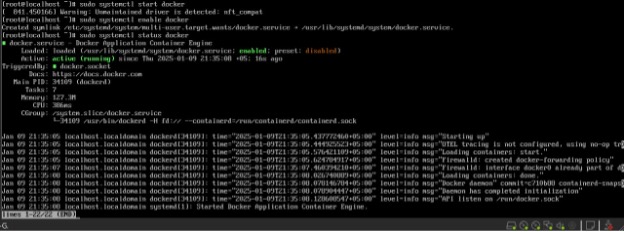
  1. Deployment di WebGoat su CentOS tramite Docker, esposto sulla porta 8080.

webgoat

webgoat_on

vulne

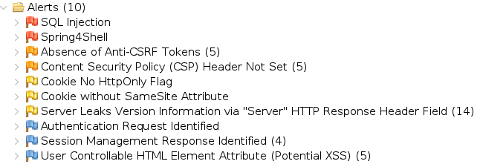
  1. Scansione Iniziale da Kali Linux utilizzando OWASP ZAP:
    • Avvisi ad alto rischio: SQL Injection, Spring4Shell
    • Medio: Mancanza di CSP, Token CSRF, Parameter Tampering
    • Info: Perdite di versione, potenziali XSS, problemi di sessione
dock

dock_on

  1. Deployment del Proxy Inverso su Debian 12 utilizzando nginx.
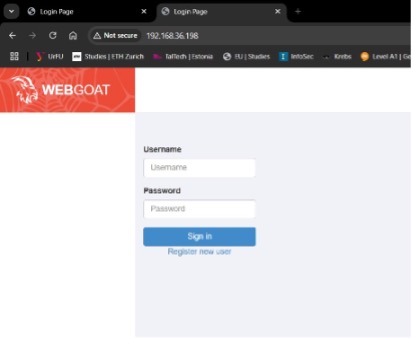
proxy

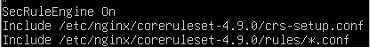
  1. Configurazione del WAF con OWASP CRS e regole caricate da:
    /etc/nginx/coreruleset-4.9.0/crs-setup.conf
    /etc/nginx/coreruleset-4.9.0/rules/*.conf
    
    Le regole sono state testate e attivate controllando i log di ModSecurity.

cure

cure_on

cure_v

  1. Scansione Post-WAF con OWASP ZAP ha mostrato:
    • Avvisi ridotti (risposte bloccate o mascherate)
    • Conferma della protezione offerta dal WAF

mod

mod_v

  1. Test di Sfruttamento utilizzando Metasploit contro Spring4Shell:
    • Senza WAF: RCE riuscita (payload reverse shell)
    • Con WAF: Exploit bloccato grazie al rilevamento del CRS
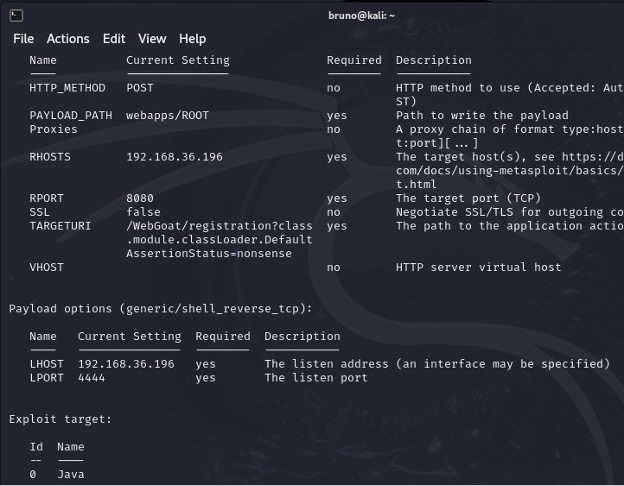
sp4

sp4_ex

Conclusione

Il laboratorio dimostra l'importanza di una sicurezza a strati:

  • Un'applicazione vulnerabile può essere facilmente esposta senza protezione
  • ZAP/Burp aiutano a identificare e categorizzare le vulnerabilità
  • ModSecurity e OWASP CRS riducono efficacemente la superficie d'attacco
  • I WAF possono bloccare CVE reali come Spring4Shell con una corretta configurazione

Autore

Bruno Paolo Huamán Vela (Lima, Perù) Studente di Cybersecurity – Ural Federal University (UrFU)

Scarica lo strumento