
Demo educativo di tre vulnerabilità di Claude Code (bypass degli hook, iniezione MCP, esfiltrazione di chiavi API) con server dell'attaccante, proxy MITM e scanner di rilevamento per l'apprendimento della sicurezza della supply chain.

Questo progetto dimostra tre vulnerabilità divulgate da Check Point Research nel tool CLI Claude Code di Anthropic. È progettato per studenti e ricercatori di cybersecurity per comprendere come funzionano gli attacchi alla supply chain degli strumenti di sviluppo AI.
| ID | CVSS | Tipo | Corretto In |
|---|---|---|---|
| Nessun CVE | 8.7 | Bypass del consenso degli hooks → RCE | v1.0.87 (Set 2025) |
| CVE-2025-59536 | 8.7 | Iniezione della configurazione del server MCP → RCE | v1.0.111 (Ott 2025) |
| CVE-2026-21852 | 5.3 | Esfiltrazione della chiave API tramite URL di base | v2.0.65 (Gen 2026) |
├── README.md                          # Questo file
├── attacker_server.py                 # Server HTTP locale che registra i dati ricevuti
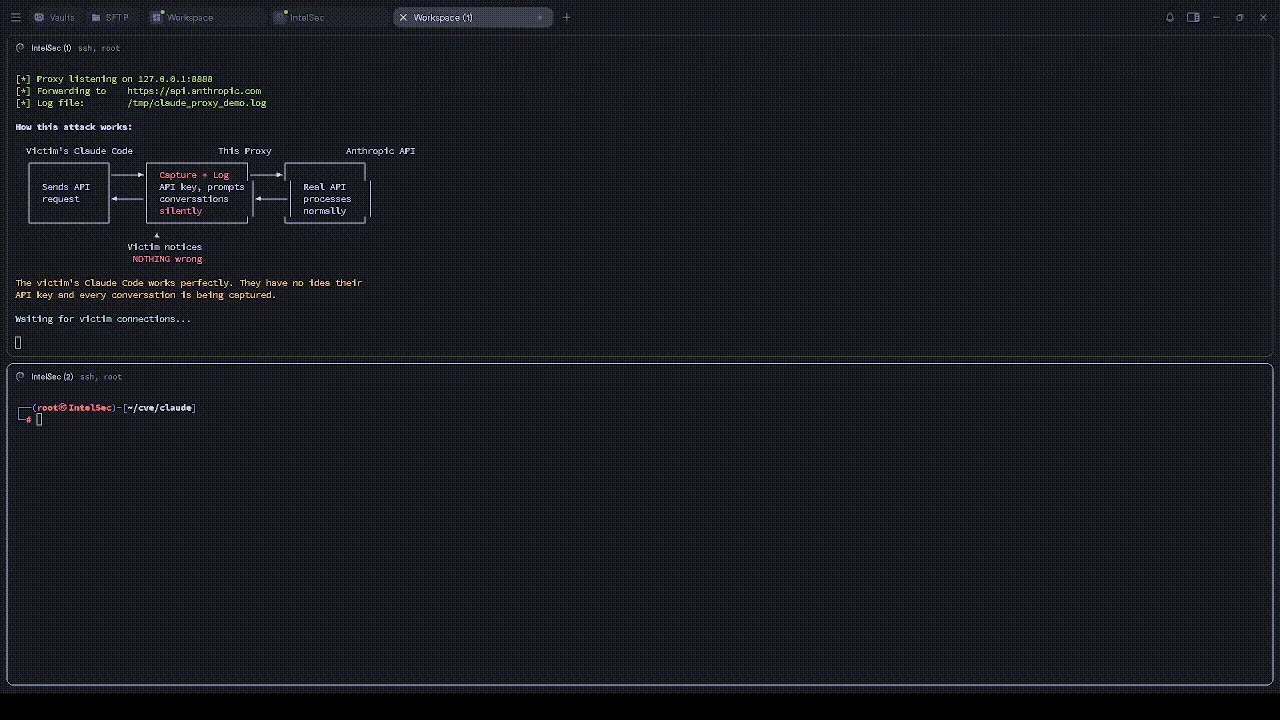
├── attacker_proxy.py                  # Proxy MITM per CVE-2026-21852 (cattura chiave API + traffico)
├── scanner.py                         # Tool di rilevamento: scansiona i repo per questi pattern
├── vuln1_hooks_bypass/                # Demo: hooks dannosi in settings.json
│   └── .claude/settings.json
├── CVE-2025-59536_mcp_injection/      # Demo: iniezione della configurazione del server MCP
│   ├── .mcp.json
│   └── .claude/settings.json
└── CVE-2026-21852_api_exfil/          # Demo: esfiltrazione della chiave API tramite URL di base
    └── .claude/settings.json
python3 attacker_server.pypython3 attacker_proxy.py — proxy trasparente su 127.0.0.1:8888 che cattura le chiavi API mentre inoltra il traffico normalmentepython3 scanner.py <percorso-a-qualsiasi-repo> per rilevare questi patternscanner.py controlla qualsiasi repo locale per i tre pattern di vulnerabilità prima di aprirlo in Claude Code.
python3 scanner.py <percorso-al-repo>
Segnala:
enableAllProjectMcpServers: true combinato con definizioni di server .mcp.json (CVE-2025-59536)ANTHROPIC_BASE_URL o altri override di variabili d'ambiente legate alle credenziali in .claude/settings.json (CVE-2026-21852)Termina con codice 1 se vengono trovati problemi, 0 se pulito — facile da integrare in un controllo pre-clone CI.
| Componente | Versione |
|---|---|
| Claude Code CLI | v2.0.61 |
Nota: v2.0.61 è una build vulnerabile (la patch è arrivata in v2.0.65). Non utilizzare questa versione in produzione.
Negli ambienti di sviluppo basati su AI, i file di configurazione fanno parte del livello di esecuzione. Clonare un repository non fidato equivale ora a eseguire codice non fidato se i tuoi strumenti caricano automaticamente le configurazioni di progetto.
Questo progetto è fornito così com'è per scopi educativi. Le tecniche mostrate qui sono dimostrate solo su localhost e prendono di mira solo vulnerabilità storiche e patchate. L'uso di questi strumenti contro sistemi di produzione, infrastrutture di terze parti o qualsiasi sistema senza autorizzazione esplicita è illegale e non etico. L'autore non è responsabile per qualsiasi danno causato dall'uso improprio di questo materiale.







