
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Cybersec — Foglio di riepilogo HTML in un unico file per red teamer e penetration tester con variabili attaccante/target ad iniezione automatica, generatore di reverse shell consapevole del sistema operativo e pulsanti di copia intelligente per i comandi in 7 fasi di pentesting. | Kitploit
Strumenti/GitHubGitHub/amitr12/cybersec
Password CrackingEscalation di PrivilegiRicognizioneGenerazione di PayloadExploitMovimento LateralePost-ExploitCTFPenetration TestingCommand and ControlApprendimento e FormazioneRed Teaming
91393 mesi faNon ancora revisionato
Condividi
GitHubamitr12/cybersec

Cybersec

Foglio di riepilogo HTML in un unico file per red teamer e penetration tester con variabili attaccante/target ad iniezione automatica, generatore di reverse shell consapevole del sistema operativo e pulsanti di copia intelligente per i comandi in 7 fasi di pentesting.

Vedi Repository

Offensive CyberSec Cheat Sheet

Un prontuario HTML altamente dinamico e a file singolo progettato per Red Teamers, Penetration Tester e giocatori di CTF.

Stanco di digitare gli stessi payload di Reverse Shell e di dover sostituire costantemente il tuo IP locale e la porta? Questo strumento elimina la "Fatica da Refusi" e il carico cognitivo durante gli impegni, iniettando automaticamente le variabili del target e dell'attaccante direttamente nei comandi standard del settore.


Caratteristiche Principali

  • Mission Control (Auto-Iniezione): Inserisci il tuo IP Attaccante, IP Target e Porta nella parte superiore dello schermo. Ogni singolo comando nel prontuario si aggiorna istantaneamente. Niente più modifiche manuali.

  • Generatore RevShell Consapevole dell'OS: Un arsenale di payload integrato. Seleziona la shell del target (es. /bin/bash, cmd.exe), e il generatore disabilita automaticamente i payload incompatibili e inietta la shell corretta nei tuoi comandi.

  • Pulsanti di Copia Intelligenti: Copia i comandi con un solo clic. Lo strumento è abbastanza intelligente da copiare solo il comando, ignorando i prompt del terminale ($), i commenti e gli output degli strumenti.

  • Ricerca Spotlight: Premi / ovunque sulla pagina per aprire una ricerca rapida. Trova lo strumento o la sintassi esatta di cui hai bisogno in millisecondi.

  • Zero Dipendenze (Pronto per l'Offline): È un singolo file .html. Nessun backend, nessuna chiave API, nessuna connessione internet richiesta. Perfetto per ambienti d'esame isolati o reti di laboratorio isolate.


Come Usare

  1. Scarica il file index.html .
  2. Aprilo in qualsiasi browser web moderno (Chrome, Firefox, Edge).
  3. Imposta i tuoi IP nell'intestazione del Mission Control.
  4. Attacca!

Metodologie Integrate

Il prontuario cybersec segue una metodologia pratica di pentesting in 7 fasi:

  1. Ricognizione (Nmap, Gobuster, ffuf, Nikto)
  2. Armamento e Autenticazione (CUPP, msfvenom)
  3. Sfruttamento (Hydra, SQLMap, Responder, Metasploit)
  4. Shell e C2 (Dynamic RevShells, Bind Shells, Netcat)
  5. Post-Exploitation (Trasferimenti File, LinPEAS, Stabilizzazione TTY)
  6. Cracking delle Credenziali (Hashcat, John the Ripper)
  7. AD e Movimento Laterale (BloodHound, NetExec, Pivoting)
  8. Threat Intel e Risorse (ExploitDB, GTFOBins, LOLBAS, ecc.)

Screenshot

Mission Control (Auto-Iniezione in azione):
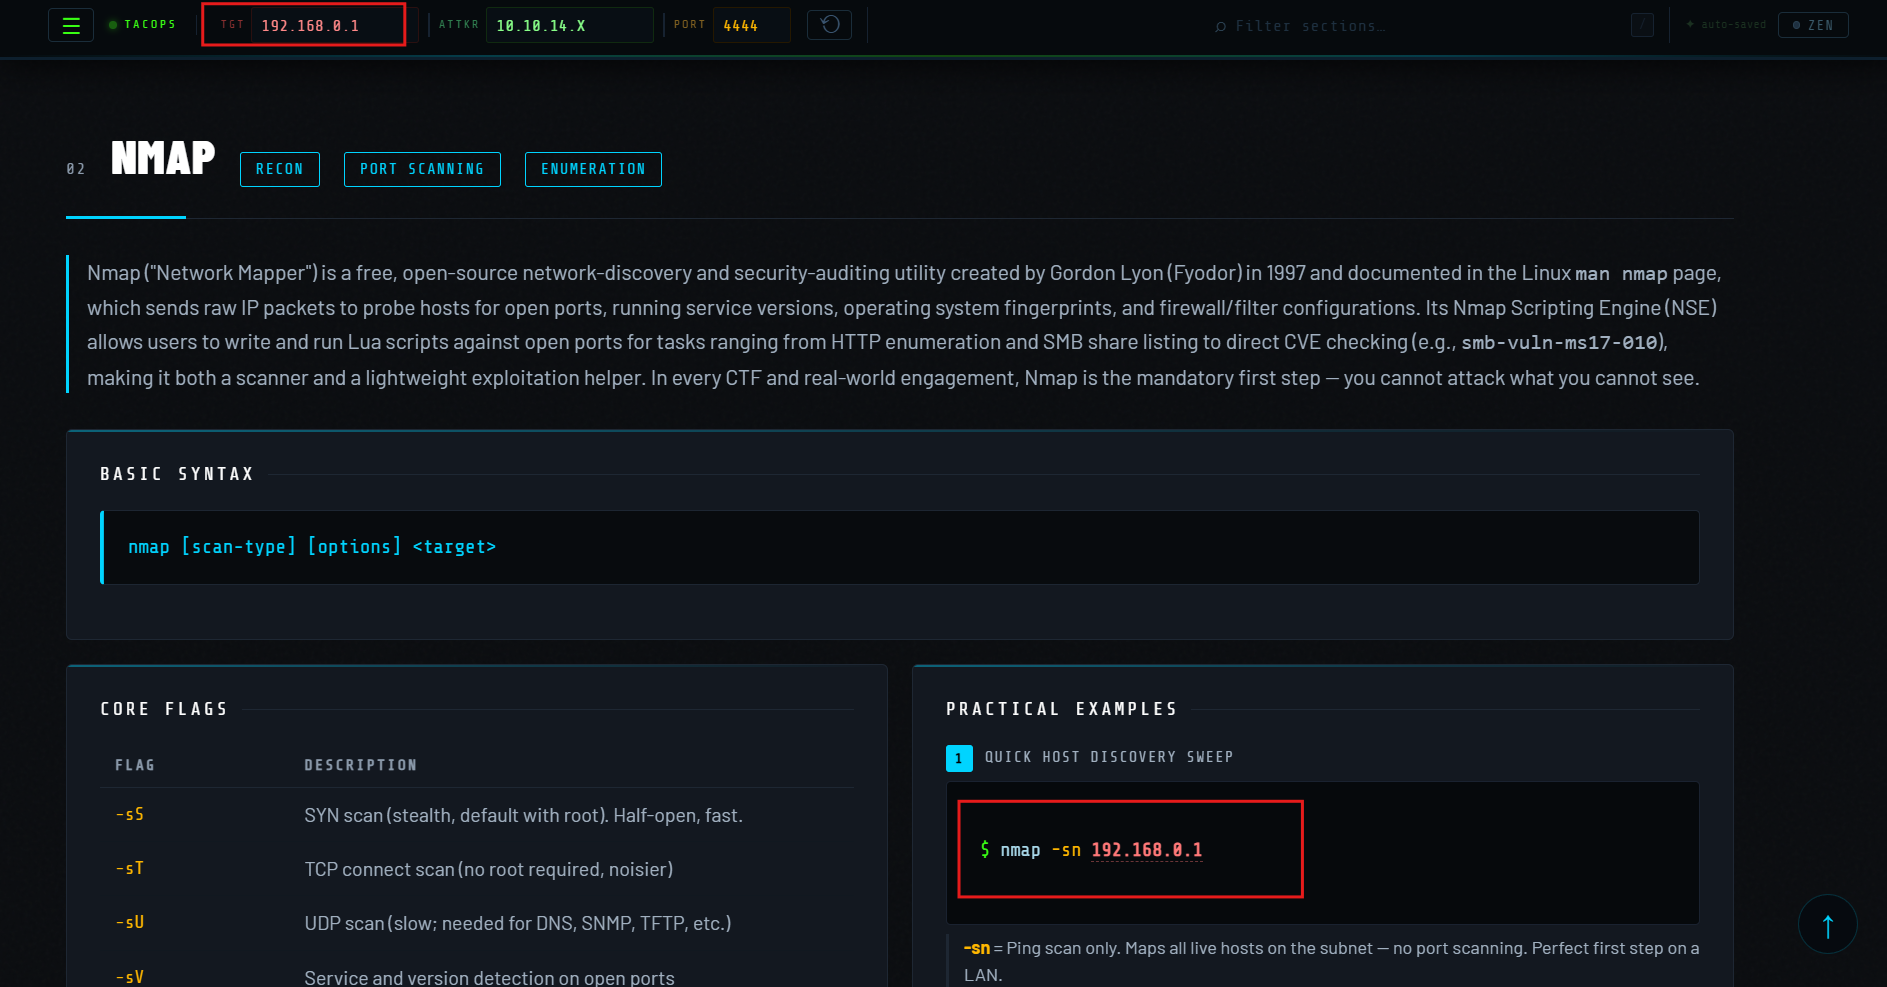
mission-control

Generatore RevShell Consapevole dell'OS (Selezione Linux vs Windows): reverse-shell-1

reverse-shell-2

Mission Control con auto-iniezione e il Generatore RevShell Consapevole dell'OS in azione.


⚠️ Disclaimer Legale

Il prontuario Cybersec è stato creato SOLO per scopi educativi e di test autorizzati.

Questo progetto è progettato per assistere professionisti della sicurezza e studenti in test di penetrazione autorizzati, sfide CTF e ambienti educativi.

Il creatore di questo strumento non si assume NESSUNA responsabilità per qualsiasi uso non autorizzato, illegale o dannoso di questo software. Utilizzando questo prontuario, accetti di rispettare tutte le leggi locali, statali e federali applicabili. Non utilizzare questi comandi contro sistemi di cui non sei esplicitamente proprietario o per cui non hai esplicita autorizzazione scritta al test.


Contributi

Trovato un errore? Vuoi aggiungere un nuovo strumento o payload? Le pull request sono benvenute! Assicurati che le nuove aggiunte seguano la struttura HTML esistente e le classi di variabili dinamiche (dyn-attacker, dyn-target, dyn-port).


Licenza

Questo progetto è concesso in licenza con la Licenza MIT — consulta il file LICENSE per i dettagli.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






