Auditor di sicurezza del codice nativo AI su AgentField che dimostra la sfruttabilità con verdict, tracce e prove concrete.


Output • Benchmark • Come Funziona • Confronto • Avvio Rapido • API
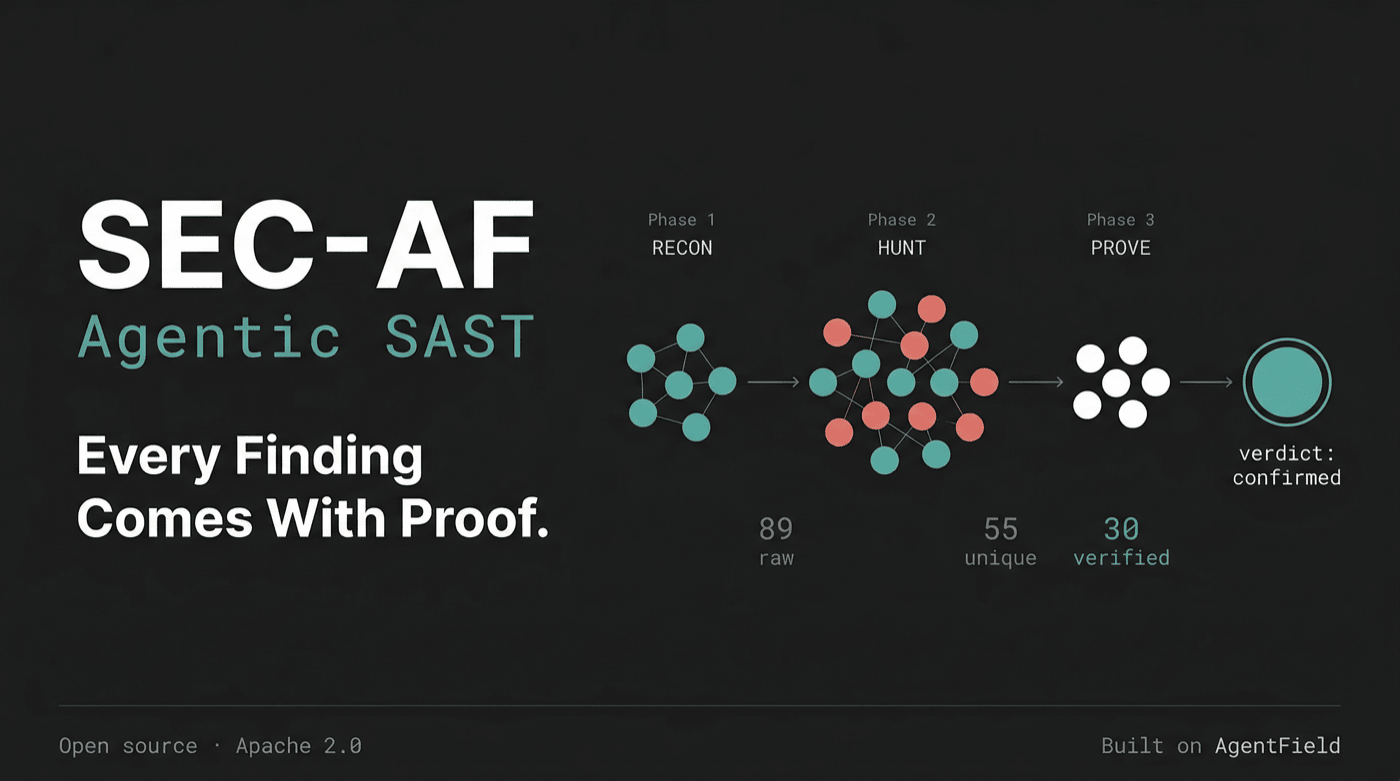
Altri strumenti segnalano pattern. SEC-AF dimostra la sfruttabilità: ogni risultato viene fornito con un verdetto, una traccia del flusso di dati e prove su cui puoi agire. Gratuito, open source, una sola chiamata API. Un audit completo con 30 risultati verificati costa circa $1,40 in chiamate LLM.
Attivalo con la CLI af (richiede af ≥ 0.1.87) — trasmette l'avanzamento in tempo reale e stampa il risultato:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
Preferisci HTTP raw? Chiama direttamente l'API con curl:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
Questa è una vera scoperta dell'audit di SEC-AF su DVGA (un'applicazione GraphQL deliberatamente vulnerabile):
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
Ogni risultato include un verdetto (confirmed / likely / inconclusive / not_exploitable), un oggetto di prova con la traccia completa della contaminazione e l'esatta posizione nel codice. Non "questo potrebbe essere un problema". SEC-AF traccia i dati dalla sorgente al sink e dimostra se sono effettivamente sfruttabili.
Output completo del benchmark (30 risultati):
exampl/dvga-benchmark-result.json| Analisi delle prestazioni:exampl/benchmark-analysis.json
Eseguiamo SEC-AF su Damn Vulnerable GraphQL Application, un'applicazione deliberatamente vulnerabile con 21 scenari di sicurezza documentati.
| Metrica | Valore |
|---|---|
| Risultati grezzi scoperti | 106 |
| Dopo la deduplicazione AI | 61 |
| Dopo la verifica avversariale | 28 confermati |
| Inconcludenti (richiedono revisione manuale) | 1 |
| Non sfruttabili (correttamente respinti) | 1 |
| Riduzione del rumore | 94% |
| Archi del DAG (chiamate al reasoner) | 82 |
| Chiamate agli agenti | ~166–255 |
| Strategie eseguite | 11 |
| Tempo effettivo | ~78 min |
| Costo stimato (Kimi K2.5) | ~$0,18–$0,90 |
| Categoria | Conteggio | Esempi |
|---|---|---|
| Autenticazione mancante | 8 | ImportPaste, delete_all_pastes, system_debug, CreateUser, caricamento file |
| Iniezione di comandi | 4 | os.popen(cmd) tramite ImportPaste, system_debug, system_diagnostics |
| Iniezione SQL | 3 | filter non sanificato in resolve_pastes, iniezione di pattern LIKE, login |
| Bypass dell'autenticazione | 3 | Firma JWT disabilitata, bypass dell'autorizzazione JWT, autenticazione con password non funzionante |
| Credenziali in chiaro | 3 | Archiviazione delle password in chiaro, confronto in chiaro, password nella diagnostica |
| SSRF | 2 | La mutation ImportPaste segue URL forniti dall'utente lato server |
| Logica di business / Sanificazione URL | 2 | Sanificazione URL inadeguata, cancellazione massiva non autenticata |
| DoS / Esaurimento delle risorse | 3 | Paginazione mancante nelle query users/audits, simulate_load non controllato |
| Configurazione / Segreti | 2 | Segreti JWT/Flask hardcoded, modalità debug abilitata in produzione |
SEC-AF applica diversi pattern architetturali che sono resi possibili unicamente dalla composizione di molti agenti AI specializzati invece dell'esecuzione di un'unica scansione monolitica. Questi pattern affrontano sfide fondamentali nell'analisi di sicurezza guidata dall'AI.
1. Tensione dell'agente avversario (CACCIA vs. DIMOSTRA)
La maggior parte degli strumenti di sicurezza AI chiede a un singolo modello "questa è vulnerabile?" e accetta la risposta. SEC-AF separa strutturalmente gli agenti di scoperta dagli agenti di confutazione. I cacciatori sono incentivati a trovare vulnerabilità; i dimostratori sono incentivati a confutarle. Ogni risultato passa attraverso una catena di verifica a 4 agenti — un tracer ricostruisce il flusso dei dati, un analizzatore di sanificazione cerca mitigazioni che il cacciatore potrebbe aver trascurato, un ipotizzatore di exploit costruisce uno scenario di attacco concreto e un agente di verdetto valuta tutte le prove contrastanti. È questa tensione avversariale tra gli agenti a determinare la riduzione del rumore del 94% — l'architettura stessa codifica lo scetticismo.
2. Cascata di segnali con restringimento progressivo
Invece di scaricare tutti i risultati sull'utente, la pipeline comprime il segnale in ogni fase: 106 risultati grezzi → 61 dopo la deduplicazione AI → 30 dopo la verifica avversariale. Ogni fase è un filtro. Questo rispecchia il modo in cui i team di sicurezza umani effettuano il triage — prima un'ampia scoperta, poi un esame progressivamente più rigoroso. L'intuizione chiave è che ogni filtro è un diverso tipo di ragionamento AI: similarità semantica per la deduplicazione, analisi della contaminazione per la verifica, costruzione di exploit per la conferma.
3. Economia dell'informazione tramite potatura del contesto