
 416rehman/deepzero
Trova zero-days mentre dormi. DeepZero è un framework automatizzato di ricerca delle vulnerabilità che effettua il parsing, decompila e analizza migliaia di driver del kernel Windows per IOCTL sfruttabili in modo nativo utilizzando agenti AI.


Motore di pipeline per la ricerca automatizzata di vulnerabilità
Definisci le pipeline in YAML, elabora i campioni in parallelo e riprendi le esecuzioni interrotte.



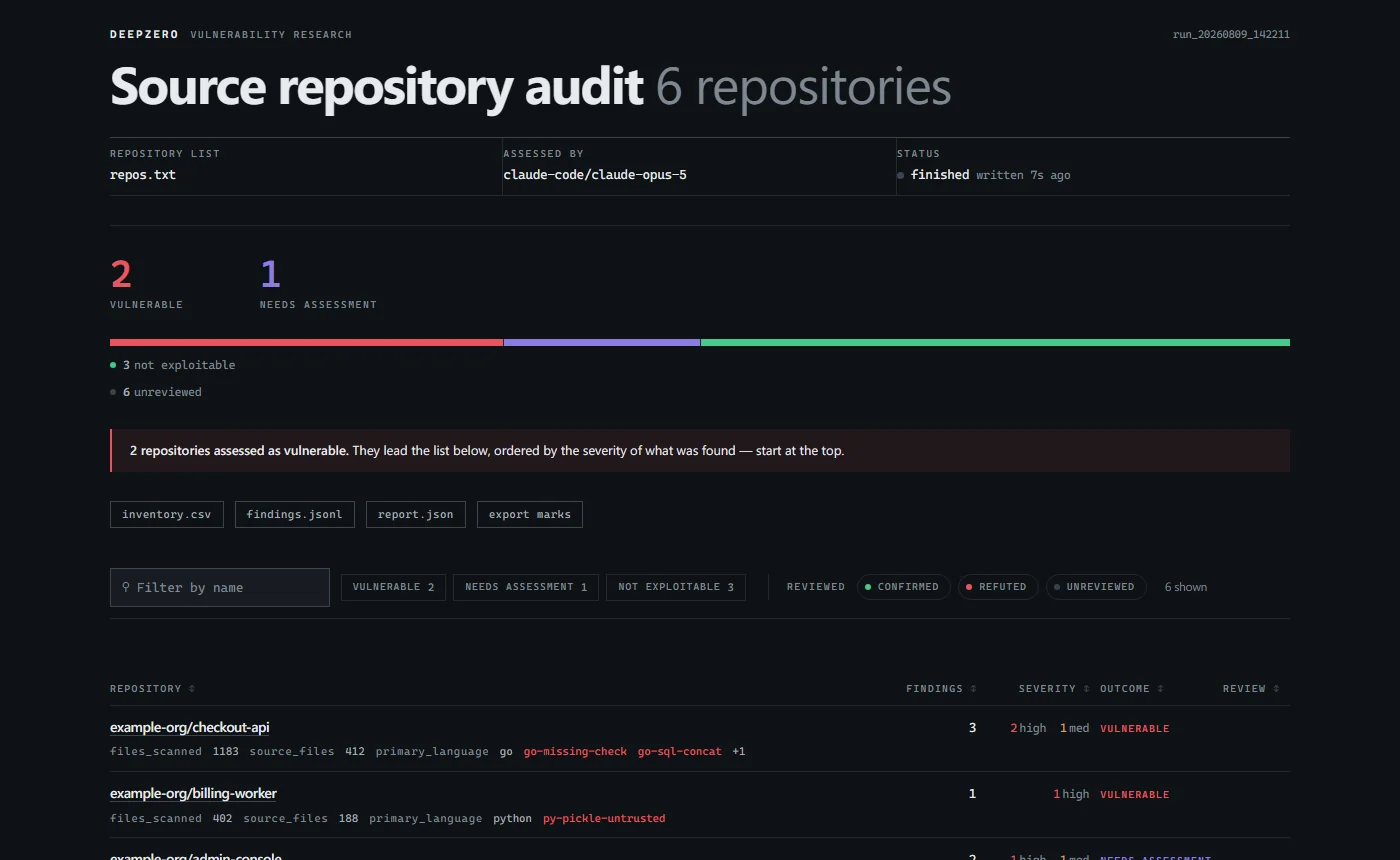 |
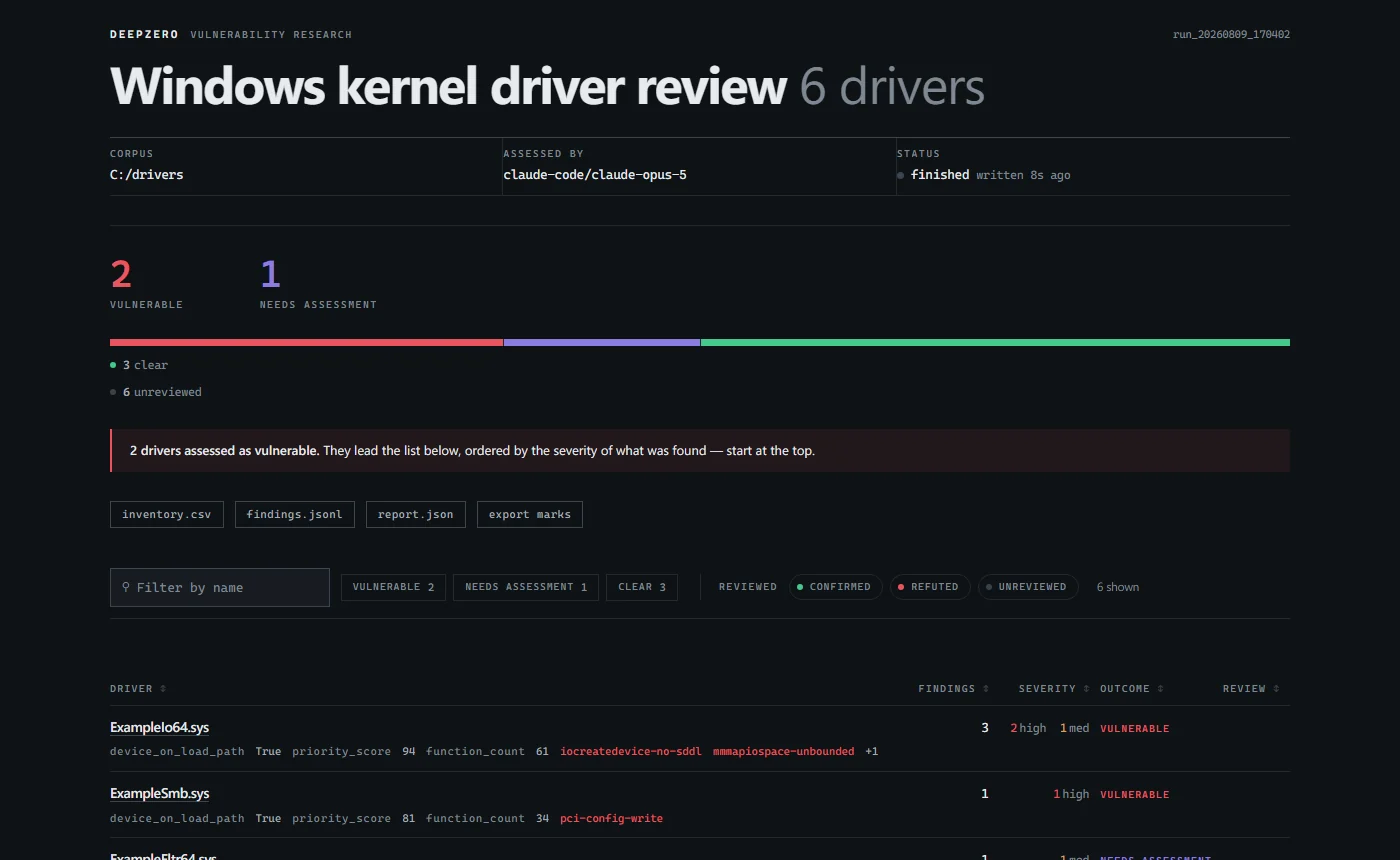 |
deepzero report.Architettura, configurazione delle pipeline, riferimento CLI e processori personalizzati.
Richiede Python 3.11+. La demo utilizza i file di testo inclusi e non richiede chiavi API né strumenti esterni.
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
Questi comandi funzionano in PowerShell e nelle shell POSIX. Per un'installazione isolata, creare e attivare un ambiente virtuale Python prima di installare.
La demo mantiene un file di testo, filtra quello più piccolo e genera un report. Ripetere il comando deepzero run per riprendere dallo stato salvato. Consultare la demo walkthrough per i risultati attesi e le opzioni di configurazione.
Le due pipeline di sicurezza richiedono un corpus di destinazione proprio e strumenti aggiuntivi. Continuare dal repository clonato dopo la demo; queste integrazioni sono opzionali.
Installare le integrazioni opzionali
python -m pip install -e ".[full]"
L'extra full include il parsing PE, LLM basati su API e il server API sperimentale. Il solo motore richiede unicamente python -m pip install -e ..
Esegui i comandi seguenti dal repository clonato. Entrambe le pipeline di sicurezza richiedono Semgrep nel PATH (python -m pip install semgrep) e un backend LLM. L'audit del codice sorgente richiede anche Git. La pipeline del driver richiede Ghidra, il relativo JDK supportato e GHIDRA_INSTALL_DIR che punta alla tua installazione. Installa questi strumenti nell'ambiente in cui viene eseguito DeepZero; se utilizzi WSL, usa coerentemente il suo ambiente Linux.
Configura l'ambiente
cp .env.example .env
In PowerShell, usa Copy-Item .env.example .env. Imposta il tuo percorso di Ghidra in .env per l'analisi dei driver.
Entrambe le pipeline di sicurezza usano per impostazione predefinita claude-code, che utilizza il modello predefinito della tua CLI di Claude Code. Installa prima quella CLI e accedi con il tuo account. Per usare invece un modello basato su API, imposta la sua chiave API e DEEPZERO_MODEL in .env, oppure passa -m, ad esempio -m openai/gpt-4o.
Esegui una Pipeline
# kernel drivers on disk
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
Sostituisci ./drivers con il tuo corpus di driver, oppure crea repos.txt con un URL di repository per riga per gli audit del codice sorgente. Questi sono input di esempio; nessuno dei due è incluso nel repository.
Verifica i prerequisiti dello strumento e della pipeline prima di iniziare: deepzero validate pipelines/loldrivers/pipeline.yaml (oppure pipelines/source_audit/pipeline.yaml).
--preflight verifica il backend LLM prima che inizi l'elaborazione.
Leggi i risultati
deepzero report -p loldrivers --open
I report possono essere generati durante o dopo un'esecuzione. deepzero runs elenca le esecuzioni sotto work/, o un'altra directory passata con --work-dir. Senza argomenti, deepzero report utilizza l'unica esecuzione presente sotto work/ oppure ti chiede di sceglierne una se ne esistono diverse. Usa --work-dir per selezionare un'esecuzione negli script.
Per le pipeline di sicurezza, segui la guida completa alla configurazione e i prerequisiti delle pipeline. Le integrazioni opzionali richiedono le proprie dipendenze e configurazione.
Segnala bug o suggerisci modifiche nel tracker delle issue.
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)






