
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit

 ed1s0nz/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni…
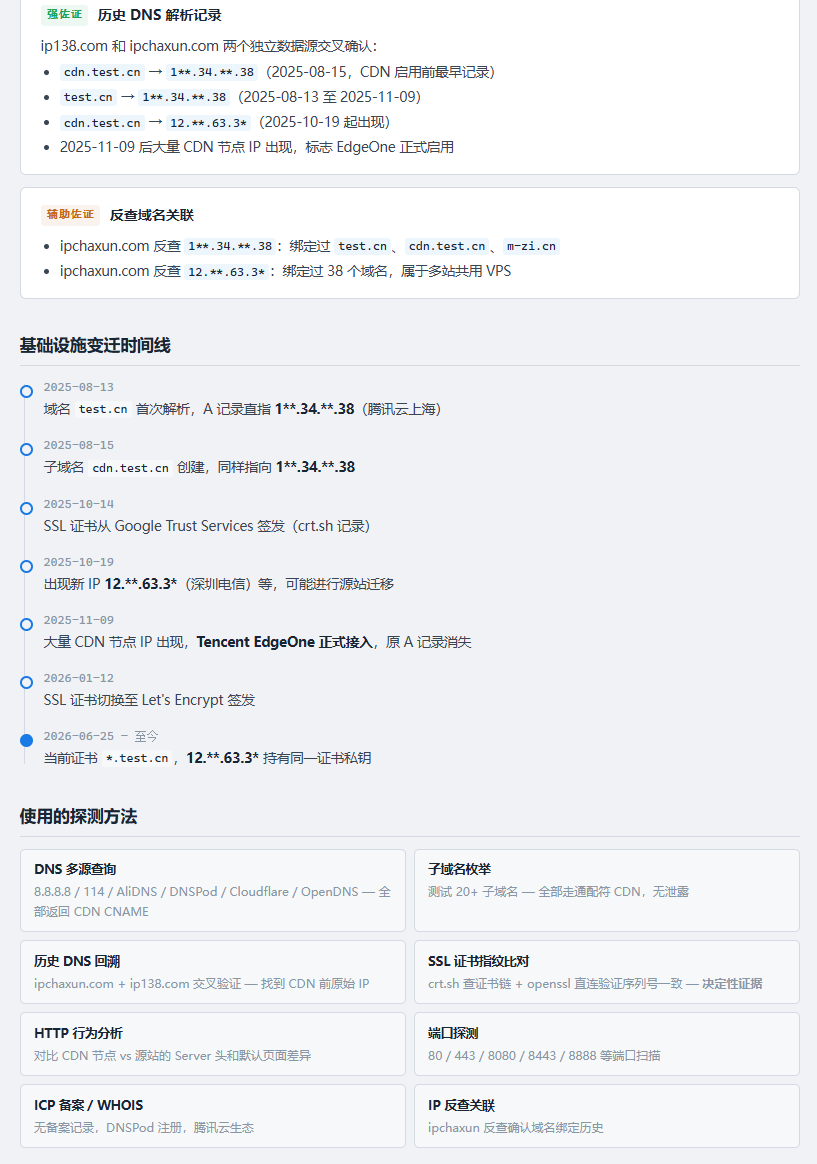 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo…
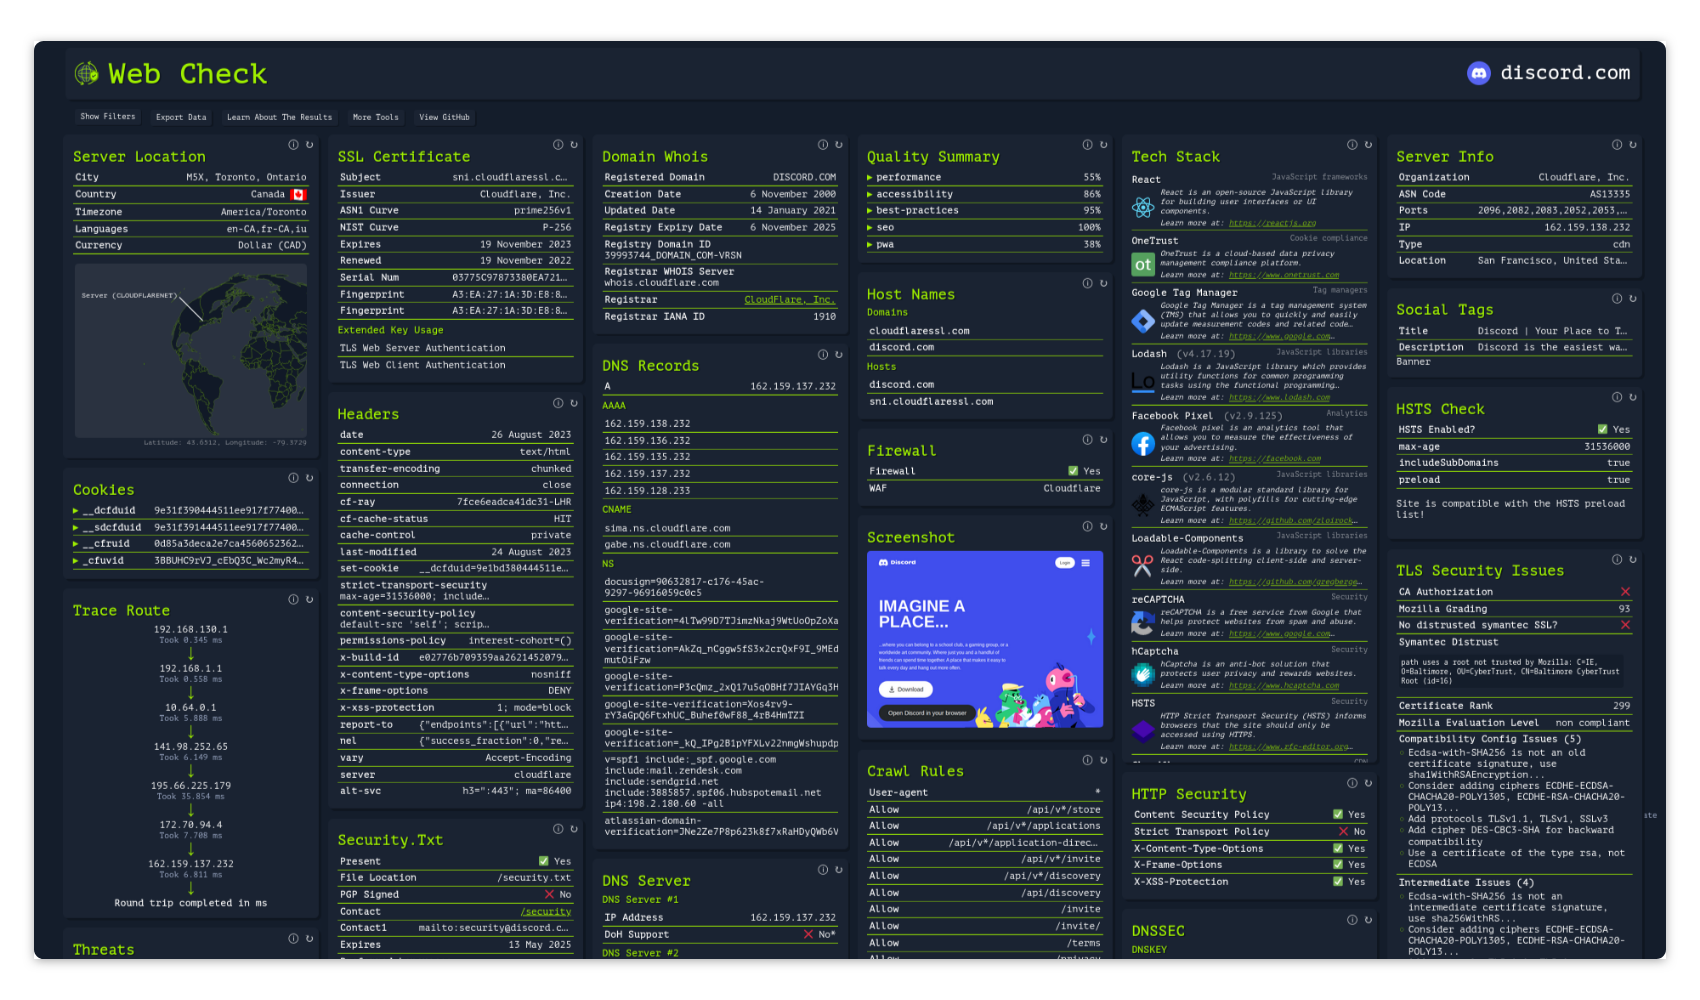 lissy93/web-check
🕵️♂️ Strumento OSINT tutto-in-uno per analizzare qualsiasi sito web
 andresriancho/w3af
Scanner di sicurezza per applicazioni web open-source che identifica e sfrutta oltre 200 vulnerabilità, tra cui XSS, SQL injection e OS command…
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
 chaitin/safeline
WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e…
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
 boundaryx/cloudrasp-log4j2
Uno strumento RASP per difendersi dalla vulnerabilità log4j2 CVE-2021-44228. Un modulo Runtime Application Self-Protection progettato specificamente…
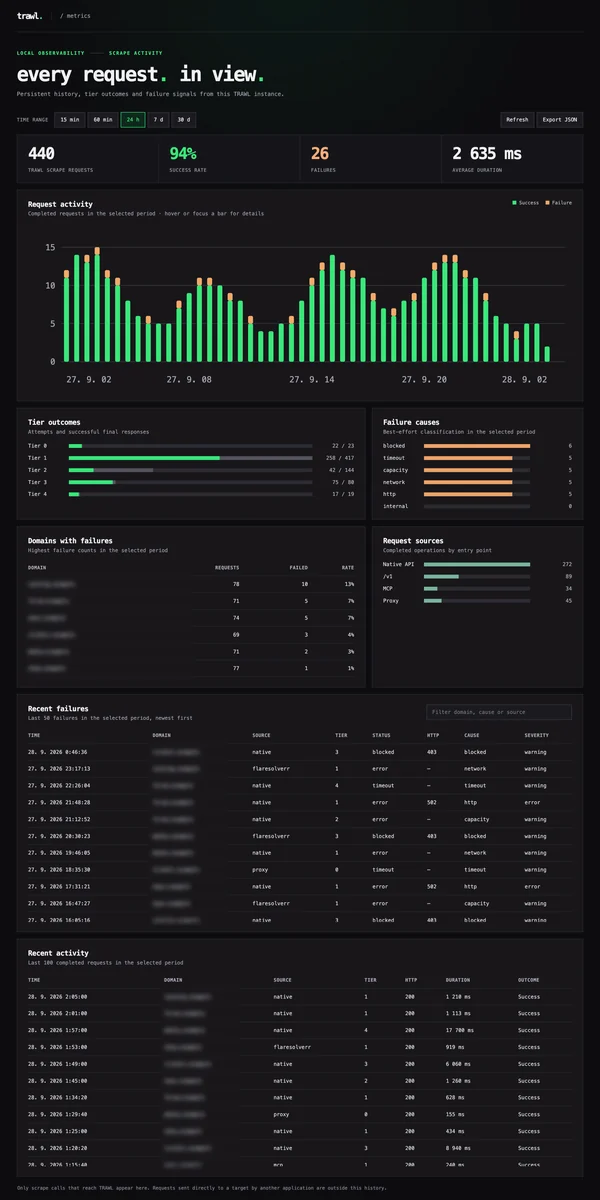 germondai/trawl
Motore di scraping self-hosted — aggira qualsiasi JS challenge e captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. Alternativa a…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 tencent/ai-infra-guard
Una piattaforma AI Red Teaming full-stack che protegge gli ecosistemi AI tramite Agent Scan, Skills Scan, MCP scan, AI Infra scan e valutazione dei…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 ad alte prestazioni in Rust con intercettazione TLS, riscrittura delle richieste basata su regole, cattura del traffico,…
 keygraphhq/shannon
Shannon è un penetration tester AI autonomo in modalità white-box per applicazioni web e API. Analizza il tuo codice sorgente, identifica i vettori…
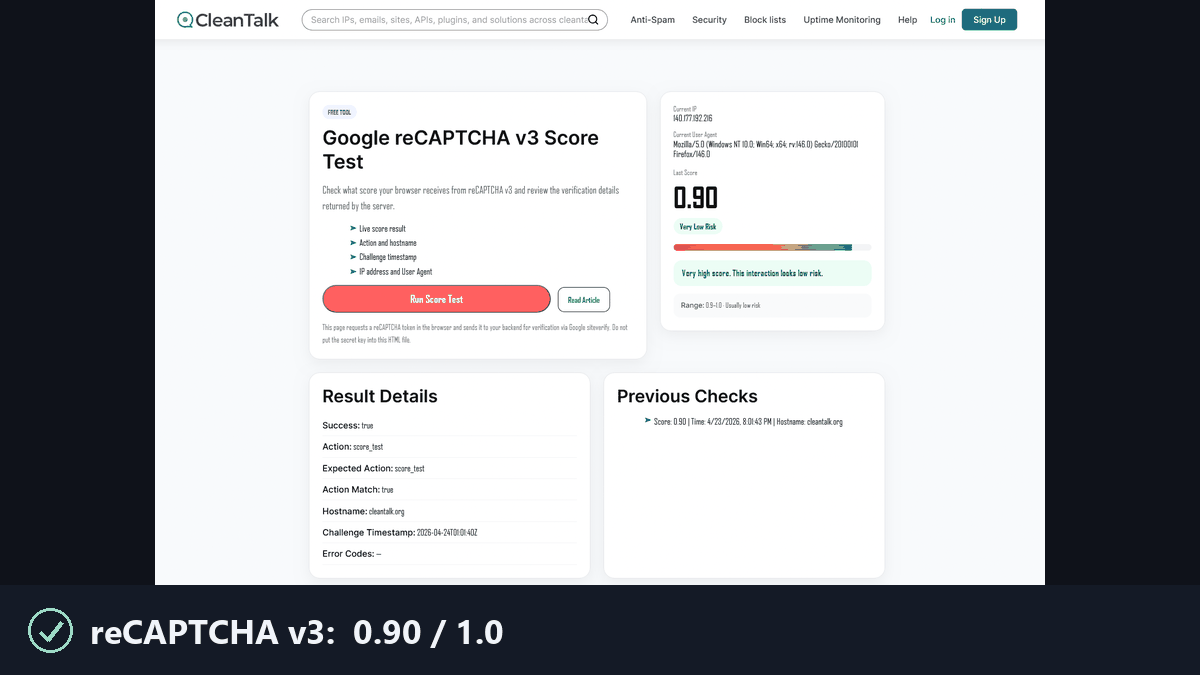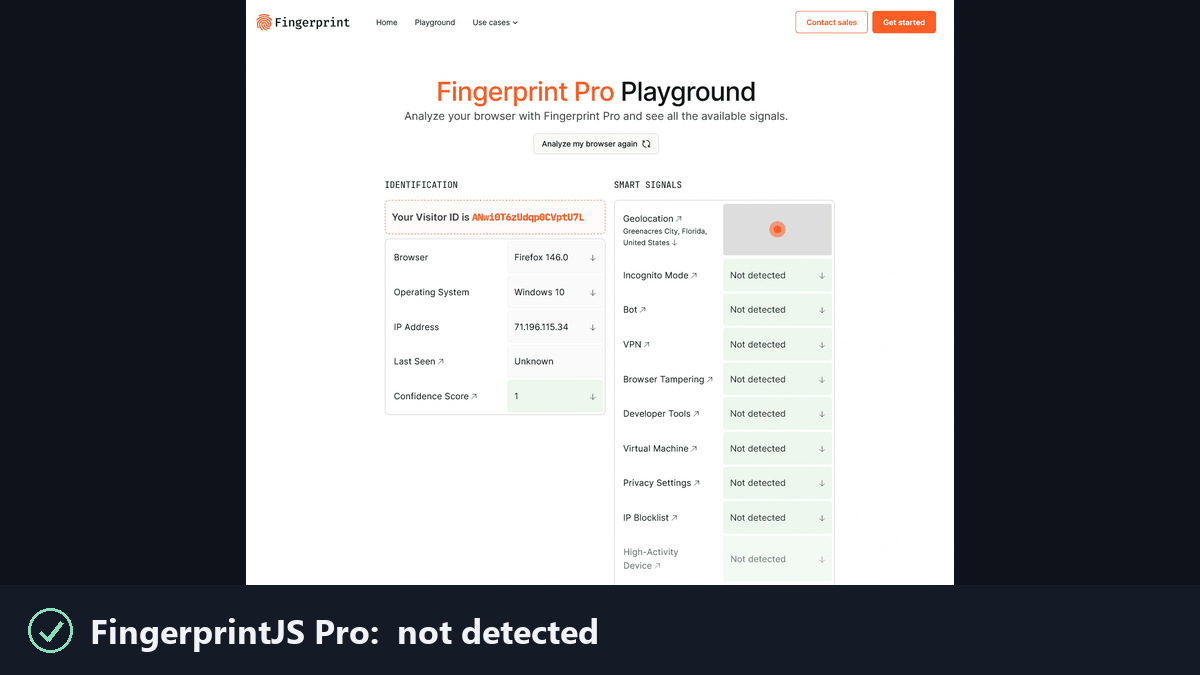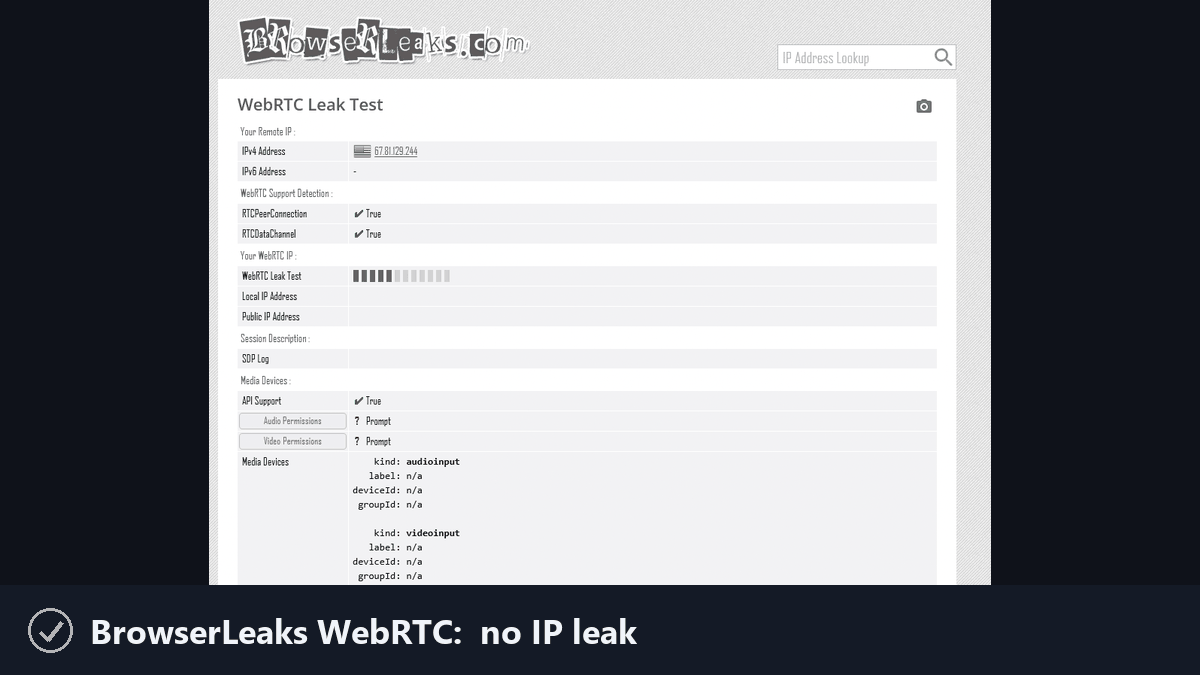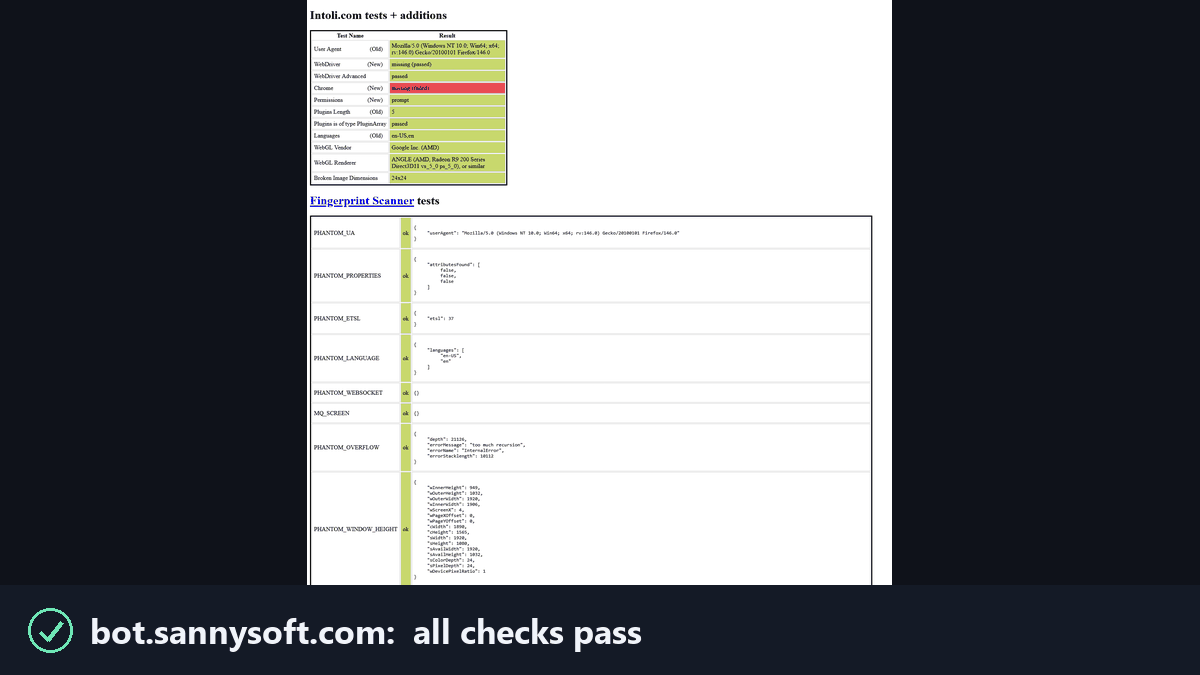 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 eev4n/cve-2026-53582
Exploit proof-of-concept per CVE-2026-53582 mirato al firewall OPNsense. Dimostra lo sfruttamento della vulnerabilità per scopi di test di sicurezza…







