
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 0xkayala/nucleifuzzer
Scanner automatico di vulnerabilità web che combina strumenti di scoperta URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) con modelli di…
 pascal-lab/tai-e
Un framework di analisi statica facile da imparare/usare per Java e Android.
 guacsec/guac
Aggrega metadati di sicurezza della supply chain software (SBOMs, attestations, vulnerabilities) in un database a grafo interrogabile per audit,…
 googleprojectzero/jackalope
Fuzzer binario coverage-guided per Windows, macOS, Linux e Android
 th3xace/sudo_killer
Uno strumento progettato per sfruttare una vulnerabilità di escalation dei privilegi nel programma sudo su sistemi Unix-like. Sfrutta una specifica…
 fullhunt/log4j-scan
Uno scanner completamente automatizzato, accurato e approfondito per individuare log4j RCE CVE-2021-44228
 siriusscan/sirius
Scanner di vulnerabilità open-source con rilevamento automatico della rete, rilevamento basato su CVE, punteggio CVSS, dashboard di rischio, agenti…
 assetnote/react2shell-scanner
Meccanismo di rilevamento ad alta fedeltà per RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
Un progetto open-source in Golang per valutare diversi strumenti di sicurezza API e WAF per la logica di rilevamento e i bypass.
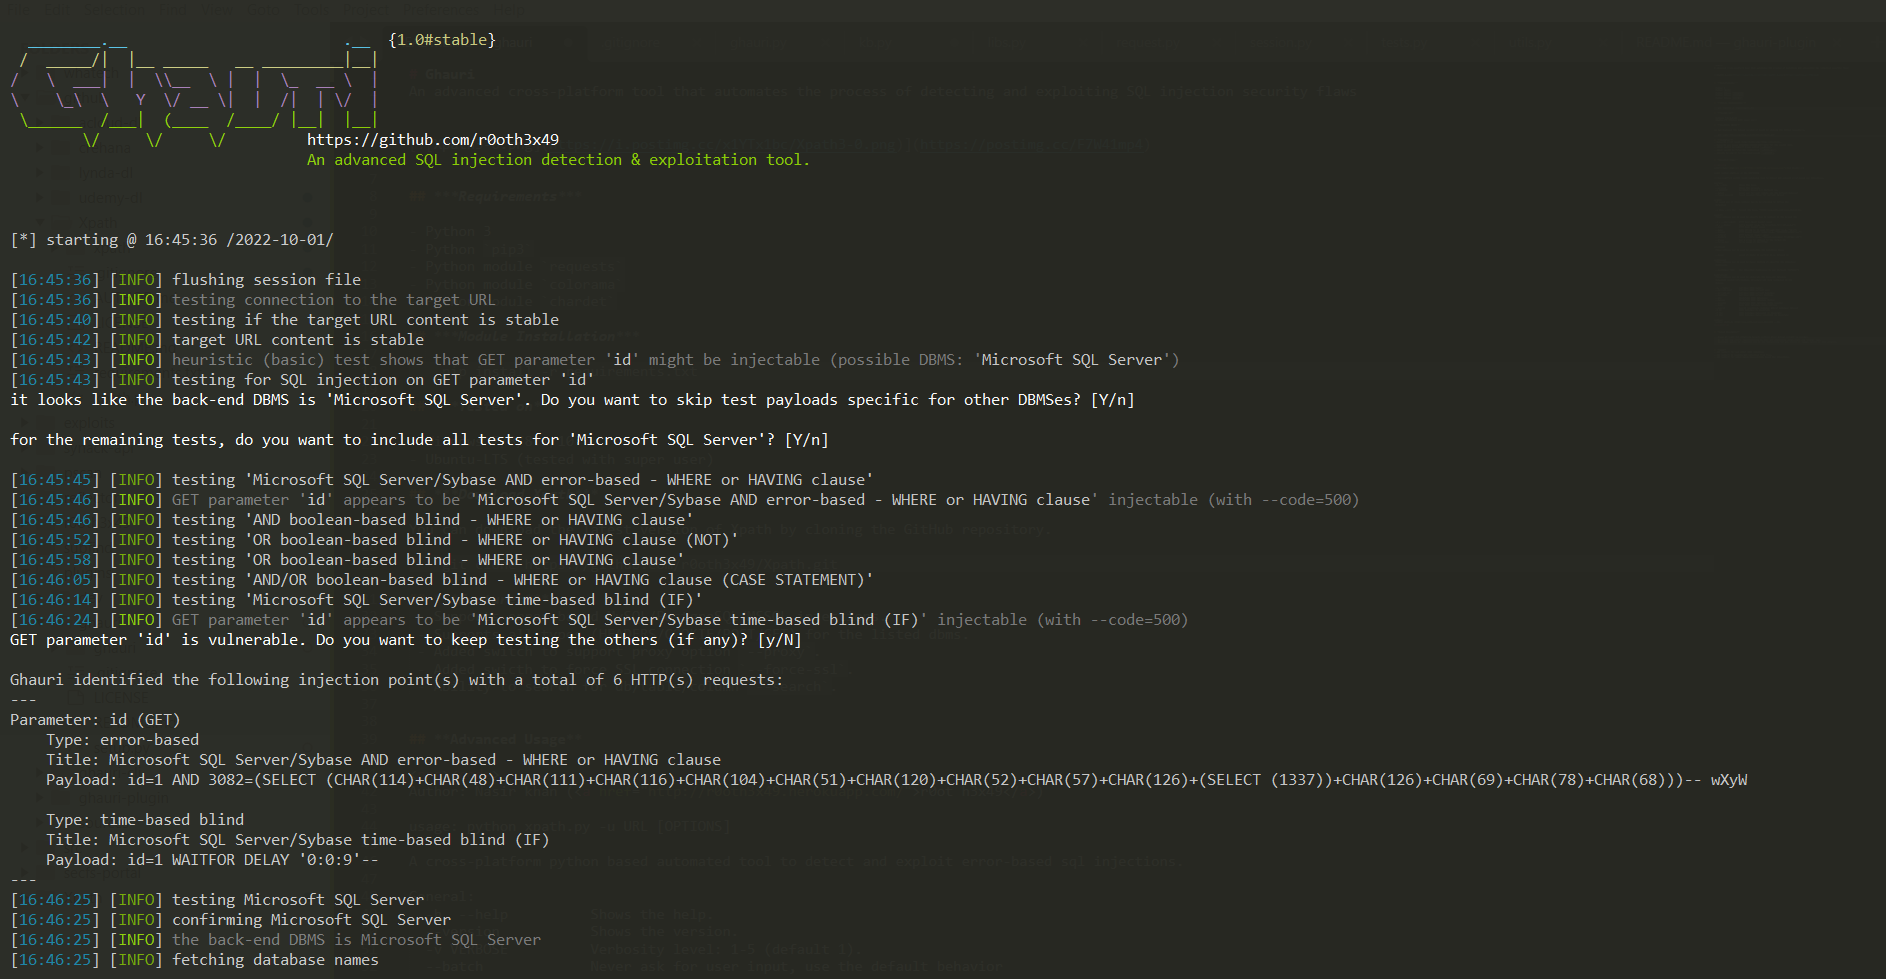 r0oth3x49/ghauri
Uno strumento multipiattaforma avanzato che automatizza il rilevamento e lo sfruttamento delle vulnerabilità di sicurezza SQL injection.
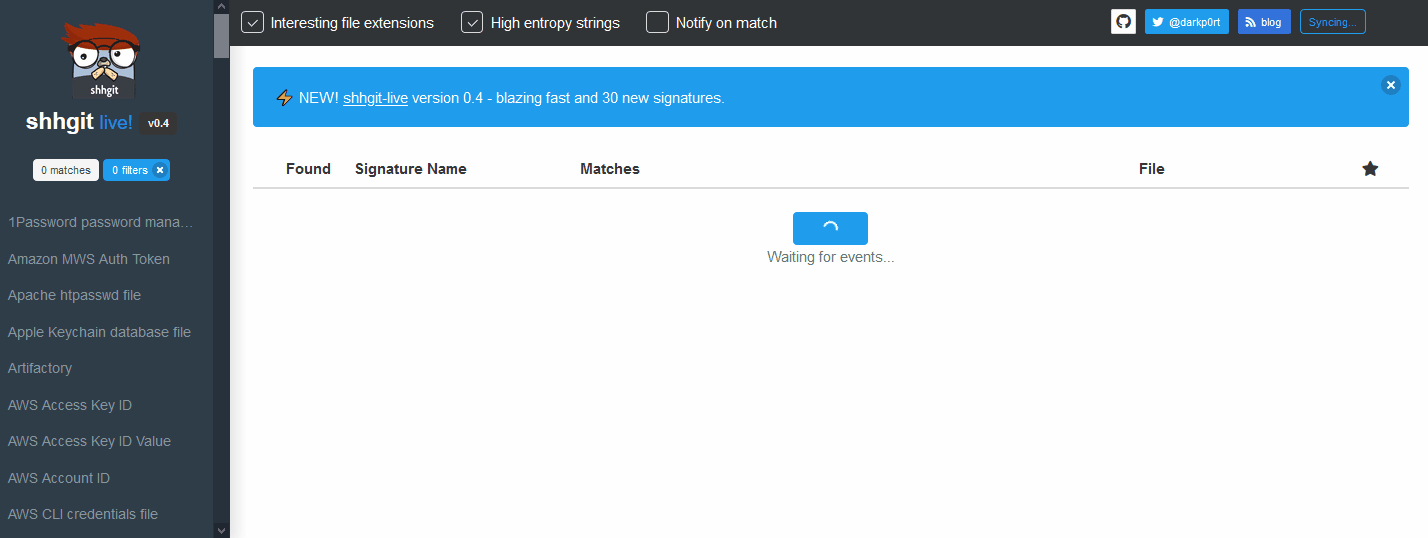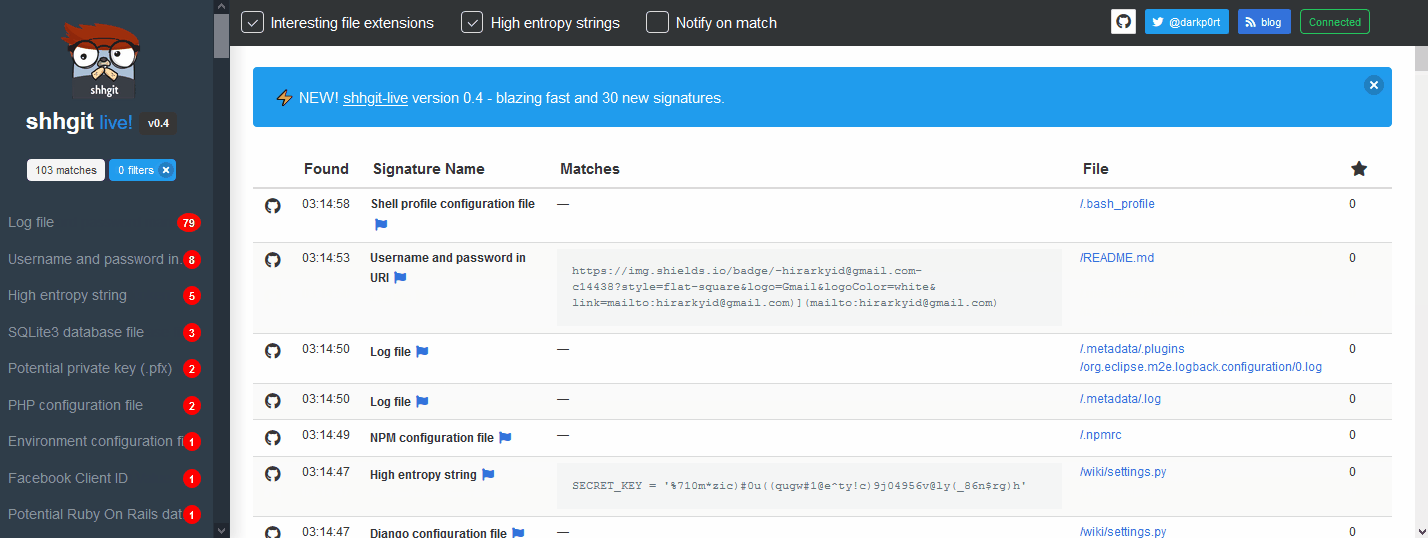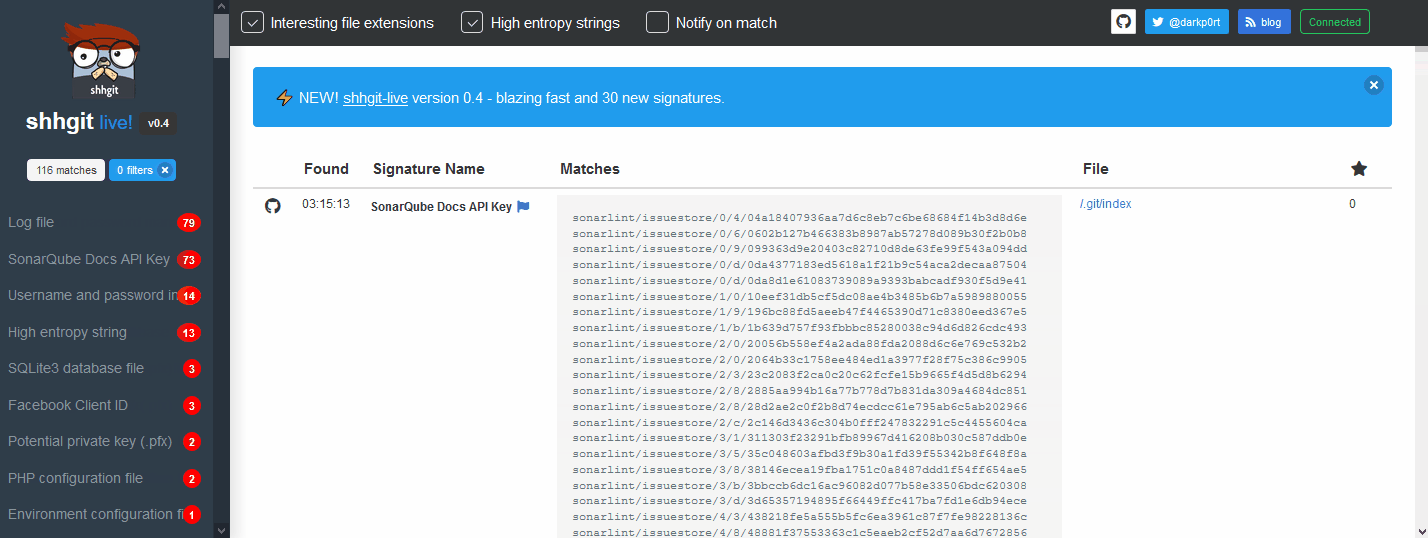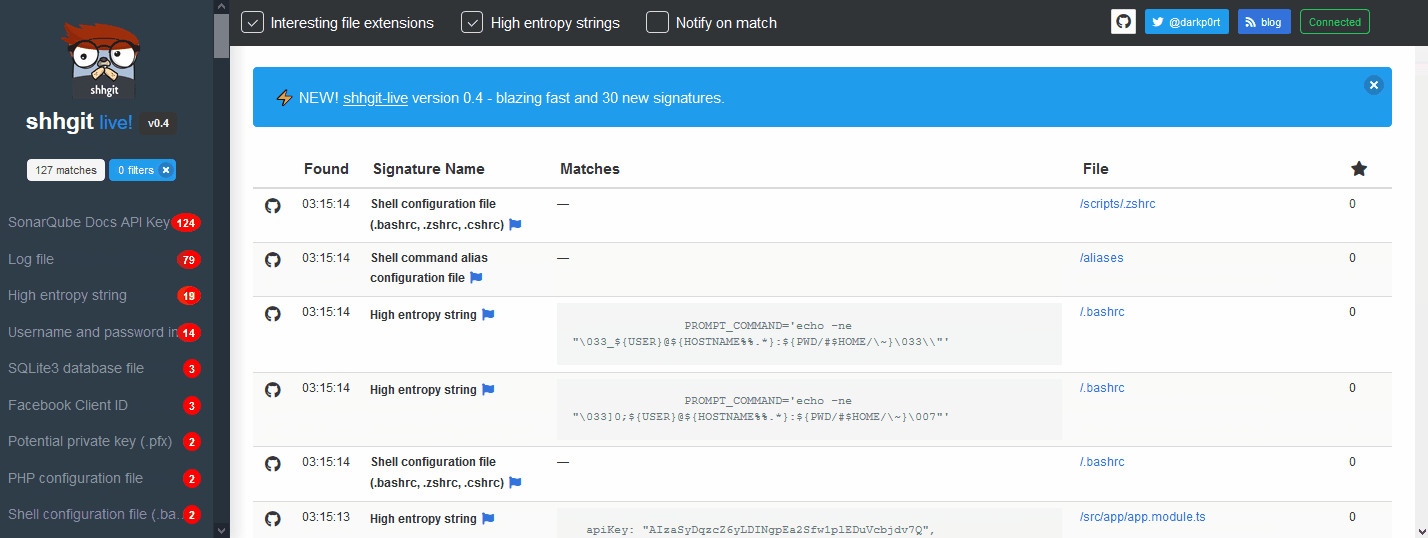 eth0izzle/shhgit
Ah shhgit! Trova i segreti nel tuo codice. Rilevamento di segreti per i tuoi repository GitHub, GitLab e Bitbucket.
 fabiobaroni/awesome-exploit-development
Una lista curata di risorse (libri, tutorial, corsi, strumenti e applicazioni vulnerabili) per imparare lo sviluppo di exploit
 assetnote/php2shell-scanner
Scanner ad alta fedeltà per php2shell (CVE-2026-109618 e CVE-2026-109619)
 ahmadhassan-bted/silentsniffer
Un framework professionale ad alta fedeltà per il de-anonimizzazione e la diagnostica delle vulnerabilità. Presenta un'architettura modulare a zero…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 doyensec/inql
InQL è un'estensione robusta e open-source per Burp Suite per test GraphQL avanzati, che offre rilevamento intuitivo delle vulnerabilità, scansioni…
 zhzyker/vulmap
Scanner di vulnerabilità web e strumento di exploitation con modalità POC/EXP per CVE note su applicazioni web come Weblogic, Shiro, Struts2 e…
 0vercl0k/wtf
Fuzzer distribuito, basato su snapshot e guidato dalla copertura del codice per target in modalità utente e kernel su Windows e Linux, con backend…








