
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ghauri — Uno strumento multipiattaforma avanzato che automatizza il rilevamento e lo sfruttamento delle vulnerabilità di sicurezza SQL injection. | Kitploit
Strumenti/GitHubGitHub/r0oth3x49/ghauri
Scanner di VulnerabilitàSfruttamento di Applicazioni WebSicurezza WebPenetration TestingSicurezza dei Database
GitHubr0oth3x49/ghauri

ghauri

Uno strumento multipiattaforma avanzato che automatizza il rilevamento e lo sfruttamento delle vulnerabilità di sicurezza SQL injection.

Vedi Repository
4.1k422491 anno faRevisionato da Kitploit
Condividi

GitHub release GitHub stars GitHub forks GitHub issues GitHub license

Se ti piace Ghauri, considera di supportare lo sviluppatore

Buy Me A Coffee

Ghauri

Uno strumento multipiattaforma avanzato che automatizza il processo di rilevamento e sfruttamento delle vulnerabilità di SQL injection.
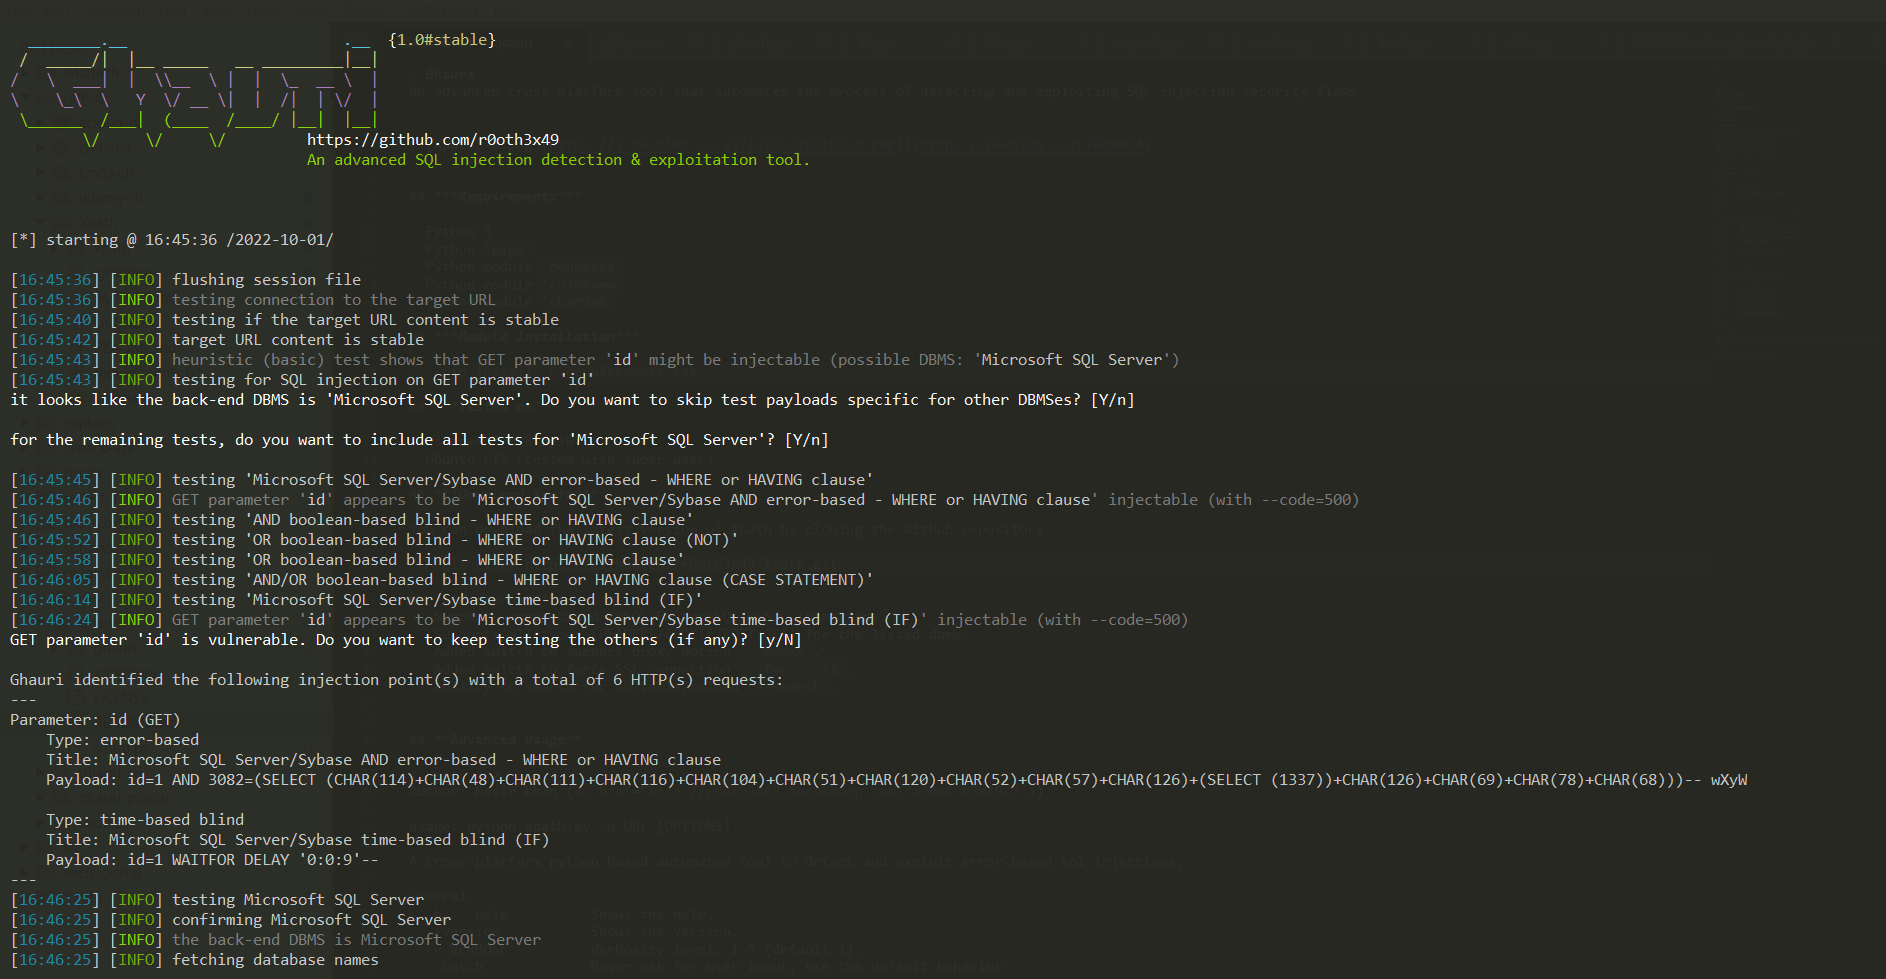
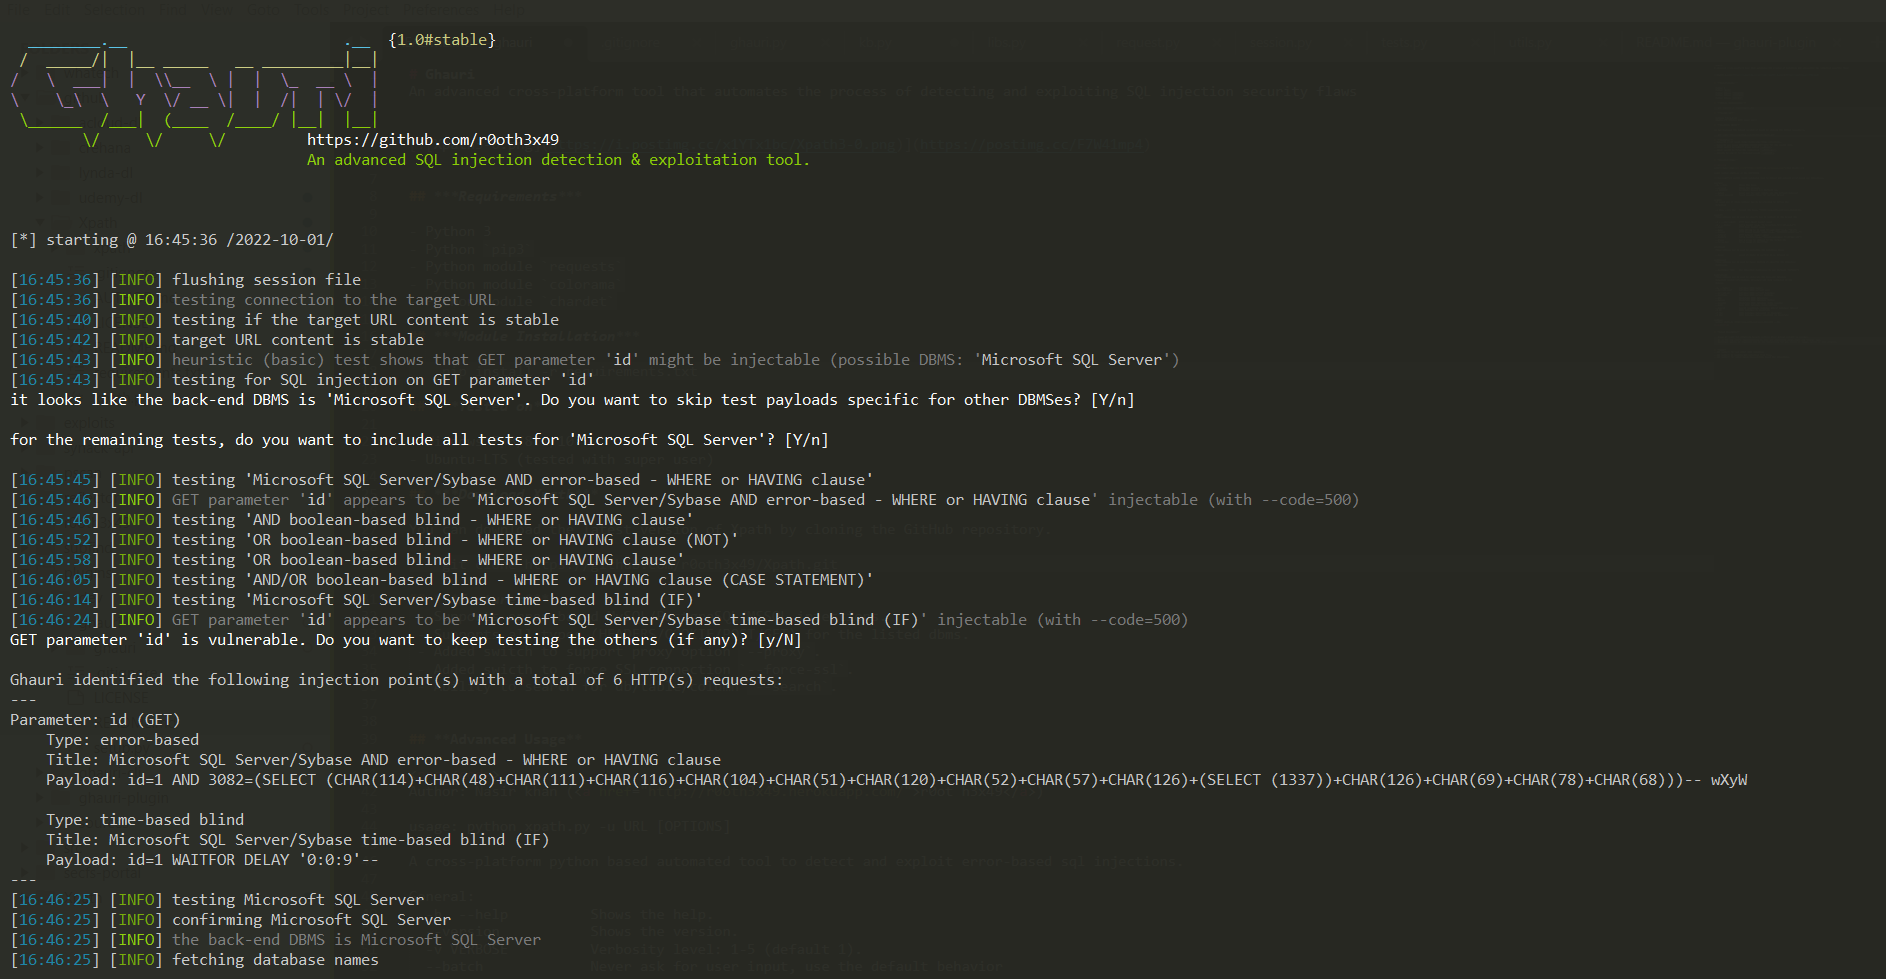
ghauri-banner

Requisiti

  • Python 3
  • Python pip3

Installazione

  • passa alla directory ghauri.
  • installa i requisiti: python3 -m pip install --upgrade -r requirements.txt
  • esegui: python3 setup.py install o python3 -m pip install -e .
  • potrai accedere ed eseguire ghauri con il semplice comando ghauri --help.

OPPURE

  • Segui questa guida all'installazione se riscontri problemi di installazione.

Scarica Ghauri

Puoi scaricare l'ultima versione di Ghauri clonando il repository GitHub.

git clone https://github.com/r0oth3x49/ghauri.git

Funzionalità

  • Supporta i seguenti tipi di payload di iniezione:
    • Booleano.
    • Basato su errore
    • Basato sul tempo
    • Query impilate
  • Supporta SQL injection per i seguenti DBMS.
    • MySQL
    • Microsoft SQL Server
    • Postgres
    • Oracle
    • Microsoft Access (al momento supporta solo il fingerprint per il blind basato su booleano)
  • Supporta i seguenti tipi di iniezione.
    • Iniezioni basate su GET/POST
    • Iniezioni basate su Headers
    • Iniezioni basate su Cookies
    • Iniezioni di dati Form Mulitipart
    • Iniezioni basate su JSON
    • Iniezioni basate su SOAP/XML
  • supporta l'opzione proxy --proxy.
  • supporta l'analisi della richiesta da file txt: opzione -r file.txt
  • supporta la limitazione dell'estrazione dei dati per db/tabelle/colonne/dump: opzione --start 1 --stop 2
  • aggiunto supporto per la ripresa di tutte le fasi.
  • aggiunto supporto per l'opzione di saltare la codifica URL: --skip-urlencode
  • aggiunto supporto per verificare i caratteri estratti in caso di iniezioni basate su booleano/tempo.
  • aggiunto supporto per la gestione dei reindirizzamenti su richiesta dell'utente.
  • aggiunto supporto per l'opzione sql-shell: --sql-shell (sperimentale)
  • aggiunto supporto per l'opzione fresh queries: --fresh-queries
  • aggiunta opzione per estrazione hostname: --hostname
  • aggiunta opzione per aggiornare ghauri da GitHub: --update
    • Nota: ghauri deve essere clonato/installato da GitHub affinché questa opzione funzioni per aggiornamenti futuri, per gli utenti con versioni precedenti devono eseguire git pull (se installato usando git) per ottenere questo aggiornamento e per aggiornamenti futuri sarà possibile con il comando ghauri --update per ottenere l'ultima versione di ghauri.
  • aggiunta opzione per ignorare codici HTTP problematici. (es. 401): --ignore-code
  • aggiunta opzione per recuperare il conteggio delle voci per tabella: --count
  • aggiunta opzione per scansionare più target dati in un file testuale. -m (sperimentale)
  • aggiunto rilevamento e sfruttamento automatico dei parametri GET deserializzabili in base64. (sperimentale)
  • aggiunto supporto per user agent HTTP casuale: --random-agent, --mobile

Uso Avanzato


Autore: Nasir khan (r0ot h3x49)

usage: ghauri -u URL [OPTIONS]

Uno strumento avanzato multipiattaforma basato su Python per il rilevamento e lo sfruttamento di SQL injection.

Generale:
  -h, --help          Mostra l'aiuto.
  --version           Mostra la versione.
  --update            aggiorna ghauri
  -v VERBOSE          Livello di verbosità: 1-5 (default 1).
  --batch             Non chiedere mai input all'utente, usa il comportamento predefinito
  --flush-session     Svuota i file di sessione per il target corrente
  --fresh-queries     Ignora i risultati delle query memorizzati nel file di sessione
  --test-filter       Seleziona i payload di test per titoli (sperimentale)

Target:
  Almeno una di queste opzioni deve essere fornita per definire il/i target

  -u URL, --url URL   URL del target (es. 'http://www.site.com/vuln.php?id=1).
  -m BULKFILE         Scansiona più target dati in un file testuale
  -r REQUESTFILE      Carica richiesta HTTP da un file

Richiesta:
  Queste opzioni possono essere usate per specificare come connettersi all'URL del target

  -A , --user-agent   valore dell'intestazione HTTP User-Agent
  -H , --header       Intestazione extra (es. "X-Forwarded-For: 127.0.0.1")
  --mobile            Imita smartphone tramite intestazione HTTP User-Agent
  --random-agent      Usa un valore di intestazione HTTP User-Agent selezionato casualmente
  --host              valore dell'intestazione HTTP Host
  --data              Stringa di dati da inviare tramite POST (es. "id=1")
  --cookie            valore dell'intestazione HTTP Cookie (es. "PHPSESSID=a8d127e..")
  --referer           valore dell'intestazione HTTP Referer
  --headers           Intestazioni extra (es. "Accept-Language: fr\nETag: 123")
  --proxy             Usa un proxy per connettersi all'URL del target
  --delay             Ritardo in secondi tra ogni richiesta HTTP
  --timeout           Secondi da attendere prima del timeout della connessione (default 30)
  --retries           Tentativi quando si verifica un errore di connessione (default 3)
  --confirm           Conferma i payload iniettati.
  --ignore-code       Ignora codici di errore HTTP problematici (es. 401)
  --skip-urlencode    Salta la codifica URL dei dati del payload
  --force-ssl         Forza l'uso di SSL/HTTPS

Ottimizzazione:
  Queste opzioni possono essere usate per ottimizzare le prestazioni di ghauri

  --threads THREADS   Numero massimo di richieste HTTP(s) concorrenti (default 1)

Iniezione:
  Queste opzioni possono essere usate per specificare quali parametri testare,
  fornire payload di iniezione personalizzati e script di tampering opzionali

  -p TESTPARAMETER    Parametro/i testabile/i
  --dbms DBMS         Forza il DBMS back-end al valore fornito
  --prefix            Stringa prefisso del payload di iniezione
  --suffix            Stringa suffisso del payload di iniezione
  --safe-chars        Salta la codifica URL di caratteri specifici: (es: --safe-chars="[]")
  --fetch-using       Recupera dati usando operatori diversi: (es: --fetch-using=between/in)

Rilevamento:
  Queste opzioni possono essere usate per personalizzare la fase di rilevamento

  --level LEVEL       Livello di test da eseguire (1-3, default 1)
  --code CODE         Codice HTTP da confrontare quando la query è valutata True
  --string            Stringa da confrontare quando la query è valutata True
  --not-string        Stringa da confrontare quando la query è valutata False
  --text-only         Confronta le pagine basandosi solo sul contenuto testuale

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





