Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
NucleiFuzzer — Scanner automatico di vulnerabilità web che combina strumenti di scoperta URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) con modelli di fuzzing Nuclei per rilevare XSS, SQLi, SSRF e Open Redirect. | Kitploit
Strumenti/GitHubGitHub/0xkayala/nucleifuzzer
RicognizioneScanner di VulnerabilitàRaccolta InformazioniSicurezza WebFuzzingPenetration Testing
GitHub0xkayala/nucleifuzzer

NucleiFuzzer

Scanner automatico di vulnerabilità web che combina strumenti di scoperta URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) con modelli di fuzzing Nuclei per rilevare XSS, SQLi, SSRF e Open Redirect.

Vedi Repository
1.9k259586 giorni faRevisionato da Kitploit
Condividi
Sito web

NucleiFuzzer = Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Modelli di Fuzzing

Panoramica

NucleiFuzzer è uno strumento di automazione avanzato progettato per semplificare e ottimizzare i test di sicurezza delle applicazioni web integrando una suite di potenti strumenti per la scoperta di URL e la scansione delle vulnerabilità. Combina ParamSpider, Waybackurls, Katana, Gauplus e Hakrawler per raccogliere ed enumerare in modo completo i potenziali punti di ingresso delle applicazioni web. Sfruttando la potenza di Nuclei, analizza questi endpoint utilizzando i fuzzing-templates per individuare efficacemente un'ampia gamma di vulnerabilità.

Il potenziato NucleiFuzzer è costruito per velocità e precisione, utilizzando la validazione avanzata degli URL, la deduplicazione con uro e un filtraggio HTTP preciso tramite httpx. Questo strumento fornisce a professionisti della sicurezza, bug bounty hunter e sviluppatori web un flusso di lavoro fluido per rilevare e affrontare i rischi di sicurezza, garantendo una solida protezione delle applicazioni web.

Caratteristiche principali:

  1. Scoperta completa degli URL: integra più strumenti (ParamSpider, Waybackurls, Katana, Gauplus e Hakrawler) per garantire una copertura esaustiva di URL e parametri.
  2. Scansione avanzata delle vulnerabilità: utilizza Nuclei con i fuzzing-templates per identificare con precisione problemi di sicurezza critici.
  3. Filtraggio e validazione avanzati: rimuove duplicati e risultati irrilevanti utilizzando uro e httpx per una scansione più pulita e mirata.
  4. Limitazione della frequenza per l'efficienza: consente di personalizzare la frequenza delle richieste per prestazioni ottimali durante le scansioni.
  5. Personalizzabile e facile da usare: opzioni facilmente configurabili per domini, file e directory di output, adatte sia a scansioni individuali che in batch.

Sfrutta NucleiFuzzer per proteggere le tue applicazioni web da vulnerabilità e attacchi con una soluzione di test di sicurezza potenziata, efficiente e affidabile!

Nota: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer

Importante: assicurati che gli strumenti Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx e uro siano installati sulla tua macchina e funzionino correttamente per utilizzare NucleiFuzzer senza alcun problema.

✨ Nuove funzionalità (aggiornate)

  • 🔍 Recon + crawling automatizzati
  • ⚡ Scansione delle vulnerabilità con Nuclei
  • 📊 Reportistica JSON + HTML
  • 🧠 Analisi delle vulnerabilità con AI (NOVITÀ)
  • 📁 Output pulito e raggruppamento per gravità

Strumenti inclusi:

  • Darkmoon - Piattaforma open source (GPL-3.0) di penetration testing autonomo con AI che copre web, API, Active Directory e Kubernetes, con prova di sfruttamento.
  • Nuclei git clone https://github.com/projectdiscovery/nuclei.git
  • ParamSpider git clone https://github.com/0xKayala/ParamSpider.git
  • waybackurls git clone https://github.com/tomnomnom/waybackurls.git
  • gauplus git clone https://github.com/bp0lr/gauplus.git
  • hakrawler git clone https://github.com/hakluke/hakrawler.git
  • katana git clone https://github.com/projectdiscovery/katana.git
  • httpx git clone https://github.com/projectdiscovery/httpx.git
  • uro https://github.com/s0md3v/uro.git

Template:

Fuzzing Templates git clone https://github.com/projectdiscovery/nuclei-templates.git

Screenshot

image

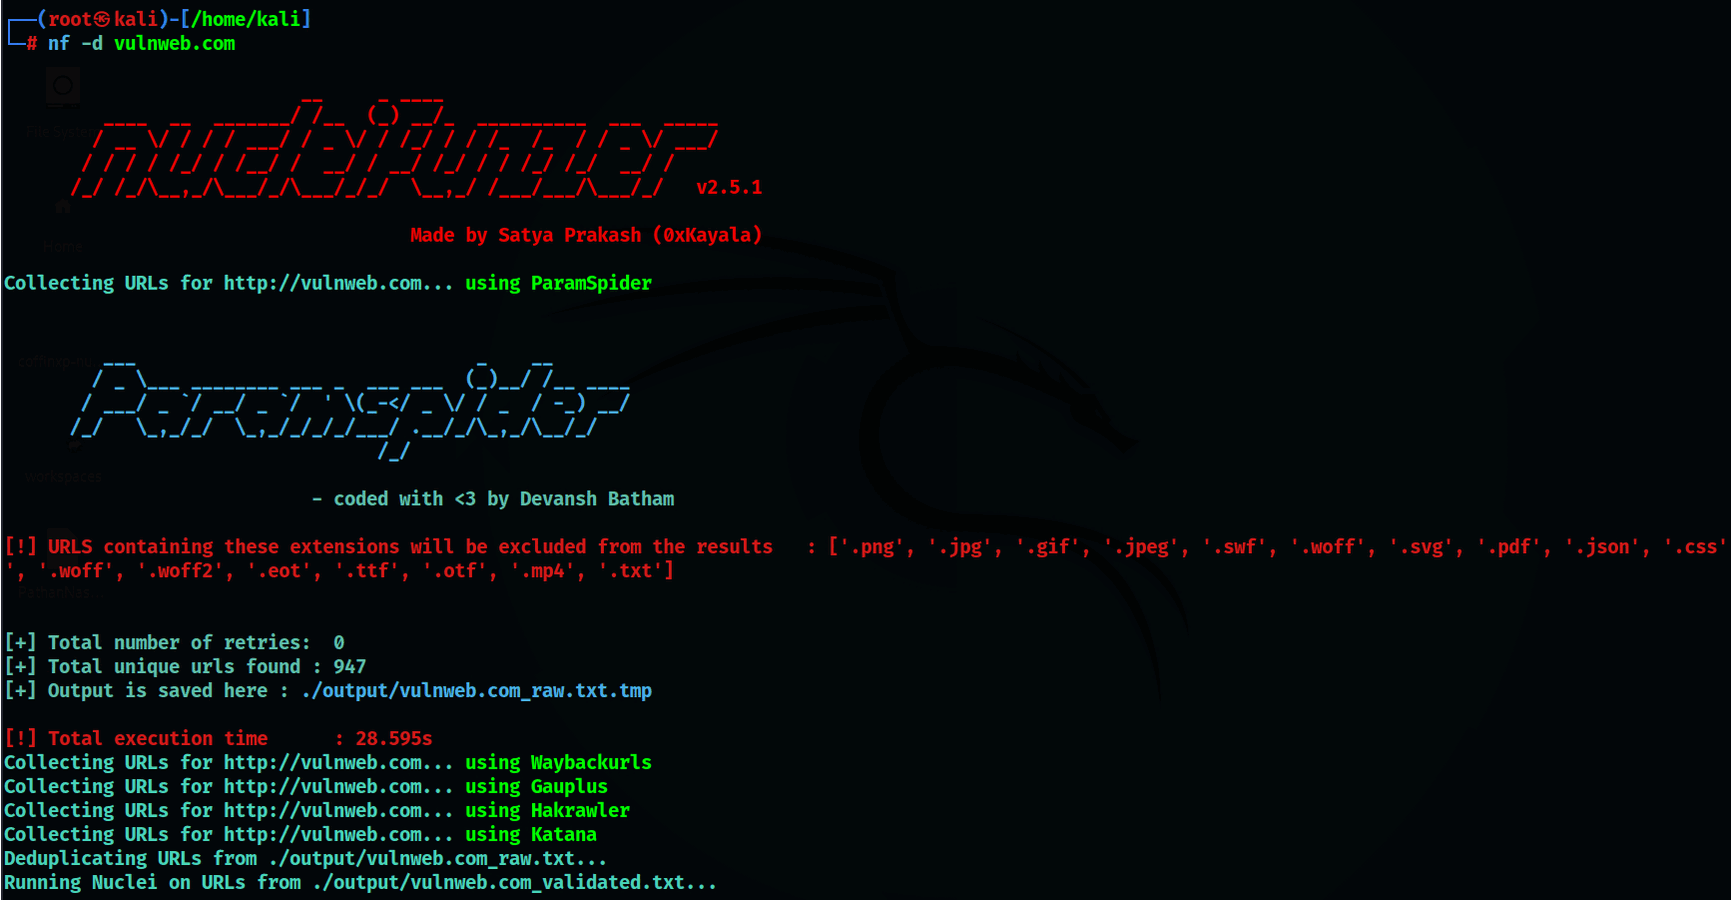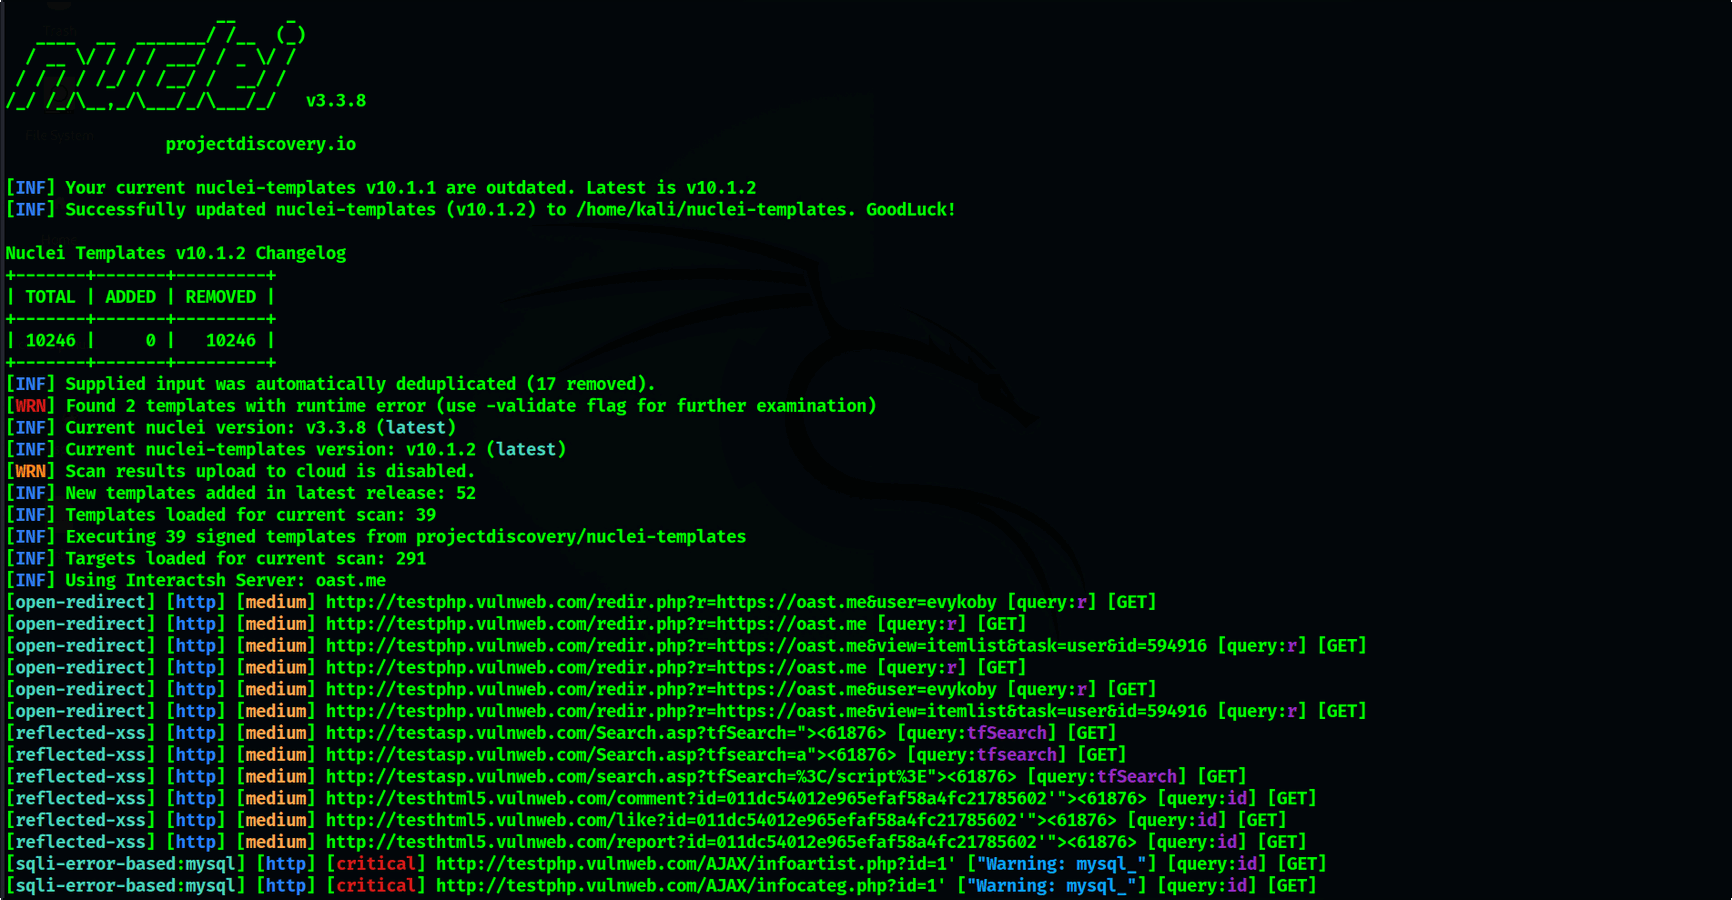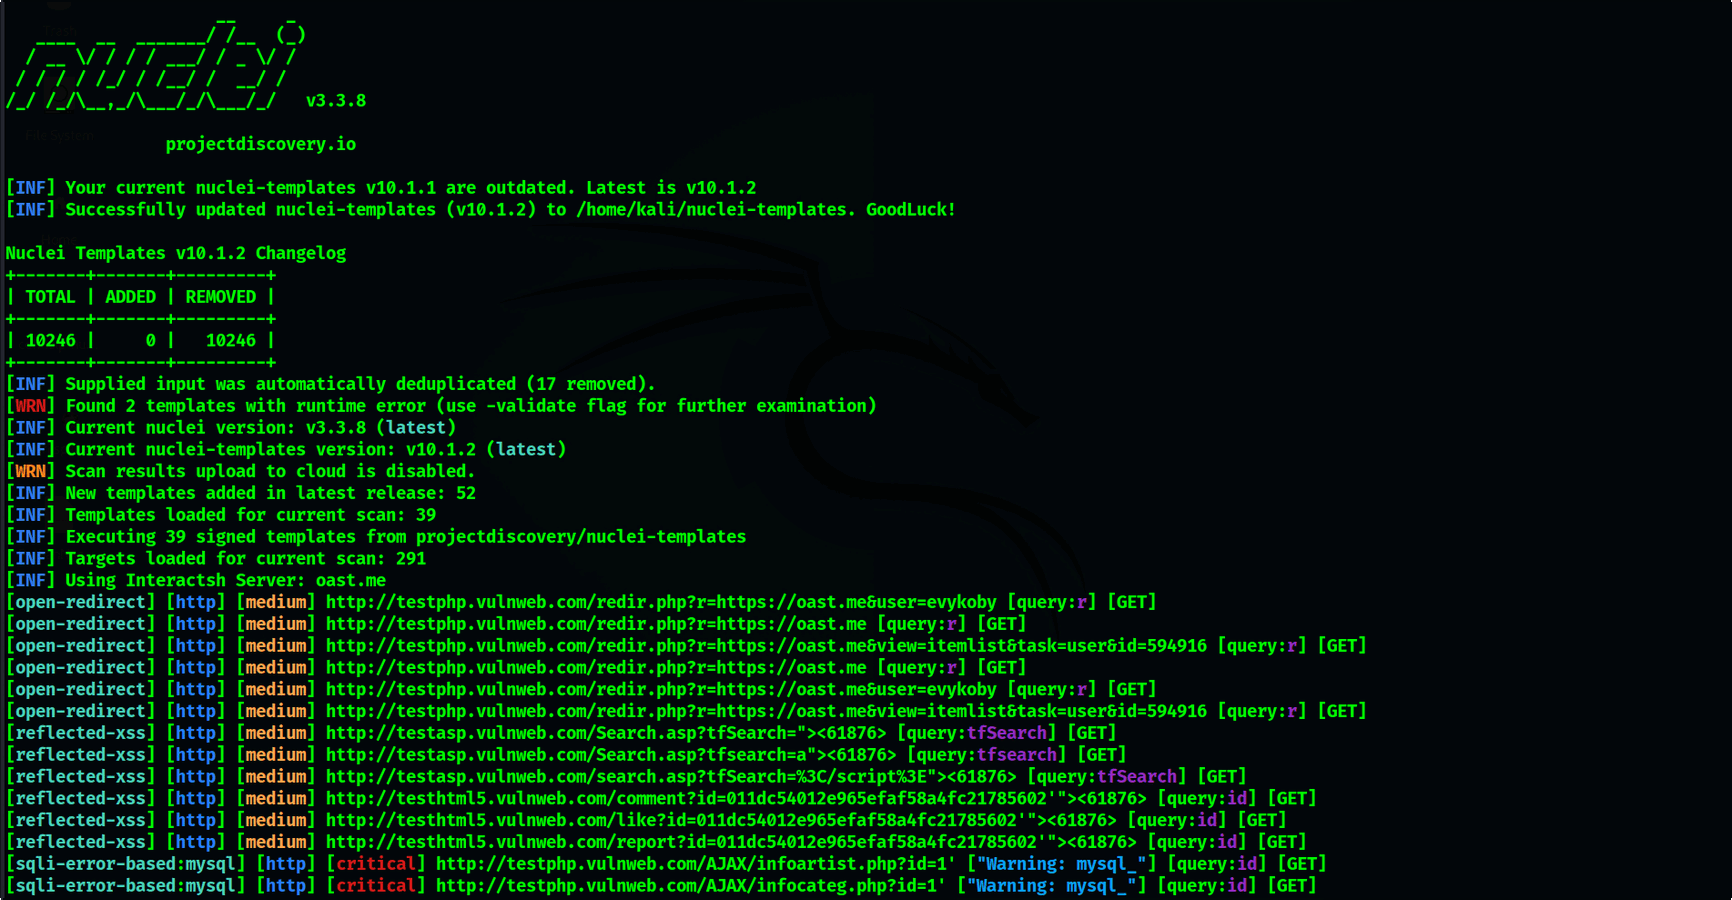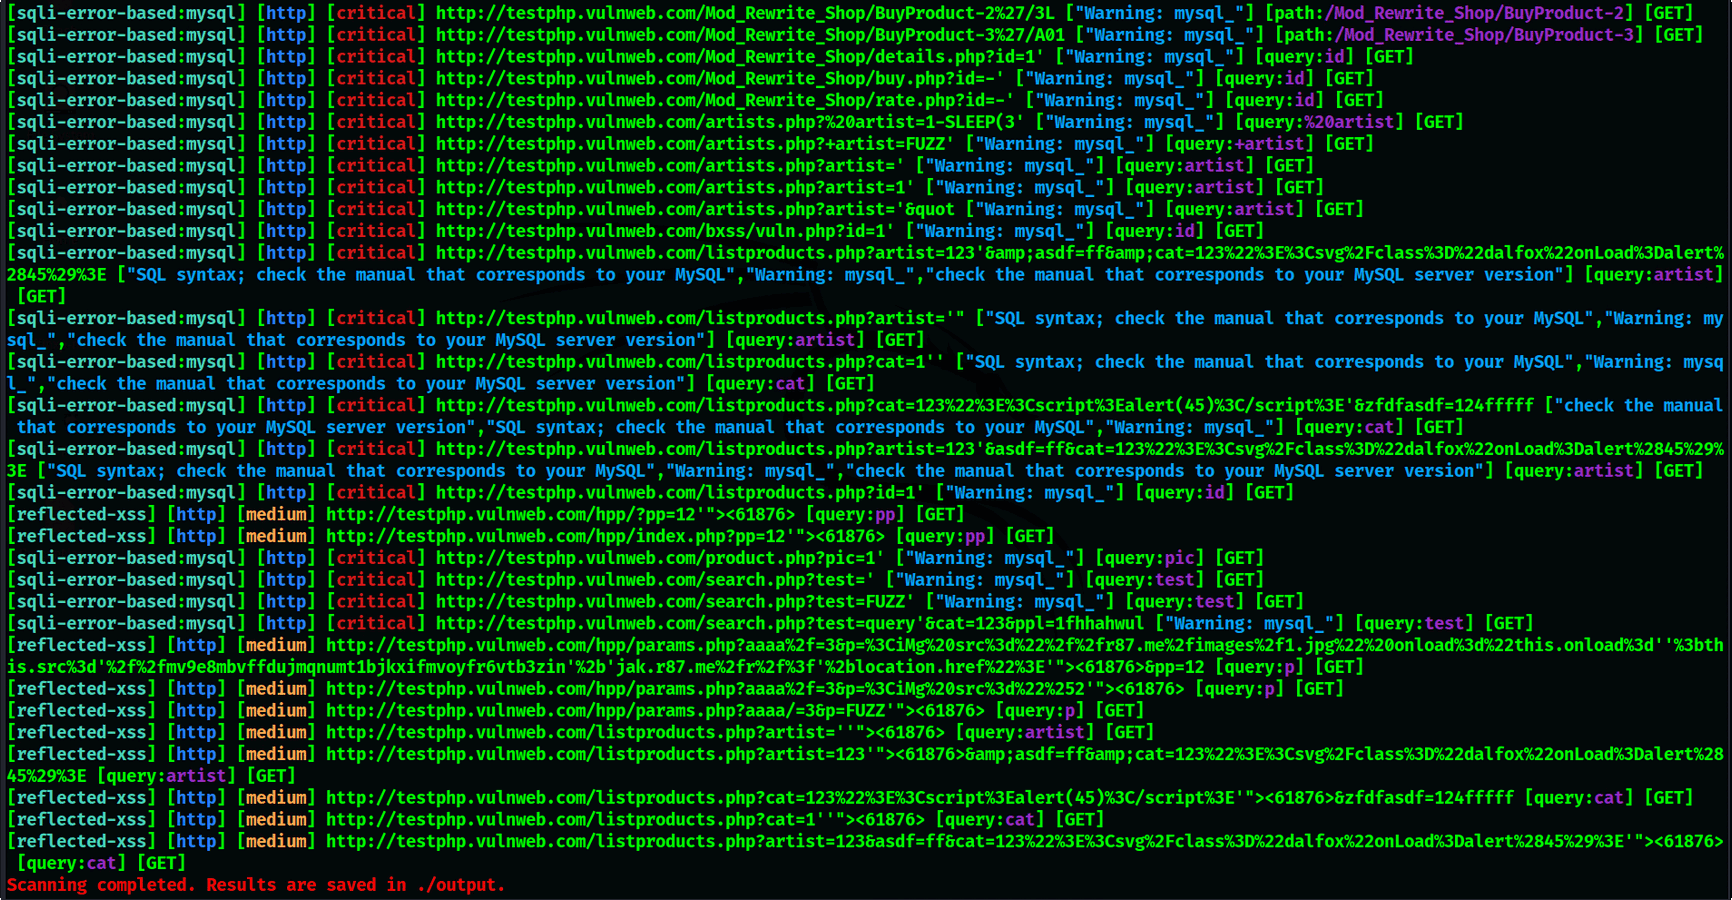
Output

image

Utilizzo

nf -h

Questo mostrerà la guida per lo strumento. Ecco le opzioni supportate.

NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)

Installazione:

Per installare NucleiFuzzer, segui questi passaggi:

git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."

Esempi:

Ecco alcuni esempi di come utilizzare NucleiFuzzer:

  • Esegui NucleiFuzzer su un singolo dominio:

    nf -d example.com
    
  • Esegui NucleiFuzzer su più domini da un file:

    nf -f file.txt
    

Dimostrazione pratica:

Per una dimostrazione pratica dello strumento NucleiFuzzer, guarda il video qui sotto 👇

Cronologia delle stelle

Star History Chart

Contribuire

I contributi sono benvenuti! Se desideri contribuire a NucleiFuzzer, segui questi passaggi:

  1. Fai un fork del repository.
  2. Crea un nuovo branch.
  3. Apporta le tue modifiche e fai il commit.
  4. Invia una pull request.

Creato da Satya Prakash | 0xKayala \

Un Security Researcher e Bug Hunter \

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →