
 doyensec/inql
InQL è un'estensione robusta e open-source per Burp Suite per test GraphQL avanzati, che offre rilevamento intuitivo delle vulnerabilità, scansioni personalizzabili e un'integrazione perfetta con Burp.





Benvenuti in InQL, uno strumento open-source per il test di GraphQL. Questo strumento offre funzionalità progettate per migliorare la vostra esperienza di test GraphQL, rendendola più efficiente ed efficace.
Apprezziamo la vostra fiducia in InQL. Buon testing!
L'interfaccia utente di InQL è dotata di quattro componenti principali: la scheda Scanner, Batch Queries, Engine Fingerprinting e Attack Vector Scanner
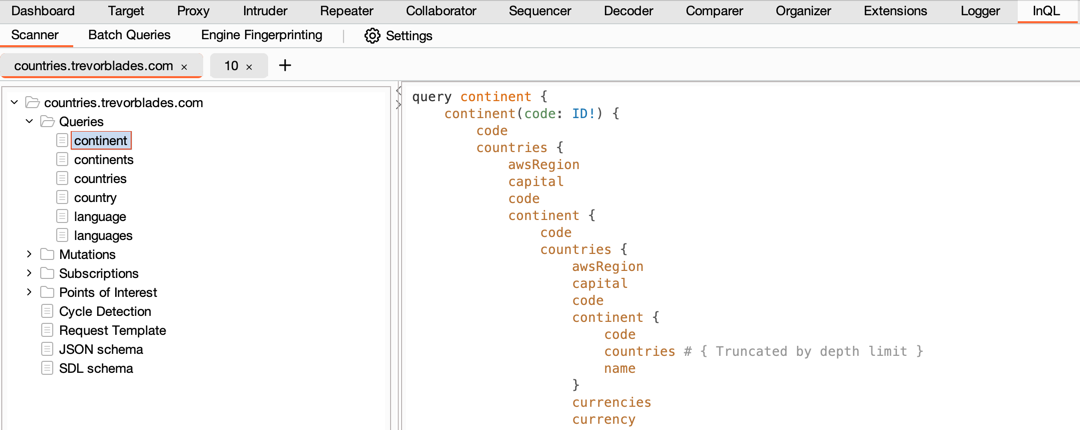
Lo Scanner è il cuore di InQL, dove puoi analizzare un endpoint GraphQL o un file di schema di introspezione locale. Genera automaticamente tutte le possibili query, mutazioni e sottoscrizioni, organizzandole in una vista strutturata per la tua analisi.
✅ Scansioni personalizzabili
InQL offre la flessibilità di personalizzare le tue scansioni. Regola la profondità delle query generate o il numero di spazi usati per l'indentazione. Puoi anche eseguire scansioni 'Points of Interest' per rilevare potenziali vulnerabilità nello schema GraphQL.
✅ Analisi dei Points of Interest
Dopo aver eseguito una scansione Points of Interest, ti viene presentato un ricco set di dati che copre una varietà di potenziali vulnerabilità. Puoi abilitare o disabilitare queste categorie in base alle tue esigenze.
✅ Rilevamento dei riferimenti circolari
InQL implementa il rilevamento dei riferimenti circolari. Dopo aver analizzato lo schema, visualizza le query potenzialmente vulnerabili nella vista dei risultati dello scanner.
✅ Interazioni migliorate con Burp
InQL si integra perfettamente con Burp, consentendoti di generare query direttamente da qualsiasi richiesta GraphQL in Burp. Puoi anche inviare le query generate automaticamente ad altri strumenti di Burp per ulteriori analisi.
✅ Header personalizzati
Hai la possibilità di impostare header personalizzati per dominio, con l'elenco dei domini popolato automaticamente dal traffico osservato.
La scheda Batch Queries ti consente di eseguire attacchi GraphQL in batch usando il batching tramite alias o array, il che può essere utile per aggirare limiti di frequenza implementati in modo inadeguato. Supporta modalità di attacco in stile Intruder (Sniper, Battering ram, Pitchfork e Cluster bomb) e molteplici fonti di payload, come wordlist, file, intervalli numerici e set di caratteri per brute-force.
Gli editor di messaggi nativi di Burp ora includono una scheda aggiuntiva 'GraphQL (InQL)', che fornisce un modo efficiente per visualizzare e modificare le richieste GraphQL. Supporta anche l'evidenziazione dello schema per una migliore leggibilità.
InQL ora implementa i server GraphiQL e GraphQL Voyager. Puoi inviare loro lo schema analizzato per migliorare ulteriormente l'analisi!
Questa scheda ti consente di scansionare un URL GraphQL per recuperare informazioni sulla tecnologia del server backend.
Questa scheda esegue una serie di controlli di sicurezza GraphQL comuni contro un endpoint, come l'esposizione dell'introspezione, i suggerimenti sui campi, i limiti di batching, i limiti di profondità e complessità delle query, le query e mutazioni basate su GET e le richieste POST con codifica form.
Quando l'introspezione è disabilitata, InQL può ricostruire lo schema dal traffico GraphQL osservato nella cronologia di Burp. Usa l'opzione del menu contestuale 'Extract Schema from History', quindi verifica e correggi lo schema ricostruito nello Scanner.







