
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 datasploit/datasploit
Un #OSINT Framework per eseguire varie tecniche di ricognizione su Aziende, Persone, Numeri di Telefono, Indirizzi Bitcoin, ecc., aggregare tutti i…
 xoreaxeaxeax/skitter-creek-bath-salts
Sbloccare _tutto_ sulla CPU con il DRAM scrambling
 wgpsec/aboutsecurity
Tutto per il pentest. | Knowledge base per il penetration testing, che consolida la metodologia di sicurezza in un formato eseguibile dagli AI Agent.
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS rilevato
 lmacken/pyrasite
Inject code into running Python processes
 mandatoryprogrammer/xsshunter-express
Una versione facile da configurare di XSS Hunter. Si installa in cinque minuti e non richiede manutenzione!
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner di vulnerabilità web & Exploiter automatico
 aquasecurity/trivy-action
Esegue Trivy come GitHub Action per scansionare l'immagine del tuo container Docker alla ricerca di vulnerabilità.
 ajinabraham/nodejsscan
nodejsscan è uno scanner statico di sicurezza del codice per applicazioni Node.js.
 cr0hn/dockerscan
Il più completo scanner di sicurezza per Docker
 diego-treitos/linux-smart-enumeration
Strumento di enumerazione Linux per pentesting e CTF con livelli di verbosità
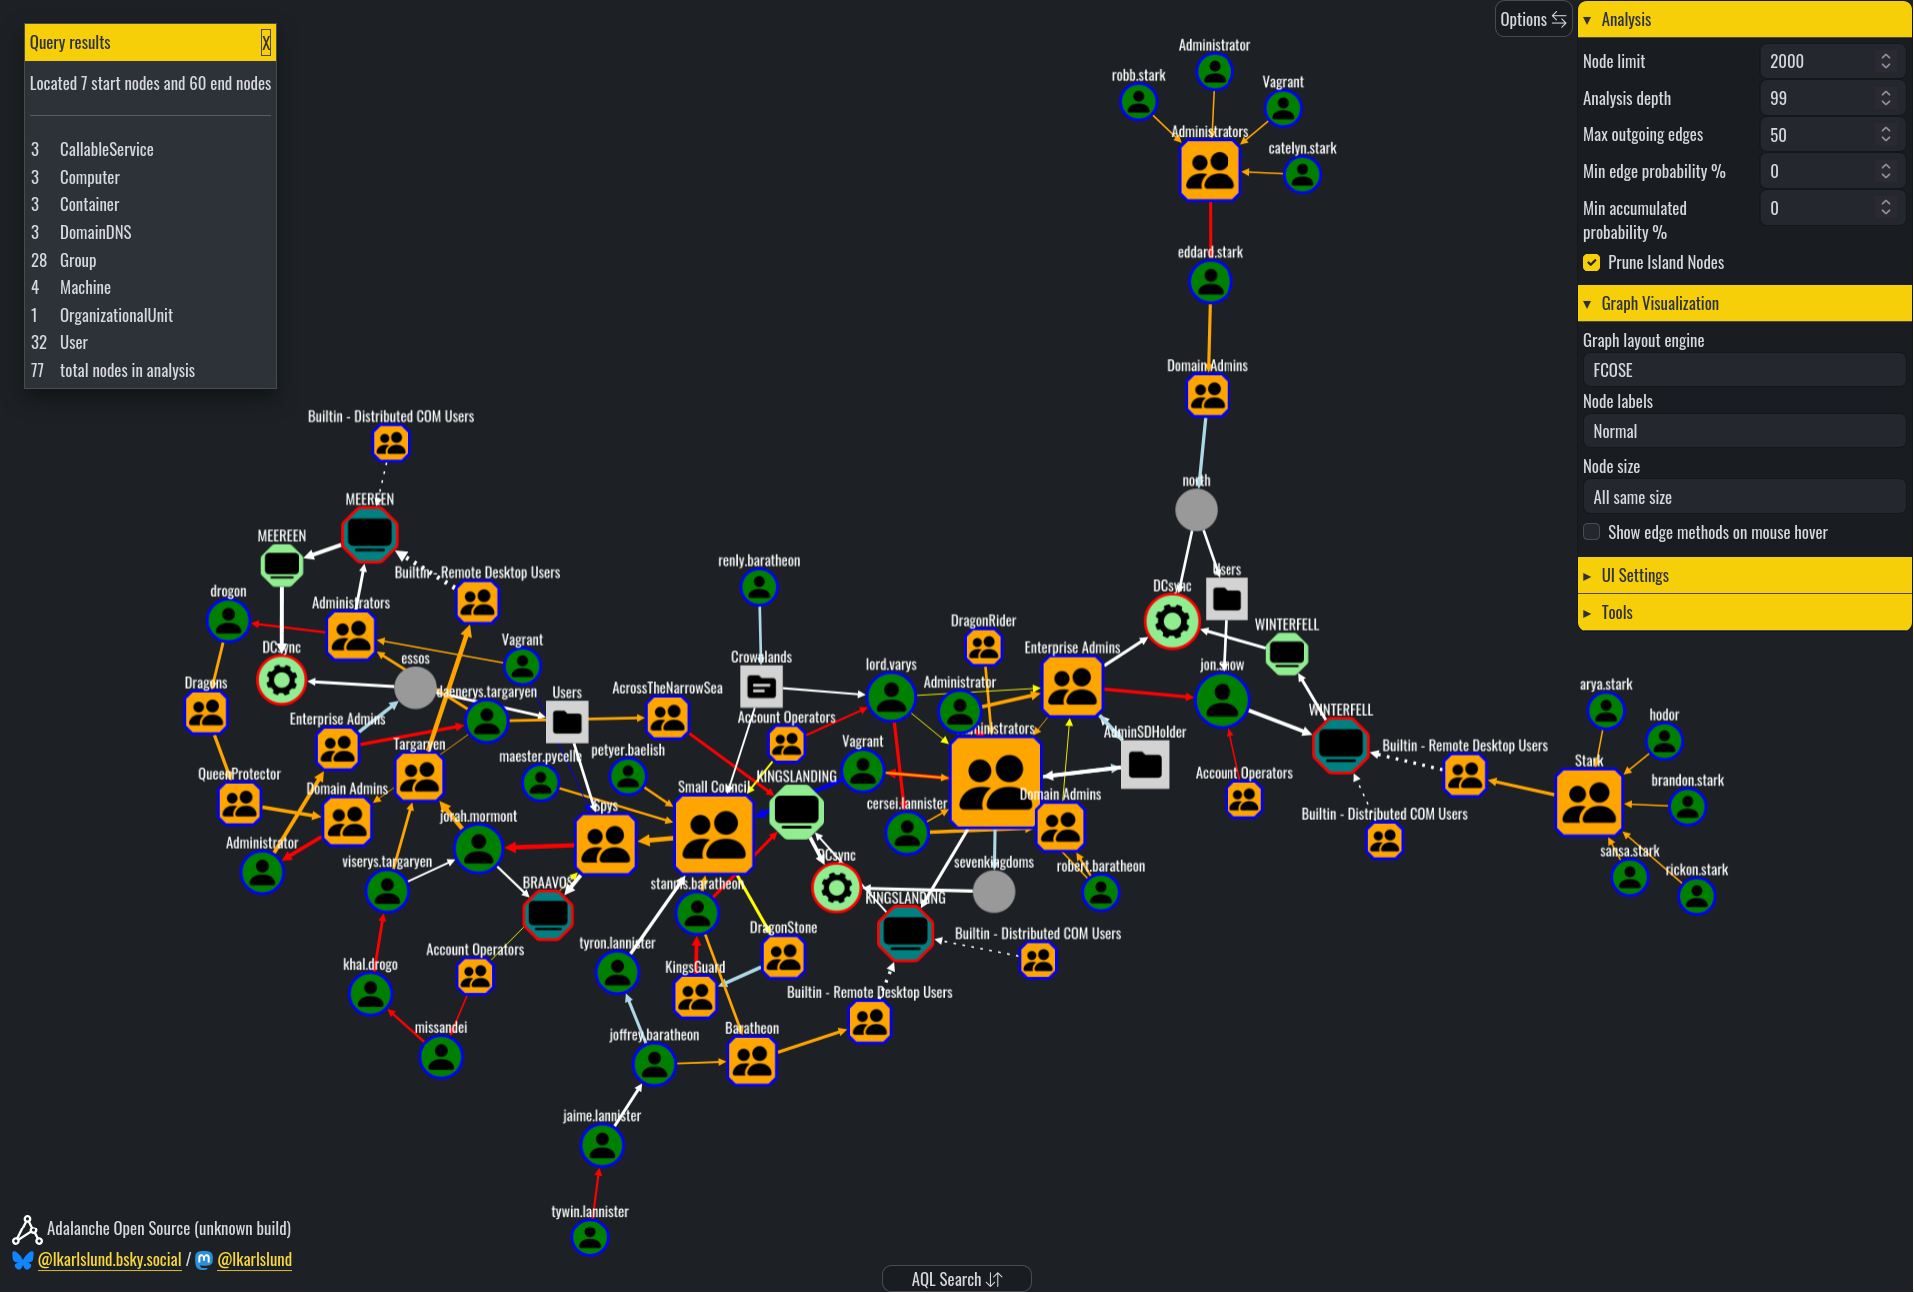 lkarlslund/adalanche
Visualizzatore ed Esploratore di Grafi di Attacco (Active Directory) ...Chi è *veramente* l'amministratore di dominio?

 aress31/burpgpt
Un'estensione per Burp Suite che integra GPT di OpenAI per eseguire una scansione passiva aggiuntiva volta a scoprire vulnerabilità altamente…
 salesforce/policy_sentry
Genera policy IAM AWS con privilegi minimi basate su ARN di risorse e livelli di accesso, automatizzando la creazione sicura di policy per…
 xiphosresearch/exploits
Codice exploit vario
 sap/macos-enterprise-privileges
Questa applicazione offre agli utenti Mac in ambienti enterprise il controllo sull'amministrazione dei propri computer elevando il loro livello di…








