
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 bakhishovism/vyrulix
Workbench open-source bare-metal per il triage di malware desktop e per la threat intelligence statica su Windows (parsing PE tramite MapViewOfFile,…
 piratesshield/arise-xti
Pipeline di gestione della superficie di attacco esterna guidato dall'IA: 28 moduli per ricognizione, enumerazione di sottodomini/DNS, scansione…
 masriyan/cve-2026-85097
Toolkit per il rilevamento, la verifica e la risposta agli incidenti per CVE-2026-85097: valutazione remota di Bricksforge, ricerca di IOC nei log,…
 iudicium/pryingdeep
Prying Deep - Uno strumento OSINT per raccogliere informazioni sul dark web.
 danieleperera/onioningestor
Uno strumento estendibile per raccogliere, scansionare e monitorare i siti onion sulla rete Tor e indicizzare le informazioni raccolte su…
 joshhighet/ransomwatch
il tracker trasparente delle rivendicazioni ransomware 🥷🏼🧅🖥️
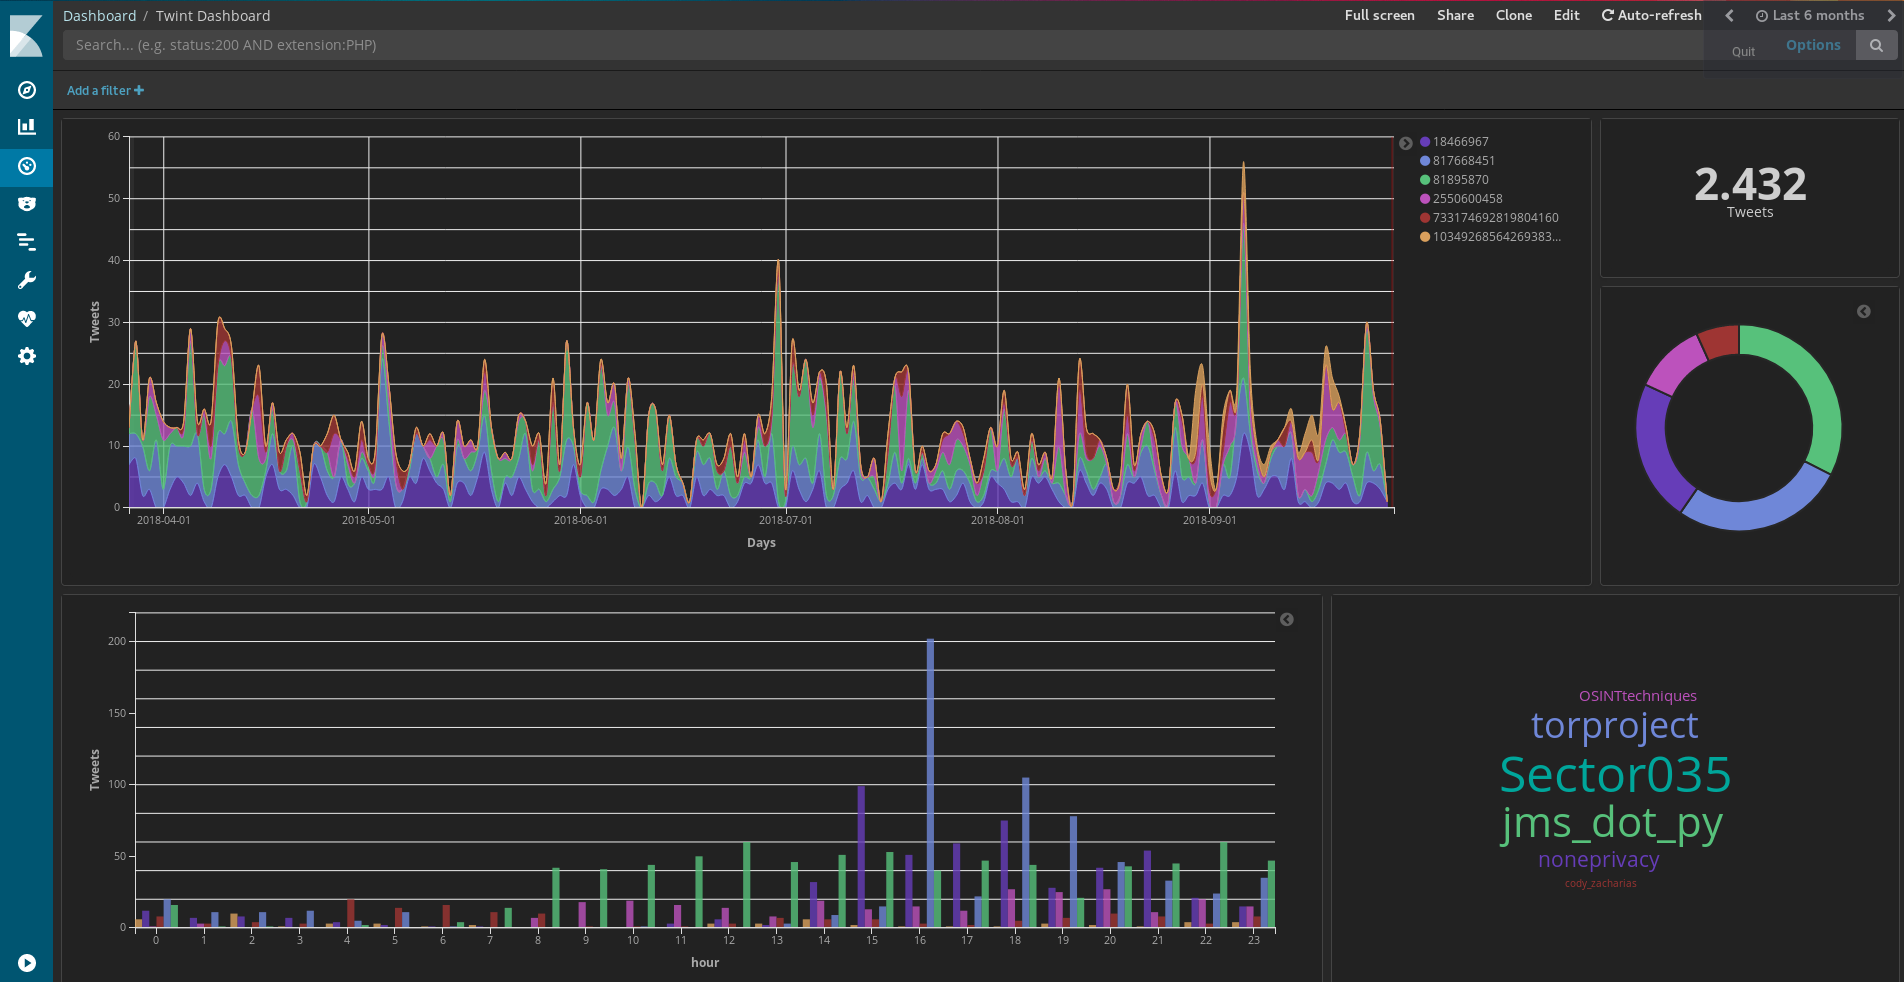 twintproject/twint
Uno strumento avanzato di scraping di Twitter e OSINT scritto in Python che non utilizza l'API di Twitter, permettendoti di fare scraping dei…
 michenriksen/gitrob
Strumento di ricognizione per organizzazioni GitHub
 cuckoosandbox/cuckoo
Cuckoo Sandbox è un sistema automatizzato di analisi dinamica del malware.
 netflix/security_monkey
Security Monkey monitora AWS, GCP, OpenStack e le organizzazioni GitHub per rilevare le risorse e le loro modifiche nel tempo.
 teler-sh/teler
Rilevamento delle intrusioni HTTP in tempo reale
 mozilla/mozdef
DEPRECATO - MozDef: Piattaforma di difesa aziendale Mozilla
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal Wanna Be - Ora con il 100% più Hipster
 hasecuritysolutions/vulnwhisperer
Crea dati utilizzabili dalle tue scansioni di vulnerabilità.
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): Una distribuzione basata su Windows completamente personalizzabile e open source, focalizzata sull'analisi…









