 hasecuritysolutions/vulnwhisperer
Crea dati utilizzabili dalle tue scansioni di vulnerabilità.

Crea dati utilizzabili dalle tue scansioni di vulnerabilità
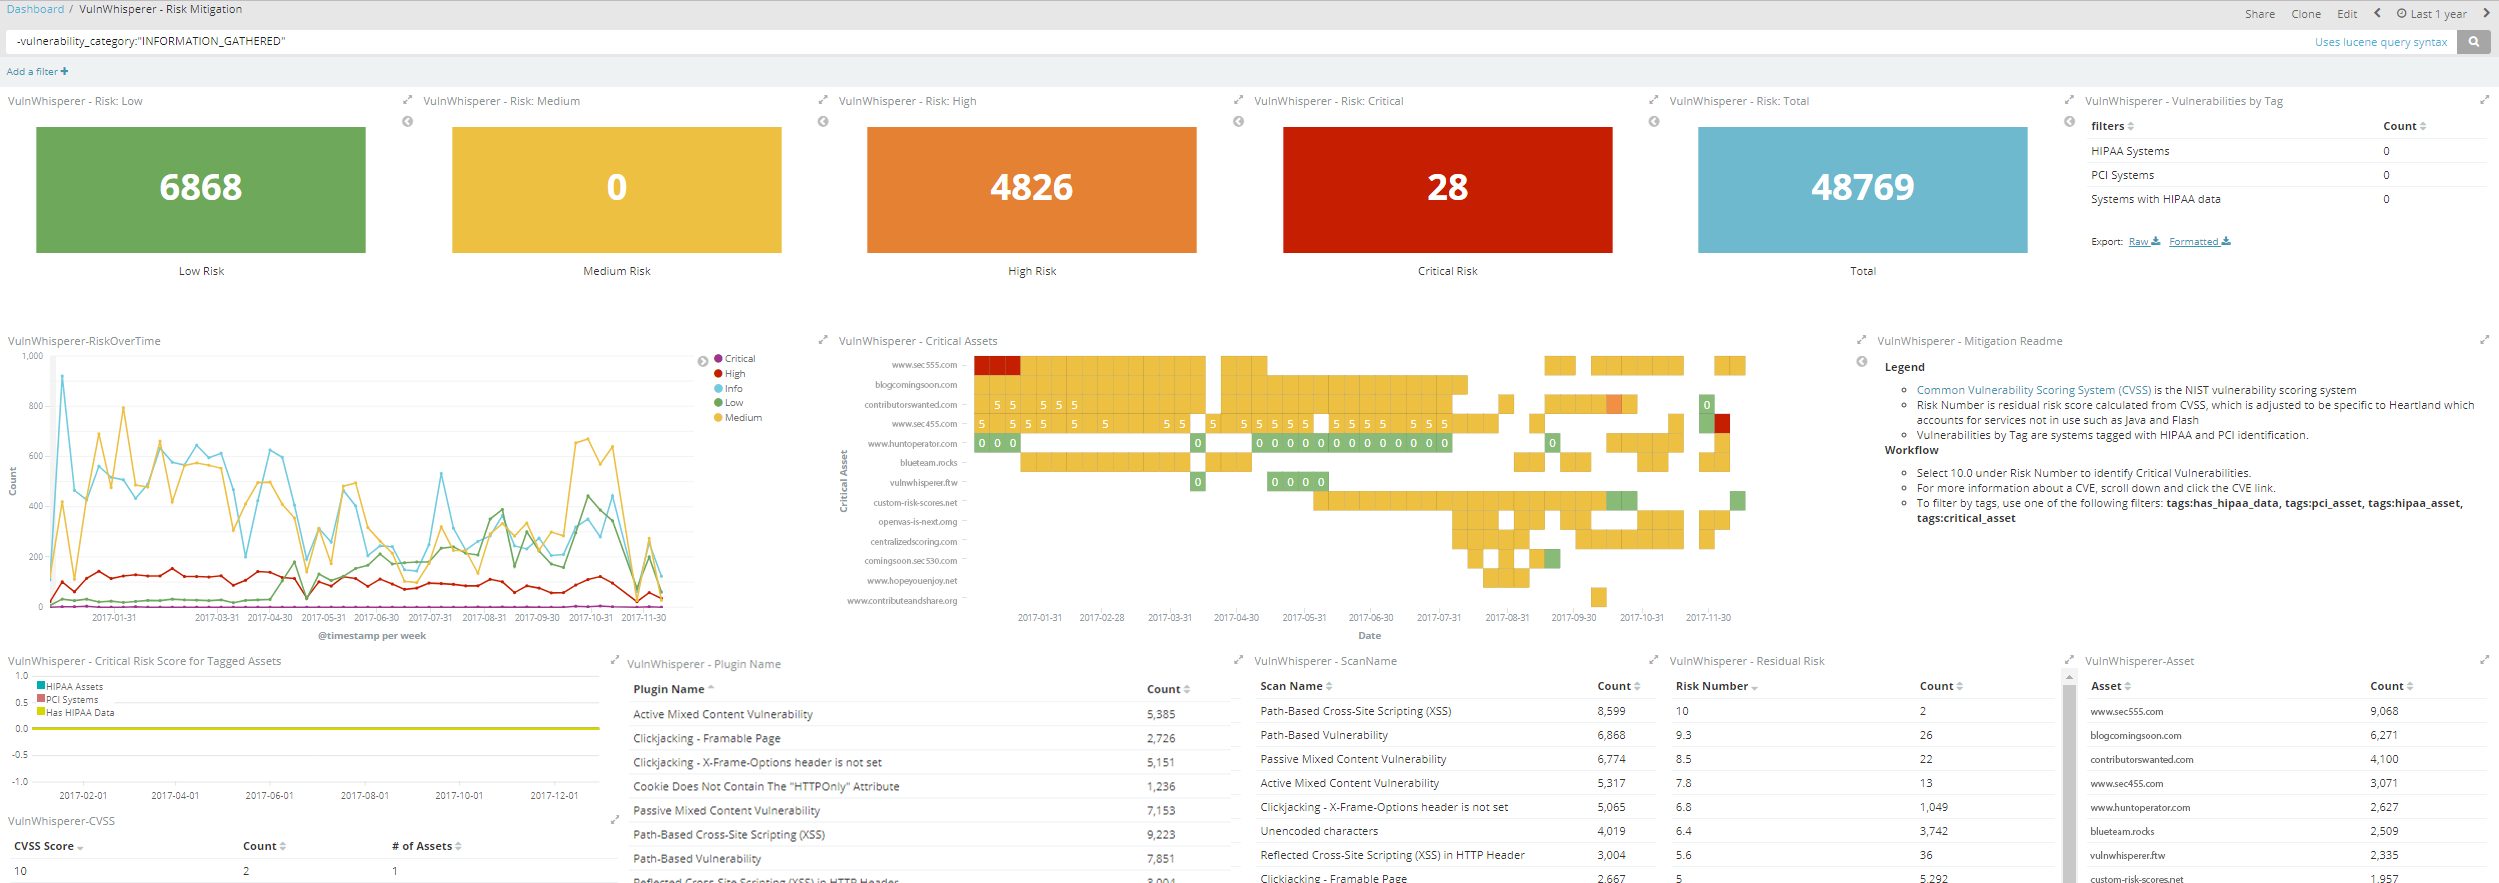
VulnWhisperer è uno strumento di gestione delle vulnerabilità e un aggregatore di report. VulnWhisperer recupera tutti i report dai diversi scanner di vulnerabilità e crea un file con un nome univoco per ciascuno, utilizzando successivamente questi dati per sincronizzarsi con Jira e alimentare Logstash. Jira esegue una sincronizzazione completa a ciclo chiuso con i dati forniti dagli scanner, mentre Logstash indicizza e tagga tutte le informazioni contenute nel report (vedi file logstash in /resources/elk6/pipeline/). I dati vengono quindi inviati a ElasticSearch per essere indicizzati e finiscono in un formato visivo e ricercabile in Kibana con dashboard già definite.
VulnWhisperer è un progetto open-source finanziato dalla comunità. VulnWhisperer attualmente funziona, ma necessita di un aggiornamento della documentazione e di una revisione del codice. Questo è nella roadmap per il prossimo mese o due (febbraio o marzo 2022 - si spera). Tieni presente che il crowdfunding è un'opzione. Se desideri assistenza per avviare VulnWhisperer, sei interessato a nuove funzionalità o stai cercando supporto a pagamento (per chi necessita di contratti di supporto commerciale per implementare soluzioni open-source), contatta [email protected].


Hai bisogno di assistenza o vuoi semplicemente chiacchierare? Unisciti al nostro canale Slack
Installa i pacchetti di dipendenze del sistema operativo (distribuzioni basate su Debian, CentOS non ne hanno bisogno)
sudo apt-get install zlib1g-dev libxml2-dev libxslt1-dev
(Opzionale) Utilizza un virtualenv Python per non interferire con le librerie Python dell'host
virtualenv venv (creerà il virtualenv Python 2.7)
source venv/bin/activate (avvia il virtualenv, ora pip funzionerà lì e dovrebbe installare le librerie senza sudo)

deactivate (per uscire dal virtualenv dopo aver finito)
Installa i requisiti delle librerie Python
pip install -r /path/to/VulnWhisperer/requirements.txt
cd /path/to/VulnWhisperer
python setup.py install
(Opzionale) Se utilizzi un proxy, aggiungi l'URL del proxy come variabile d'ambiente al PATH
export HTTP_PROXY=http://example.com:8080
export HTTPS_PROXY=http://example.com:8080
Ora sei pronto per scaricare le scansioni. (vedi sezione esecuzione)
Ci sono alcuni passaggi di configurazione per impostare VulnWhisperer:
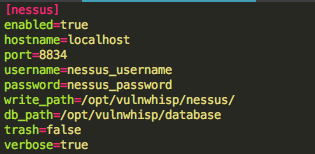
Per eseguire, compila il file di configurazione con le impostazioni del tuo scanner di vulnerabilità. Poi puoi eseguire dalla riga di comando.
(flag opzionale: -F -> fornisce una colorazione dei log "elegante", utile per la comprensione durante l'esecuzione manuale di VulnWhisperer)
vuln_whisperer -c configs/frameworks_example.ini -s nessus
or
vuln_whisperer -c configs/frameworks_example.ini -s qualys
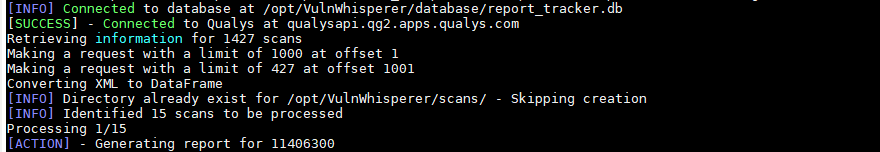
Se non viene specificata alcuna sezione (ad es. -s nessus), vulnwhisperer controllerà nel file di configurazione i moduli che hanno la proprietà enabled=true e li eseguirà in sequenza.
ELK è un mondo a sé stante e per i nuovi arrivati sulla piattaforma richiede competenze Linux di base e solitamente un po' di risoluzione dei problemi fino a quando non viene distribuito e funzionante come previsto. Poiché non siamo in grado di fornire supporto per i problemi ELK di ogni utente, abbiamo realizzato un docker-compose che include:
