
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 nomi-sec/cve-easy-list
👀CVE Lista Semplice
 elastic/detection-rules
Sviluppa, valida e pubblica regole di rilevamento SIEM per Elastic Security, con strumenti CLI Python, parsing KQL, integrazione Kibana e query di…
 infostealers-stats/data-breach
Una risorsa costantemente aggiornata che cataloga le violazioni dei dati confermate da tutto il mondo. Ogni voce include il nome della violazione,…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 bert-janp/open-source-threat-intel-feeds
Questo repository contiene feed di Threat Intelligence open source liberamente utilizzabili, che possono essere impiegati senza requisiti aggiuntivi.…
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
 ginlix-ai/langalpha
Automated OSINT framework for reconnaissance, data harvesting, and threat intelligence gathering with modular crawlers, scanners, and extraction…
 github/advisory-database
Database delle vulnerabilità di sicurezza che include CVE e avvisi di sicurezza provenienti dal mondo del software open source e da GitHub.
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 arkime/arkime
Arkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.
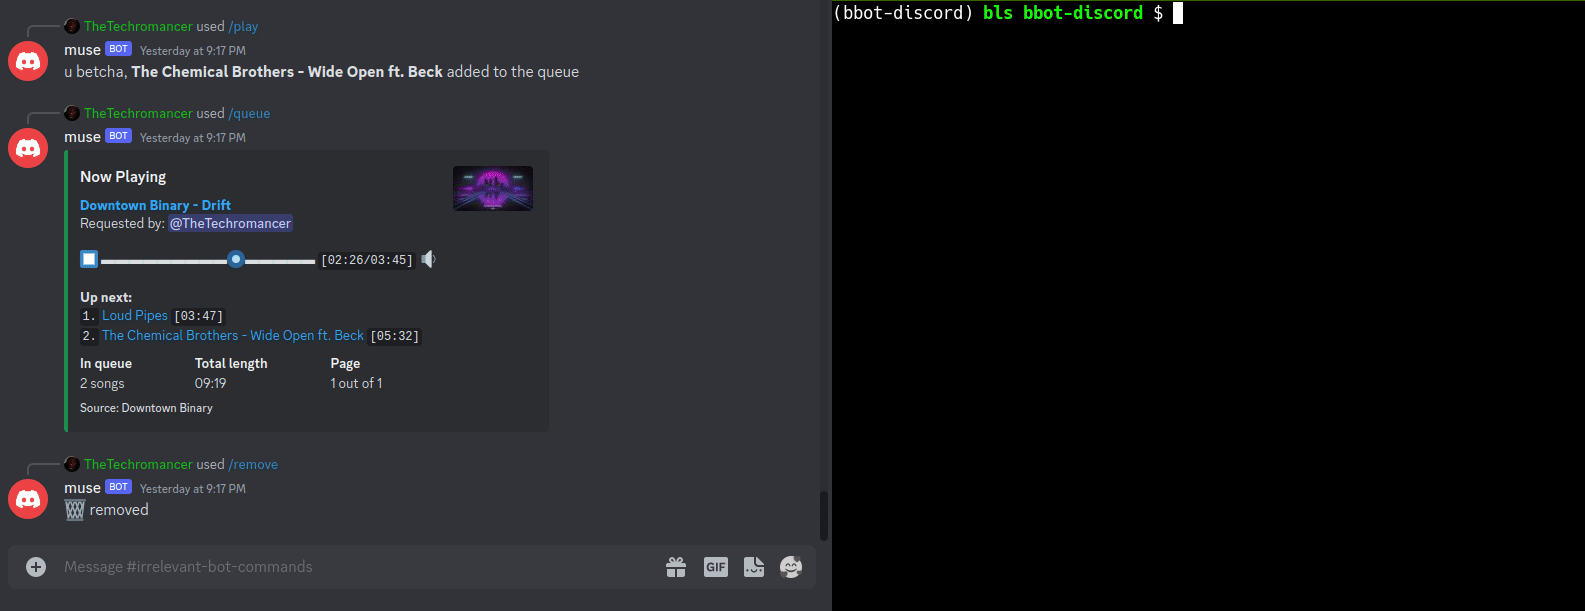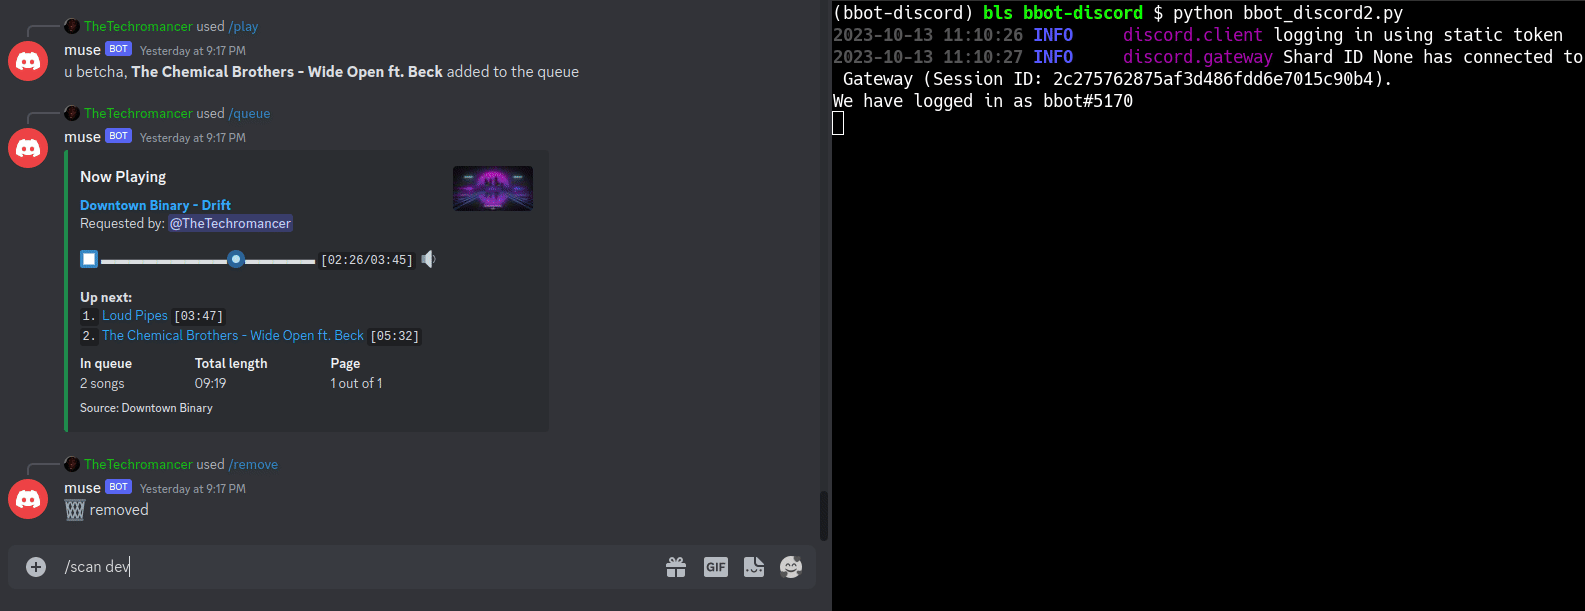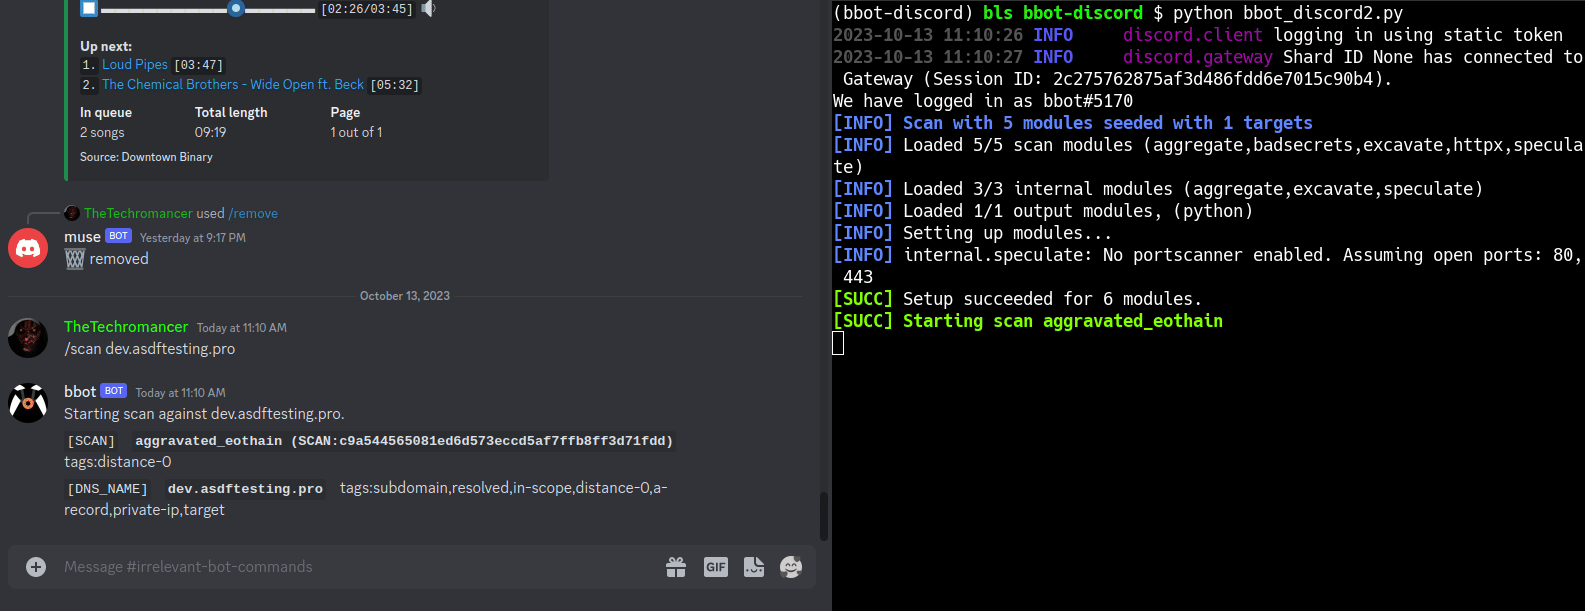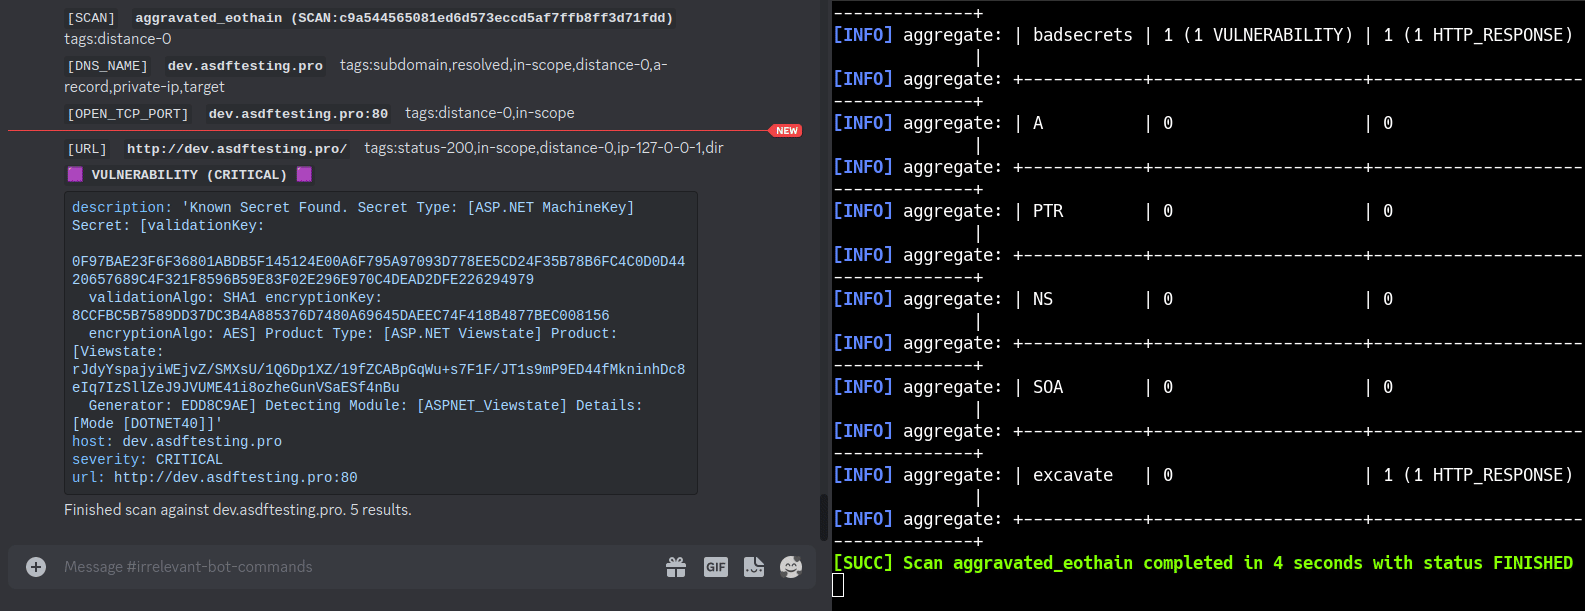 blacklanternsecurity/bbot
Lo scanner internet ricorsivo per hacker. 🧡
 luckypipewrench/pipelock
Firewall AI open-source per agenti che analizza il traffico HTTP, MCP, A2A e WebSocket per esfiltrazione, SSRF e injection di prompt, emettendo…
 aquasecurity/vuln-list-debian
Debian Security Tracker
 cisagov/vulnrichment
Un repository per condurre l'arricchimento delle vulnerabilità.
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 nomi-sec/hacker-trends
Sito web di tendenze (URL) dagli hacker di Twitter.
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM







