 teler-sh/teler
Rilevamento delle intrusioni HTTP in tempo reale

[!IMPORTANT]
Cari utenti,Volevamo condividere alcuni aggiornamenti importanti riguardanti lo sviluppo di teler IDS.
🛑 Lo sviluppo di teler IDS è attualmente in pausa. Tuttavia, siamo entusiasti di informarvi che abbiamo deciso di intraprendere un passo audace avviando un refactoring completo, ricominciando da zero per migliorare il processo di sviluppo complessivo. 🚀
In parallelo, stiamo attivamente tracciando la roadmap per teler IDS v3. 📝
Quello che possiamo rivelare al momento è che la versione 3 sfrutterà eBPF e teler-waf come suo supporto, promettendo funzionalità e capacità avanzate. 🌟Se hai feedback o suggerimenti riguardo le funzionalità che vorresti vedere in teler IDS v3, partecipa al nostro sondaggio anonimo 👉 https://s.surveyplanet.com/8he6p7rq
Resta sintonizzato per ulteriori aggiornamenti mentre continuiamo a innovare e migliorare il nostro sistema di rilevamento delle intrusioni! Tipis-tipis asal menyala abangkuuhh! 🔥🔝🙌🏼
Saluti!
dw1
Come annunciato in teler-announce#Fm8Yjh_4of0.
[!NOTE] Nel frattempo, puoi installare e scaricare l'ultima versione v2 per continuare a usarlo.



Rilevamento intrusioni HTTP in tempo reale
Contribuisci
·
Novità
·
Segnala bug
·
Richiedi funzionalità
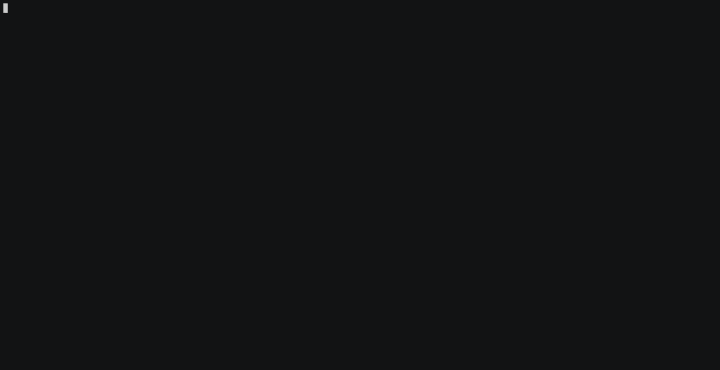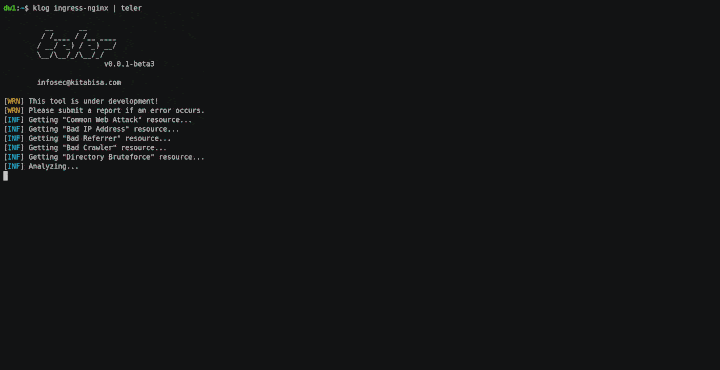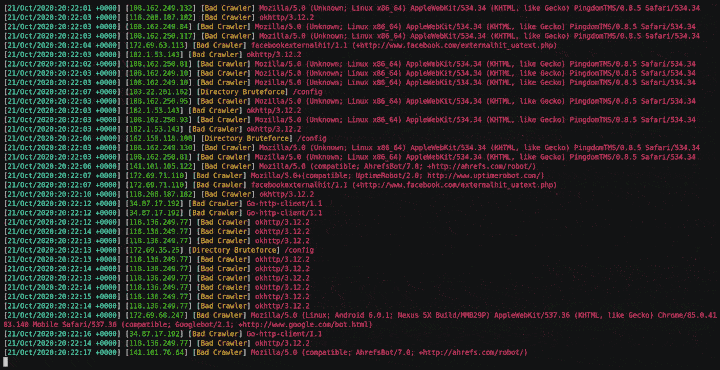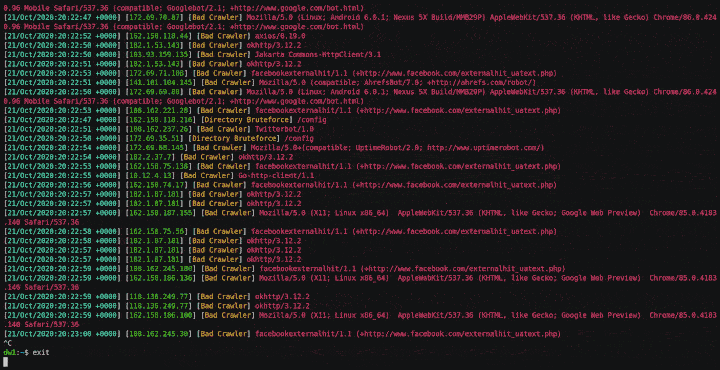
teler è un sistema di rilevamento intrusioni in tempo reale e allarme di minacce basato su log web che viene eseguito in un terminale con risorse che raccogliamo e forniamo dalla comunità. ❤️
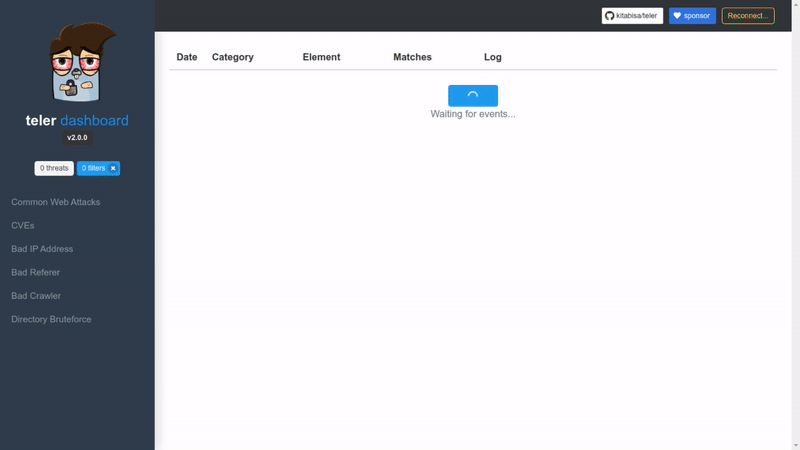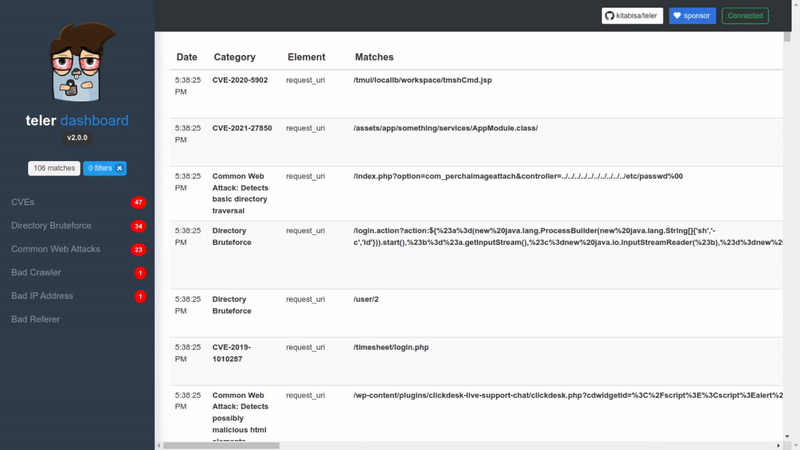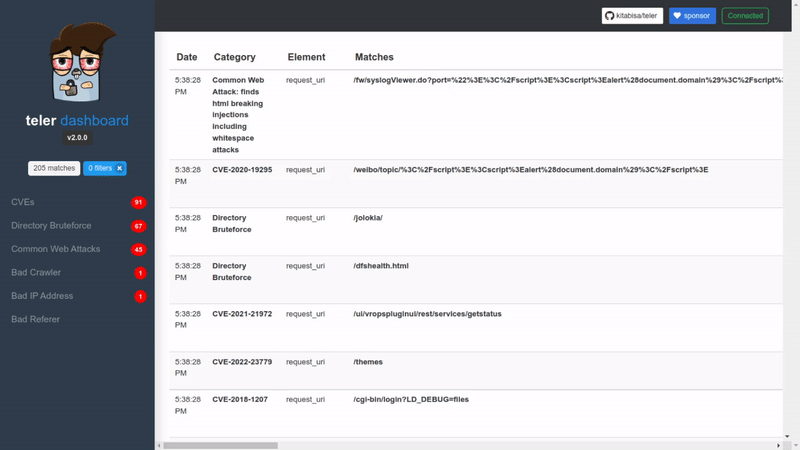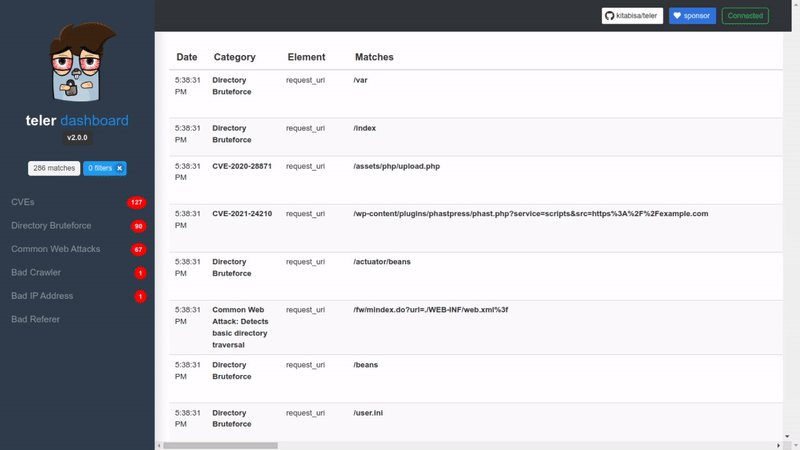
| CLI | Dashboard |
|---|---|
 | 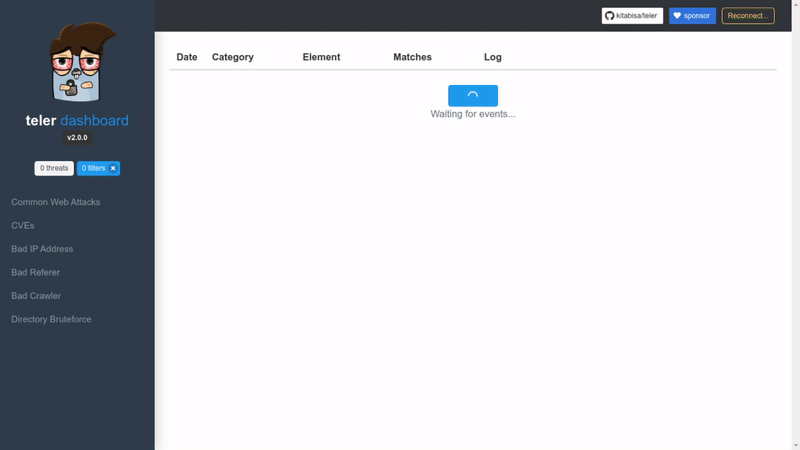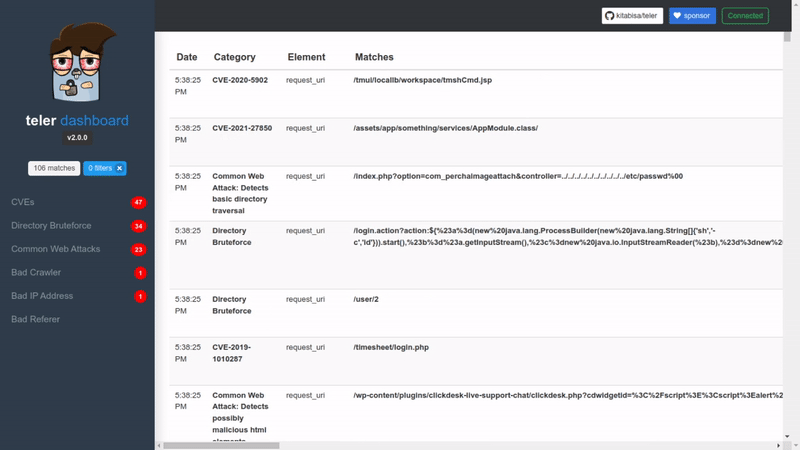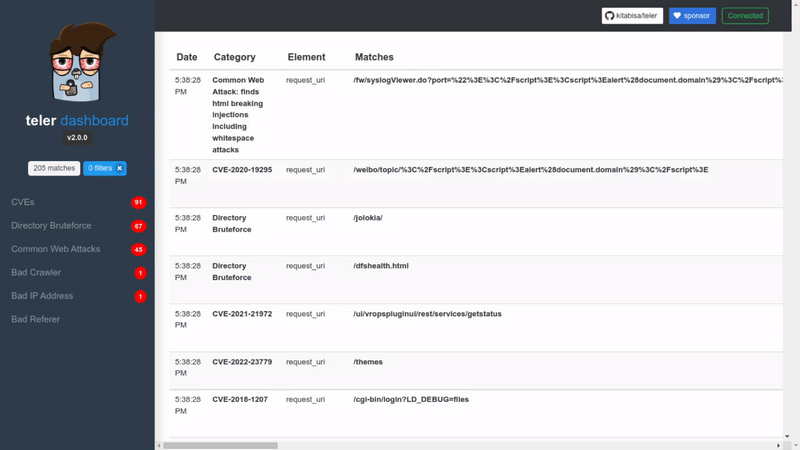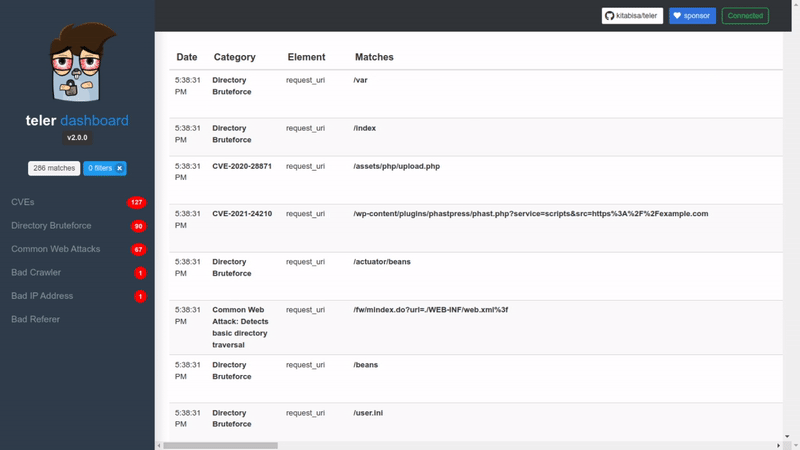 |
[!NOTE] Se effettui l'upgrade da una versione precedente alla v2, ci saranno alcune modifiche sostanziali che influenzeranno i file di configurazione. Per gli adattamenti appropriati, fare riferimento al file teler.example.yaml.
Vedi anche:
In tempo reale: Analizza i log e identifica attività sospette in tempo reale.
Allertamento: teler fornisce allertamento quando viene rilevata una minaccia, le notifiche push includono Slack, Mattermost, Telegram e Discord.
Monitoraggio: Abbiamo le nostre metriche per monitorare facilmente le minacce, e utilizziamo Prometheus per questo.
Registrazione: è fornita anche in formato file o invia le minacce rilevate al motore di ricerca log Zinc.
Risorse aggiornate: Le raccolte sono continuamente aggiornate.
Configurazione minima: Puoi semplicemente eseguirlo sul tuo file di log, scrivere il formato del log e lasciare che teler analizzi il log e ti mostri gli avvisi!
Formati di log flessibili: teler permette qualsiasi stringa di formato di log personalizzata! Tutto dipende da come scrivi il formato del log nel file di configurazione.
Regole di minaccia personalizzate: Vuoi coprire una gamma più ampia di minacce invece delle regole basate su motore (predefinite)? Puoi personalizzare le regole di minaccia!
Elaborazione incrementale dei log: Hai bisogno di persistenza dei dati invece di buffer stream? teler ha la capacità di elaborare i log in modo incrementale tramite le opzioni di persistenza su disco.
teler è stato progettato per essere un analizzatore di minacce veloce, basato su terminale. La sua idea principale è analizzare e cacciare le minacce rapidamente in tempo reale!
Ecco un'anteprima di teler con condizioni di utilizzo come:
| Buffer-streams | Incrementale |
|---|---|
 |  |
Tutta la documentazione relativa all'installazione, all'uso e alla configurazione si trova su teler.app.
Questo progetto esiste grazie a tutte le persone che contribuiscono. Per imparare come configurare un ambiente di sviluppo e per le linee guida sui contributi, vedi CONTRIBUTING.md.
