
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Arise-XTI — Pipeline di gestione della superficie di attacco esterna guidato dall'IA: 28 moduli per ricognizione, enumerazione di sottodomini/DNS, scansione delle vulnerabilità web/API/cloud, arricchimento OSINT e concatenazione dei percorsi di attacco CAPEC. | Kitploit
Strumenti/GitHubGitHub/piratesshield/arise-xti
OSINT (Open Source Intelligence)RicognizioneScanner di VulnerabilitàScanner di Vulnerabilità WebTest di Sicurezza delle APIRaccolta InformazioniPenetration TestingSicurezza CloudThreat IntelligenceEnumerazione SottodominiRed Teaming
111 giorno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
GitHubpiratesshield/arise-xti

Arise-XTI

Pipeline di gestione della superficie di attacco esterna guidato dall'IA: 28 moduli per ricognizione, enumerazione di sottodomini/DNS, scansione delle vulnerabilità web/API/cloud, arricchimento OSINT e concatenazione dei percorsi di attacco CAPEC.
Vedi Repository

ARISE-XTI — Gestione intelligente della superficie di attacco basata sull'IA

ARISE-XTI — Gestione intelligente della superficie di attacco basata sull'IA

Autonomous Recon, Intelligence, Security & Exposure — una piattaforma intelligente di gestione della superficie di attacco basata sull'IA.

ARISE-XTI trasforma un singolo dominio in una superficie di attacco esterna monitorata in modo continuo. Una pipeline di 28 moduli esegue l'intero flusso di lavoro dell'avversario — scoperta, enumerazione, fingerprinting, sfruttamento web/API/cloud, OSINT e arricchimento delle informazioni — poi un pentester IA autonomo (AriseAI) ragiona su ogni singola prova, classifica le ipotesi di attacco, le concatena in kill chain CAPEC v3.9 / MITRE ATT&CK e verifica in tempo reale i candidati principali. Tutto confluisce in un'unica dashboard Flask con classificazione di sfruttabilità basata su KEV/EPSS, scala di evidenza da L0 a L6, timer SLA e confronto del registro degli asset.

Cosa rende ARISE-XTI diverso

  • Triage AI-first — AriseAI legge ogni artefatto della scansione, seleziona le ipotesi a più alto segnale e le verifica contro il target reale prima che qualsiasi cosa venga contrassegnata come "confermata".
  • Guidato dalle evidenze — zero risultati basati solo sull'IA. Ogni problema dimostrato porta con sé un diff baseline-vs-attacco che puoi riprodurre come curl.
  • Copertura completa dello stack — web, API, cloud, TLS, SBOM, DNS, superficie MCP/IA, arricchimento Shodan/Censys/GreyNoise, emulazione autonoma del red team.
  • Pronto per l'operatore — priorità KEV/EPSS, monitoraggio SLA, viste salvate, esportazione CSV/JSON, passaggio a Slack.

Indice

  • Dashboard
  • Avvio rapido
  • Installazione
  • Come si usa
    • Esecuzione della dashboard
    • Esecuzione di una scansione
    • Revisione dei risultati
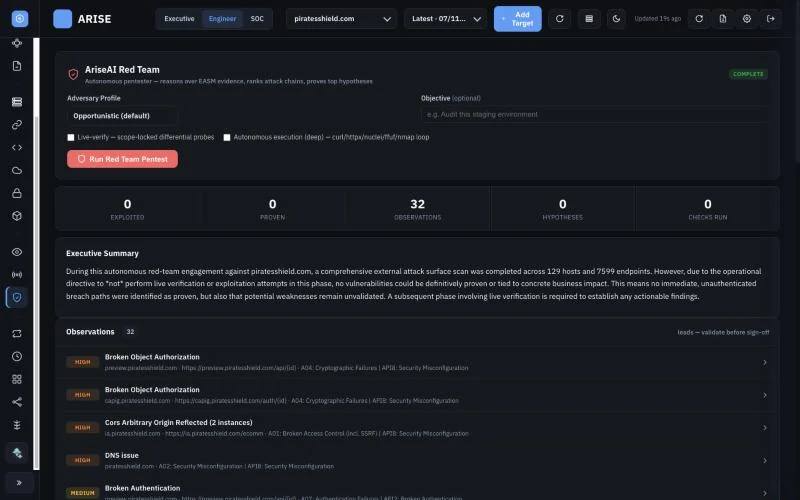
    • Pentesting Red Team con AriseAI
    • Analisi dei percorsi di attacco
    • Scansioni incrementali e selettive
    • Esportazione e reportistica
  • Moduli della pipeline
  • Chiavi API e segreti
  • Riferimento alla configurazione
  • Struttura del repository
  • Ringraziamenti
  • Licenza

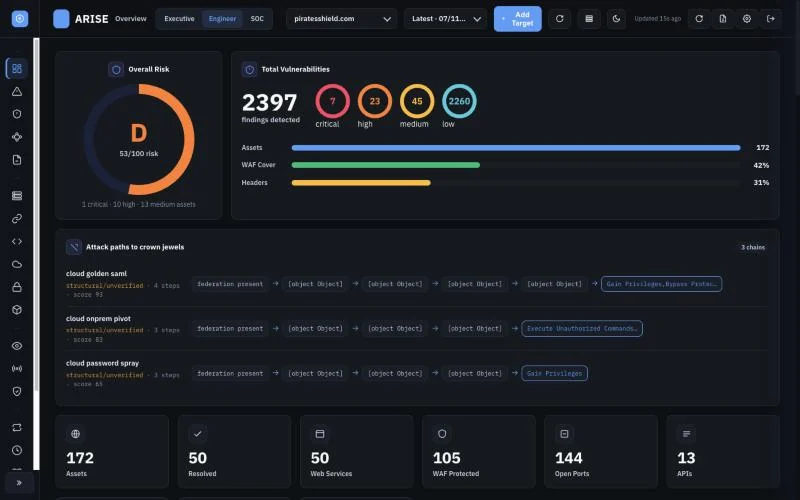
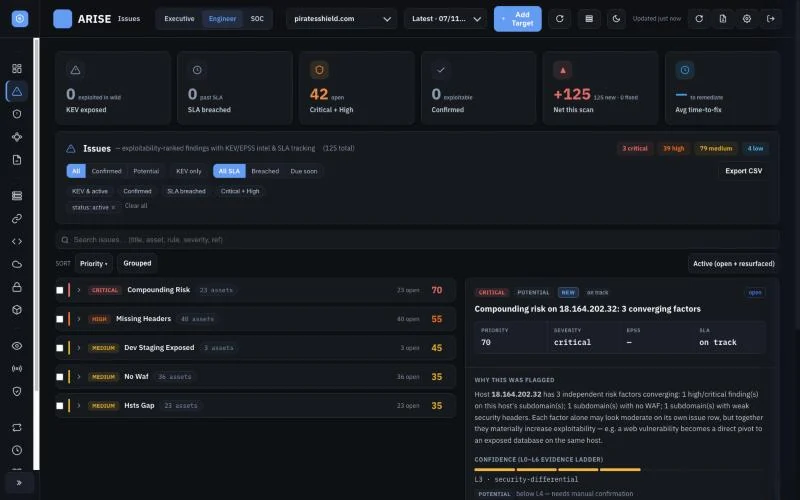
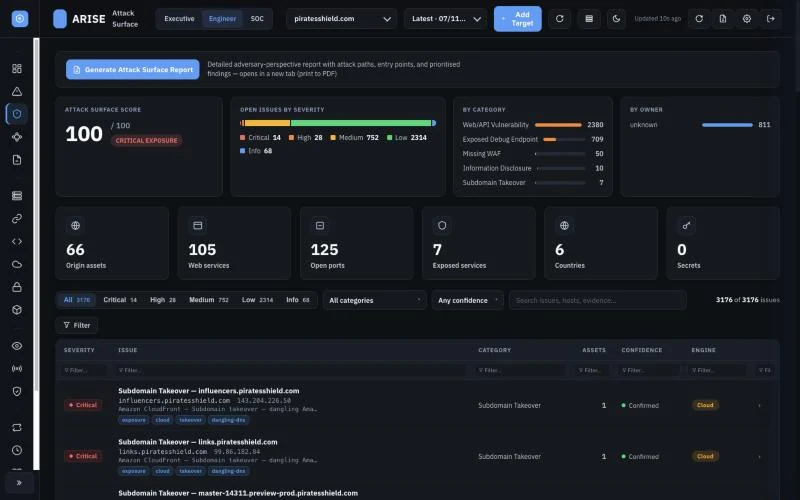
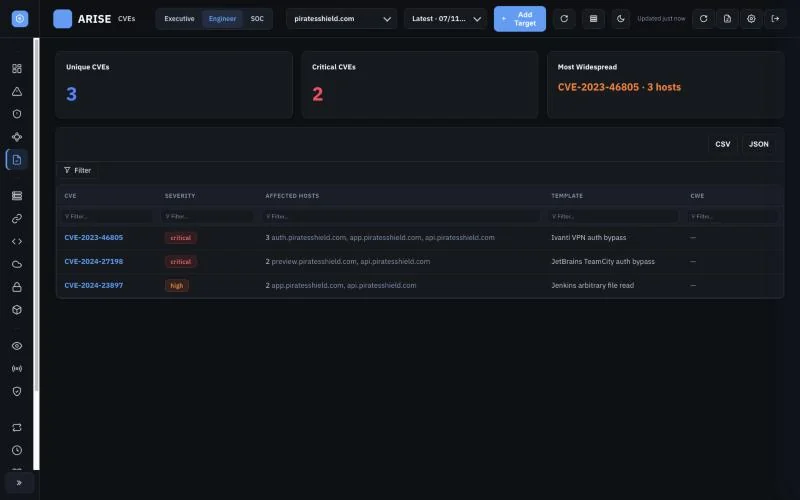
📸 Dashboard

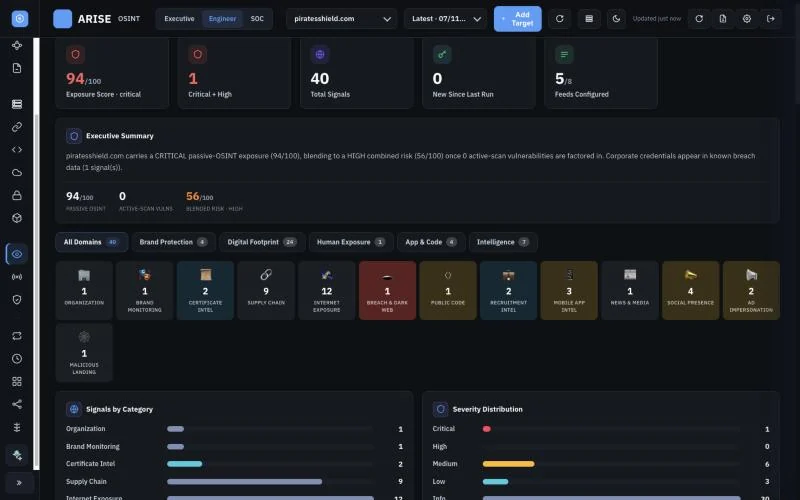
Panoramica — punteggio di rischio, catene di attacco, nastro degli assetProblemi — classificati per KEV/EPSS, monitorati tramite SLA
Superficie di attacco — inventario dal punto di vista dell'avversarioPercorsi di attacco — catene CAPEC verso i gioielli della corona
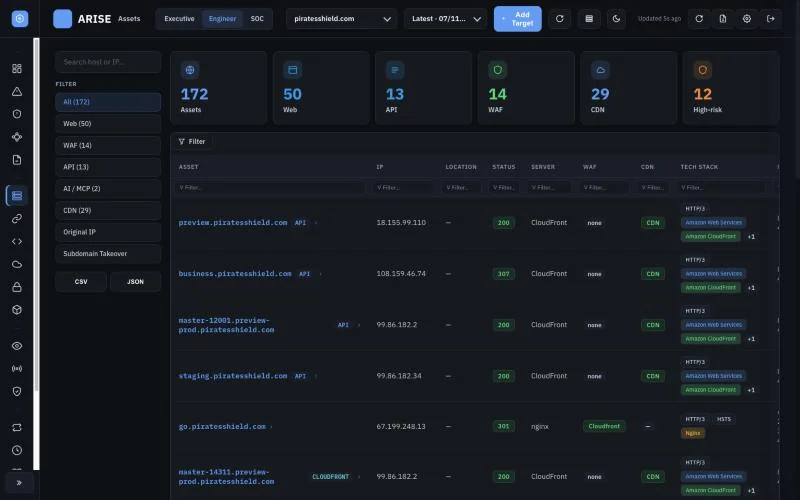
CVE — combinati KEV/EPSSAsset — tutti gli host, IP, postura WAF/CDN
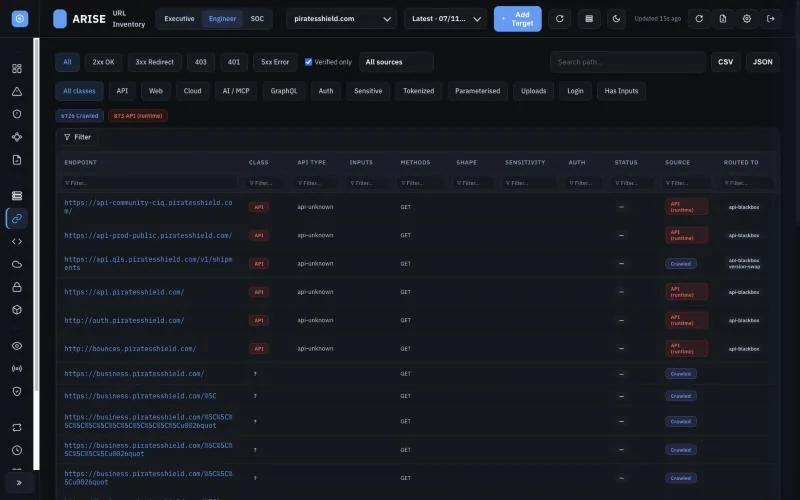
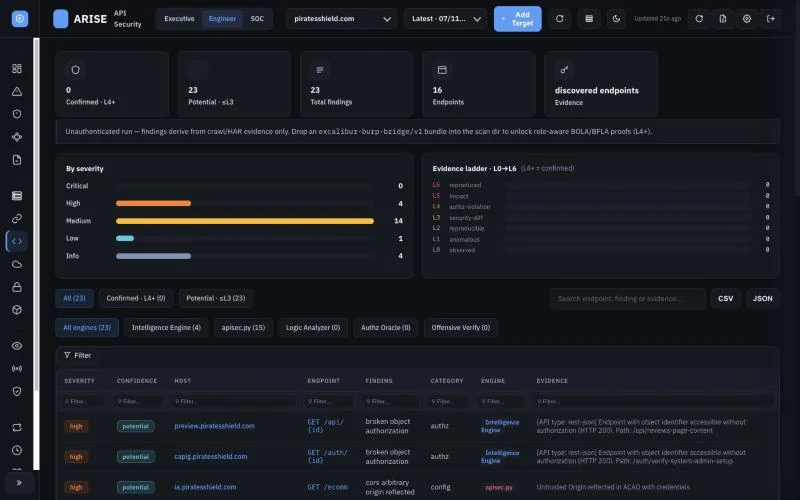
Inventario URL — endpoint classificatiSicurezza API — BOLA/BFLA con scala di evidenza
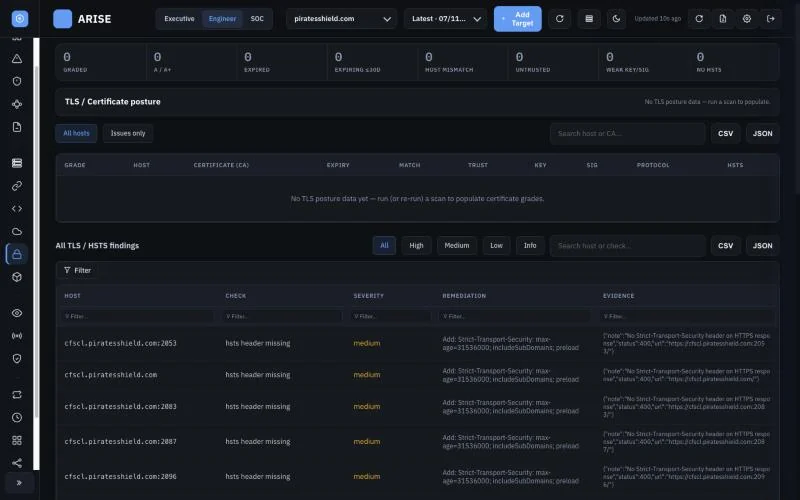
Cloud — AWS/GCP/Azure + catena di takeoverSSL / TLS — valutazioni per host in stile SSL-Labs
SBOM — componenti × versioni × hostOSINT — brand, violazioni, codice, impersonificazione
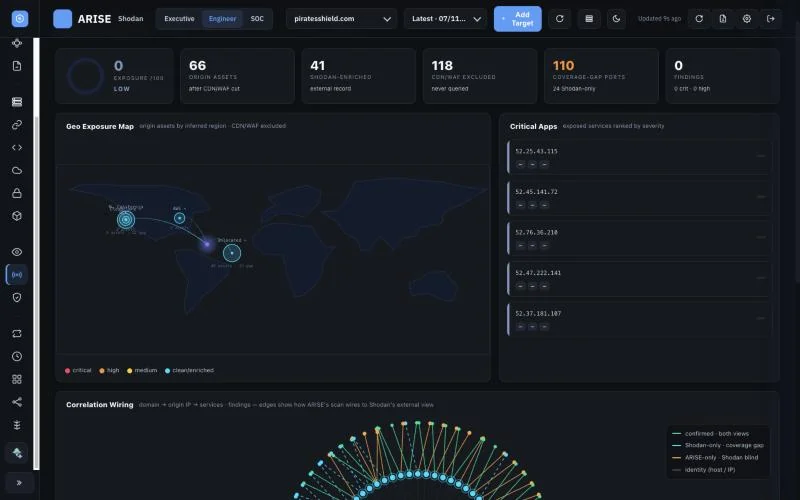
Shodan — correlazione della vista esternaRed Team — pentester autonomo AriseAI
Modifiche — diff di asset / porte / risultati

⚡ Avvio rapido

🐳 Docker (il più veloce — 30 secondi)

docker run -d --name arisexti -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest

Apri http://localhost:5059 → accedi con admin / admin.

Immagine: piratesshield/arisexti su Docker Hub.

🖥️ Installazione nativa

./setup.sh                                          # one-shot installer (macOS/Linux)
./easm-pipeline.sh example.com                      # run a scan
python3 dashboard.py                                # open http://localhost:5059

Login predefinito: admin / admin — modificare ARISE_ADMIN_PASSWORD prima di esporre la dashboard.


🔧 Installazione

Scegliere uno dei tre percorsi seguenti.

Opzione A — 🐳 Docker (consigliata)

Scarica lo strumento