
 #1
Strumenti per il consumo, l'aggregazione e l'analisi di feed di threat intelligence esterni da varie fonti.
Raccomandato da Kitploit
 taxiiproject/libtaxii
Una libreria Python per la gestione di messaggi TAXII che invocano servizi TAXII.
 olafhartong/attackdatamap
Una valutazione delle fonti di dati a livello di evento per mostrare la potenziale copertura o il framework MITRE ATT&CK
 mellow-hype/c2finder
Cerca IP C&C non sinkholati nei tuoi log Bro (dalla master list C&C di Bambanek Consulting)
 insane-forensics/drovorub-hunt
Uno strumento per assistere nella caccia basata sulla rete per GRU's Drovorub malware c2
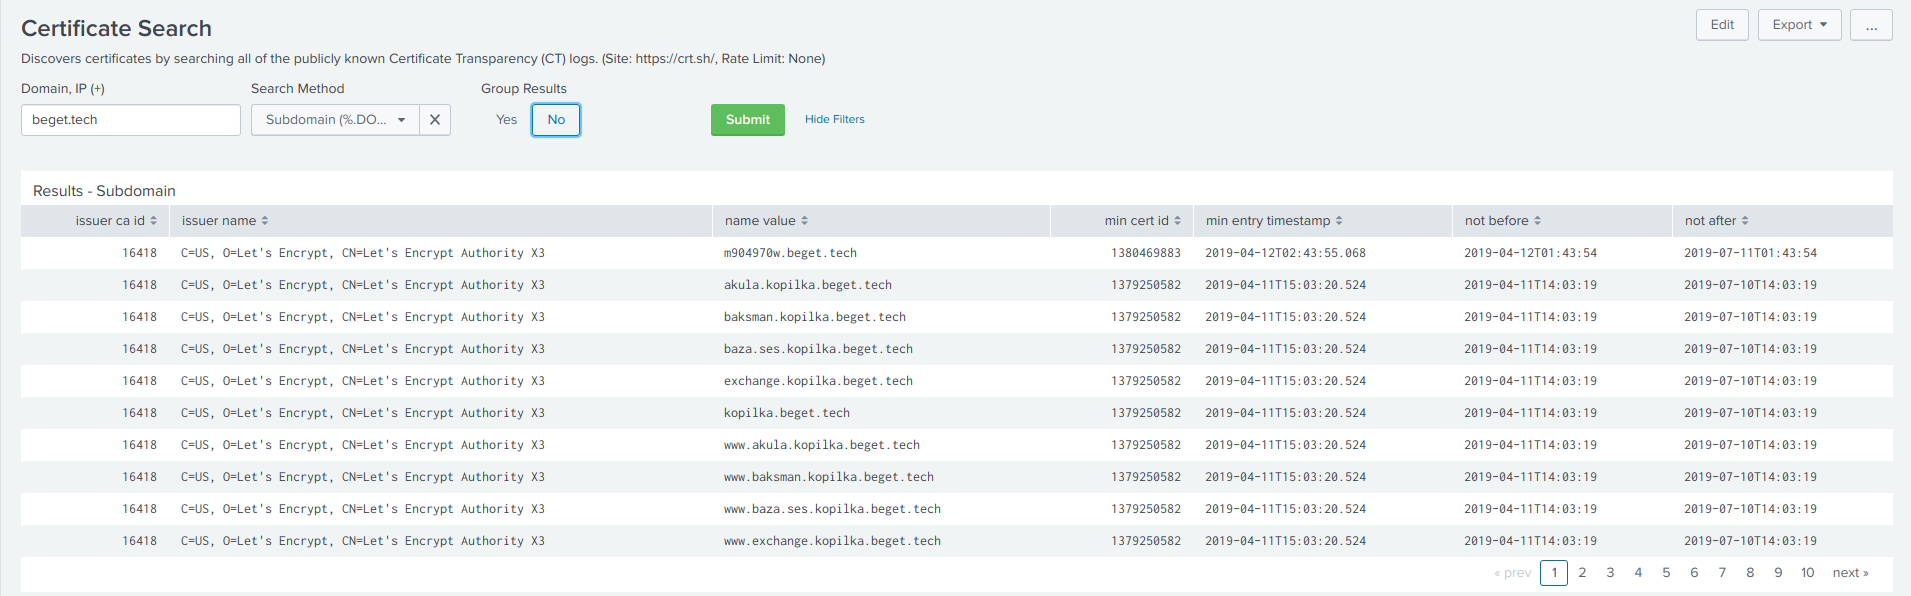 ecstatic-nobel/osweep
Non limitarti a cercare OSINT. Spazza via.
 bfuzzy/auditd-attack
Un insieme di regole Auditd per Linux mappate sul MITRE Attack Framework
 1an0rmus/tekdefense-automater
Automater - Analisi OSINT di IP, URL e MD5








