
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
OSweep — Non limitarti a cercare OSINT. Spazza via. | Kitploit

Strumenti/GitHubGitHub/ecstatic-nobel/osweep
OSINT (Open Source Intelligence)Strumenti di PhishingFeed e Aggregatori di MinacceEnumerazione DNS e SottodominiRaccolta InformazioniAnalisi MalwareThreat Intelligence
GitHubecstatic-nobel/osweep

OSweep

Non limitarti a cercare OSINT. Spazza via.

Vedi Repository
31865887 anni faRevisionato da Kitploit
Condividi
Sito web

[OSweep™]

Non limitarti a cercare OSINT. Spazza via.

Descrizione

Se lavori nella sicurezza informatica, molto probabilmente usi l'OSINT per capire cosa ha attivato il tuo SIEM e cosa tutti gli altri nel mondo sanno al riguardo. È molto probabile che tu stia usando più di un servizio OSINT perché la maggior parte delle volte l'OSINT ti fornirà solo report basati sull'ultima analisi dell'IOC. Per alcuni, questo è abbastanza. Creano blocchi di rete e email, creano nuove regole per il loro IDS/IPS, aggiornano i contenuti nel SIEM, creano nuovi alert per i monitor in Google Alerts e DomainTools, ecc. ecc. Per altri, implementano queste stesse contromisure basandosi sui report forniti dai loro strumenti di terze parti per cui l'azienda sta pagando MIGLIAIA di dollari.

Il problema con entrambi questi approcci è che l'analista deve scavare un po' più a fondo (es. deoffuscare COMPLETAMENTE un comando PowerShell trovato in una macro dannosa) per raccogliere tutti gli IOC. E se gli IOC aggiuntivi su cui basi la tua analisi non hanno nulla a che fare con ciò che è vero per quel sito oggi? E poi vieni pwned? E poi sorgono altre domande dalla direzione...

Capisci dove sta andando a parare? Stai per ricevere il foglio rosa e essere accompagnato fuori dall'edificio, così puoi iniziare a cercare un altro lavoro in un settore diverso.

Allora perché sei stato pwned? Sai che se avessi perso tempo a raccogliere manualmente tutti gli IOC per quell'unico alert, ti ci sarebbe voluta metà del tuo turno per completarlo e saresti stato pwned comunque.

La soluzione? OSweep™.

Prerequisiti

Prima di iniziare, assicurati di avere quanto segue:
Ubuntu 18.04+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Deb Packages
    • gcc
    • python-pip

CentOS 7+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Yum Packages
    • epel-release
    • gcc
    • python-pip

Pacchetti Opzionali

  • Git

Clicca QUI per iniziare.

Galleria

OSINT Sweep - Dashboard

Certificate Search - Dashboard
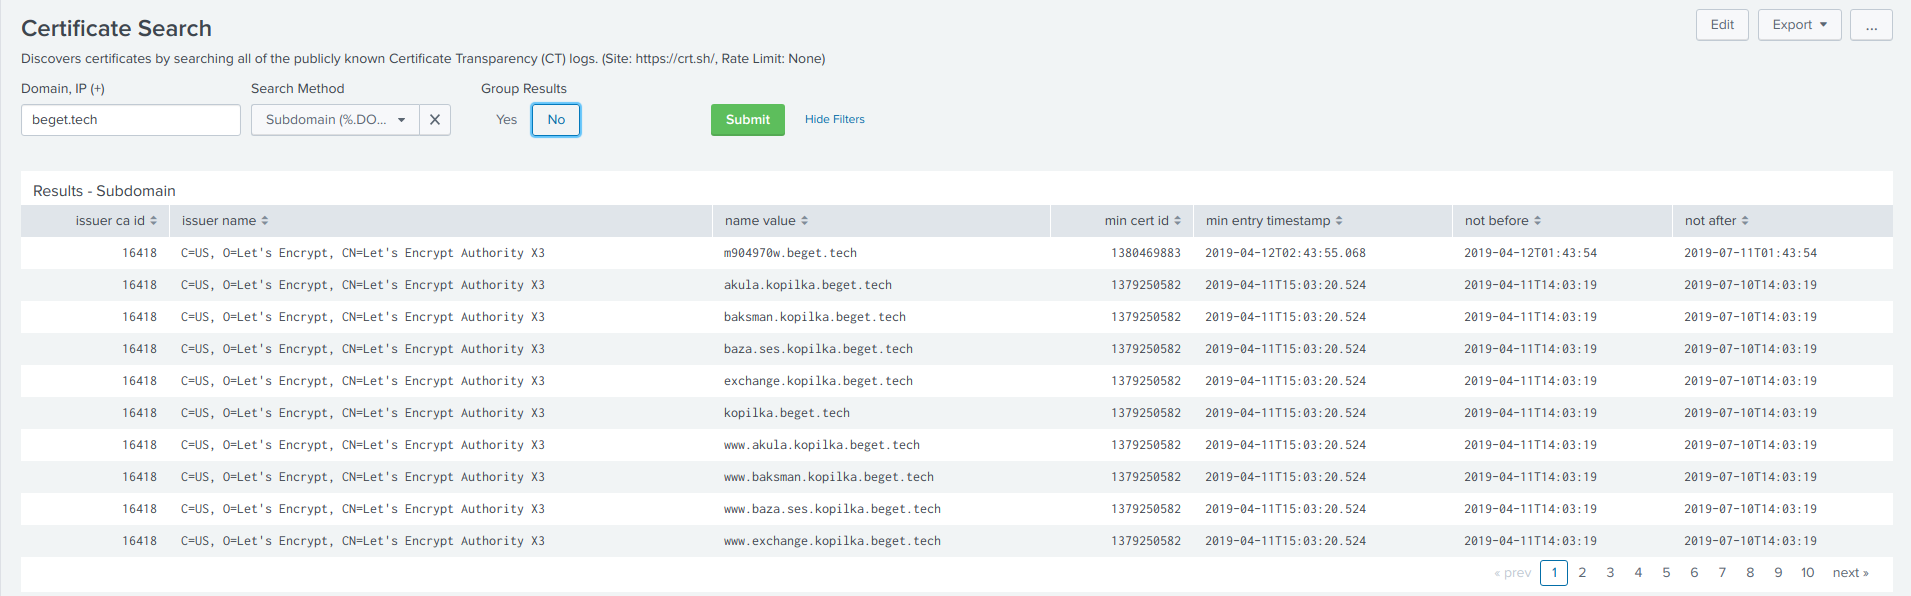
crtsh - Dashboard

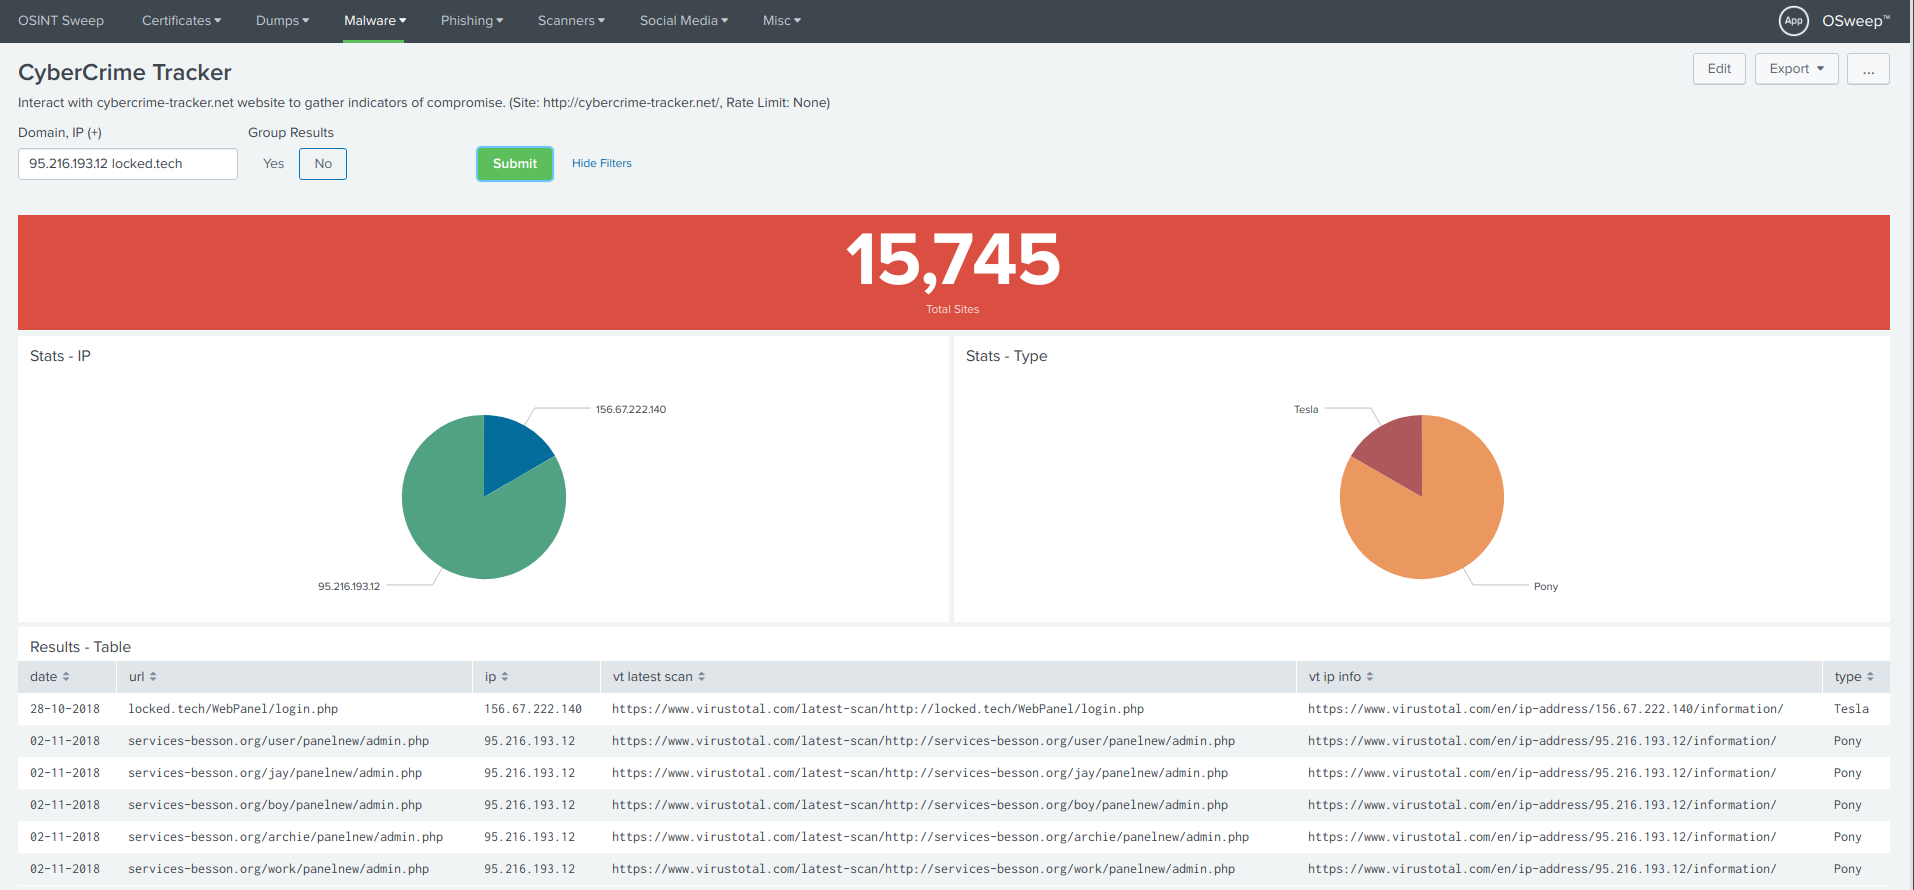
CyberCrime Tracker - Dashboard

GreyNoise - Dashboard

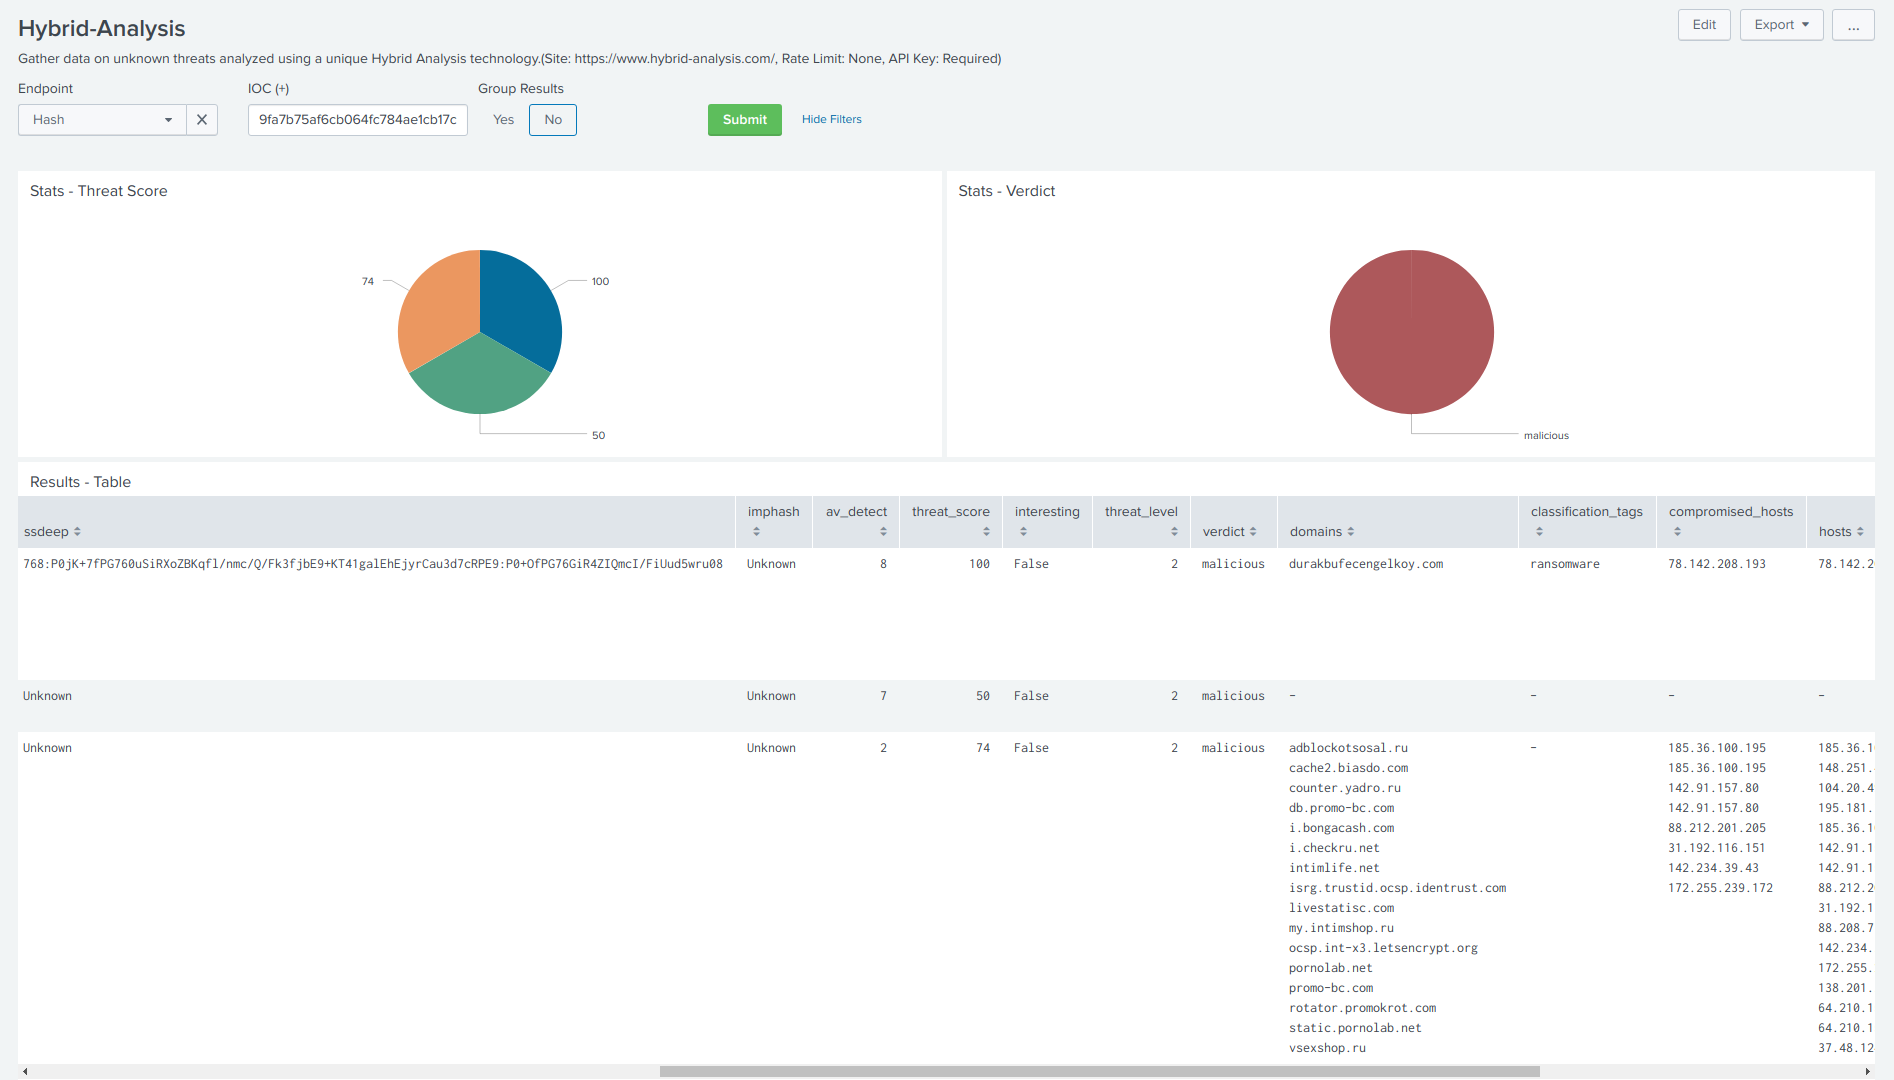
Hybrid-Analysis - Dashboard

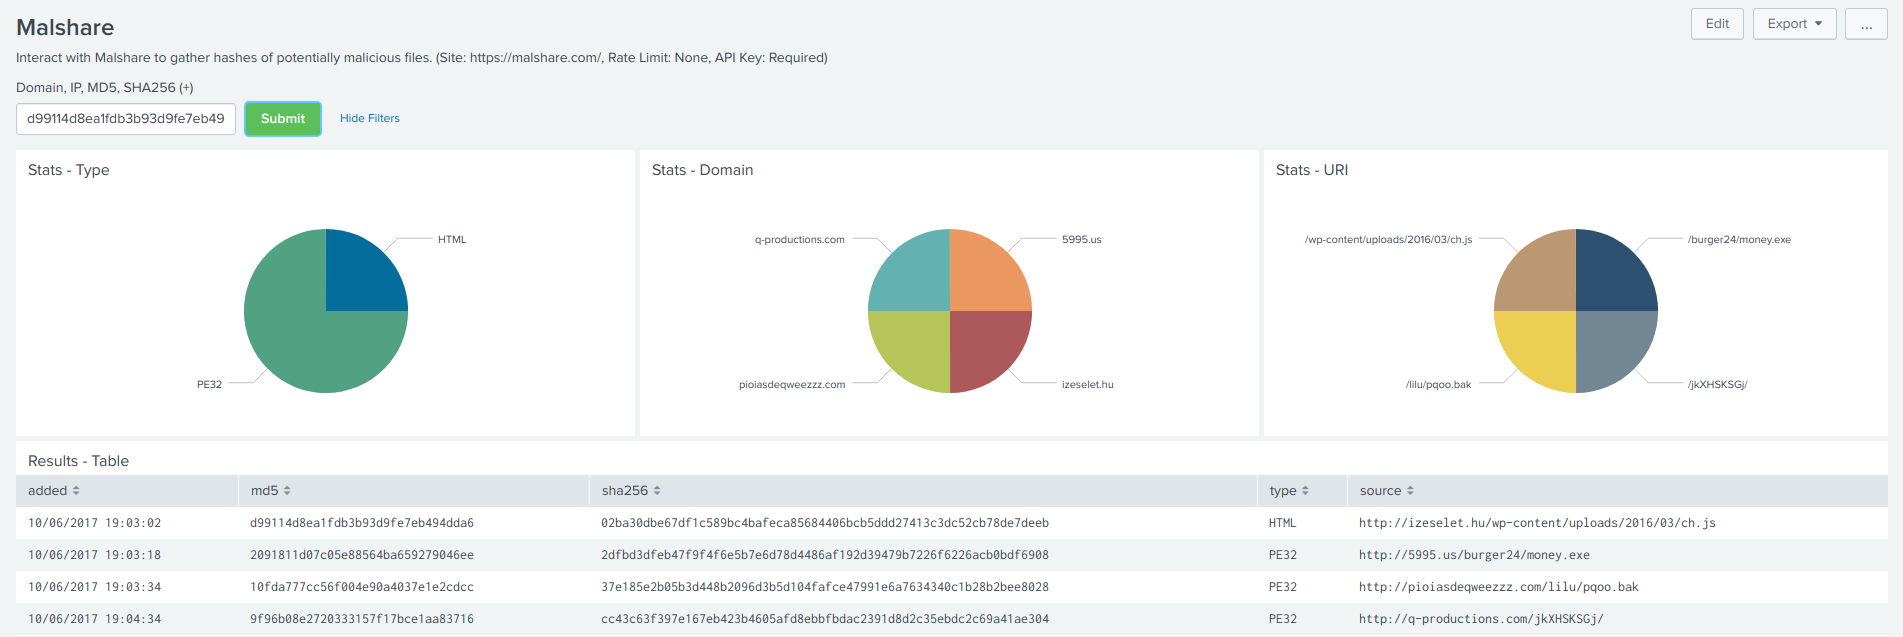
MalShare - Dashboard

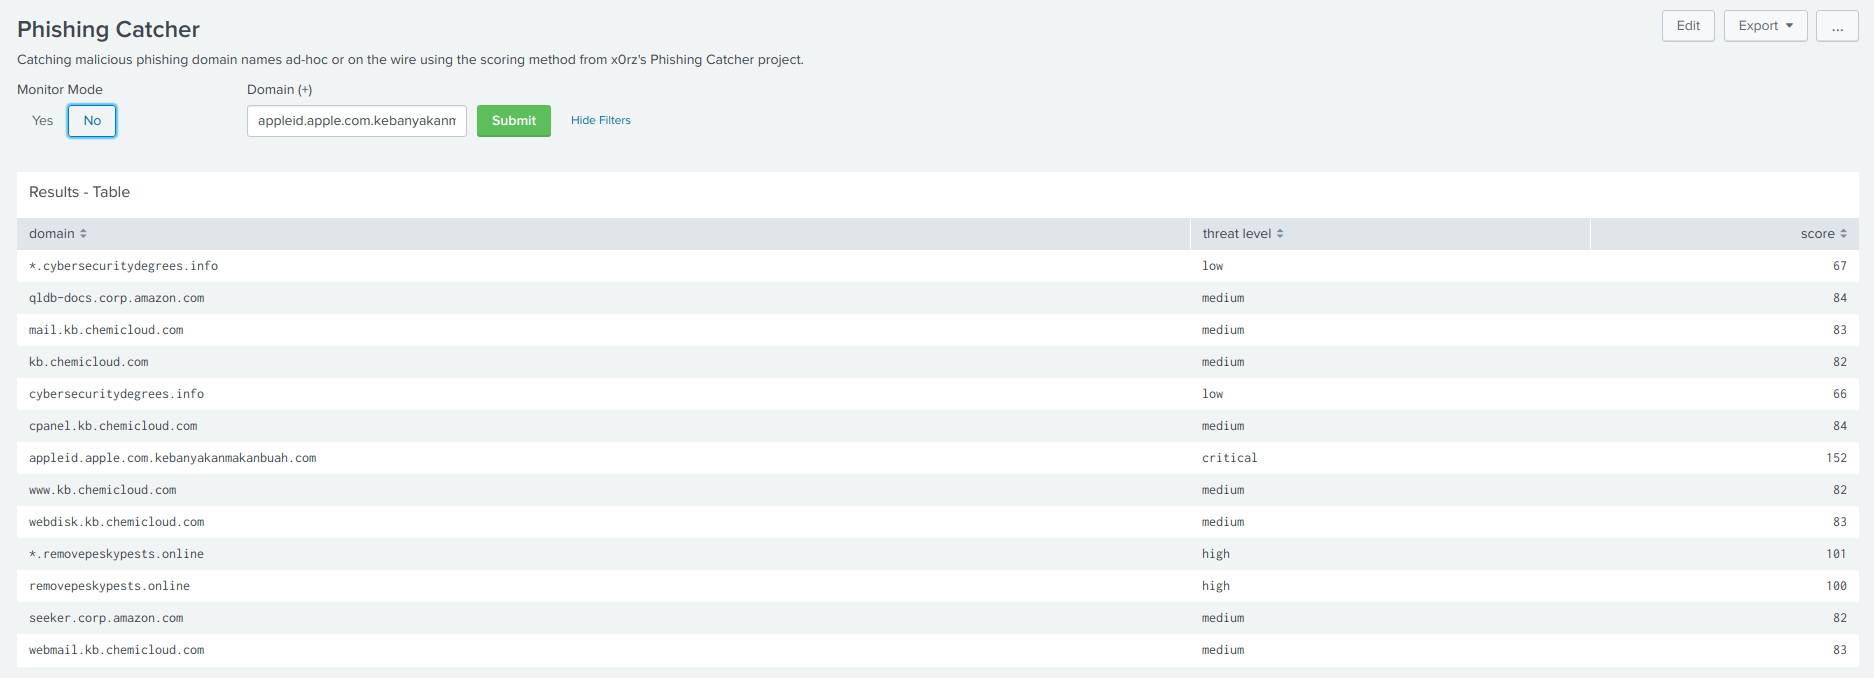
Phishing Catcher - Dashboard

Phishing Kit Tracker - Dashboard

Pastebin Dump - Dashboard

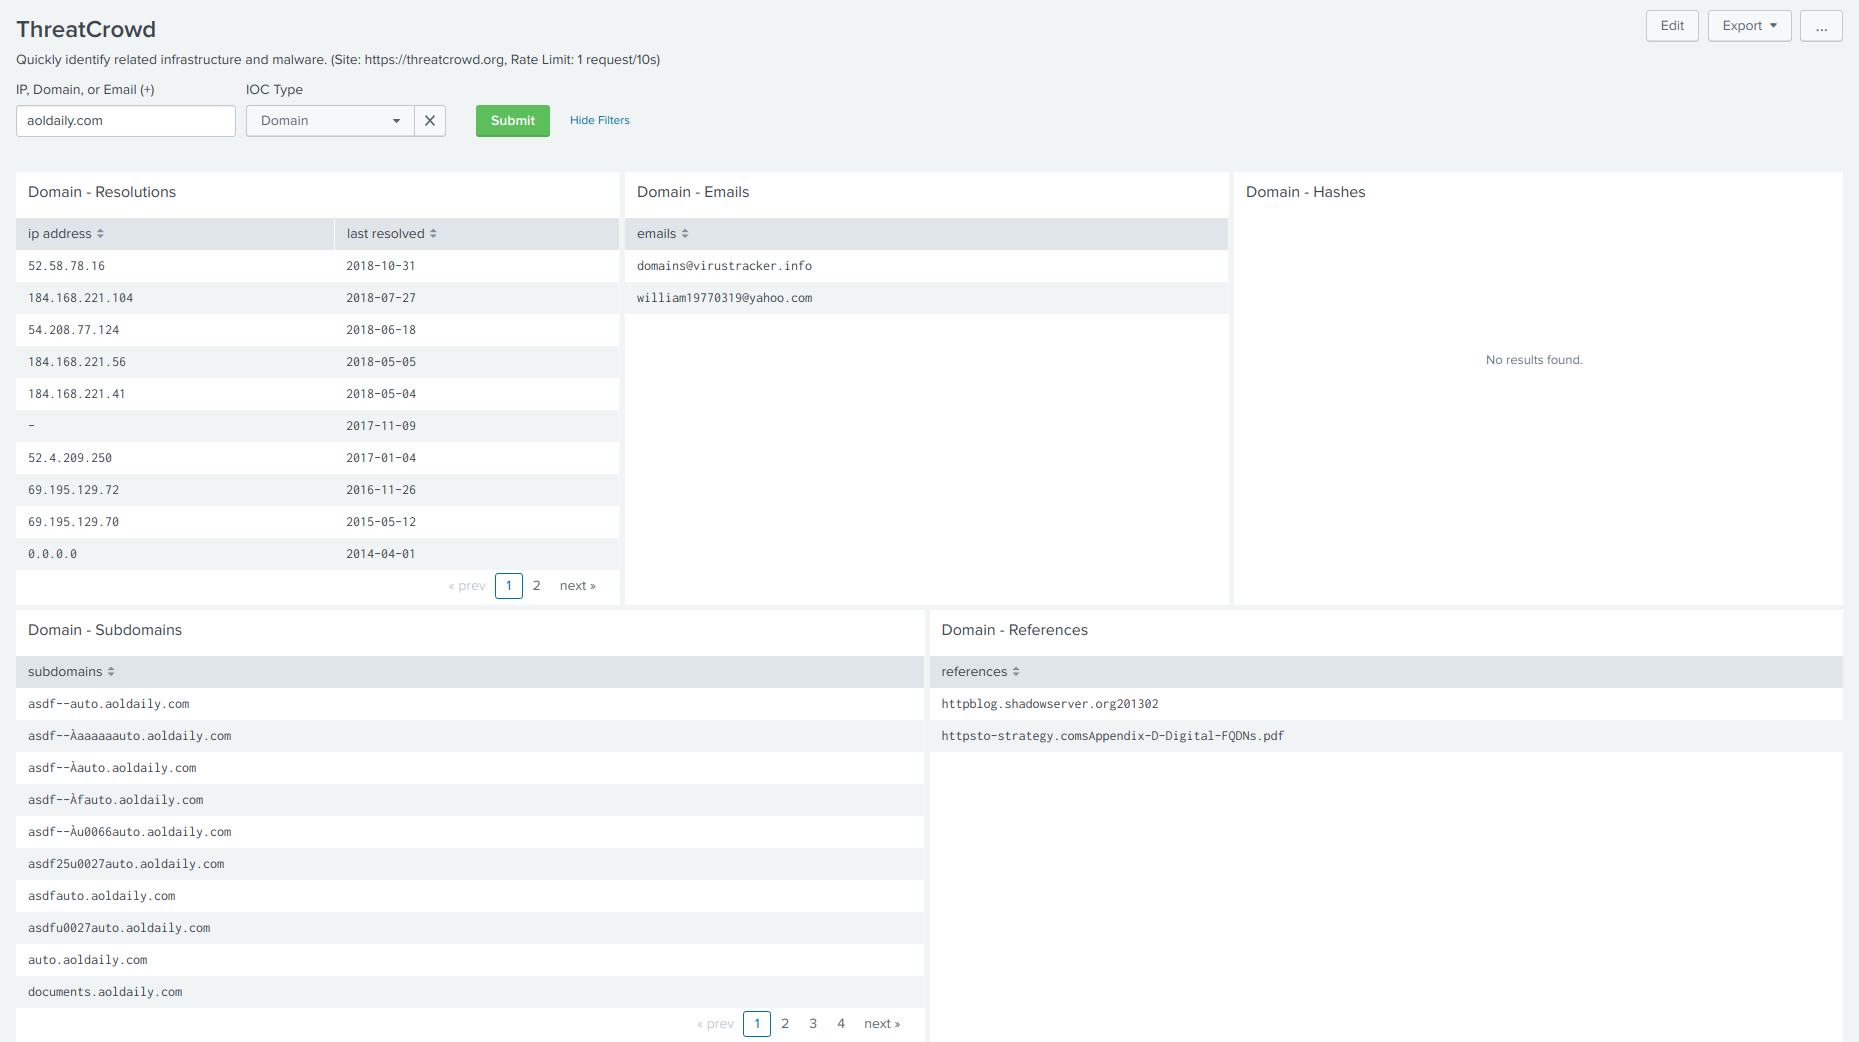
ThreatCrowd - Dashboard

Twitter - Dashboard
Twitter - Dashboard

URLhaus - Dashboard
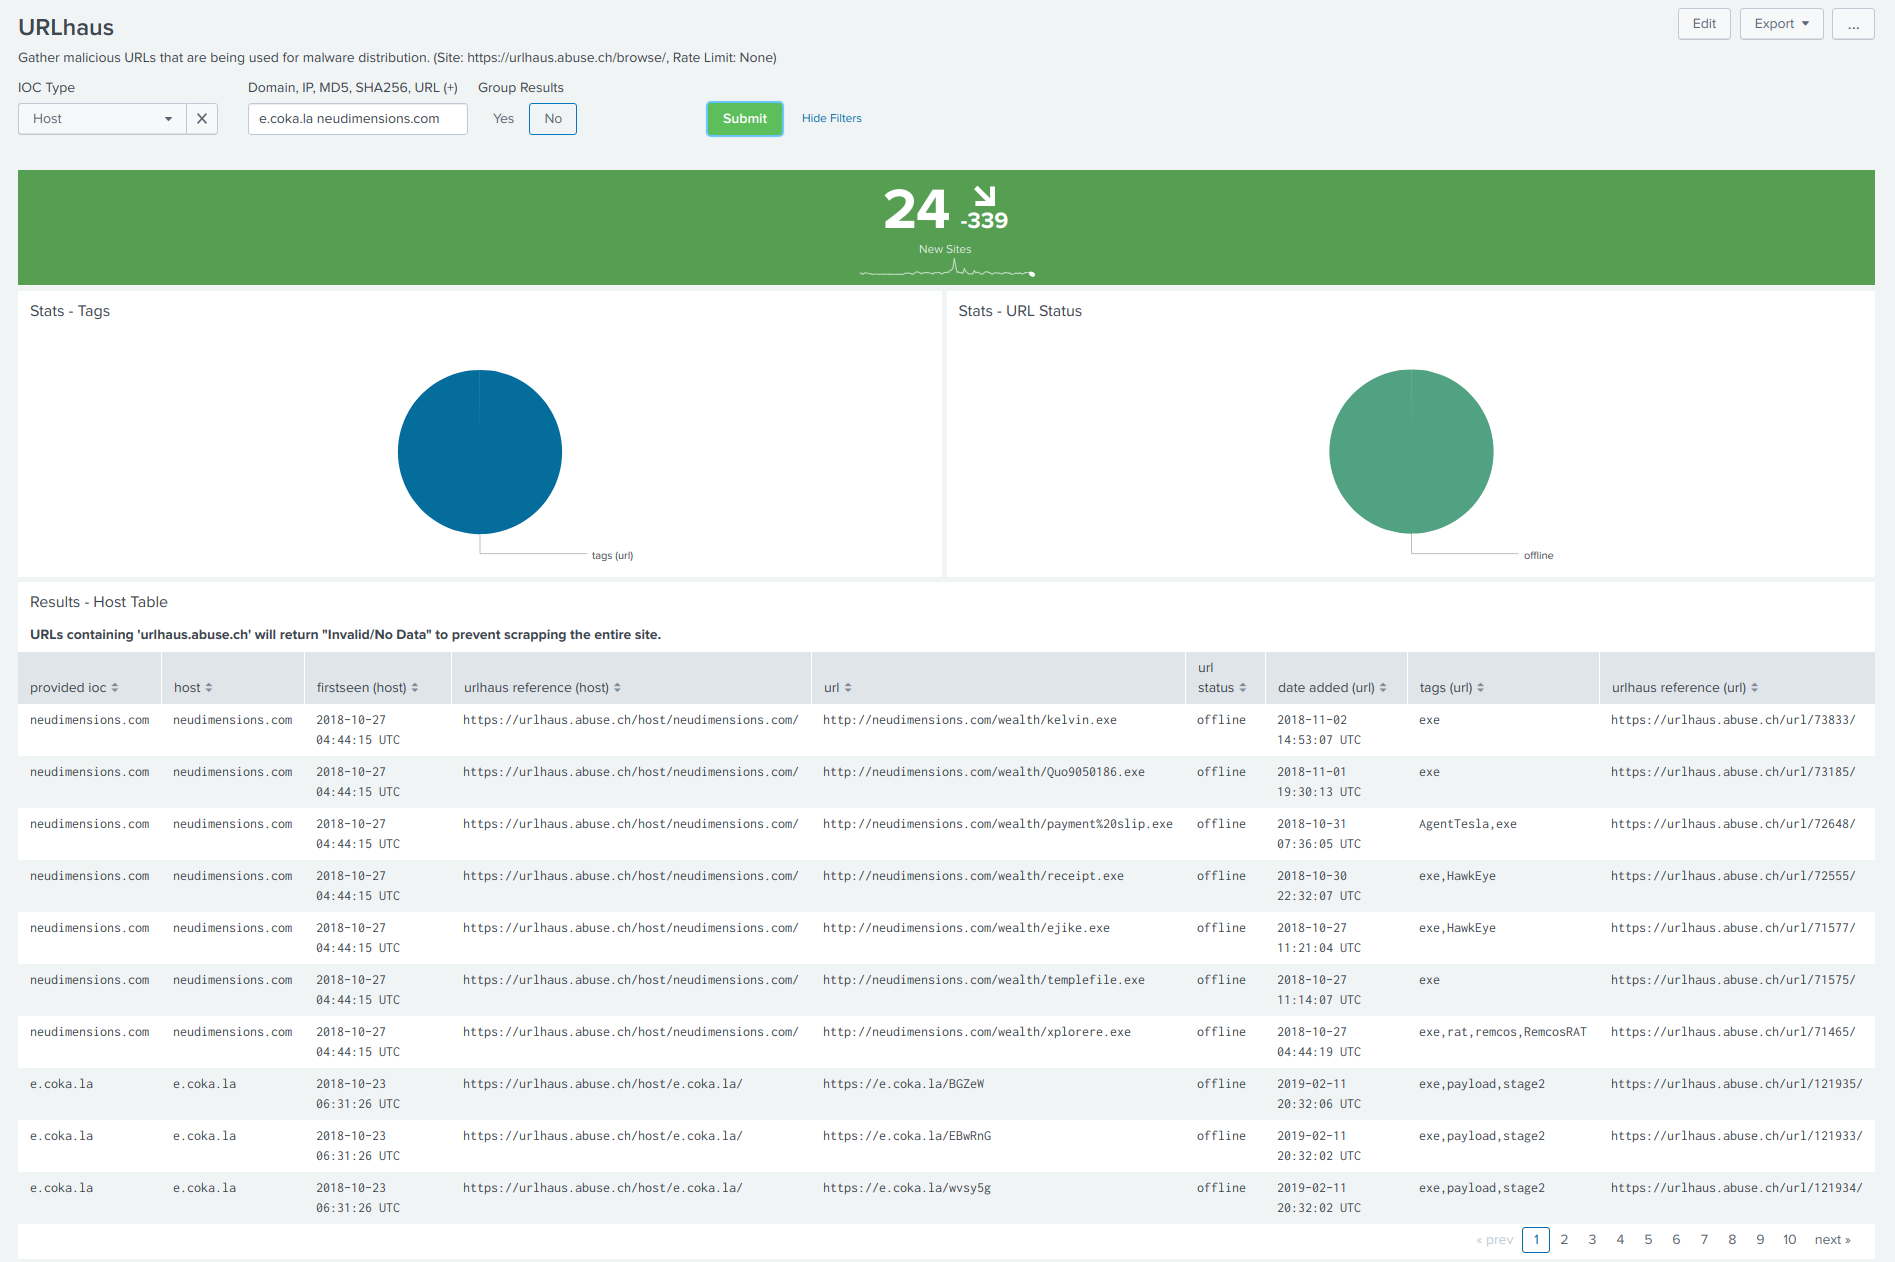
URLhaus - Dashboard

urlscan.io - Dashboard
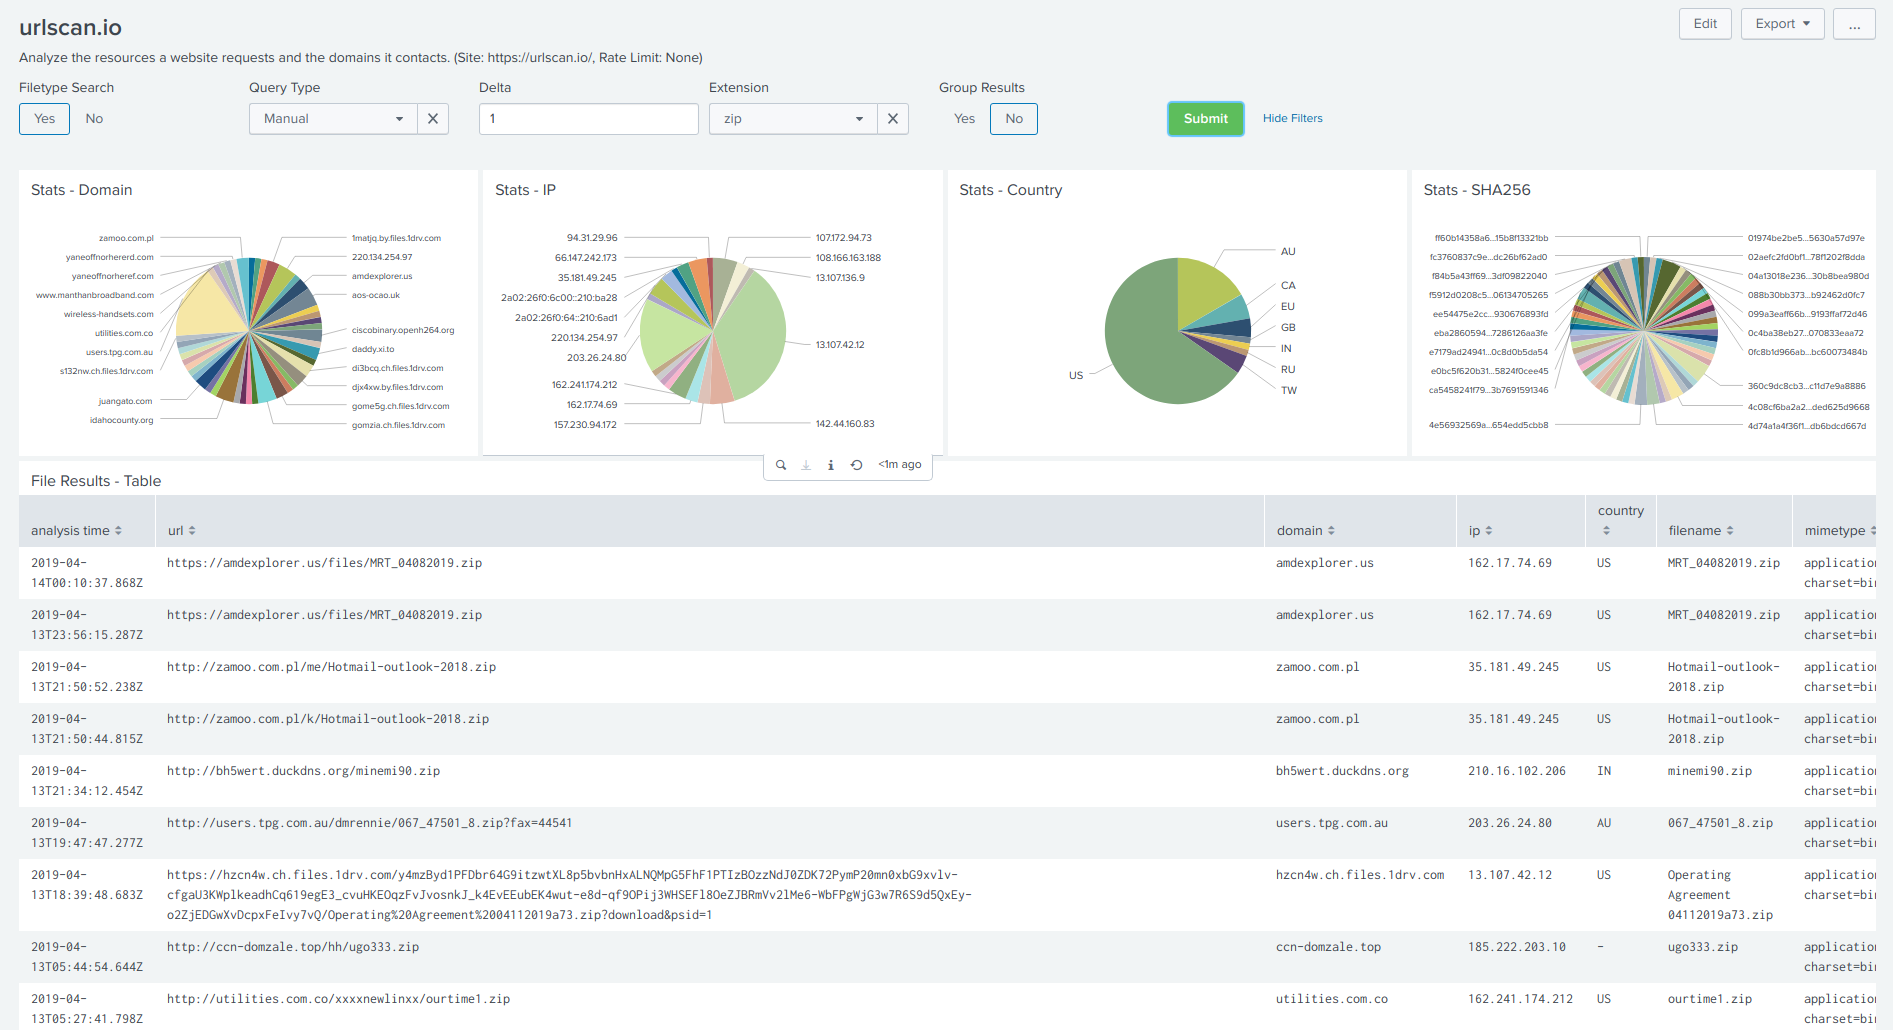
urlscanio - Dashboard

Dashboard in arrivo

  • Alienvault
  • Censys
  • PulseDive

Per favore, fai il fork, crea merge request e aiuta a migliorare questo progetto.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





