
 #1
Strumenti per il consumo, l'aggregazione e l'analisi di feed di threat intelligence esterni da varie fonti.
Raccomandato da Kitploit
 eclecticiq/opentaxii
Implementazione del server TAXII in Python di EclecticIQ
 synacktiv/synacktiv-rules
Repository pubblico di regole Sigma e YARA create da Synacktiv
 aquasecurity/vexhub-crawler
Raccogli documenti VEX e aggiorna VEX Hub
 aquasecurity/vuln-list-aqua
Avvisi di sicurezza da Aqua Security
 aquasecurity/secfixes-tracker
Fork da https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 aquasecurity/vuln-list-debian
Debian Security Tracker
 aquasecurity/vuln-list-redhat
Avvisi di sicurezza Red Hat
 mthcht/awesome-lists
Repository curato di feed di threat intelligence, liste IoC, regole YARA e riferimenti a strumenti DFIR per il rilevamento SOC/CERT/CTI e la risposta…
 1an0rmus/tekdefense-automater
Automater - Analisi OSINT di IP, URL e MD5
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - strumenti di Threat Research + intel e documentazione condivisi pubblicamente
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 inquest/threatkb
Gestione del flusso di lavoro della knowledge base per regole YARA e artefatti C2 (IP, DNS, SSL) (ATTUALMENTE IN STATO ALPHA)
 pduggusa/dugganusa-ietf
Contributi di threat intelligence di DugganUSA all'IETF Hackathon: vettori di benchmark per attacchi agentici reali, analisi di attestazione…
 pedramamini/threatingestor
Strumento automatizzato di aggregazione delle intelligence sulle minacce che estrae e normalizza gli indicatori da molteplici fonti (feed OSINT,…
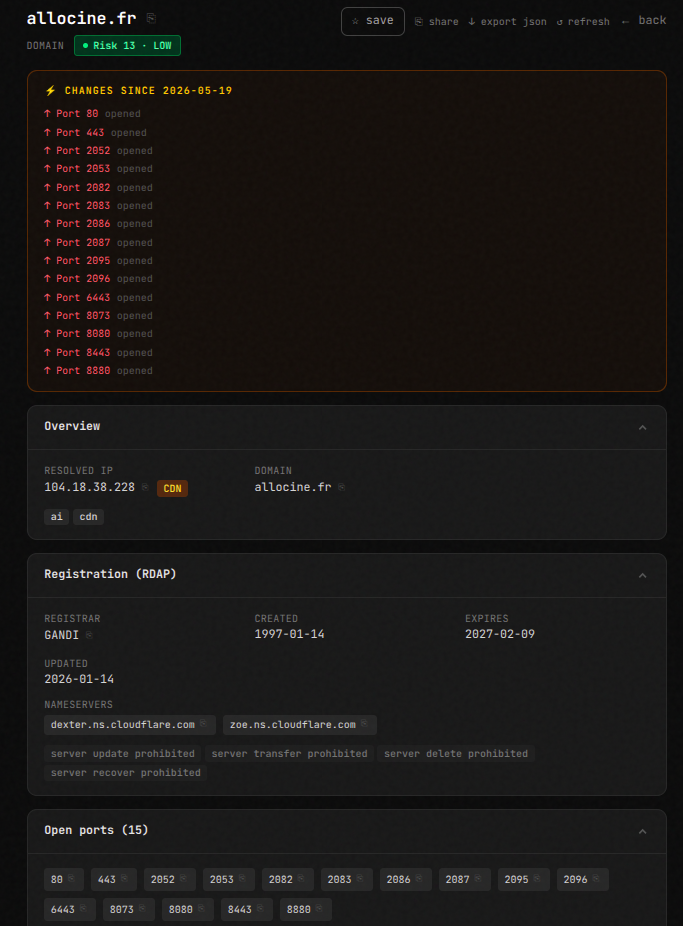 teycir/seekyou
Intelligence OSINT su qualsiasi IP, dominio o ASN
 jivoi/awesome-osint
😱 Una lista curata di OSINT sorprendentemente awesome
 ptkthg/statecraftcyber
Piattaforma di threat intelligence in PT-BR - CVE, briefing, IOC e notizie di sicurezza
 owasp/quantum-security-project
Progetto OWASP indipendente dal fornitore che mappa i rischi di sicurezza dell'era quantistica con una lista dei primi 10 rischi, linee guida per la…








