
 #1
Strumenti per il consumo, l'aggregazione e l'analisi di feed di threat intelligence esterni da varie fonti.
Raccomandato da Kitploit
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — Scanner IOC e toolkit di rilevamento per il path traversal di GitLab. Rileva e ricerca lo sfruttamento della vulnerabilità critica…
 abdaullahag/threatlens
Strumento CLI Python per l'analisi rapida degli IOC (IP, Domini, CVE) tramite 6 API gratuite di Threat Intel. Output: Excel, JSON, CSV con codifica a…
 bert-janp/open-source-threat-intel-feeds
Questo repository contiene feed di Threat Intelligence open source liberamente utilizzabili, che possono essere impiegati senza requisiti aggiuntivi.…
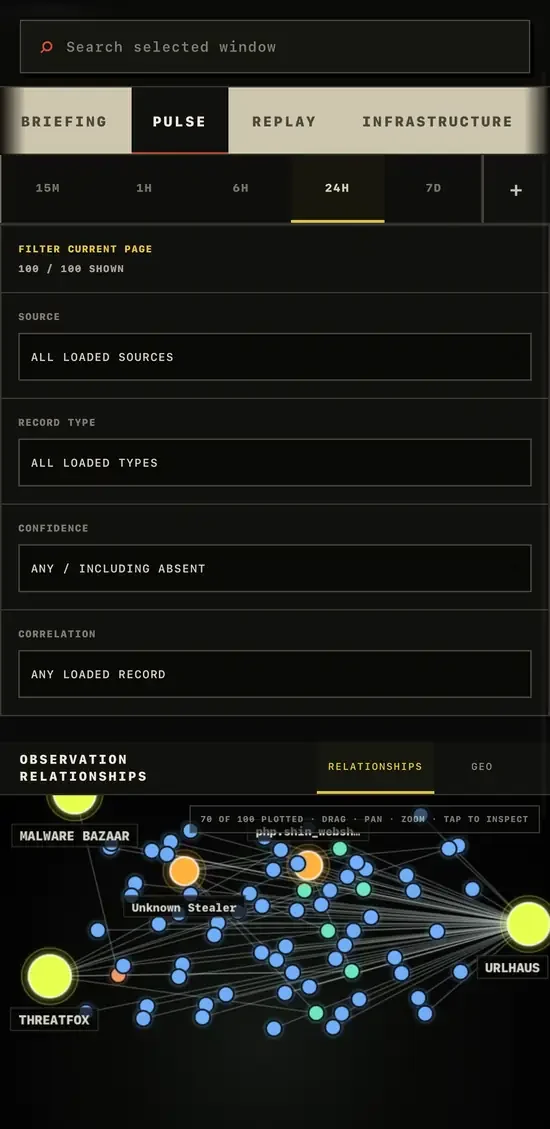
 gnomeman/badbanana-threat-observatory
Osservatorio di threat intelligence che aggrega i feed di CISA KEV, ThreatFox, URLhaus e MalwareBazaar con ricerca, tracciamento delle modifiche ed…
 hslatman/awesome-threat-intelligence
Directory curata di fonti di threat intelligence, feed, framework, strumenti e ricerche per i team SOC/CTI, che copre IOC, formati STIX/TAXII e…
 mitre-attack/attack-stix-data
Collezioni STIX 2.1 della knowledge base MITRE ATT&CK, che forniscono tattiche e tecniche degli avversari per la threat intelligence enterprise,…
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 facebook/threatexchange
Strumenti di Trust & Safety per collaborare nella lotta ai danni digitali.
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 knqyf263/vuln-list-backup
Raccoglie dati su vulnerabilità e advisory da molteplici feed di sicurezza pubblici e li memorizza in un formato strutturato e parsabile per gli…
 nomi-sec/nvd-database
📕NVD Database
 xghst0/reconkg
Triage delle vulnerabilità con provenienza. Risolve le CVE da corpora costruiti localmente (NVD/KEV/EPSS, ExploitDB, nmap script.db) ed emette…
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
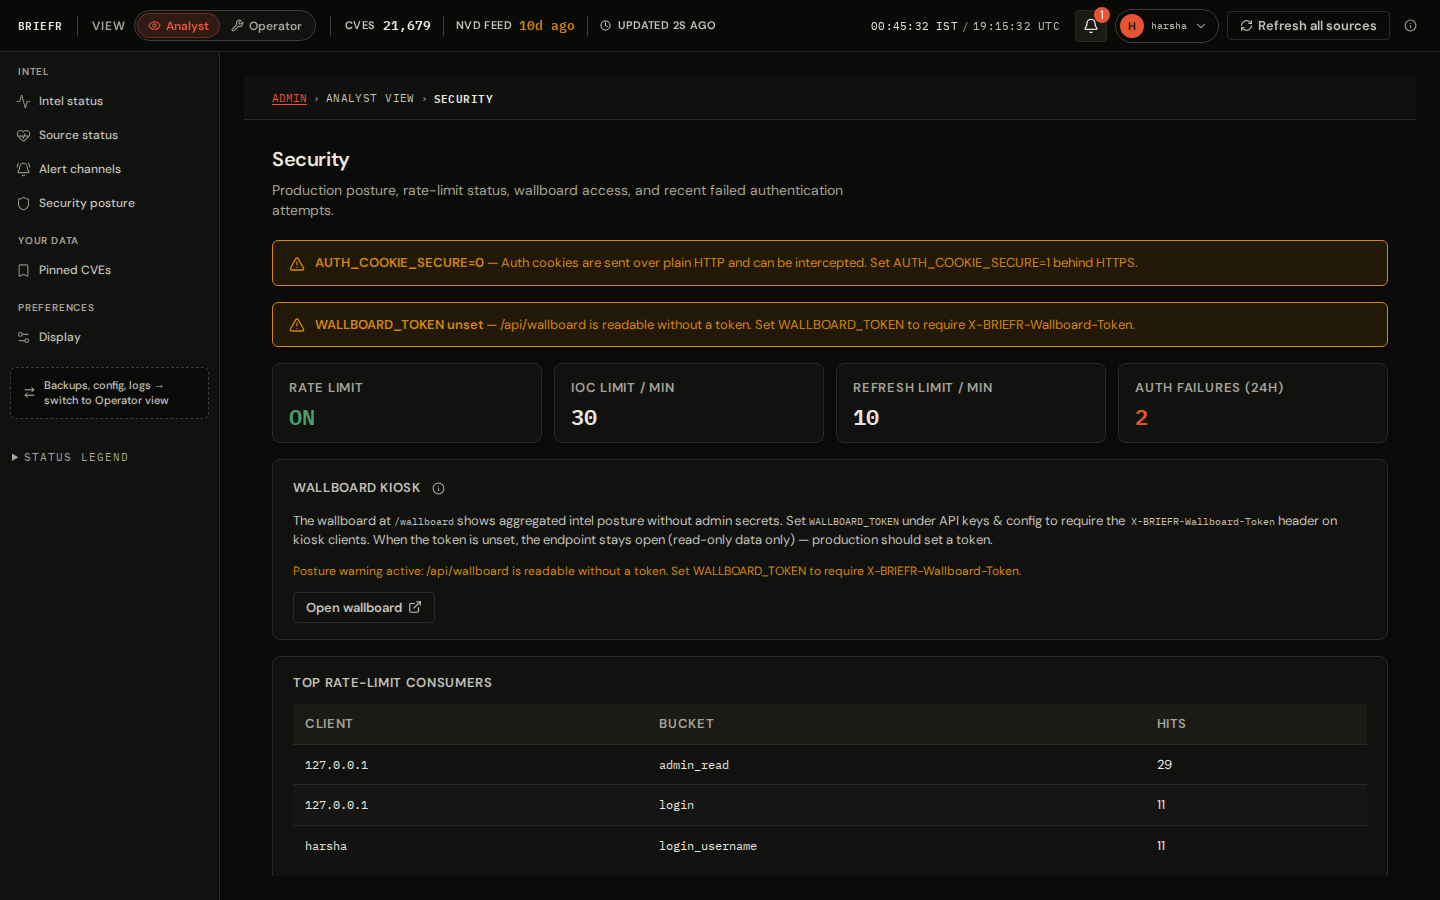 soldier0x0/briefr
Piattaforma open di intelligence sulle vulnerabilità, intelligence aggregata in un'unica dashboard, con correlazione e ricerche IOC, completamente…
 wiz-sec-public/wiz-research-iocs
Database pubblico curato di indicatori di compromissione aggregati da Wiz Research per i flussi di lavoro di rilevamento delle minacce, threat…
 volexity/threat-intel
Firme e IoC dai post pubblici del blog di Volexity.
 pr0xylife/qakbot
Repository di threat intelligence e analisi di malware incentrato su un trojan bancario e una botnet, con IOC, indicatori C2 e ricerca…
 misp/misp-taxonomies
Tassonomie utilizzate nel sistema di tassonomia MISP e utilizzabili da altri strumenti di condivisione delle informazioni.




