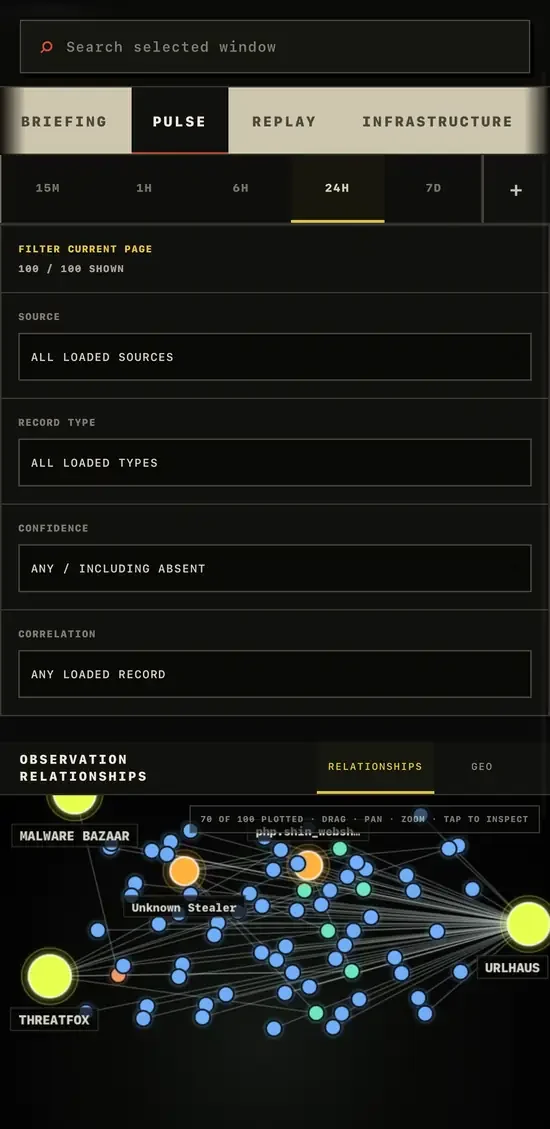
Osservatorio di threat intelligence che aggrega i feed di CISA KEV, ThreatFox, URLhaus e MalwareBazaar con ricerca, tracciamento delle modifiche ed esportazione in STIX/CSV/JSONL.

Esamina le vulnerabilità sfruttate e gli indicatori di minaccia, verifica le prove della loro origine e rivedi le modifiche conservate.
Apri l'Osservatorio live · Prova la procedura guidata KEV · Copertura delle fonti · Eseguito tu stesso
L'Osservatorio riunisce CISA KEV, ThreatFox, URLhaus e MalwareBazaar in un unico spazio di lavoro per gli analisti. Usalo per esaminare i record delle fonti, distinguere le date delle fonti dai momenti di raccolta ed esportare risultati limitati allo stato corrente. I dati mancanti, obsoleti, disabilitati o non disponibili restano visibilmente etichettati.
Se la vista a sette giorni non restituisce corrispondenze, usa CURRENT KEV CATALOG per esaminare una voce esistente. Un risultato vuoto riuscito, una fonte obsoleta e una lettura non disponibile hanno significati diversi. Nessuno di essi stabilisce che i tuoi sistemi non siano interessati.
Risultato: un record CVE supportato da una fonte che puoi esaminare e citare, con la base temporale e i limiti di raccolta visibili. Questo flusso di lavoro non determina se i tuoi asset sono vulnerabili.
L'esportazione è un flusso di lavoro separato. Inizia in Pulse, Infrastructure, URLs o Malware, scegli un intervallo temporale e applica la ricerca o i filtri disponibili. Poi seleziona Export, rivedi la selezione delle fonti e i conteggi della pagina visibile, scegli JSONL, CSV, STIX 2.1, testo defangato o un manifest e scarica il risultato.
Le esportazioni coprono la pagina caricata dopo l'applicazione della policy selezionata. Rivedi i conteggi emessi e non supportati. I filtri KEV dello spazio di lavoro dedicato Exploited non si trasferiscono direttamente in Export.
Lo stato corrente delle fonti, gli eventi di modifica materiale e la telemetria di recupero restano separati. L'interfaccia non sostituisce mai i record con dati dimostrativi o attribuzioni inferite. La raccolta è guidata dalla domanda; questa distribuzione non dichiara un monitoraggio continuo.
L'implementazione e i limiti sono documentati di seguito, inclusi copertura delle fonti, conservazione, provenienza e semantica dell'esportazione.
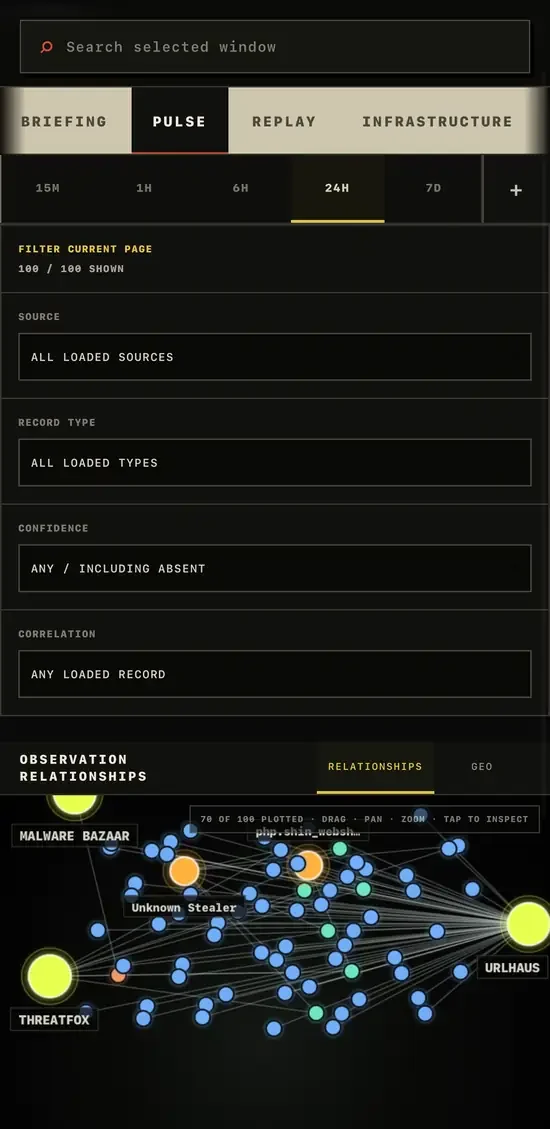
Pulse — relazioni tra fonti, stato delle fonti e analisi dello stato corrente.
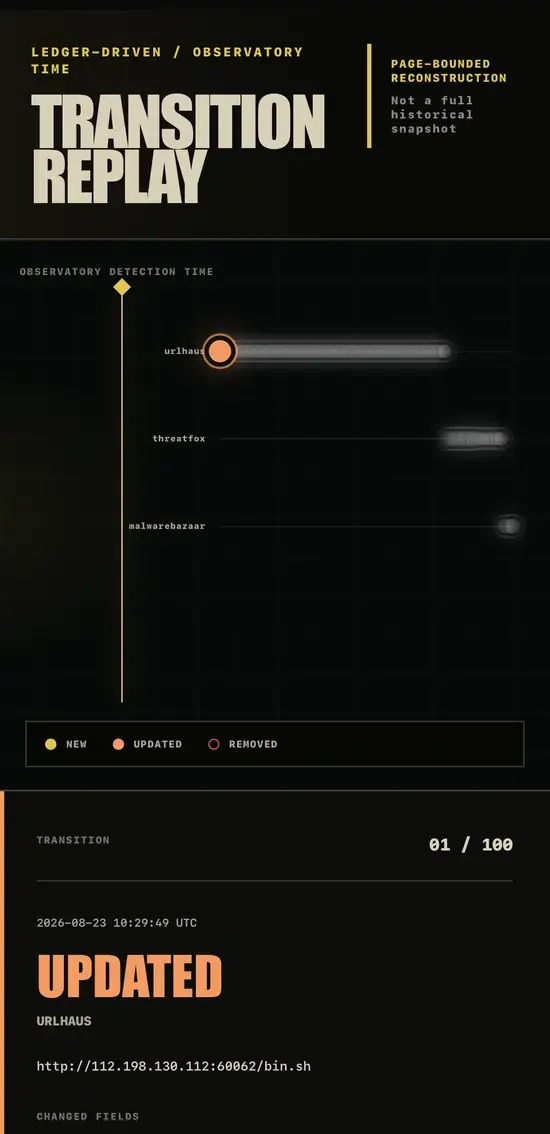
Replay — ricostruzione limitata alla pagina delle transizioni conservate NEW, UPDATED e REMOVED.
Ulteriori superfici live includono la geografia approssimativa dell'infrastruttura degli IP pubblici e viste delle prove di prima parte URLhaus / MalwareBazaar. Tali superfici non sono intenzionalmente rappresentate da screenshot segnaposto o duplicati in questo README.
Le catture di produzione sono screenshot che preservano le fonti dall'Osservatorio live v1.2.0. Sono ritagliate e ridimensionate/compresse per la presentazione; le prove visualizzate, i timestamp, i conteggi, i valori IOC e gli stati dell'interfaccia non sono rigenerati o sostituiti.
Il Worker di produzione è supportato da Cloudflare D1. Le credenziali dei feed rimangono segreti Cloudflare Worker solo lato server e non sono mai richieste nel browser.
1.2.222.13.0 o successivoQuesto deployment funziona in modalità demand-driven. Il repository ora punta direttamente ai Cloudflare Workers standard; i trigger pianificati non sono intenzionalmente abilitati nella v1.2.2, quindi l'applicazione non dichiara una raccolta continua. Un futuro scheduler potrà invocare la stessa operazione runIngestionCycle() dopo una verifica separata di correttezza e operatività.
Il browser effettua una richiesta di manutenzione esplicita e limitata al primo utilizzo e ogni cinque minuti mentre è aperto:
POST /api/ingest
        ↓
runIngestionCycle()
        ↓
configuration → TTL → backoff → D1 lease → fetch → normalize → validate
        ↓
snapshot cache + current observations + material events + cycle statistics
Le letture ordinarie sono separate e locali:
GET /api/observations → D1 current state, scoped before pagination
GET /api/search       → D1 current state, scoped before pagination
GET /api/kev          → D1 current CISA catalog
GET /api/events       → D1 material change ledger
GET /api/geo          → local observations + bounded cached IP enrichment
Nessuna di queste rotte GET chiama un adattatore di origine. Se in futuro questo progetto otterrà uno scheduler realmente supportato, potrà chiamare la stessa operazione runIngestionCycle() senza creare una seconda implementazione di aggiornamento.
| Fonte | Credenziale | TTL | Copertura effettiva |
|---|---|---|---|
| CISA KEV | Nessuna | 30 minuti | Catalogo corrente completo e validato |
| ThreatFox | THREATFOX_AUTH_KEY | 15 minuti | Finestra IOC di 24 ore richiesta |
| URLhaus | URLHAUS_AUTH_KEY | 15 minuti | Ultimi 500 record restituiti dall'endpoint recent |
| MalwareBazaar | MALWAREBAZAAR_AUTH_KEY | 15 minuti | Ultimi 100 record di metadati restituiti dall'endpoint |
La copertura è visualizzata per fonte. Le API con risultati limitati non vengono mai presentate come cataloghi completi.
Il binding DB possiede dataset distinti:

