
 #1
Strumenti per scoperta sottodomini, DNS brute-force, trasparenza certificati ed enumerazione asset.
Raccomandato da Kitploit

 mschwager/fierce
Uno strumento di ricognizione DNS per localizzare spazi IP non contigui.
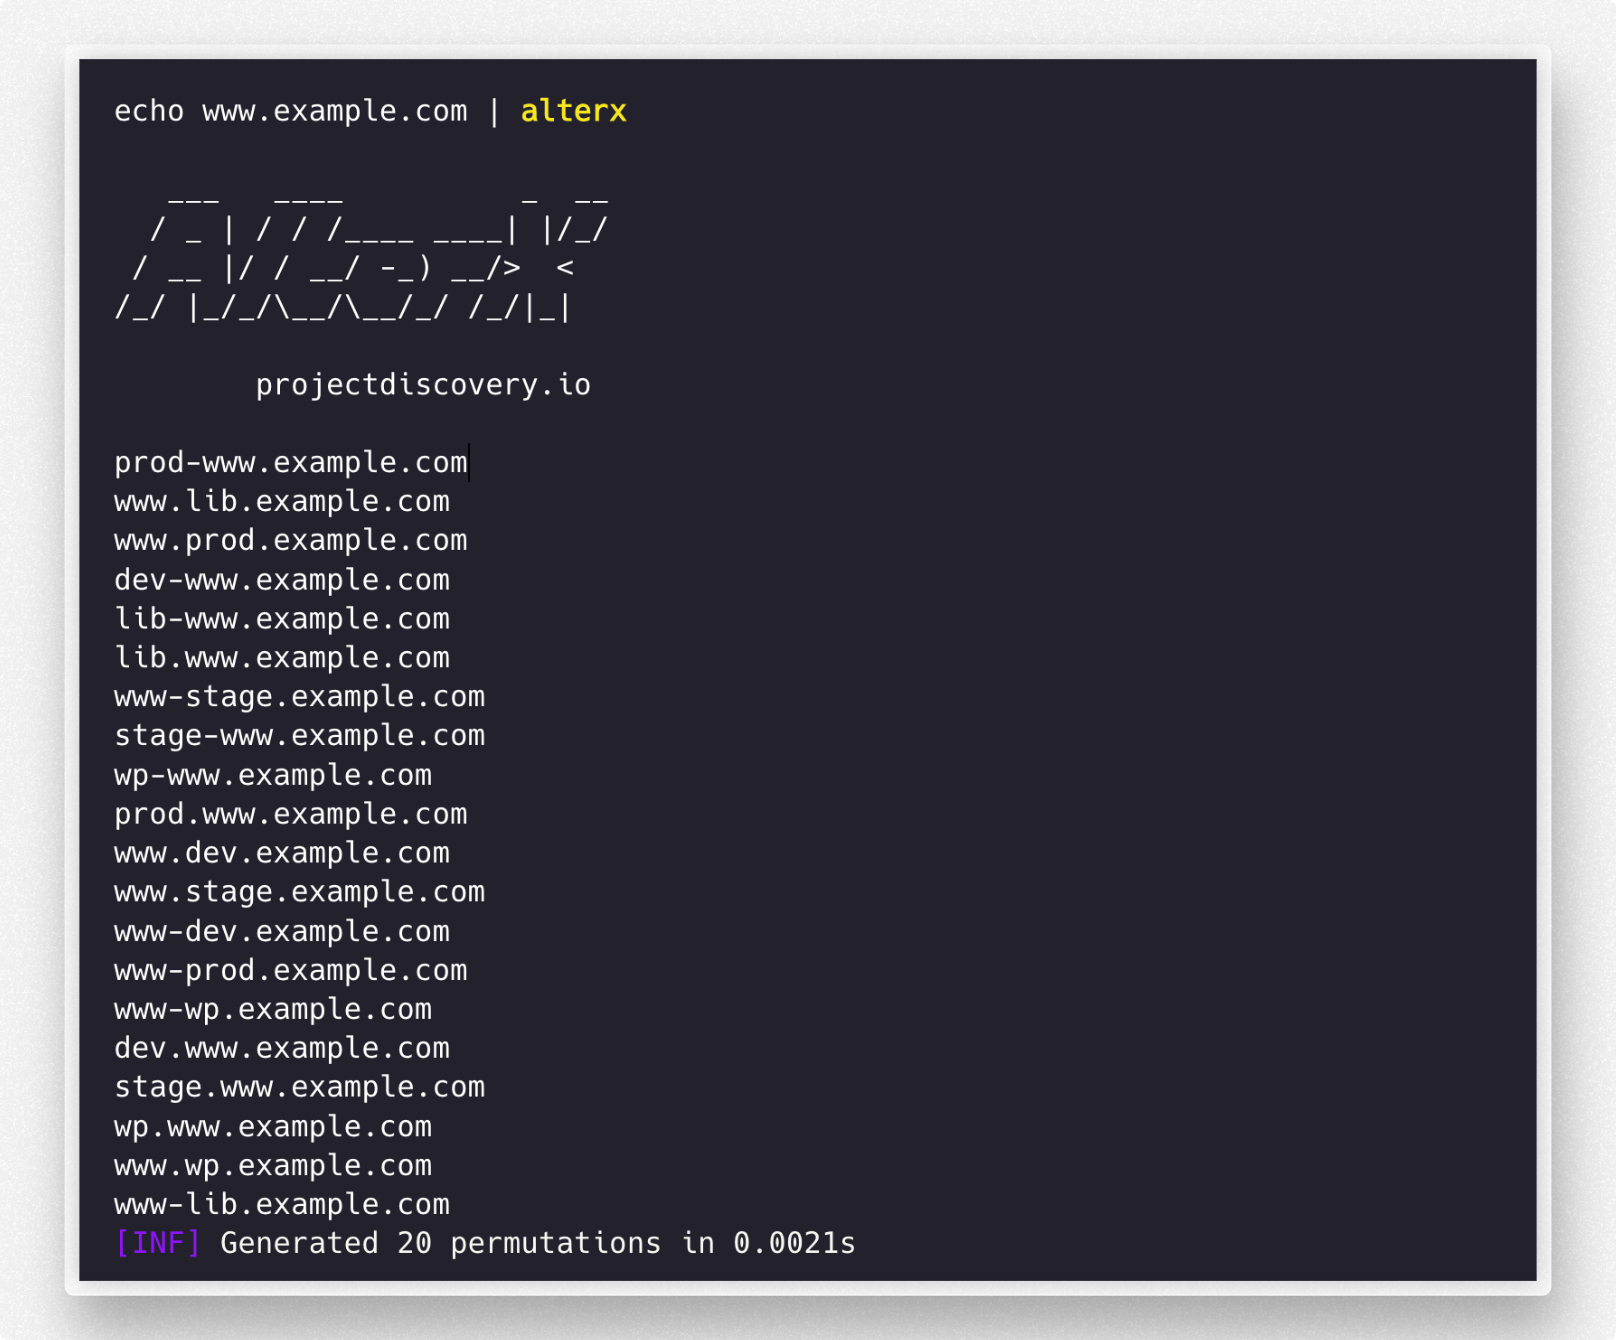 projectdiscovery/alterx
Generatore di wordlist per sottodomini veloce e personalizzabile che utilizza DSL
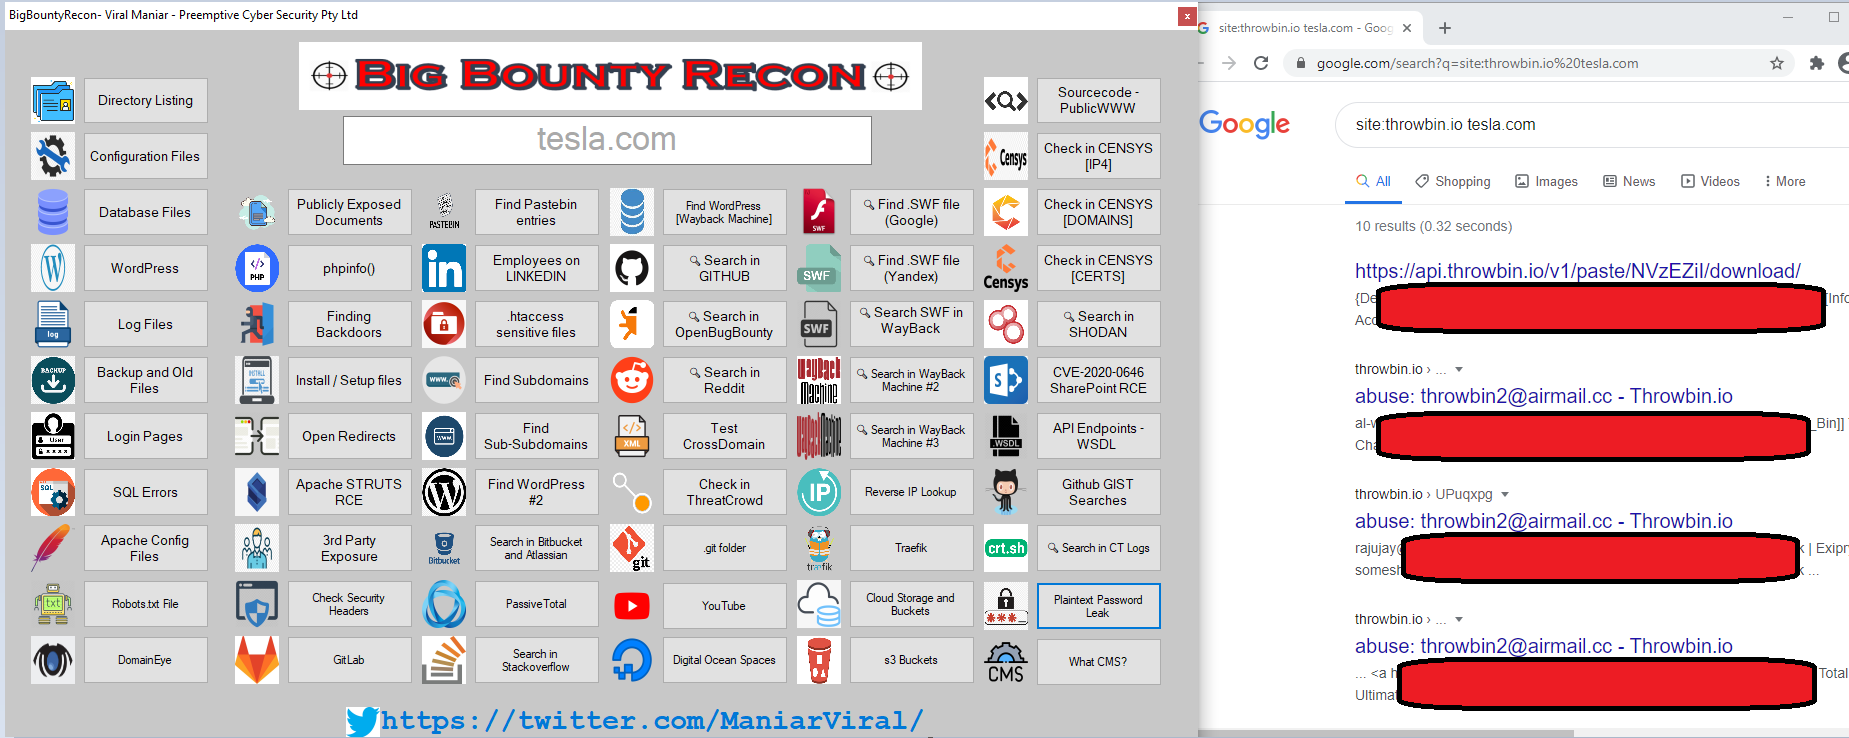 viralmaniar/bigbountyrecon
Lo strumento BigBountyRecon utilizza 58 diverse tecniche utilizzando vari Google dorks e strumenti open source per accelerare il processo di…
 projectdiscovery/shuffledns
Wrapper MassDNS scritto in Go per enumerare sottodomini validi usando brute force attivo, oltre a risolvere sottodomini con filtro wildcard e…
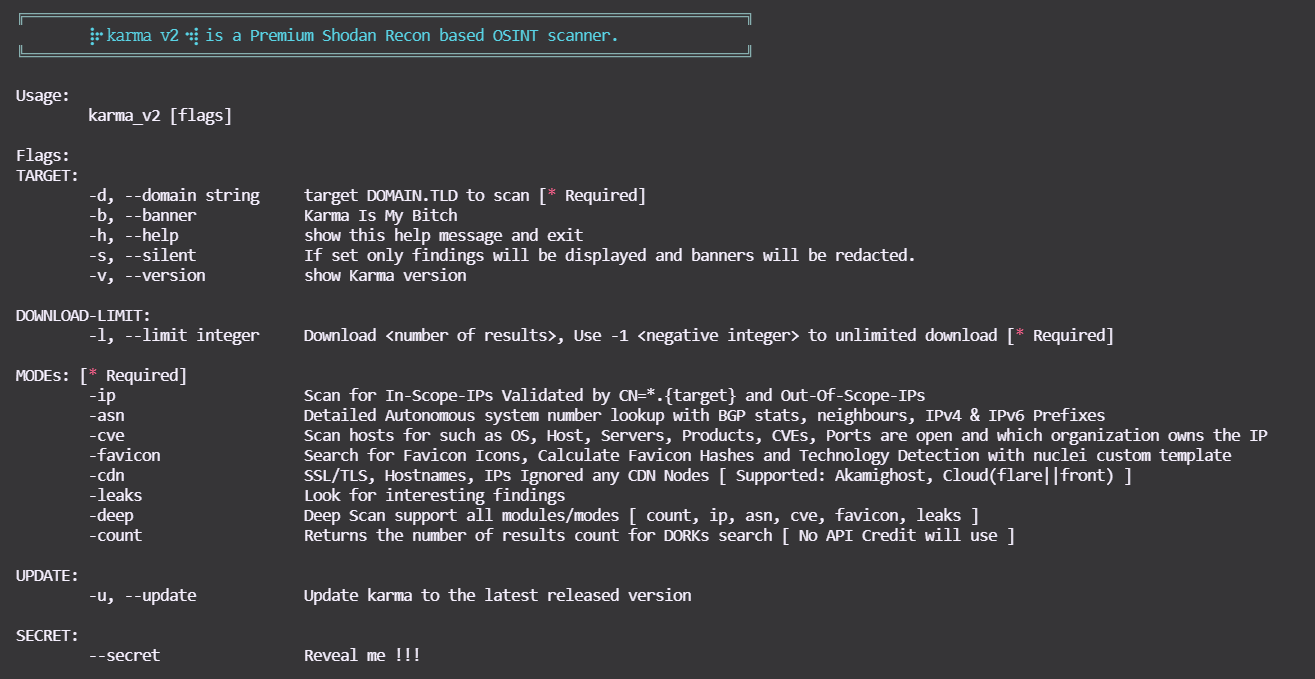 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ è un framework di Ricognizione Automatizzata di Intelligence Open Source (OSINT) Passivo.
 projectdiscovery/urlfinder
Uno strumento ad alta velocità per la raccolta passiva di URL, ottimizzato per una scoperta di asset web efficiente e completa senza scansione attiva.
 franccesco/getaltname
Estrai i sottodomini dai certificati SSL nei siti HTTPS.
 chvancooten/bugbountyscanner
Uno script Bash e un'immagine Docker per la ricognizione Bug Bounty. Progettato per uso headless.
 twelvesec/gasmask
Strumento di raccolta informazioni - OSINT
 infobyte/emploleaks
Uno strumento OSINT che aiuta a rilevare membri di un'azienda con credenziali compromesse
 superhedgy/attacksurfacemapper
AttackSurfaceMapper è uno strumento che mira ad automatizzare il processo di ricognizione.
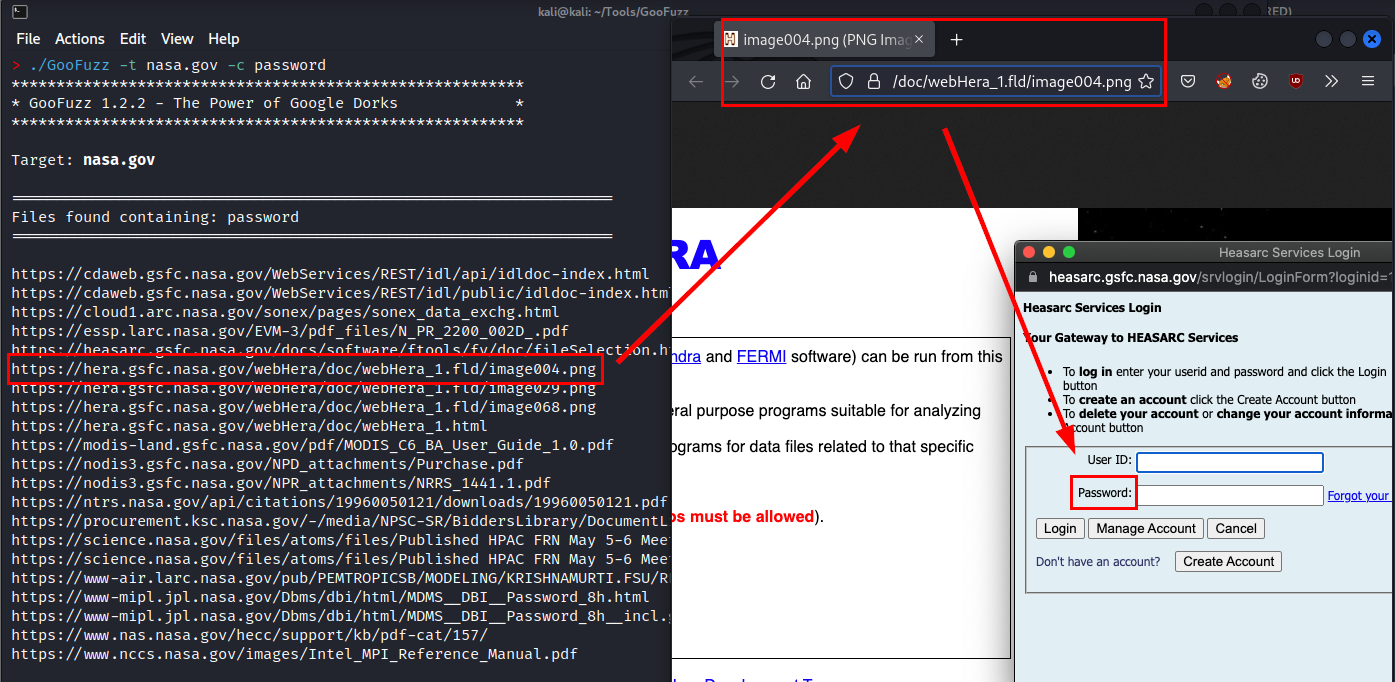 m3n0sd0n4ld/goofuzz
Strumento di fuzzing basato su Bash che sfrutta Google Dorking per l'enumerazione stealth di directory, file, sottodomini e parametri senza richieste…
 anshumanbh/tko-subs
Uno strumento che può aiutare a rilevare e impossessarsi di sottodomini con record DNS morti.
 h4r5h1t/webcopilot
Uno strumento di automazione che enumera i sottodomini, quindi filtra i parametri xss, sqli, open redirect, lfi, ssrf e rce e successivamente…
 devxprite/infoooze
Uno strumento OSINT che ti aiuta a trovare rapidamente informazioni in modo efficace. Tutto ciò che devi fare è inserire i dati e si occuperà del…
 gal-nagli/shockwave-oss
Raccolta curata di consigli sul bug bounty, one-liner e workflow di automazione per ricognizione, fuzzing e sfruttamento di vulnerabilità web, con…
 anmolksachan/thetimemachine
Armare WaybackUrls per Recon, BugBounties , OSINT, Endpoint Sensibili e quant'altro
 boy-hack/ksubdomain
Strumento di enumerazione dei sottodomini, pacchetti DNS asincroni, utilizza pcap per scansionare 1.600.000 sottodomini in 1 secondo.






